Guide per la rimozione di virus e spyware, istruzioni per la disinstallazione

cPanel Policy Update truffa via email
Truffa

cPanel Policy Update truffa via email

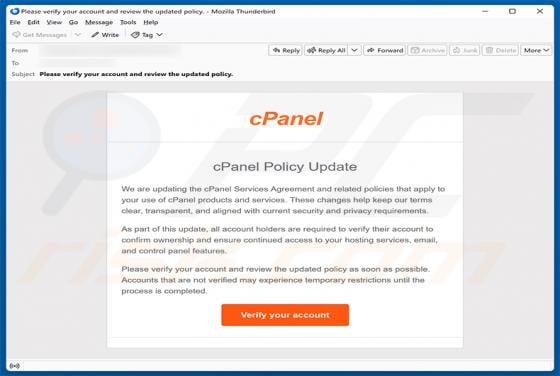
Abbiamo esaminato questa email e abbiamo scoperto che si tratta di una truffa di phishing. Il messaggio è progettato per sembrare un avviso ufficiale di cPanel, affermando falsamente che i titolari di account devono verificare i propri account a causa di un aggiornamento delle politiche. I truffato
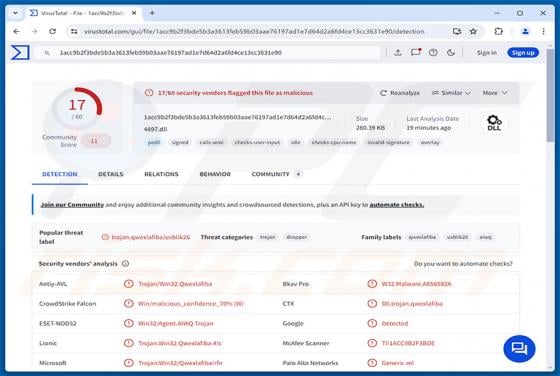
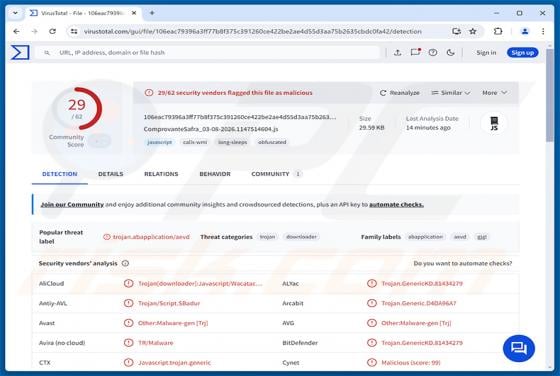
BambooToken Malware
Trojan

BambooToken Malware

BambooToken è un malware di tipo backdoor che fornisce agli aggressori un accesso remoto e nascosto ai sistemi Windows e Linux infetti. È stato scoperto da Black Lotus Labs, la divisione di ricerca sulle minacce di Lumen, ed è probabilmente attivo almeno da febbraio 2023. Il malware viene utilizzat

KREMLIN Banking Trojan
Trojan

KREMLIN Banking Trojan

KREMLIN Banking Trojan è un trojan bancario multistadio che aggiunge segretamente un'estensione del browser dannosa a Google Chrome e Microsoft Edge. L'estensione spia le sessioni di online banking, registra ciò che la vittima digita, ruba cookie e password salvate e può persino modificare ciò che

SparroWocky Backdoor
Trojan

SparroWocky Backdoor

SparroWocky è una backdoor scritta in C++ e distribuita da FamousSparrow, un gruppo di cyberspionaggio allineato alla Cina. Stabilisce un accesso nascosto e persistente ai computer infetti e consente agli operatori di eseguire comandi, trasferire file, acquisire screenshot e instradare il traffico

ChainScript RAT
Trojan

ChainScript RAT

ChainScript è un Remote Access Trojan (RAT) scritto in Node.js che consente agli aggressori di controllare segretamente i computer Windows infetti. Può eseguire comandi, gestire file, acquisire screenshot, cercare wallet di criptovaluta e installare altro malware. Il RAT è stato documentato a sette

ClosedQuorum Malware
Trojan

ClosedQuorum Malware

ClosedQuorum è un impianto per Windows classificato come trojan che combina le funzionalità di un Remote Access Trojan (RAT) con il furto di credenziali e criptovalute. Ciò che lo distingue è l'utilizzo di modelli linguistici IA commerciali per decidere autonomamente quale azione di attacco intrapr

IMAP Sync Failure truffa via email
Truffa

IMAP Sync Failure truffa via email

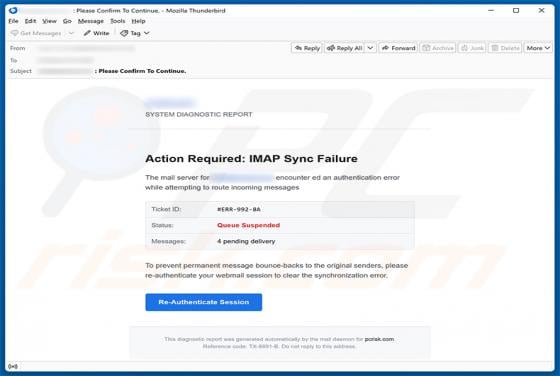
Abbiamo esaminato questa email e concluso che si tratta di una truffa di phishing. Il messaggio è mascherato da avviso diagnostico automatico del server di posta e afferma che l'account email del destinatario ha riscontrato un errore di sincronizzazione IMAP. Il suo obiettivo è indurre i destinatar

RIED Ransomware
Ransomware

RIED Ransomware

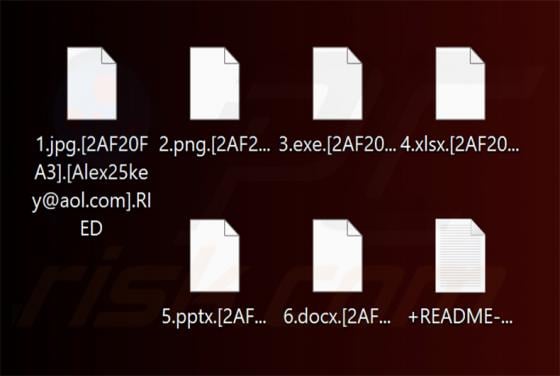
RIED Ransomware è un ransomware che abbiamo scoperto durante l'esame di nuovi file inviati a VirusTotal. Appartiene alla famiglia di ransomware Makop. Come gli altri membri di questo gruppo, crittografa i file, aggiunge un'estensione distintiva ai loro nomi, rilascia una richiesta di riscatto e mod

IMF Global Beneficiary Sweepstakes truffa via email
Truffa

IMF Global Beneficiary Sweepstakes truffa via email

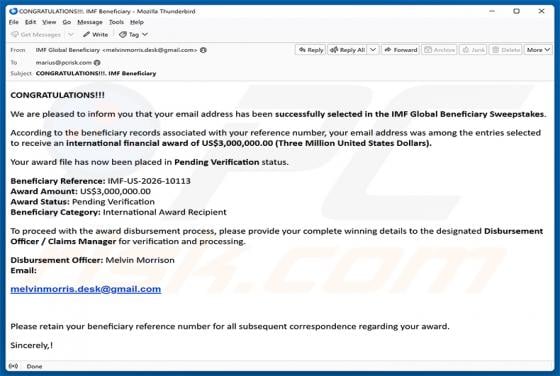
Abbiamo esaminato questa email e stabilito che si tratta di una truffa. Il messaggio afferma falsamente di essere una notifica ufficiale del Fondo Monetario Internazionale (IMF), comunicando al destinatario di essere stato selezionato per ricevere un premio internazionale di 3.000.000 di dollari US

RatHat Malware (Android)
Trojan

RatHat Malware (Android)

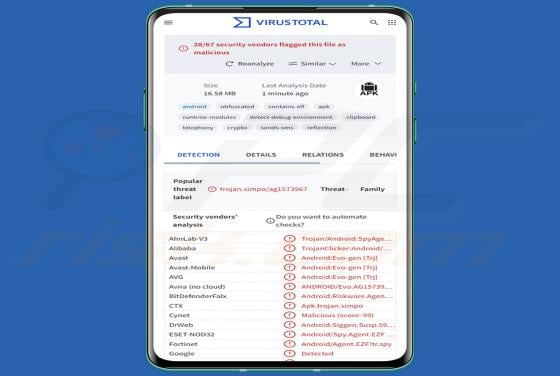
RatHat è un Remote Access Trojan (RAT) per Android collegato ad attori delle minacce che si ritiene operino in Cina. Secondo la ricerca pubblicata dal team zLabs di Zimperium, esso combina automazione basata sull'IA, keylogging a livello hardware e sofisticate protezioni anti-analisi per rubare le