Guide per la rimozione di virus e spyware, istruzioni per la disinstallazione

TRIPAUL3 RAT
Trojan

TRIPAUL3 RAT

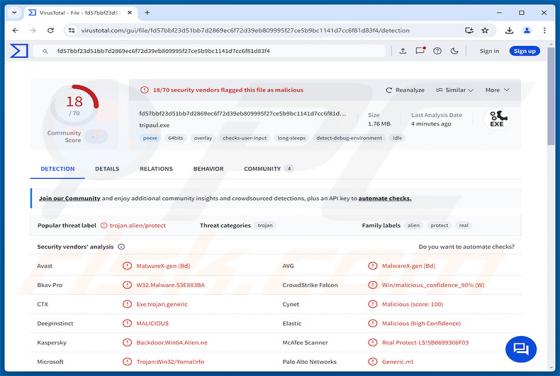
TRIPAUL3 è un trojan di accesso remoto (RAT) modulare per Windows a 64 bit, scritto in C++, che offre agli aggressori un ampio controllo remoto sui computer infetti. Il malware memorizza la propria configurazione e sei plugin crittografati all'interno dell'overlay dell'eseguibile - una regione del
Penumbra Stealer
Trojan

Penumbra Stealer

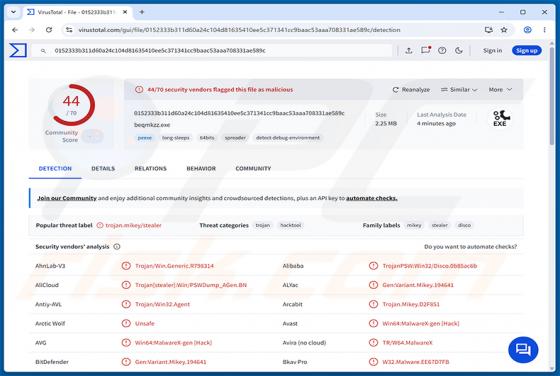
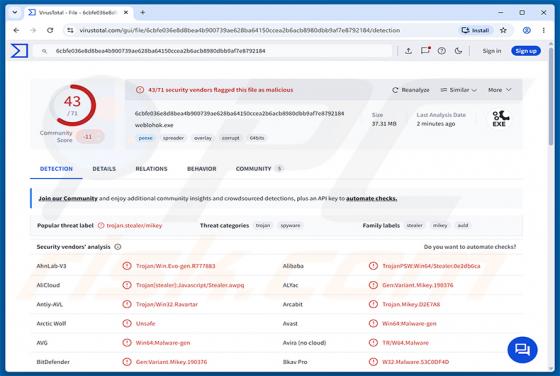
Penumbra Stealer è un information stealer che raccoglie silenziosamente credenziali, dati di sessione e file sensibili dai computer Windows infetti. Prende di mira password salvate, cookie del browser, token delle piattaforme di messaggistica, account di gioco e dati di autenticazione a livello di

Nyxar Stealer
Trojan

Nyxar Stealer

Nyxar Stealer è un programma per il furto di informazioni venduto ai criminali informatici come servizio in abbonamento. Raccoglie le credenziali salvate e i dati di sessione da browser web, app di messaggistica, portafogli di criptovalute e piattaforme di gioco, e invia le informazioni rubate all'

Coffin Locker Ransomware
Ransomware

Coffin Locker Ransomware

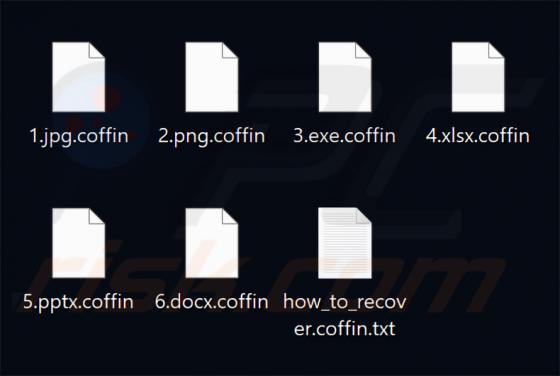
Coffin Locker è un ransomware che il nostro team di ricerca ha individuato durante l'analisi dei nuovi campioni inviati su VirusTotal. Crittografa i file delle vittime, aggiunge l'estensione .coffin, crea un file di testo contenente la richiesta di riscatto in ogni cartella e sostituisce lo sfondo

ShareX Airdrop truffa
Truffa

ShareX Airdrop truffa

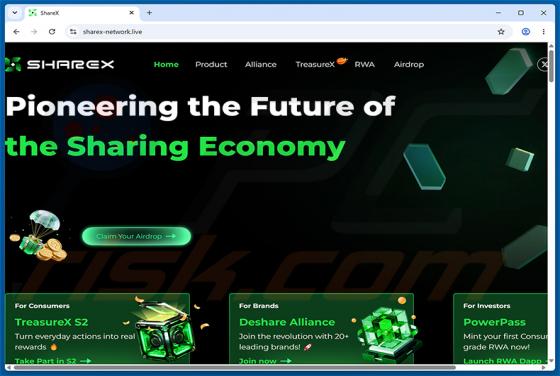
Durante l'analisi di sharex-network[.]live, abbiamo riscontrato che questa pagina imita fedelmente la piattaforma legittima ShareX (sharex.network) e promuove un falso airdrop di criptovalute. Ai visitatori che fanno clic su «Claim Your Airdrop» viene mostrata una finestra di dialogo per la conness

XRP Ledger Airdrop truffa
Truffa

XRP Ledger Airdrop truffa

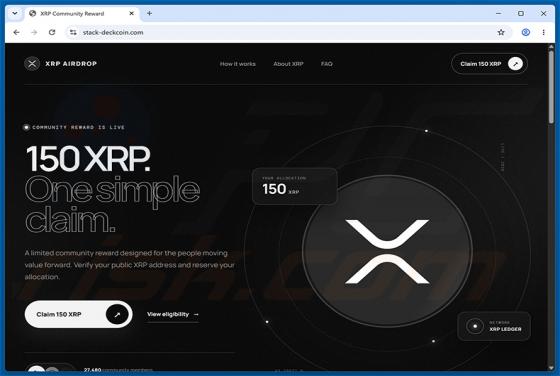
Durante l'esame di siti web sospetti, i nostri ricercatori hanno individuato stack-deckcoin[.]com, una pagina fraudolenta che promuove una falsa ricompensa per la community XRP. Il sito afferma falsamente che i visitatori hanno diritto a ricevere gratuitamente 150 token XRP, ma il suo vero scopo è

Citrus Ransomware
Ransomware

Citrus Ransomware

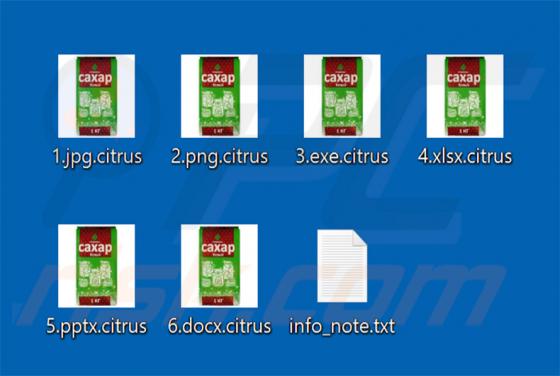
Citrus Ransomware è un ransomware scoperto dal nostro team di ricerca durante l'esame di nuovi file inviati al sito web VirusTotal. Crittografa i file delle vittime per renderli inaccessibili e richiede un pagamento in cambio di uno strumento di decrittazione. Oltre a crittografare i file, Citrus r

AgtaBackup RAT
Trojan

AgtaBackup RAT

AgtaBackup RAT è un trojan ad accesso remoto (RAT) basato sulla piattaforma .NET 8.0. Una volta installato, consente agli aggressori di ottenere il controllo completo e nascosto del computer infetto e può inoltre sottrarre password salvate, cookie e altri dati sensibili. Secondo una ricerca pubblic

AvisLoader Malware
Trojan

AvisLoader Malware

AvisLoader è un loader di malware per Windows, ovvero un programma il cui compito principale è ottenere un punto d'appoggio su un computer per poi scaricare ed eseguire altro software dannoso. È stato descritto dai Threat Labs di Varonis dopo che i ricercatori si sono imbattuti in un server di stag

Trojan bancario Hirudo (Android)
Trojan

Trojan bancario Hirudo (Android)

Hirudo è un trojan bancario per Android con funzionalità di accesso remoto. Secondo una ricerca pubblicata dal team Mobile Threat Intelligence di ThreatFabric, combina il furto di credenziali sul dispositivo con il controllo remoto in tempo reale del dispositivo infetto. Hirudo viene distribuito tr