Guide per la rimozione di virus e spyware, istruzioni per la disinstallazione

VOLTA Stealer
Trojan

VOLTA Stealer

VOLTA Stealer (tracciato anche come VOLTA-AUTODOXER) è un ladro di informazioni per Windows che aggiunge una variante insolita al classico furto di dati: dopo aver raccolto credenziali e dati personali dal dispositivo infetto, invia i risultati a un modello linguistico di intelligenza artificiale e
PapRAT Malware
Trojan

PapRAT Malware

PapRAT è un trojan ad accesso remoto (RAT) collegato a BITTER, un presunto gruppo di cyberspionaggio dell'Asia meridionale attivo almeno dal 2013. Una volta distribuito, concede agli aggressori il pieno controllo remoto del computer infetto. Secondo una ricerca di FortiGuard Labs, PapRAT è stato ut

OBSOFT Ransomware
Ransomware

OBSOFT Ransomware

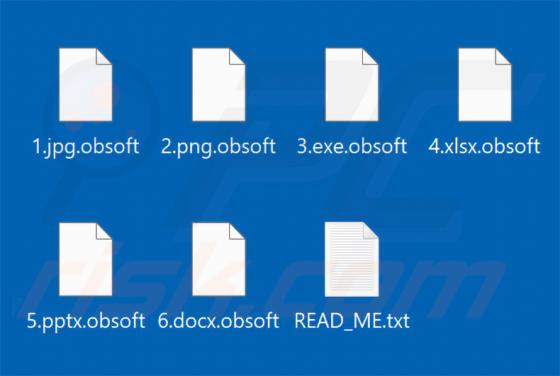
OBSOFT è un ransomware che abbiamo scoperto esaminando i nuovi file inviati al sito web VirusTotal. Crittografa i dati sui sistemi infetti, aggiunge l'estensione .obsoft ai nomi dei file e lascia una richiesta di riscatto in un file di testo denominato READ_ME.txt. La nota afferma inoltre che dati

One Decryptor Ransomware
Truffa

One Decryptor Ransomware

One Decryptor Ransomware è un ransomware scoperto dai nostri ricercatori durante un'ispezione di routine dei nuovi campioni inviati al sito web VirusTotal. Crittografa i file utilizzando AES-256 combinato con l'incapsulamento delle chiavi RSA-2048, impedendo alle vittime di accedere ai propri dati

Pfizer Competitive Grants Program truffa via email
Truffa

Pfizer Competitive Grants Program truffa via email

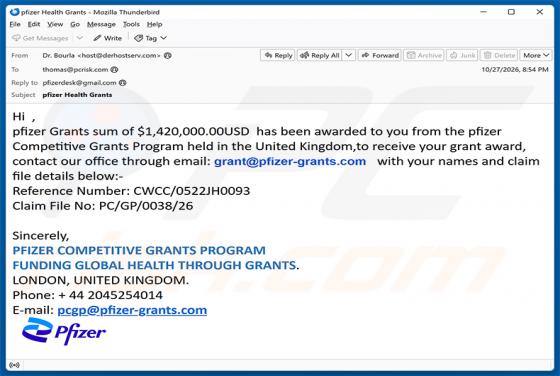
Abbiamo esaminato questa email e abbiamo stabilito che si tratta di una truffa. Il messaggio si presenta falsamente come una notifica ufficiale di Pfizer, sostenendo che il destinatario è stato selezionato per ricevere una sovvenzione in denaro di notevole entità. Si tratta di una truffa del pagame

Ledger Device Cannot Complete System Upgrade truffa via email
Truffa

Ledger Device Cannot Complete System Upgrade truffa via email

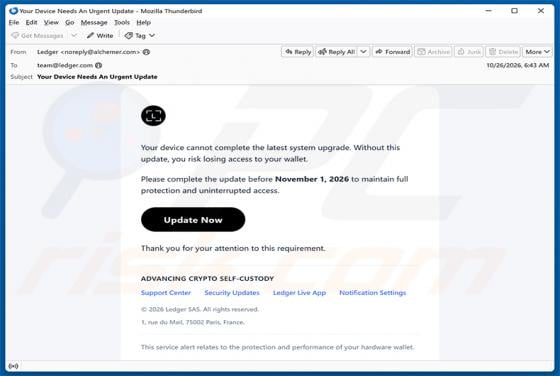
Dopo aver esaminato questa email, abbiamo stabilito che si tratta di una truffa di phishing che si spaccia per Ledger, un noto produttore di portafogli di criptovalute hardware. Il messaggio afferma falsamente che il dispositivo del destinatario non è in grado di completare un aggiornamento di sist

Microsoft Policies Update truffa via email
Truffa

Microsoft Policies Update truffa via email

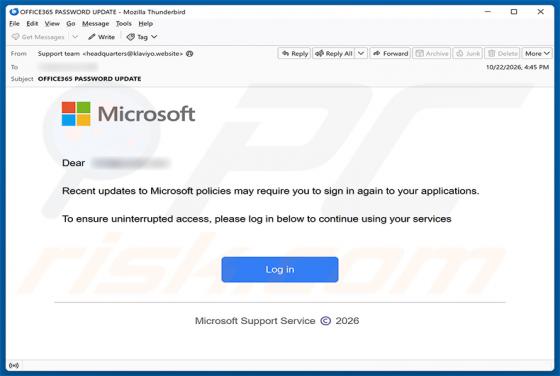
Abbiamo esaminato questa email e abbiamo stabilito che si tratta di una truffa di phishing. Spacciandosi per una notifica ufficiale di Microsoft, afferma falsamente che un recente aggiornamento delle politiche richiede ai destinatari di accedere nuovamente alle proprie applicazioni. Lo scopo è ruba

Airbus Account Activation truffa via email
Truffa

Airbus Account Activation truffa via email

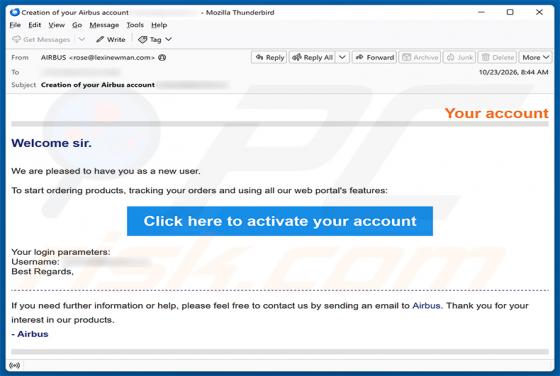
Abbiamo esaminato questa email e stabilito che si tratta di una truffa di phishing. Si spaccia per un avviso ufficiale di attivazione dell'account da parte di Airbus, una multinazionale del settore aerospaziale. Il messaggio è concepito per indurre i destinatari a visitare un sito web fraudolento e

uCreator RAT (Android)
Trojan

uCreator RAT (Android)

uCreator RAT (venduto dal suo sviluppatore con il nome YingGai) è una sofisticata piattaforma spyware per Android e un trojan ad accesso remoto. Sfrutta la virtualizzazione delle app per strumentare silenziosamente applicazioni di messaggistica e di pagamento legittime sui dispositivi infetti. Seco

Malware Dark Caracal
Trojan

Malware Dark Caracal

Il malware Dark Caracal si riferisce al toolkit multicomponente utilizzato dal gruppo minaccia persistente avanzata (APT) Dark Caracal. Secondo una ricerca pubblicata da Arctic Wolf, il gruppo è stato attivo in tutta l'America Latina, con un'intrusione confermata presso un'organizzazione di comunic