Guide per la rimozione di virus e spyware, istruzioni per la disinstallazione

Interactive Brokers Two-Factor Authentication truffa via email
Truffa

Interactive Brokers Two-Factor Authentication truffa via email

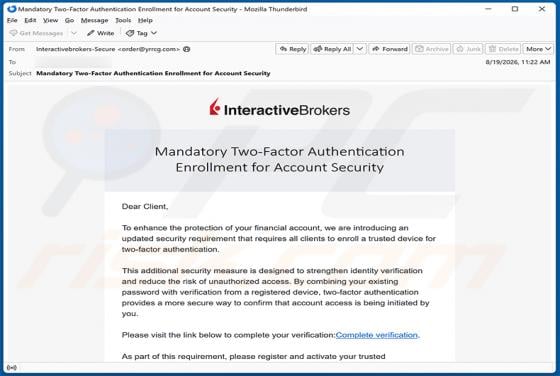
Dopo aver esaminato questa email, abbiamo stabilito che si tratta di una truffa di phishing. Il messaggio si presenta come un avviso di sicurezza ufficiale di Interactive Brokers, sostenendo che i destinatari devono registrare un dispositivo attendibile per l'autenticazione a due fattori. Cliccando
E4del RAT
Trojan

E4del RAT

E4del RAT è un Remote Access Trojan (RAT) che si nasconde all'interno di un'applicazione Discord autentica e firmata digitalmente. Una volta installato, consente agli aggressori di osservare in tempo reale lo schermo della vittima, eseguire comandi, catturare screenshot e distribuire ulteriore malw

PINHOLE RAT
Trojan

PINHOLE RAT

PINHOLE RAT è un Remote Access Trojan (RAT) scoperto dalla SOCRadar Threat Research Unit (STRU) nell'agosto 2026. Una volta installato, fornisce agli aggressori il controllo remoto su un computer Windows infetto, consentendo loro di rubare file, acquisire screenshot, eseguire comandi shell e carica

SynkLoader Malware
Trojan

SynkLoader Malware

SynkLoader è un loader di malware che utilizza un design modulare per distribuire una catena di strumenti di attacco contro i sistemi Windows infetti. Secondo la ricerca pubblicata da Expel, la minaccia è stata osservata per la prima volta nell'agosto 2026 durante l'analisi di un incidente su una r

Grandeur Ransomware
Ransomware

Grandeur Ransomware

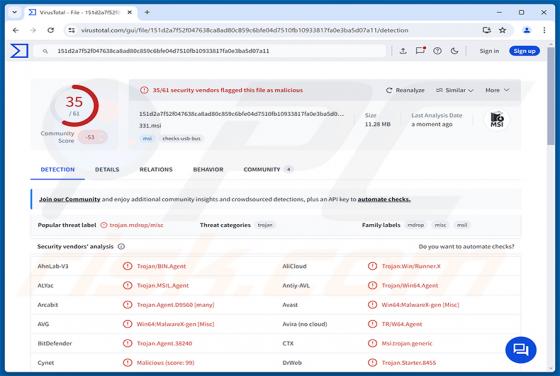
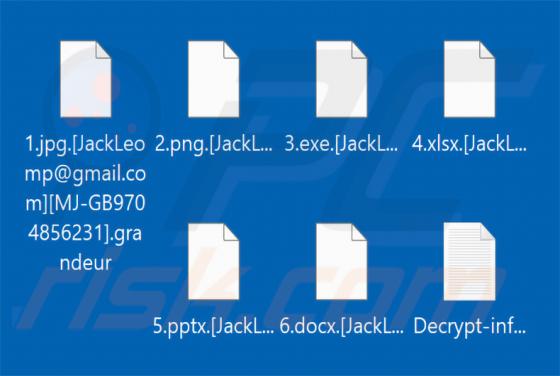
Grandeur è un ransomware individuato dal nostro team di ricerca durante un'ispezione di routine dei nuovi campioni inviati a VirusTotal. Appartiene alla famiglia di ransomware VoidCrypt e crittografa i file delle vittime, richiedendo un pagamento per il loro recupero. Sulla nostra macchina di test,

You Have Received A Tax Invoice truffa via email
Truffa

You Have Received A Tax Invoice truffa via email

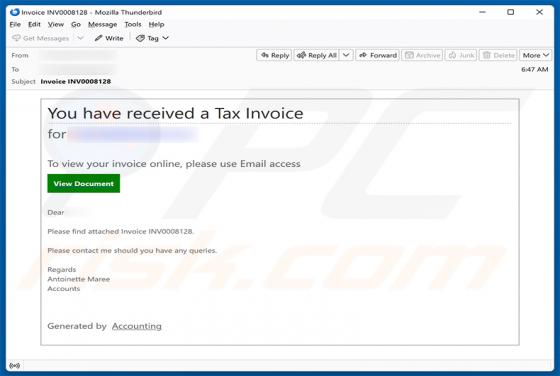
Abbiamo esaminato questa email e stabilito che si tratta di una truffa di phishing. Il messaggio è mascherato da notifica di fattura fiscale proveniente da un sistema contabile, inducendo i destinatari a fare clic su un pulsante che conduce a una falsa pagina di accesso alla webmail. Chiunque inser

QuickBooks - Payment Overdue truffa via email
Truffa

QuickBooks - Payment Overdue truffa via email

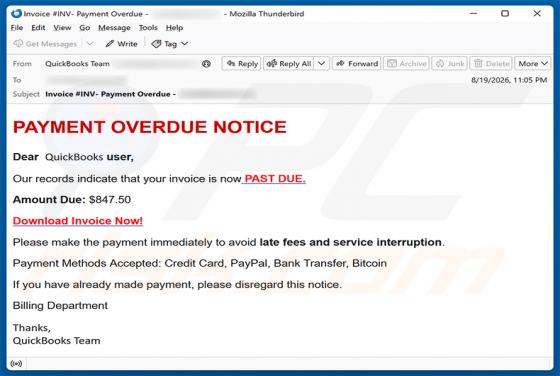
Abbiamo esaminato questa email e stabilito che si tratta di una truffa di phishing che impersona QuickBooks, il popolare software di contabilità. Il messaggio afferma falsamente che il destinatario ha una fattura non pagata e lo esorta a scaricarla - ma il link conduce a una pagina di accesso Micro

LLHN Stealer
Trojan

LLHN Stealer

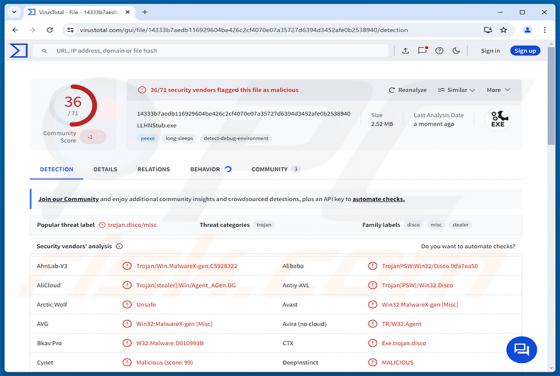
LLHN Stealer è un information stealer - un tipo di programma dannoso progettato per raccogliere silenziosamente dati sensibili dai computer Windows infetti. Prende di mira le credenziali del browser salvate, i cookie di sessione, i token delle piattaforme, i dati dei portafogli di criptovaluta e al

Manic Malware (Android)
Trojan

Manic Malware (Android)

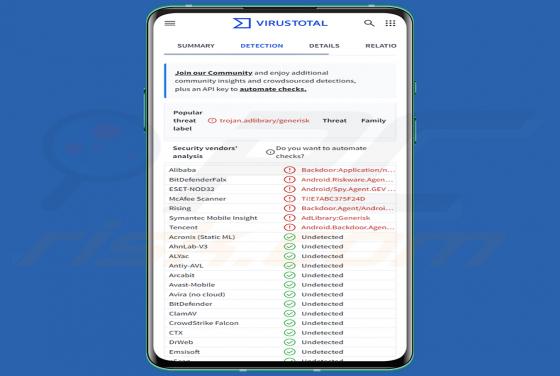
Manic è un trojan bancario per Android che integra anche funzionalità di spyware e di accesso remoto. Prende di mira gli utenti di oltre 169 applicazioni finanziarie, governative, di pagamento e di criptovalute. Il malware è stato analizzato per la prima volta da ThreatFabric, un'azienda specializz

KIMO Ransomware
Ransomware

KIMO Ransomware

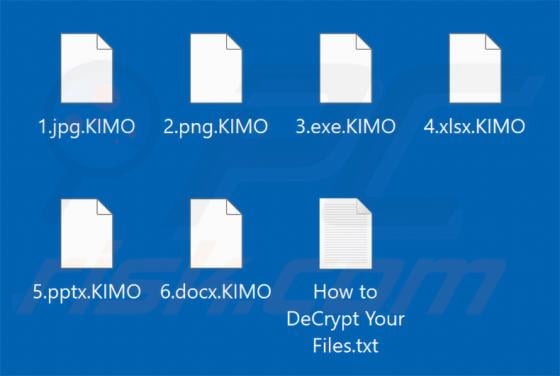
KIMO è un ransomware che i nostri ricercatori hanno scoperto durante l'analisi di nuovi campioni di malware inviati a VirusTotal. Crittografa i file utilizzando AES-256-CTR e aggiunge l'estensione .KIMO a ogni file che blocca. Sulla nostra macchina di prova, questo ransomware ha crittografato i fil