Guide per la rimozione di virus e spyware, istruzioni per la disinstallazione

AgtaBackup RAT
Trojan

AgtaBackup RAT

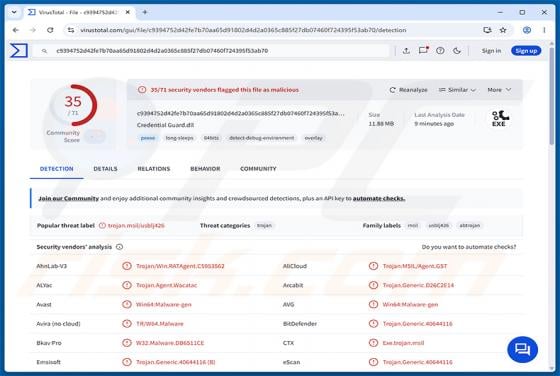
AgtaBackup RAT è un trojan ad accesso remoto (RAT) basato sulla piattaforma .NET 8.0. Una volta installato, consente agli aggressori di ottenere il controllo completo e nascosto del computer infetto e può inoltre sottrarre password salvate, cookie e altri dati sensibili. Secondo una ricerca pubblic
AvisLoader Malware
Trojan

AvisLoader Malware

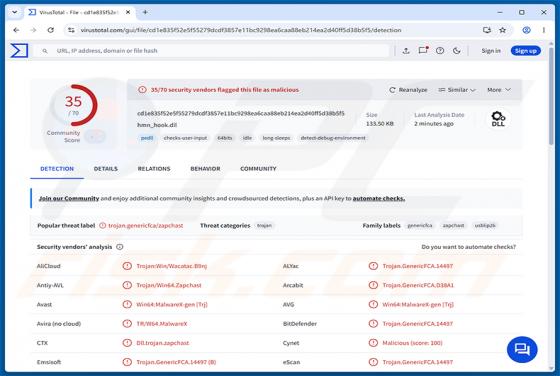
AvisLoader è un loader di malware per Windows, ovvero un programma il cui compito principale è ottenere un punto d'appoggio su un computer per poi scaricare ed eseguire altro software dannoso. È stato descritto dai Threat Labs di Varonis dopo che i ricercatori si sono imbattuti in un server di stag

Trojan bancario Hirudo (Android)
Trojan

Trojan bancario Hirudo (Android)

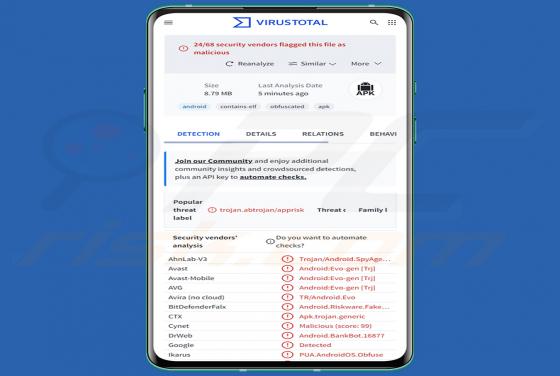
Hirudo è un trojan bancario per Android con funzionalità di accesso remoto. Secondo una ricerca pubblicata dal team Mobile Threat Intelligence di ThreatFabric, combina il furto di credenziali sul dispositivo con il controllo remoto in tempo reale del dispositivo infetto. Hirudo viene distribuito tr

Hexsomeware Ransomware
Ransomware

Hexsomeware Ransomware

Hexsomeware è un ransomware che il nostro team di ricerca ha individuato durante l'analisi di nuovi campioni di malware inviati a VirusTotal. Crittografa i file, aggiunge l'estensione .hexsomeware ai nomi dei file e presenta le richieste di riscatto tramite una finestra pop-up a schermo intero e un

Has Ransomware
Ransomware

Has Ransomware

Has è un programma di tipo ransomware e appartiene alla famiglia di ransomware Dharma. Il nostro team di ricerca lo ha individuato durante l'analisi di nuovi campioni di malware inviati su VirusTotal. Crittografa i file delle vittime e richiede un pagamento per la decrittazione, minacciando inoltre

Lunex Stealer
Trojan

Lunex Stealer

Lunex Stealer è un information stealer che sottrae password salvate, cookie, dati delle carte di credito e dati dei portafogli di criptovalute dai computer Windows infetti. Fa parte della piattaforma Lunex, venduta ai criminali informatici come Malware-as-a-Service: ciò significa che diversi gruppi

Corp MDM spyware (Android)
Trojan

Corp MDM spyware (Android)

Corp MDM è uno spyware per Android che prende di mira i dipendenti delle aziende di logistica. Intercetta silenziosamente i messaggi SMS e reindirizza le chiamate per rubare i codici di autenticazione. Secondo una ricerca di Have I Been Squatted, la campagna è collegata a operazioni di furto di mer

RemControl trojan bancario (Android)
Trojan

RemControl trojan bancario (Android)

RemControl è un trojan bancario per Android e un trojan ad accesso remoto (RAT) che prende di mira i clienti delle banche al dettaglio in Europa occidentale, Medio Oriente e Canada. Opera come piattaforma Malware-as-a-Service (MaaS). Secondo una ricerca pubblicata da Group-IB, il malware è stato id

Zoom Meeting Invitation virus via email
Truffa

Zoom Meeting Invitation virus via email

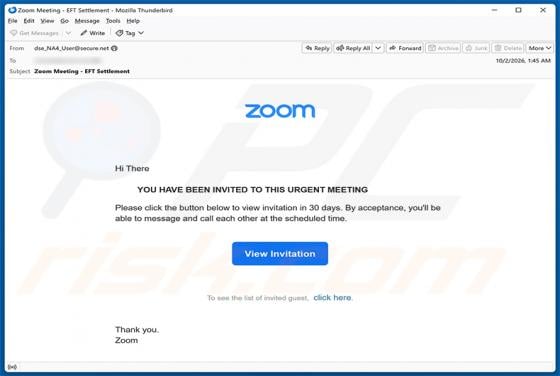
Abbiamo esaminato questa email e stabilito che si tratta di malspam. Il messaggio si spaccia per Zoom e afferma falsamente che il destinatario è stato invitato a una riunione urgente, esortandolo a fare clic su un link. Tale link conduce a un sito web falso che induce i visitatori a scaricare un fi

Incoming Bitcoin Transaction truffa via email
Truffa

Incoming Bitcoin Transaction truffa via email

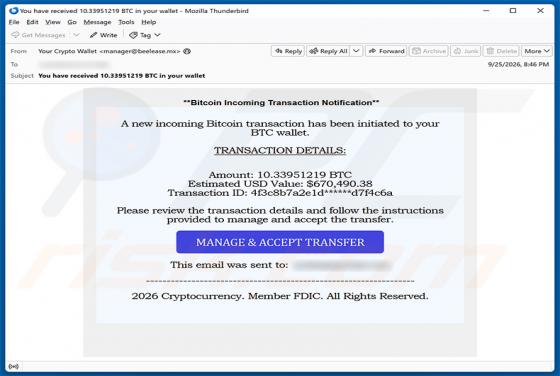
Abbiamo esaminato questa email e stabilito che si tratta di una truffa. È camuffata da notifica di transazione Bitcoin e afferma falsamente che una grossa somma di criptovaluta è arrivata nel portafoglio del destinatario. L'obiettivo è indurre i destinatari a visitare un sito web fraudolento dove l