Guide per la rimozione di virus e spyware, istruzioni per la disinstallazione

Juntautororia.com Ads
Notifica spam

Juntautororia.com Ads

Il nostro team di ricerca ha scoperto la pagina ingannevole juntautororia[.]com durante l'analisi di siti web sospetti. Dopo aver esaminato questa pagina web, abbiamo appreso che promuove spam di notifiche del browser e reindirizza i visitatori verso altri siti (probabilmente inaffidabili/dannosi).

Cgre-defender.pro Ads
Notifica spam

Cgre-defender.pro Ads

Il nostro team di ricerca ha scoperto cgre-defender[.]pro mentre indagava su siti web sospetti. La pagina utilizza un falso CAPTCHA per indurre i visitatori ad acconsentire a ricevere notifiche del browser. Una volta concessa l'autorizzazione, cgre-defender[.]pro invia falsi avvisi di sicurezza che

Woonceome.com Ads
Notifica spam

Woonceome.com Ads

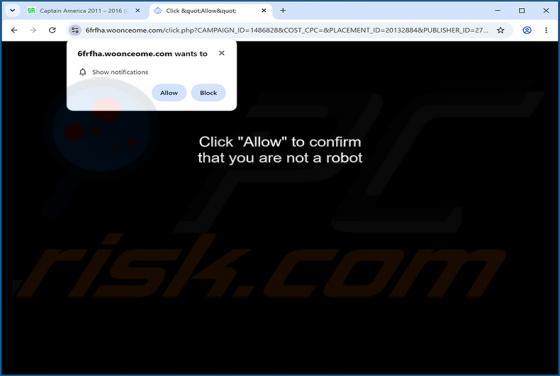
Il nostro team di ricerca ha scoperto la pagina ingannevole woonceome[.]com durante l'analisi di siti web sospetti. Dopo aver esaminato questa pagina web, abbiamo stabilito che utilizza un falso messaggio di verifica umana per indurre i visitatori ad abilitare le notifiche del browser. Se autorizza

Night Dragon RAT (Android)
Trojan

Night Dragon RAT (Android)

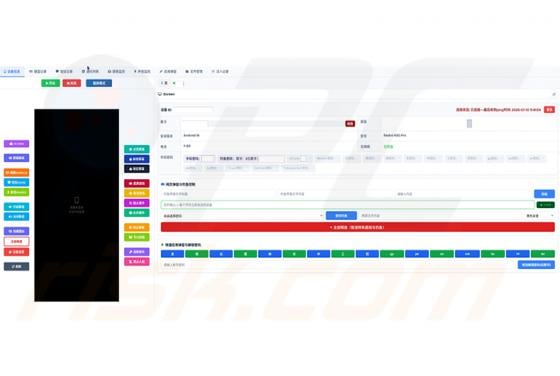
Night Dragon RAT è un Remote Access Trojan che prende di mira gli utenti Android. È stato presentato tramite un canale Telegram criminale il 23 giugno 2026, come successore di un precedente framework malware per Android noto come Flying Eagle. Secondo una ricerca pubblicata da hunt.io, Night Drago

Flying Eagle RAT (Android)
Trojan

Flying Eagle RAT (Android)

Flying Eagle RAT è un trojan di accesso remoto per Android distribuito come framework di codice sorgente attraverso canali Telegram criminali. È in grado di catturare le sequenze di tasti e le credenziali di pagamento, registrare lo schermo del dispositivo, accedere alla fotocamera e distribuire o

TONResolver RAT
Trojan

TONResolver RAT

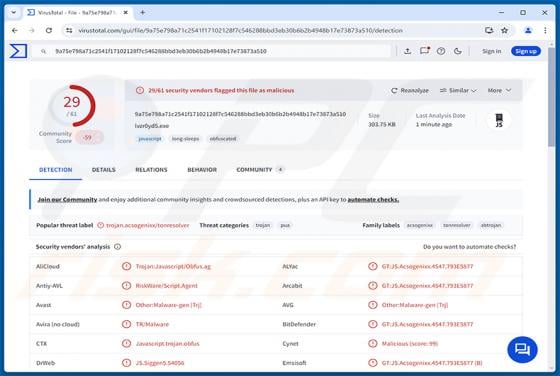
TONResolver è un Remote Access Trojan (RAT) scritto in JavaScript ed eseguito tramite il runtime legittimo Node.js. Una volta attivo, apre una connessione crittografata persistente verso un server controllato dagli aggressori e attende istruzioni, offrendo agli operatori la possibilità di eseguire

QuimaRAT Malware
Trojan

QuimaRAT Malware

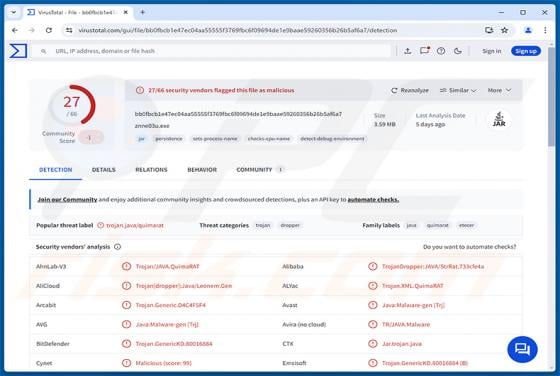
QuimaRAT è un Remote Access Trojan (RAT) basato su Java, venduto ai criminali informatici come servizio in abbonamento. Questo modello, noto come Malware-as-a-Service (MaaS), consente a chiunque paghi la quota di distribuire il RAT contro obiettivi a propria scelta. Secondo la ricerca pubblicata da

KansasGroup Ransomware
Ransomware

KansasGroup Ransomware

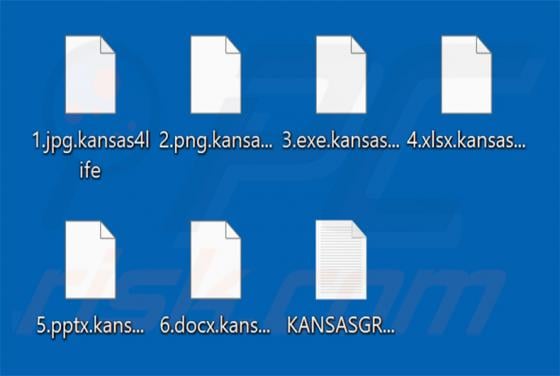
KansasGroup è un ransomware che il nostro team di ricerca ha individuato durante l'analisi di nuovi file inviati a VirusTotal. Come la maggior parte dei ransomware, crittografa i file sulla macchina infetta e richiede un pagamento in cambio della decrittazione. Sulla nostra macchina di test, questo

Own Ransomware
Ransomware

Own Ransomware

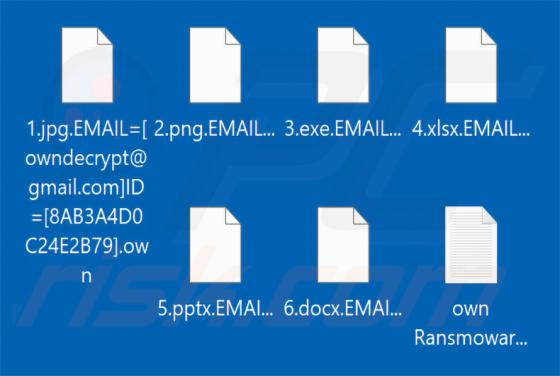
Own Ransomware è un programma di tipo ransomware scoperto dai nostri ricercatori durante un'ispezione di routine dei nuovi campioni inviati al sito web VirusTotal. Crittografa i file presenti sul dispositivo infetto e richiede un pagamento in cambio della decrittazione. Sulla nostra macchina di tes

Proposal Evaluation Completed truffa via email
Truffa

Proposal Evaluation Completed truffa via email

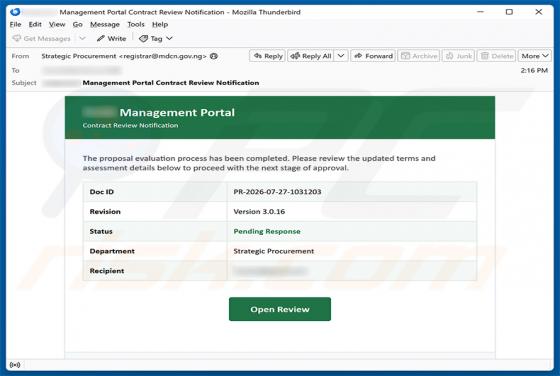
Dopo aver esaminato questa email, abbiamo stabilito che si tratta di una truffa di phishing. È mascherata da notifica di un portale di gestione che afferma che la valutazione di una proposta è stata completata e che è necessaria la revisione da parte del destinatario. Il link all'interno conduce a