

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di malware è Coffin Locker?
Coffin Locker è un ransomware che il nostro team di ricerca ha individuato durante l'analisi dei nuovi campioni inviati su VirusTotal. Crittografa i file delle vittime, aggiunge l'estensione .coffin, crea un file di testo contenente la richiesta di riscatto in ogni cartella e sostituisce lo sfondo del desktop.
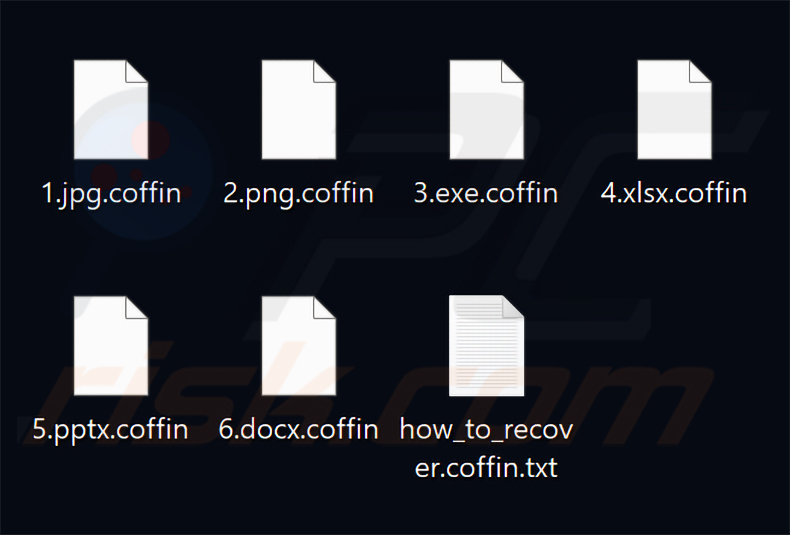
Sul nostro computer di prova, Coffin Locker ha crittografato i file e ha aggiunto l'estensione «.coffin» ai loro nomi. Un file denominato «1.jpg» è diventato «1.jpg.coffin», «2.png» è diventato «2.png.coffin» e così via. Successivamente, Coffin Locker ha inserito copie della sua richiesta di riscatto (how_to_recover.coffin.txt) in ogni cartella e ha sostituito lo sfondo del desktop.
Screenshot dei file crittografati dal ransomware Coffin Locker:
Panoramica della richiesta di riscatto di Coffin Locker
Il file di testo how_to_recover.coffin.txt informa le vittime che tutti i documenti, i database, i fogli di calcolo, gli archivi e le immagini presenti sul computer e su tutte le unità di rete mappate sono stati crittografati. Stabilisce una scadenza di sette giorni e richiede 0,075 BTC (circa 4.900 USD).
Alle vittime viene chiesto di inviare il pagamento a un indirizzo Bitcoin specificato, quindi di inviare via email l'ID della transazione e il nome del computer a coffin.locker@onionmail.org. Gli aggressori promettono di inviare un pacchetto di decrittazione entro 24-48 ore dalla conferma del pagamento.
La nota avverte che il prezzo raddoppia dopo la scadenza, senza eccezioni. Afferma inoltre che le copie shadow del volume, il catalogo di Windows Backup, i punti di Ripristino configurazione di sistema e il Cestino sono stati tutti distrutti, escludendo così il recupero tramite gli strumenti integrati di Windows.
Lo sfondo del desktop ripete i punti chiave in forma sintetica. Indica gli algoritmi di crittografia utilizzati, invita le vittime a leggere il file di testo per le istruzioni complete di recupero e ribadisce l'importo del riscatto e l'email di contatto.
Ulteriori informazioni su Coffin Locker
Recuperare i file bloccati da Coffin Locker senza il coinvolgimento degli aggressori non è realisticamente possibile. Il ransomware utilizza una crittografia a più livelli: il contenuto dei file è protetto con AES-256 e le chiavi di ciascun file sono incapsulate tramite RSA-4096. Senza la chiave privata in possesso degli aggressori, questa protezione non può essere violata.
Pagare il riscatto non è una via affidabile per il recupero. I criminali informatici spesso non inviano strumenti di decrittazione funzionanti anche dopo aver ricevuto il pagamento, e le vittime non hanno alcun mezzo per far rispettare l'accordo. Sconsigliamo vivamente di pagare.
Coffin Locker deve essere rimosso dal sistema infetto il prima possibile. Garantisce la propria persistenza tramite un'attività pianificata denominata «CoffinLocker» e una chiave Run del registro di Windows, il che significa che si riavvia insieme al computer e può continuare a crittografare i file appena creati.
La rimozione del ransomware non ripristinerà i dati già crittografati. Il recupero è possibile solo da backup puliti eseguiti prima dell'infezione. È buona norma conservare i backup su un server remoto o su un dispositivo di archiviazione scollegato, sempre separati dal sistema principale.
Il ransomware in generale
Abbiamo analizzato migliaia di programmi di tipo ransomware. La logica di base è sempre la stessa: crittografare i file della vittima e far pagare la chiave di decrittazione. Questi programmi differiscono principalmente per gli algoritmi di crittografia simmetrica o asimmetrica che applicano e per l'entità del riscatto richiesto. Altri esempi di ransomware sono Citrus, Hexsomeware e SAMURAI-SEC.
Come ha fatto il ransomware a infettare il mio computer?
Il ransomware raggiunge le vittime più spesso tramite email di phishing contenenti allegati dannosi - documenti Office, archivi o file eseguibili - che installano il malware quando la vittima li apre. Alcuni messaggi contengono invece link a pagine che avviano un download silenzioso in background.
Il ransomware si diffonde anche tramite trojan, download drive-by, annunci dannosi su siti web compromessi e falsi avvisi di aggiornamento software. I file ottenuti da reti peer-to-peer o da siti di download non ufficiali comportano un rischio particolarmente elevato.
Gli strumenti di attivazione illegale del software - comunemente chiamati crack - sono un altro metodo di distribuzione frequente. Gli utenti che scaricano software pirata da fonti dubbie ricevono spesso malware incluso nel pacchetto insieme a ciò che stavano cercando.
| Nome | virus Coffin Locker |
| Tipo Di Minaccia | Ransomware, Virus crittografico, Blocco dei file |
| Estensione Dei File Crittografati | .coffin |
| Messaggio Di Richiesta Di Riscatto | Sfondo del desktop, how_to_recover.coffin.txt |
| Decryptor Gratuito Disponibile? | No |
| Contatto Dei Criminali Informatici | coffin.locker@onionmail.org |
| Nomi Di Rilevamento | Combo Cleaner (Trojan.GenericKD.81872564), ESET-NOD32 (Python/Filecoder.CXE Trojan), Kaspersky (HEUR:Trojan-Ransom.Python.Agent.gen), Malwarebyes (Ransom.FileCryptor.Python), Microsoft (Trojan:Win32/Ravartar!rfn), Elenco completo dei rilevamenti (VirusTotal) |
| Sintomi | Impossibile aprire i file memorizzati sul computer, i file precedentemente funzionanti ora hanno un'estensione diversa (ad esempio, my.docx.locked). Sul desktop viene visualizzato un messaggio di richiesta di riscatto. I criminali informatici richiedono il pagamento di un riscatto (solitamente in bitcoin) per sbloccare i file. |
| Metodi Di Distribuzione | Allegati email infetti (macro), siti web torrent, annunci dannosi. |
| Danni | Tutti i file sono crittografati e non possono essere aperti senza pagare un riscatto. Insieme all'infezione ransomware possono essere installati ulteriori trojan che rubano password e altre infezioni malware. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Come proteggersi dalle infezioni ransomware?
Presti attenzione a ciò che apre online e nella Sua casella di posta. Scarichi software solo dai siti web ufficiali degli sviluppatori o da app store verificati, lo attivi e lo aggiorni tramite canali legittimi e mantenga sempre in esecuzione sul Suo sistema uno strumento antivirus affidabile.
Se il Suo computer è già infetto da Coffin Locker, Le consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente questo ransomware.
Screenshot della richiesta di riscatto di Coffin Locker («how_to_recover.coffin.txt»):
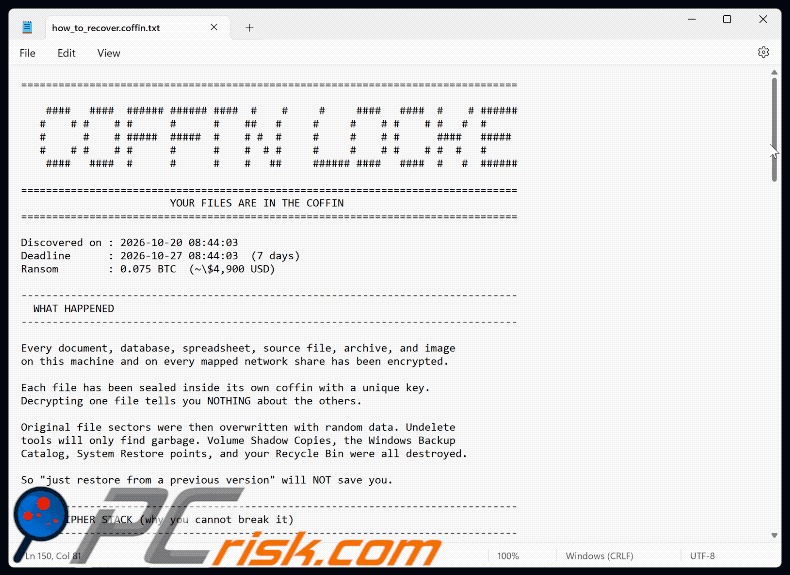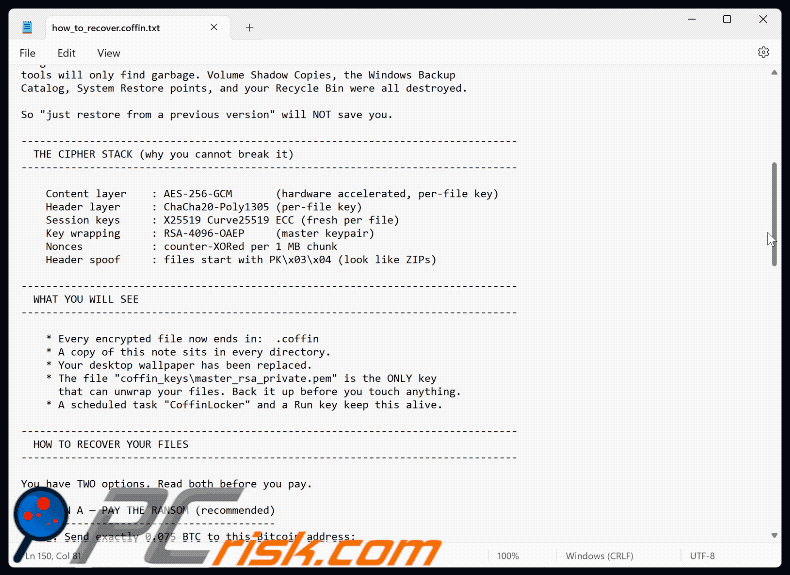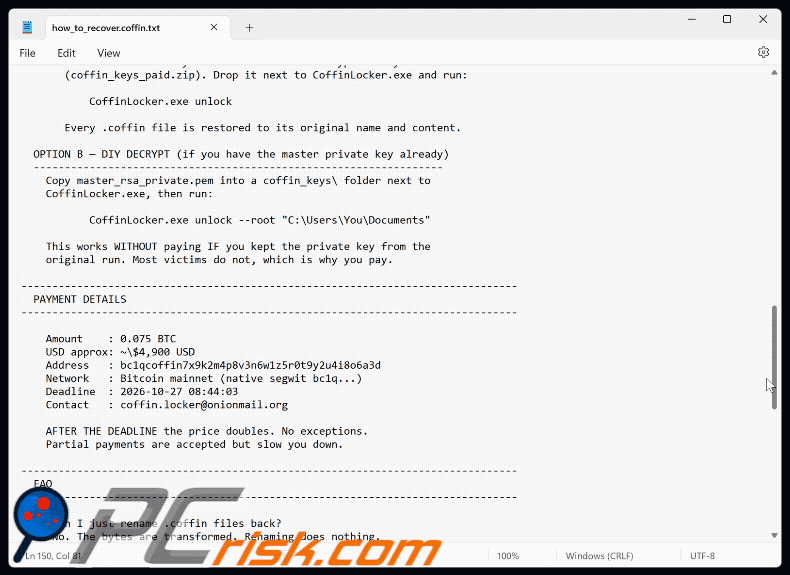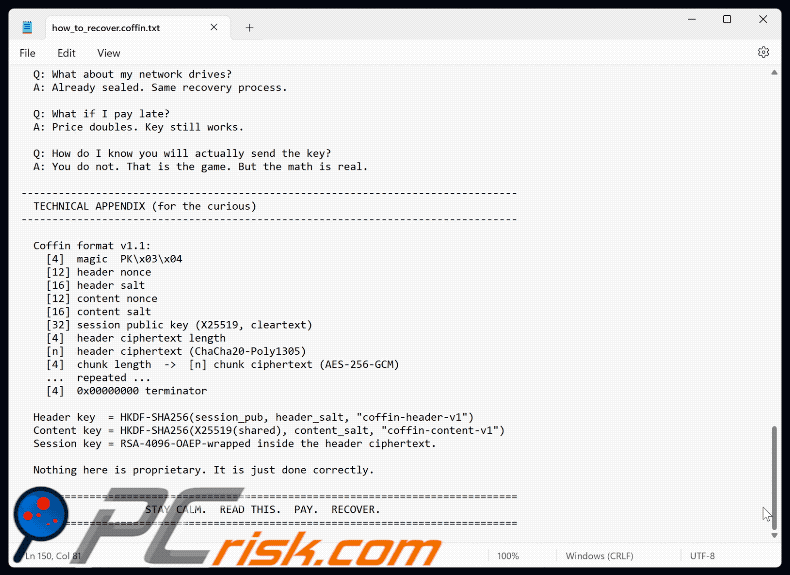
Testo presente in questa richiesta di riscatto:
YOUR FILES ARE IN THE COFFIN
====================================================
Discovered on : 2026-10-20 08:44:03
Deadline: 2026-10-27 08:44:03 (7 days)
Ransom: 0.075 BTC (~$4,900 USD)----------------------------
WHAT HAPPENED
----------------------------
Every document, database, spreadsheet, source file, archive, and image
on this machine and on every mapped network share has been encrypted.
Each file has been sealed inside its own coffin with a unique key.
Decrypting one file tells you NOTHING about the others.
Original file sectors were then overwritten with random data. Undelete
tools will only find garbage. Volume Shadow Copies, the Windows Backup
Catalog, System Restore points, and your Recycle Bin were all destroyed.
So "just restore from a previous version" will NOT save you.----------------------------
THE CIPHER STACK (why you cannot break it)
----------------------------
Content layer: AES-256-GCM (hardware accelerated, per-file key)
Header layer : ChaCha20-Poly1305 (per-file key)
Session keys : X25519 Curve25519 ECC (fresh per file)
Key wrapping : RSA-4096-OAEP (master keypair)
Nonces : counter-XORed per 1 MB chunk
Header spoof : files start with PK\x03\x04 (look like ZIPs)----------------------------
WHAT YOU WILL SEE
----------------------------
* Every encrypted file now ends in: .coffin
* A copy of this note sits in every directory.
* Your desktop wallpaper has been replaced.
* The file "coffin_keys\master_rsa_private.pem" is the ONLY key
that can unwrap your files. Back it up before you touch anything.
* A scheduled task "CoffinLocker" and a Run key keep this alive.----------------------------
HOW TO RECOVER YOUR FILES
----------------------------
You have TWO options. Read both before you pay.
OPTION A — PAY THE RANSOM (recommended)
---------------------------------------
1. Send exactly 0.075 BTC to this Bitcoin address:
[bitcoin wallet address]
2. Email your BTC transaction ID (txid) AND the machine name to:
coffin.locker@onionmail.org
Subject line: COFFIN
You can reach this address from any normal email provider.
OnionMail also works over Tor if you prefer.
3. Within 24-48 hours you will receive the decryption key file
(coffin_keys_paid.zip). Drop it next to CoffinLocker.exe and run:
CoffinLocker.exe unlock
Every .coffin file is restored to its original name and content.
OPTION B — DIY DECRYPT (if you have the master private key already)
--------------
Copy master_rsa_private.pem into a coffin_keys\ folder next to
CoffinLocker.exe, then run:
CoffinLocker.exe unlock --root "C:\Users\You\Documents"
This works WITHOUT paying IF you kept the private key from the
original run. Most victims do not, which is why you pay.----------------------------
PAYMENT DETAILS
----------------------------
Amount: 0.075 BTC
USD approx: ~$4,900 USD
Address : [bitcoin wallet address]
Network : Bitcoin mainnet (native segwit bc1q...)
Deadline: 2026-10-27 08:44:03
Contact : coffin.locker@onionmail.org
AFTER THE DEADLINE the price doubles. No exceptions.
Partial payments are accepted but slow you down.----------------------------
FAQ
----------------------------
Q: Can I just rename .coffin files back?
A: No. The bytes are transformed. Renaming does nothing.
Q: What if I reboot?
A: Fine. Nothing is lost. The task re-runs and finishes any stragglers.
Q: What about my network drives?
A: Already sealed. Same recovery process.
Q: What if I pay late?
A: Price doubles. Key still works.
Q: How do I know you will actually send the key?
A: You do not. That is the game. But the math is real.----------------------------
TECHNICAL APPENDIX (for the curious)
----------------------------
Coffin format v1.1:
[4] magic PK\x03\x04
[12] header nonce
[16] header salt
[12] content nonce
[16] content salt
[32] session public key (X25519, cleartext)
[4] header ciphertext length
[n] header ciphertext (ChaCha20-Poly1305)
[4] chunk length -> [n] chunk ciphertext (AES-256-GCM)
... repeated ...
[4] 0x00000000 terminator
Header key = HKDF-SHA256(session_pub, header_salt, "coffin-header-v1")
Content key = HKDF-SHA256(X25519(shared), content_salt, "coffin-content-v1")
Session key = RSA-4096-OAEP-wrapped inside the header ciphertext.
Nothing here is proprietary. It is just done correctly.
====================================================
STAY CALM. READ THIS. PAY. RECOVER.
====================================================
Screenshot dello sfondo del desktop di Coffin Locker:
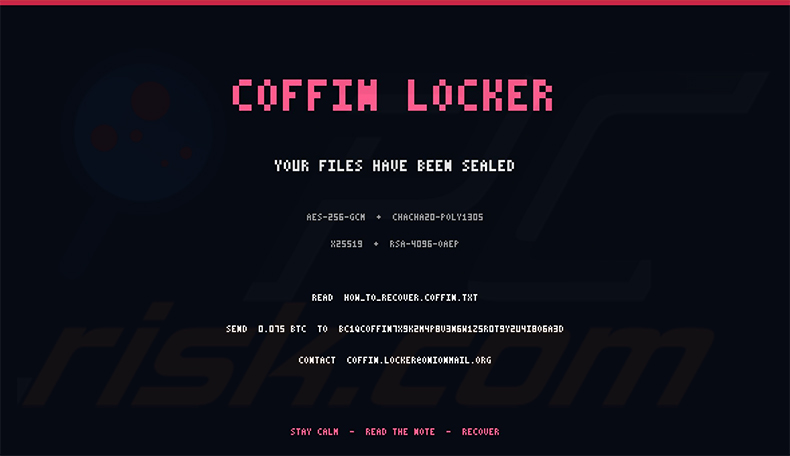
Testo presente nello sfondo:
COFFIN LOCKER
YOUR FILES HAVE BEEN SEALED
AES-256-GCM + CHACHA20-POLY1305
X25519 + RSA-4096-0AEP
READ HOW_TO_RECOVER.COFFIN.TXT
SEIND 0.076 BTC TO [bitcoin wallet address]
CONTACT COFFIN.LOCKEREONIONMAIL.ORG
STAY CALM - READ THE NOTE - RECOVER
Rimozione del ransomware Coffin Locker:
Rimozione automatica istantanea dei malware:
La rimozione manuale delle minacce potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. Combo Cleaner è uno strumento professionale per la rimozione automatica del malware consigliato per eliminare il malware. Scaricalo cliccando il pulsante qui sotto:
SCARICA Combo CleanerScaricando qualsiasi software elencato in questo sito, accetti le nostre Condizioni di Privacy e le Condizioni di utilizzo. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Video che suggerisce quali misure bisogna adottare in caso di infezione da ransomware:
Menu:
- Cos'è virus Coffin Locker?
- STEP 1. Segnalare l'infezione da ransomware alle autorità.
- STEP 2. Isolare il dispositivo infetto.
- STEP 3. Identificare l'infezione da ransomware.
- STEP 4. Ricercare gli strumenti per la decrittazione del ransomware.
- STEP 5. Ripristinare i file con strumenti di recupero dati.
- STEP 6. Creare dei backup dei dati.
Se sei vittima di un attacco ransomware, ti consigliamo di segnalare questo incidente alle autorità. Fornendo informazioni alle forze dell'ordine, aiuterai a combattere la criminalità informatica ed in particolare a perseguire i tuoi aggressori. Di seguito è riportato un elenco di autorità in cui segnalare un attacco ransomware. Per l'elenco completo dei centri di sicurezza informatica locali e le informazioni sul motivo per cui dovresti segnalare gli attacchi ransomware, leggi questo articolo.
Elenco delle autorità locali in cui devono essere segnalati gli attacchi ransomware (scegline uno in base al tuo indirizzo di residenza):
 USA - Internet Crime Complaint Centre IC3
 Regno Unito - Action Fraud
 Spagna - Policía Nacional
 Francia - Ministère de l'Intérieur
 Germania - Polizei
 Italia - Polizia di Stato
 Paesi Bassi - Politie
 Polonia- Policja
 Portogallo - Polícia Judiciária
Isolare il dispositivo infetto:
Alcune infezioni di tipo ransomware sono progettate per crittografare i file all'interno di dispositivi di archiviazione esterni, infettarli e persino diffondersi nell'intera rete locale. Per questo motivo, è molto importante isolare il dispositivo infetto (computer) il prima possibile.
Step 1: Disconnettersi da internet.
Il modo più semplice per disconnettere un computer da Internet è scollegare il cavo Ethernet dalla scheda madre, tuttavia, alcuni dispositivi sono collegati tramite una rete wireless e per alcuni utenti (specialmente quelli che non sono particolarmente esperti di tecnologia), potrebbe sembrare fastidioso scollegare i cavi. Pertanto, è anche possibile disconnettere il sistema manualmente tramite il Pannello di controllo:
Vai al "Pannello di controllo", fai clic sulla barra di ricerca nell'angolo in alto a destra dello schermo, inserisci "Centro connessioni di rete e condivisione" e seleziona il risultato della ricerca: 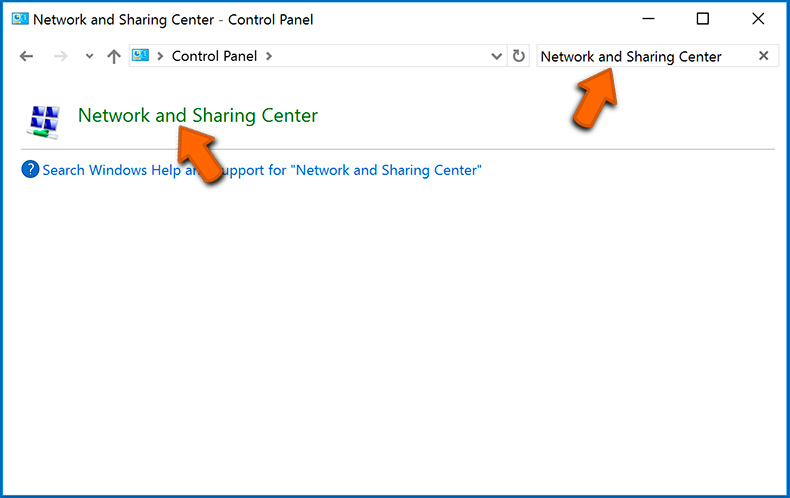
Fai clic sull'opzione "Modifica impostazioni adattatore" nell'angolo in alto a sinistra della finestra: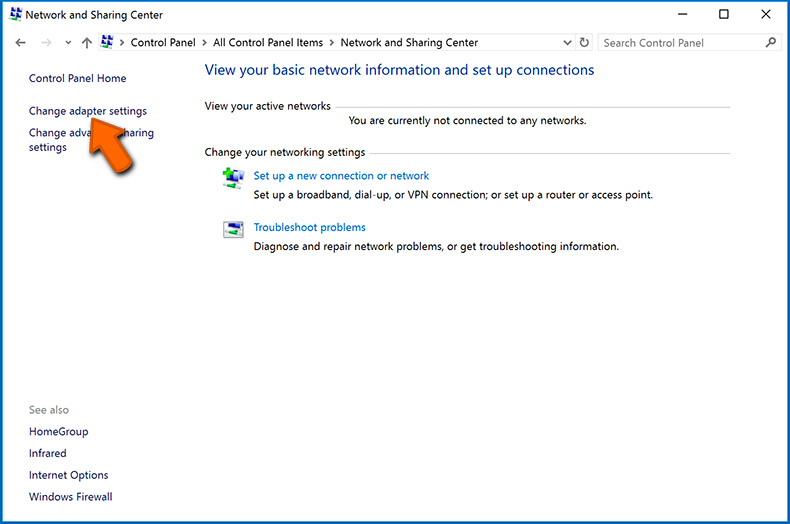
Fare clic con il tasto destro su ogni punto di connessione e selezionare "Disabilita". Una volta disabilitato, il sistema non sarà più connesso a Internet. Per riattivare i punti di connessione, è sufficiente fare nuovamente clic con il pulsante destro del mouse e selezionare "Abilita".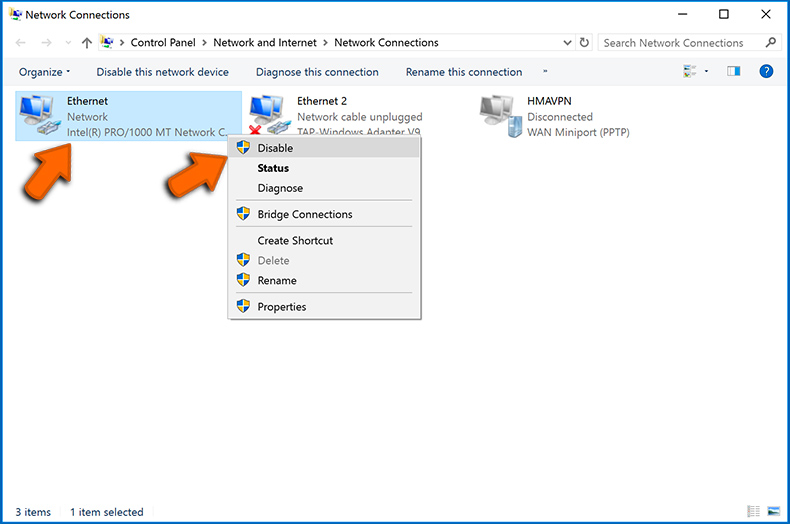
Step 2: Scollega tutti i dispositivi di archiviazione.
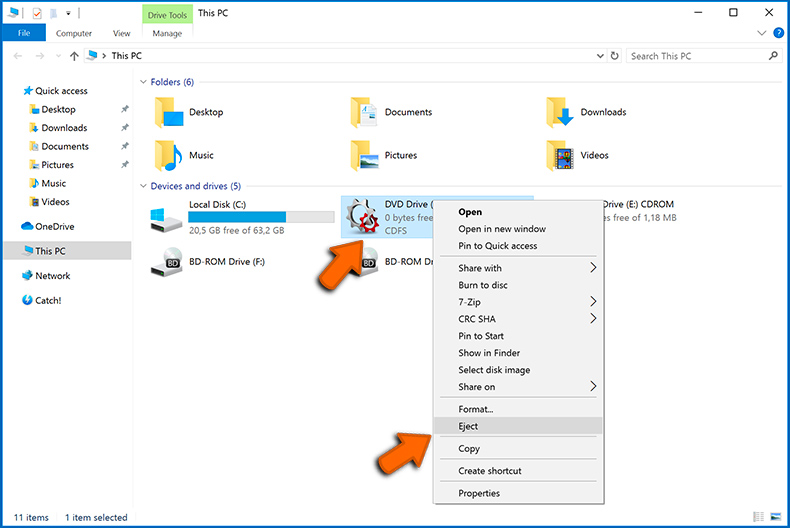
Come accennato in precedenza, il ransomware potrebbe crittografare i dati ed infiltrarsi in tutti i dispositivi di archiviazione collegati al computer. Per questo motivo, tutti i dispositivi di archiviazione esterni (unità flash, dischi rigidi portatili, ecc.) devono essere scollegati immediatamente, tuttavia, ti consigliamo vivamente di espellere ogni dispositivo prima di disconnetterti per evitare il danneggiamento dei dati:
Vai a "Risorse del computer", fai clic con il pulsante destro del mouse su ciascun dispositivo connesso e seleziona "Espelli":
Step 3: Disconnettersi dagli account di archiviazione cloud.
Alcuni tipi di ransomware potrebbero essere in grado di dirottare il software che gestisce i dati archiviati nel "Cloud". Pertanto, i dati potrebbero essere danneggiati o crittografati. Per questo motivo, è necessario disconnettersi da tutti gli account di archiviazione cloud all'interno dei browser e di altri software correlati. È inoltre necessario considerare la disinstallazione temporanea del software di gestione del cloud fino a quando l'infezione non viene completamente rimossa.
Identifica l'infezione da ransomware:
Per gestire correttamente un'infezione, è necessario prima identificarla. Alcune infezioni da ransomware utilizzano messaggi di richiesta di riscatto come introduzione (vedere il file di testo del ransomware WALDO di seguito).
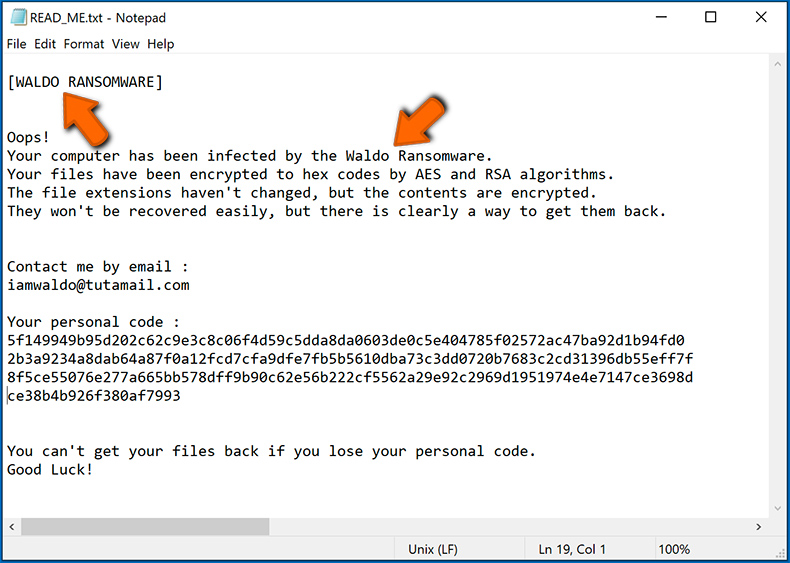
Questo, tuttavia, è raro. Nella maggior parte dei casi, le infezioni da ransomware forniscono messaggi più diretti semplicemente affermando che i dati sono crittografati e che le vittime devono pagare una sorta di riscatto. Tieni presente che le infezioni di tipo ransomware generalmente generano messaggi con nomi di file diversi (ad esempio, "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html", ecc.). Pertanto, l'utilizzo del nome di un messaggio di riscatto può sembrare un buon modo per identificare l'infezione. Il problema è che la maggior parte di questi nomi sono generici e alcune infezioni utilizzano gli stessi nomi, anche se i messaggi recapitati sono diversi e le infezioni stesse non sono correlate. Pertanto, l'utilizzo del solo nome del file del messaggio può essere inefficace e persino portare alla perdita permanente dei dati (ad esempio, tentando di decrittografare i dati utilizzando strumenti progettati per diverse infezioni ransomware, è probabile che gli utenti finiscano per danneggiare in modo permanente i file e la decrittografia non sarà più possibile anche con lo strumento corretto).
Un altro modo per identificare un'infezione da ransomware è controllare l'estensione del file, che viene aggiunta a ciascun file crittografato. Le infezioni ransomware sono spesso denominate in base alle estensioni che aggiungono (vedere i file crittografati da Qewe ransomware di seguito).
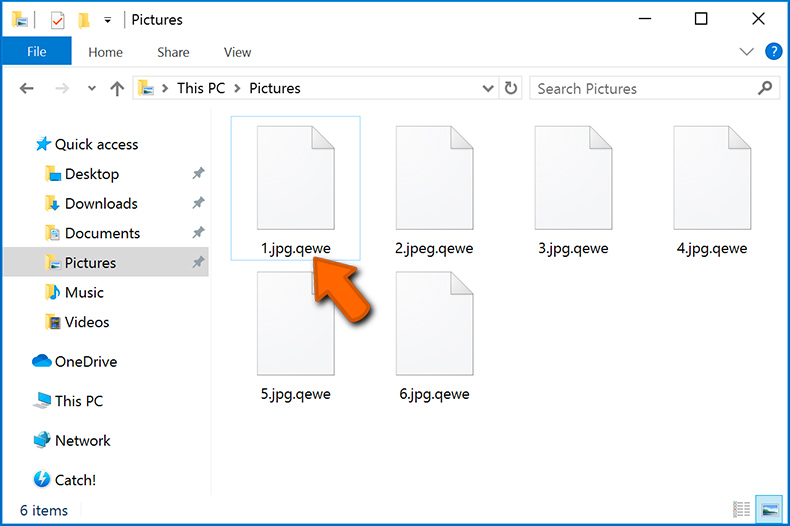
Tuttavia, questo metodo è efficace solo quando l'estensione aggiunta è unica: molte infezioni ransomware aggiungono un'estensione generica (ad esempio, ".encrypted", ".enc", ".crypted", ".locked", ecc.). In questi casi, l'identificazione del ransomware tramite l'estensione aggiunta diventa impossibile.
Uno dei modi più semplici e veloci per identificare un'infezione da ransomware è utilizzare il sito Web ID Ransomware. Questo servizio supporta la maggior parte delle infezioni ransomware esistenti. Le vittime caricano semplicemente il messaggio di riscatto ed un file crittografato (ti consigliamo di caricarli entrambi se possibile).
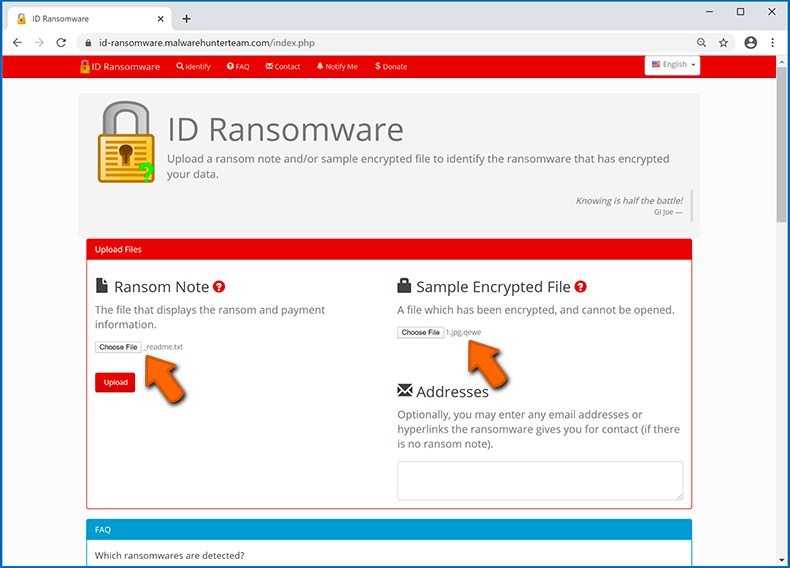
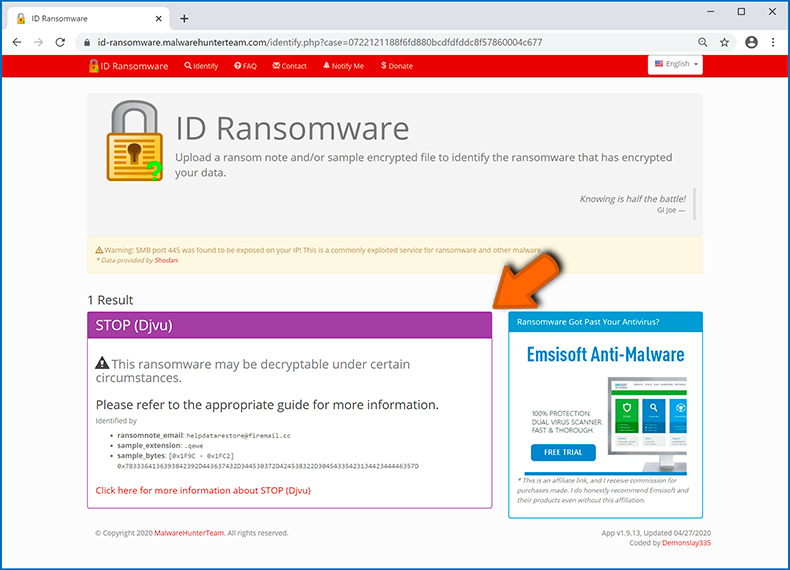
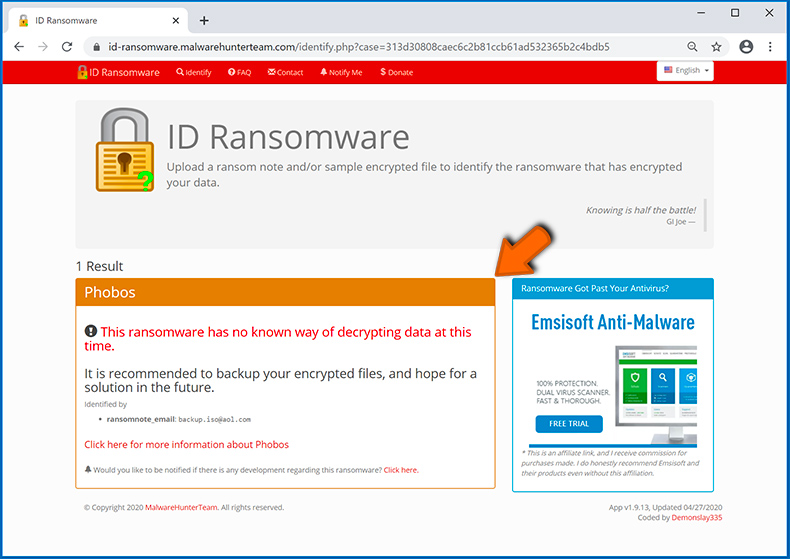
Il ransomware verrà identificato in pochi secondi e ti verranno forniti vari dettagli, come il nome della famiglia di malware a cui appartiene l'infezione, se è decifrabile e così via.
Esempio 1 (Qewe [Stop/Djvu] ransomware):
Esempio 2 (.iso [Phobos] ransomware):
Se i tuoi dati vengono crittografati da un ransomware non supportato da ID Ransomware, puoi sempre provare a cercare in Internet utilizzando determinate parole chiave (ad esempio, titolo del messaggio di riscatto, estensione del file, -mail di contatto fornite, indirizzi del cryptowallet, ecc.).
Cerca strumenti di decrittazione ransomware:
Gli algoritmi di crittografia utilizzati dalla maggior parte delle infezioni di tipo ransomware sono estremamente sofisticati e, se la crittografia viene eseguita correttamente, solo lo sviluppatore è in grado di ripristinare i dati. Questo perché la decrittografia richiede una chiave specifica, che viene generata durante la crittografia. Il ripristino dei dati senza la chiave è impossibile. Nella maggior parte dei casi, i criminali informatici memorizzano le chiavi su un server remoto, anziché utilizzare la macchina infetta come host. Dharma (CrySis), Phobos e altre famiglie di infezioni da ransomware di fascia alta sono virtualmente impeccabili e quindi il ripristino dei dati crittografati senza il coinvolgimento degli sviluppatori è semplicemente impossibile. Nonostante ciò, esistono dozzine di infezioni di tipo ransomware che sono poco sviluppate e contengono una serie di difetti (ad esempio, l'uso di chiavi di crittografia e decrittografia identiche per ciascuna vittima, chiavi archiviate localmente, ecc.). Pertanto, controlla sempre gli strumenti di decrittografia disponibili per qualsiasi ransomware che si infiltra nel tuo computer.
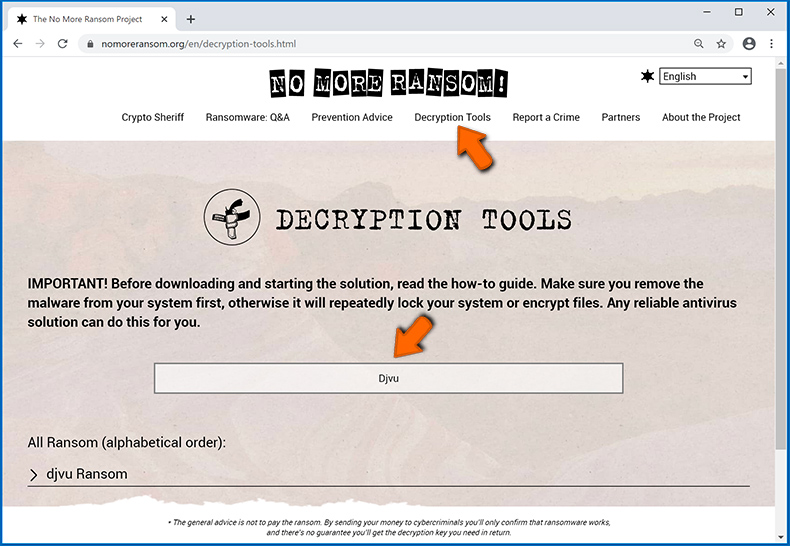
Trovare lo strumento di decrittazione corretto su Internet può essere molto frustrante. Per questo motivo, ti consigliamo di utilizzare il progetto No More Ransom su cui è utile identificare l'infezione da ransomware. Il sito Web No More Ransom Project contiene una sezione "Strumenti di decrittografia" con una barra di ricerca. Se si immette il nome del ransomware identificato verranno elencati tutti i decryptor disponibili (se presenti).
Ripristina i file con strumenti di recupero dati:
A seconda della situazione (qualità dell'infezione da ransomware, tipo di algoritmo di crittografia utilizzato, ecc.), potrebbe essere possibile ripristinare i dati con alcuni strumenti di terze parti. Pertanto, ti consigliamo di utilizzare lo strumento Recuva sviluppato da CCleaner. Questo strumento supporta più di mille tipi di dati (grafici, video, audio, documenti, ecc.) ed è molto intuitivo (per recuperare i dati è necessaria poca conoscenza). Inoltre, la funzionalità di ripristino è completamente gratuita.
Passaggio 1: eseguire una scansione.
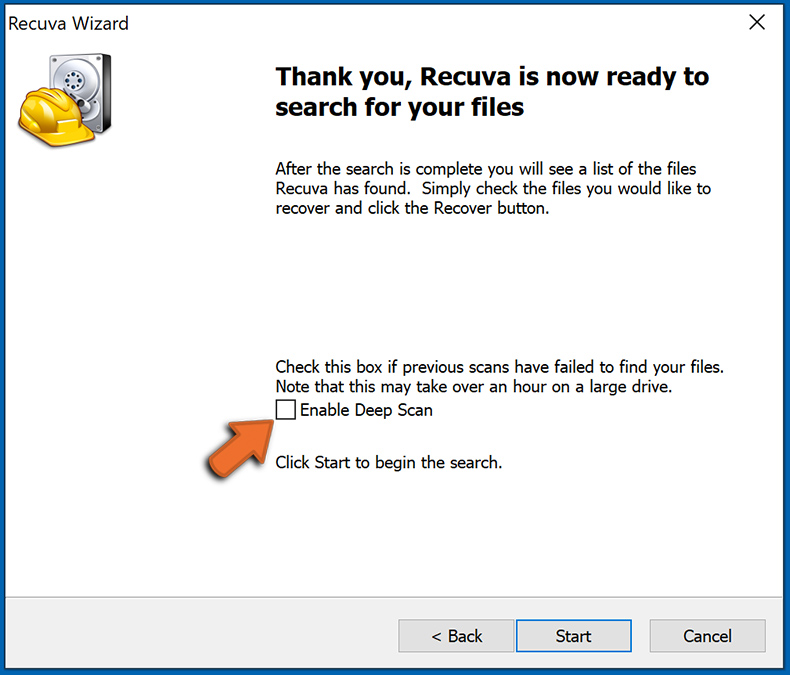
Esegui l'applicazione Recuva e segui la procedura guidata. Ti verranno visualizzate diverse finestre che ti consentiranno di scegliere quali tipi di file cercare, quali posizioni devono essere scansionate, ecc. Tutto quello che devi fare è selezionare le opzioni che stai cercando e avviare la scansione. Ti consigliamo di abilitare "Deep Scan" prima di iniziare, altrimenti le capacità di scansione dell'applicazione saranno limitate.
Attendi che Recuva completi la scansione. La durata della scansione dipende dal volume dei file (sia in quantità che in dimensione) che si sta analizzando (ad esempio, diverse centinaia di gigabyte potrebbero richiedere più di un'ora per la scansione). Pertanto, sii paziente durante il processo di scansione. Si sconsiglia inoltre di modificare o eliminare file esistenti, poiché ciò potrebbe interferire con la scansione. Se aggiungi dati aggiuntivi (ad esempio, il download di file o contenuti) durante la scansione, questo prolungherà il processo: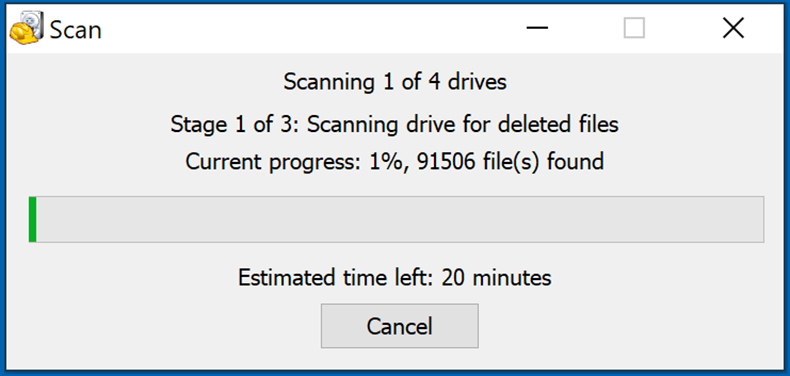
Passaggio 2: recuperare i dati.
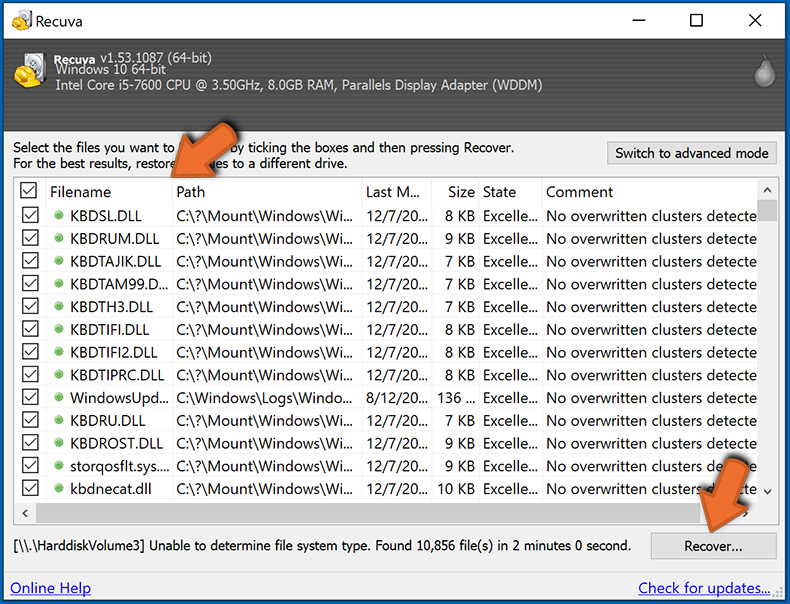
Una volta completato il processo, seleziona le cartelle o file che desideri ripristinare e fai semplicemente clic su "Ripristina". Tieni presente che è necessario un po 'di spazio libero sull'unità di archiviazione per ripristinare i dati:
Crea un backup dei dati:
La corretta gestione dei file e la creazione di backup è essenziale per la sicurezza dei dati. Pertanto, sii sempre molto attento e pensa al futuro.
Gestione delle partizioni: si consiglia di archiviare i dati in più partizioni ed evitare di archiviare file importanti all'interno della partizione che contiene l'intero sistema operativo. Se cadi in una situazione in cui non puoi avviare il sistema e sei costretto a formattare il disco su cui è installato il sistema operativo (nella maggior parte dei casi, è qui che si nascondono le infezioni da malware), perderai tutti i dati memorizzati all'interno di tale unità. Questo è il vantaggio di avere più partizioni: se hai l'intero dispositivo di archiviazione assegnato a una singola partizione, sarai costretto a cancellare tutto, tuttavia creare più partizioni e allocare correttamente i dati ti consente di prevenire tali problemi. È possibile formattare facilmente una singola partizione senza influire sulle altre, quindi una verrà pulita e le altre rimarranno intatte ed i dati verranno salvati. La gestione delle partizioni è abbastanza semplice e puoi trovare tutte le informazioni necessarie sulla pagina web della documentazione di Microsoft.
Backup dei dati: uno dei metodi di backup più affidabili consiste nell'utilizzare un dispositivo di archiviazione esterno e tenerlo scollegato. Copia i tuoi dati su un disco rigido esterno, unità flash (thumb), SSD, HDD o qualsiasi altro dispositivo di archiviazione, scollegalo e conservalo in un luogo asciutto, lontano dal sole e da temperature estreme. Questo metodo è, tuttavia, piuttosto inefficiente, poiché i backup e gli aggiornamenti dei dati devono essere eseguiti regolarmente. Puoi anche utilizzare un servizio cloud o un server remoto. Qui è necessaria una connessione a Internet e c'è sempre la possibilità di una violazione della sicurezza, anche se è un'occasione davvero rara.
Si consiglia di utilizzare Microsoft OneDrive per il backup dei file. OneDrive ti consente di archiviare i tuoi file e dati personali nel cloud, sincronizzare i file su computer e dispositivi mobili, consentendoti di accedere e modificare i tuoi file da tutti i tuoi dispositivi Windows. OneDrive ti consente di salvare, condividere e visualizzare in anteprima i file, accedere alla cronologia dei download, spostare, eliminare e rinominare i file, nonché creare nuove cartelle e molto altro ancora.
È possibile eseguire il backup delle cartelle e dei file più importanti sul PC (cartelle Desktop, Documenti e Immagini). Alcune delle funzionalità più importanti di OneDrive includono il controllo delle versioni dei file, che conserva le versioni precedenti dei file per un massimo di 30 giorni. OneDrive include un cestino in cui vengono archiviati tutti i file eliminati per un periodo di tempo limitato. I file eliminati non vengono conteggiati come parte dell'assegnazione dell'utente.
Il servizio è realizzato utilizzando tecnologie HTML5 e consente di caricare file fino a 300 MB tramite drag and drop nel browser web o fino a 10 GB tramite l'applicazione desktop OneDrive. Con OneDrive, puoi scaricare intere cartelle come un singolo file ZIP con un massimo di 10.000 file, sebbene non possa superare i 15 GB per singolo download.
OneDrive viene fornito con 5 GB di spazio di archiviazione gratuito pronto all'uso, con ulteriori opzioni di archiviazione da 100 GB, 1 TB e 6 TB disponibili per una tariffa basata su abbonamento. Puoi ottenere uno di questi piani di archiviazione acquistando spazio di archiviazione aggiuntivo separatamente o con un abbonamento a Office 365.
Creazione di un backup dei dati:
Il processo di backup è lo stesso per tutti i tipi di file e cartelle. Ecco come puoi eseguire il backup dei tuoi file utilizzando Microsoft OneDrive
Passaggio 1: scegli i file o le cartelle di cui desideri eseguire il backup.
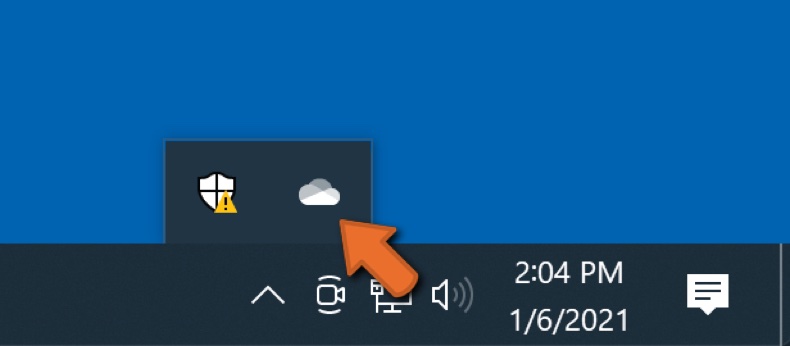
Fare clic sull'icona della nuvola di OneDrive per aprire il menu di OneDrive. In questo menu è possibile personalizzare le impostazioni di backup dei file.
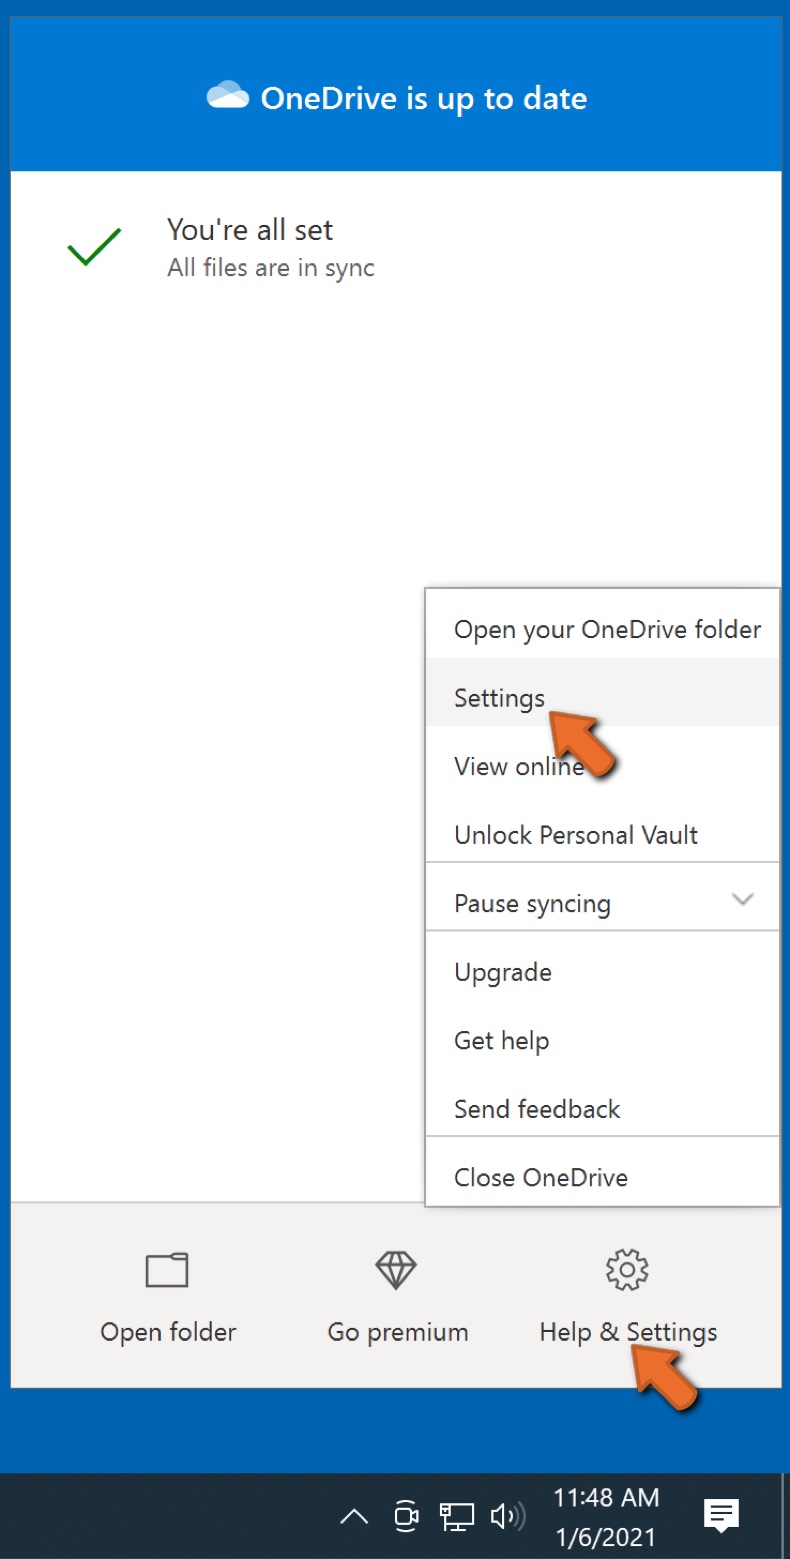
Fare clic su Guida e impostazioni, quindi selezionare Impostazioni dal menu a discesa.
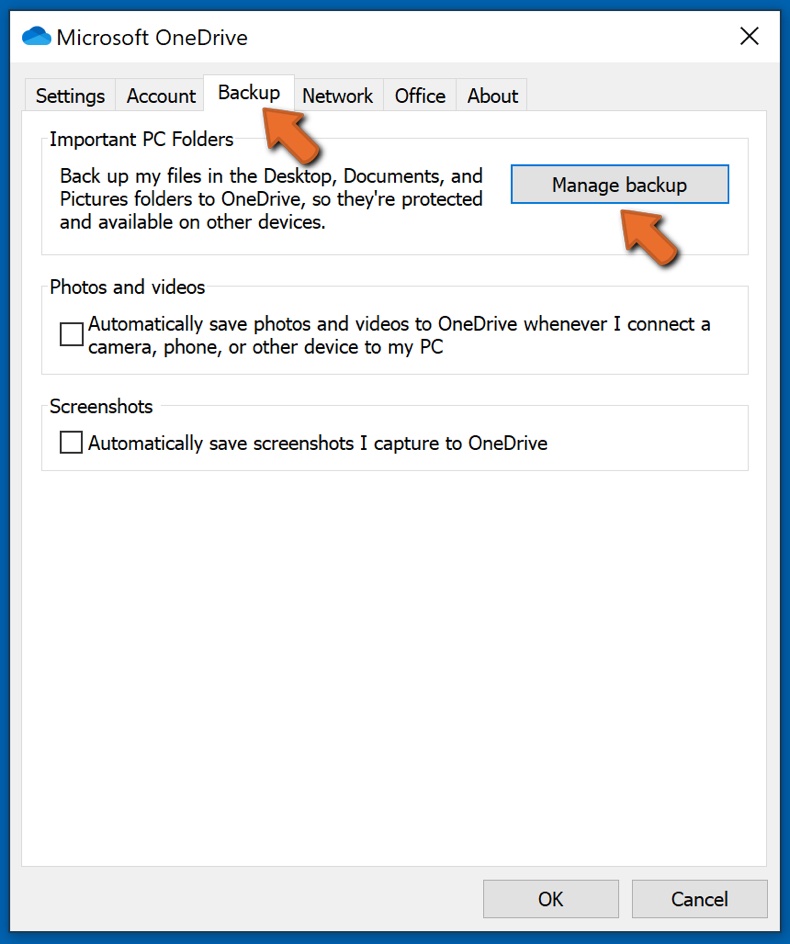
Vai alla scheda Backup e fai clic su Gestisci backup.
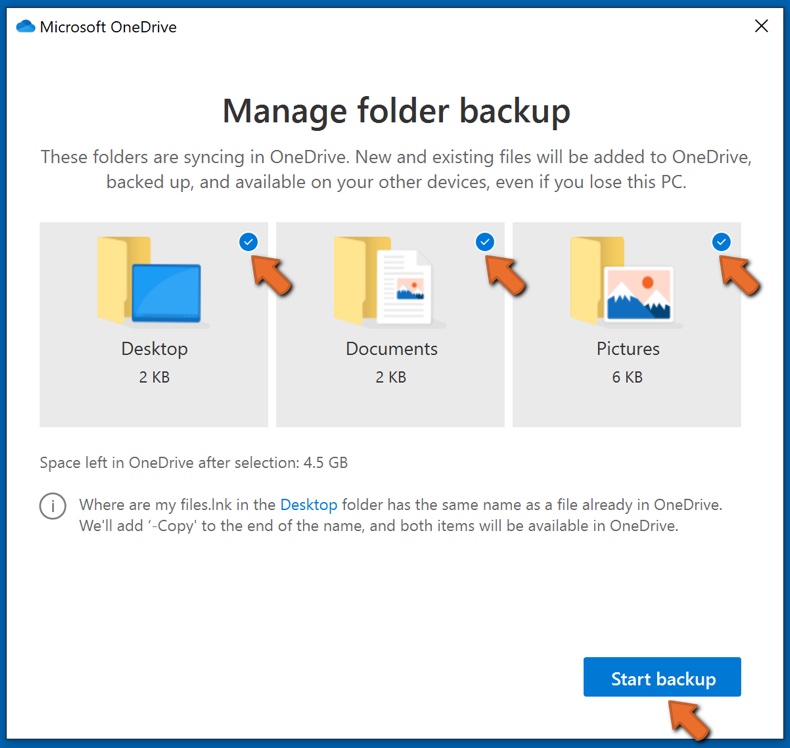
In questo menu, puoi scegliere di eseguire il backup del Desktop e di tutti i file su di esso e delle cartelle Documenti e Immagini, ancora una volta, con tutti i file al loro interno. Fare clic su Avvia backup.
Ora, quando aggiungi un file o una cartella nelle cartelle Desktop e Documenti e Immagini, verrà automaticamente eseguito il backup su OneDrive.
Per aggiungere cartelle e file non nelle posizioni mostrate sopra, è necessario aggiungerli manualmente.
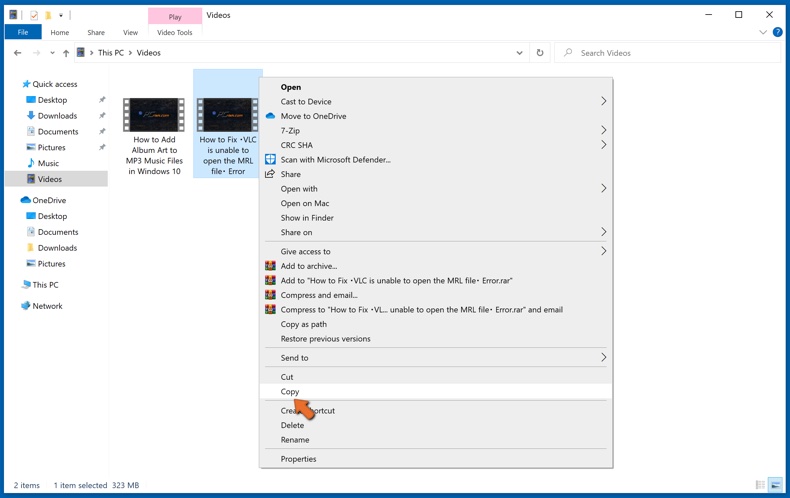
Apri Esplora file e vai alla posizione della cartella o file di cui desideri eseguire il backup. Seleziona l'elemento, fai clic con il pulsante destro del mouse e fai clic su Copia.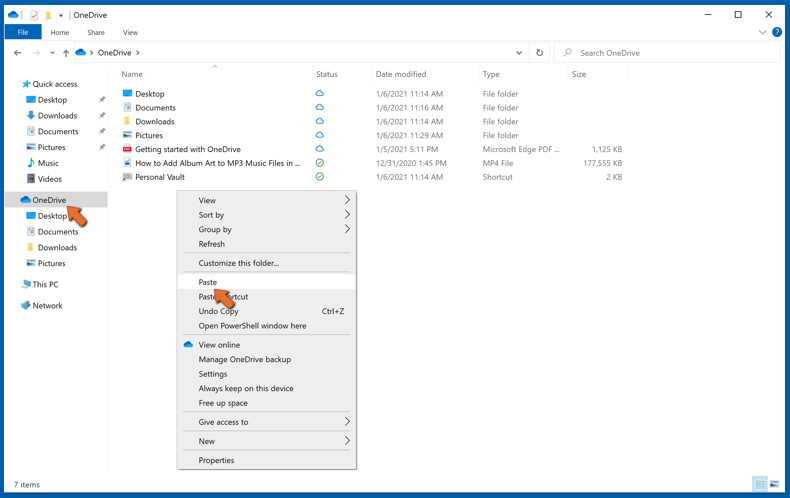
Quindi, vai a OneDrive, fai clic con il pulsante destro del mouse in un punto qualsiasi della finestra e fai clic su Incolla. In alternativa, puoi semplicemente trascinare e rilasciare un file in OneDrive. OneDrive creerà automaticamente un backup della cartella o del file.
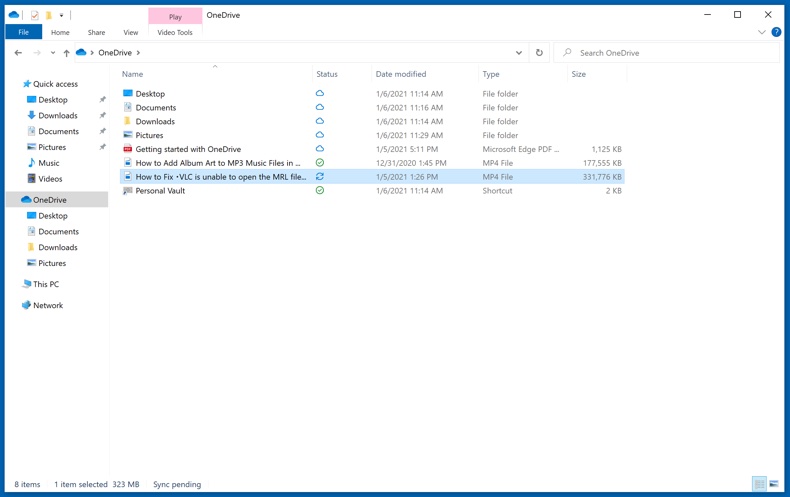
Viene eseguito automaticamente il backup di tutti i file aggiunti alla cartella OneDrive nel cloud. Il cerchio verde con il segno di spunta indica che il file è disponibile sia localmente che su OneDrive e che la versione del file è la stessa su entrambi. L'icona della nuvola blu indica che il file non è stato sincronizzato ed è disponibile solo su OneDrive. L'icona di sincronizzazione indica che il file è attualmente in fase di sincronizzazione.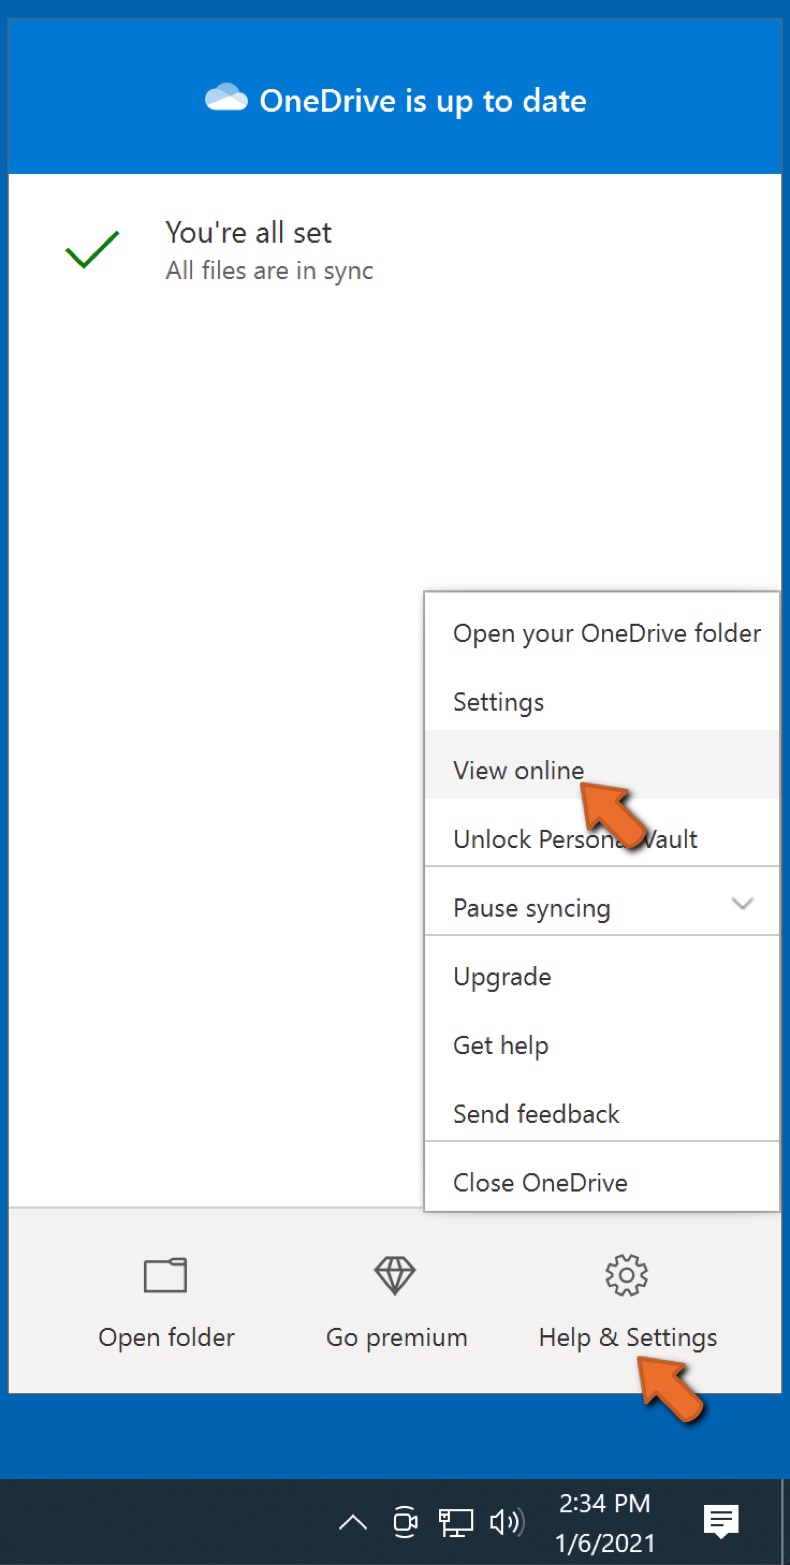
Per accedere ai file che si trovano solo su OneDrive online, vai al menu a discesa Guida e impostazioni e seleziona Visualizza online.
Step 2: ripristina i file danneggiati.
OneDrive si assicura che i file rimangano sincronizzati, quindi la versione del file sul computer è la stessa versione sul cloud. Tuttavia, se il ransomware ha crittografato i tuoi file, puoi sfruttare la funzione Cronologia versioni di OneDrive che ti consentirà di ripristinare le versioni dei file prima della crittografia.
Microsoft 365 ha una funzione di rilevamento del ransomware che ti avvisa quando i tuoi file di OneDrive sono stati attaccati e ti guida attraverso il processo di ripristino dei tuoi file. Va notato, tuttavia, che se non si dispone di un abbonamento a Microsoft 365 a pagamento, si ottiene gratuitamente un solo rilevamento e ripristino dei file.
Se i file di OneDrive vengono eliminati, danneggiati o infettati da malware, puoi ripristinare l'intero OneDrive a uno stato precedente. Ecco come ripristinare l'intero OneDrive:
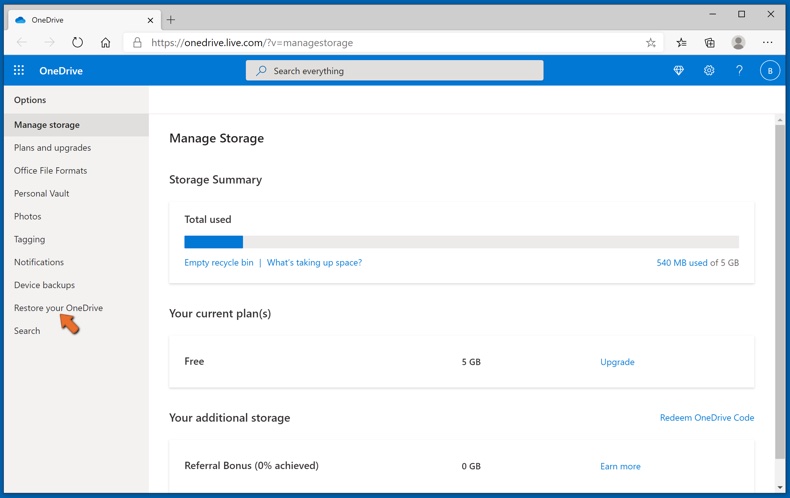
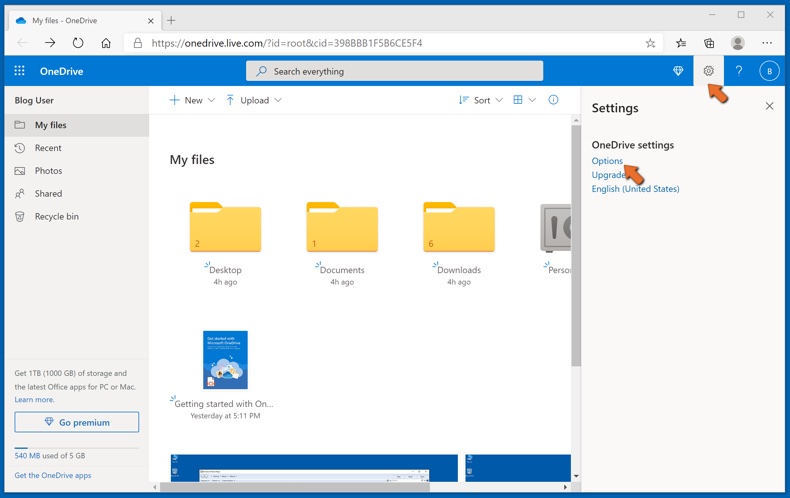
1. Se hai eseguito l'accesso con un account personale, fai clic sull'icona Impostazioni nella parte superiore della pagina. Quindi, fai clic su Opzioni e seleziona Ripristina il tuo OneDrive.
Se hai effettuato l'accesso con un account di lavoro o di scuola, fai clic sull'ingranaggio Impostazioni nella parte superiore della pagina. Quindi, fai clic su Ripristina il tuo OneDrive.
2. Nella pagina Ripristina il tuo OneDrive, seleziona una data dall'elenco a discesa. Tieni presente che se stai ripristinando i tuoi file dopo il rilevamento automatico del ransomware, verrà selezionata una data di ripristino.
3. Dopo aver configurato tutte le opzioni di ripristino dei file, fare clic su Ripristina per annullare tutte le attività selezionate.
Il modo migliore per evitare danni da infezioni da ransomware è mantenere backup regolari e aggiornati.
Domande frequenti (FAQ)
Come è stato violato il mio computer e come hanno fatto gli hacker a crittografare i miei file?
Il ransomware entra tipicamente in un sistema quando la vittima apre un file dall'aspetto ordinario ma contenente un payload dannoso. I canali di distribuzione più comuni includono email di phishing con allegati infetti, download di trojan, software pirata, falsi avvisi di aggiornamento, strumenti di attivazione illegali («crack»), malvertising e file provenienti da reti peer-to-peer o da siti di download dubbi.
Come aprire i file «.coffin»?
I file con estensione .coffin non possono essere aperti senza decrittazione. Rinominarli o rimuovere l'estensione non ha alcun effetto: i dati sottostanti sono stati trasformati dal processo di crittografia e per ripristinarli è necessaria la chiave corretta.
Dove posso cercare strumenti di decrittazione gratuiti per il ransomware Coffin Locker?
In caso di attacco ransomware, consulti il sito web del progetto No More Ransom (maggiori informazioni sopra).
Posso pagarvi molto denaro, potete decrittare i file per me?
Non offriamo servizi di decrittazione. Fatta eccezione per i casi in cui il ransomware presenta gravi falle crittografiche, recuperare i file crittografati senza il coinvolgimento degli aggressori non è generalmente possibile.
Le terze parti che pubblicizzano servizi di recupero file a pagamento sono spesso truffe o intermediari che si limitano a negoziare con i criminali per Suo conto: raramente valgono il costo o il rischio aggiuntivo.
Combo Cleaner mi aiuterà a rimuovere il ransomware Coffin Locker?
Sì, Combo Cleaner può eseguire la scansione del sistema, rilevare Coffin Locker e rimuoverlo. Tuttavia, la rimozione dell'infezione non ripristina i file già crittografati: gli strumenti antivirus non possono invertire la crittografia, ma solo eliminare la minaccia attiva.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione