
Cos'è la truffa via email «Update And Synchronize Your Mailbox»
TruffaConosciuto anche come: Update And Synchronize Your Mailbox truffa di phishing

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di email è «Update And Synchronize Your Mailbox»?
Abbiamo esaminato questa email e stabilito che si tratta di una truffa di phishing. È mascherata da avviso automatico proveniente da un fornitore di servizi email, affermando falsamente che la casella di posta del destinatario non è stata sincronizzata e necessita di un aggiornamento. Questa email dovrebbe essere ignorata - fare clic sul link al suo interno rischia di esporre le credenziali di accesso ai criminali informatici.
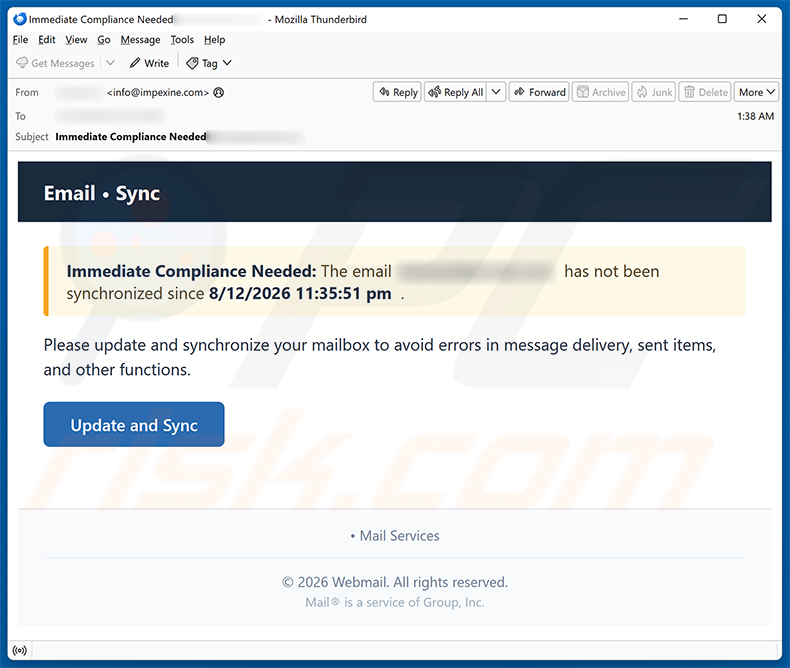
La truffa via email «Update And Synchronize Your Mailbox» in dettaglio
L'email arriva con l'oggetto «Immediate Compliance Needed» e si presenta come una notifica da una piattaforma webmail. Afferma che l'account email del destinatario non è stato sincronizzato da una data specifica, avvertendo che la mancata azione causerà errori nella consegna dei messaggi, negli elementi inviati e in altre funzioni della casella di posta.
Sebbene il sito web collegato non sia più attivo, si trattava molto probabilmente di una pagina di accesso falsa progettata per imitare il fornitore di servizi email del destinatario. Le pagine di phishing di questo tipo mostrano spesso un modulo di accesso che assomiglia a qualsiasi fornitore utilizzato dal bersaglio - Gmail, Outlook, Yahoo o un'interfaccia webmail generica.
Chiunque inserisca le proprie credenziali email in una pagina di questo tipo le consegna di fatto direttamente ai truffatori. Con l'accesso a una casella di posta email, gli aggressori possono reimpostare le password di altri account, intercettare messaggi privati, impersonare la vittima o vendere le credenziali rubate ad altri criminali informatici.
Nessun fornitore di email legittimo invia richieste non sollecitate di sincronizzare una casella di posta. Il branding deliberatamente vago - «Webmail», «Mail Services», «Mail® is a service of Group, Inc.» - è un trucco comune usato per far apparire la truffa credibile agli utenti di molte piattaforme email diverse.
| Nome | Update And Synchronize Your Mailbox truffa di phishing |
| Tipo Di Minaccia | Phishing, Truffa, Ingegneria sociale, Frode |
| Falsa Affermazione | L'account email del destinatario non è stato sincronizzato e deve essere aggiornato per evitare errori nella consegna dei messaggi |
| Travestimento | Notifica automatica da un fornitore di servizi webmail o email |
| Sintomi | Acquisti online non autorizzati, password di account online modificate, furto di identità, accesso illegale al computer. |
| Metodi Di Distribuzione | Email ingannevoli, annunci pop-up online fraudolenti, tecniche di avvelenamento dei motori di ricerca, domini scritti male. |
| Danni | Perdita di informazioni private sensibili, perdita di denaro, furto di identità. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Le truffe via email in generale
In conclusione, questa email è una truffa di phishing che impersona un servizio webmail generico. Il suo scopo è indurre i destinatari a inserire le proprie credenziali di accesso email su un sito web fraudolento. L'email dovrebbe essere eliminata senza cliccare su alcun link in essa contenuto.
In alcuni casi, le campagne di questo tipo servono anche a diffondere malware - o tramite allegati di file dannosi o tramite link incorporati che conducono a pagine di download pericolose.
Altri esempi di email truffa simili sono NetZero Email Update, FedEx Shipment Scheduled For Delivery, e Netflix - Irregular Account Activity.
Come fanno le campagne spam a infettare i computer?
I criminali informatici utilizzano l'email come uno dei principali veicoli per distribuire malware. I file dannosi vengono in genere allegati direttamente al messaggio o resi disponibili tramite un link. I formati comuni includono programmi eseguibili, archivi ZIP e RAR, file PDF e documenti Microsoft Office.
L'apertura di un allegato eseguibile provoca quasi sempre un'infezione immediata. Altri tipi di file, come i documenti Office, possono richiedere un passaggio aggiuntivo prima che accada qualcosa di dannoso - ad esempio, l'abilitazione di comandi macro dannosi incorporati in un foglio di calcolo o in un file Word. In ogni caso, il danno inizia nel momento in cui l'utente interagisce con il file.
Come evitare l'installazione di malware?
Tratti le email non sollecitate con scetticismo, in particolare quelle che affermano che è necessaria un'azione urgente sul suo account. Non clicchi mai sui link nelle email che affermano che la sua casella di posta richiede attenzione - vada invece direttamente al sito web del servizio e acceda da lì.
Scarichi software solo da siti web ufficiali e da app store affidabili. Eviti programmi piratati, crack di software e generatori di chiavi, poiché questi vengono spesso utilizzati per raggruppare e distribuire malware. Ove disponibile, abiliti l'autenticazione a due fattori sugli account importanti come ulteriore misura di sicurezza.
Mantenga il suo sistema operativo e tutto il software installato aggiornato con le ultime patch di sicurezza. Utilizzi un programma antivirus affidabile ed esegua scansioni regolari. Se ha già aperto un allegato sospetto, le consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per rimuovere automaticamente eventuali minacce.
Testo presentato nell'email «Update And Synchronize Your Mailbox Email Scam»:
Subject: Immediate Compliance Needed
Email • Sync
Immediate Compliance Needed: The email [recipient's email address] has not been synchronized since 8/12/2026 11:35:51 pm.
Please update and synchronize your mailbox to avoid errors in message delivery, sent items, and other functions.
[Update and Sync]
• Mail Services
© 2026 Webmail. All rights reserved.
Mail® is a service of Group, Inc.
Rimozione automatica istantanea dei malware:
La rimozione manuale delle minacce potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. Combo Cleaner è uno strumento professionale per la rimozione automatica del malware consigliato per eliminare il malware. Scaricalo cliccando il pulsante qui sotto:
SCARICA Combo CleanerScaricando qualsiasi software elencato in questo sito, accetti le nostre Condizioni di Privacy e le Condizioni di utilizzo. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Menu:
- Cos'è Update And Synchronize Your Mailbox truffa di phishing?
- Tipologie di email dannose.
- Come individuare un'email dannosa?
- Cosa fare se si è vittima di una truffa via email?
Tipologie di email dannose:
 Phishing Email
Più comunemente, i criminali informatici utilizzano email ingannevoli per indurre gli utenti di Internet a divulgare le proprie informazioni private sensibili, ad esempio le informazioni di accesso a vari servizi online, account email o informazioni bancarie online.
Tali attacchi sono chiamati phishing. In un attacco di phishing, i criminali informatici di solito inviano un messaggio e-mail con il logo di un servizio popolare (ad esempio Microsoft, DHL, Amazon, Netflix), creano urgenza (indirizzo di spedizione errato, password scaduta, ecc.) e inseriscono un collegamento che sperano le loro potenziali vittime cliccheranno.
Dopo aver fatto clic sul collegamento presentato in tale messaggio di posta elettronica, le vittime vengono reindirizzate a un sito Web falso che sembra identico o estremamente simile a quello originale. Alle vittime viene quindi chiesto di inserire la password, i dettagli della carta di credito o altre informazioni rubate dai criminali informatici.
 Email con Allegati Pericolosi
Un altro popolare vettore di attacco è la posta indesiderata con allegati dannosi che infettano i computer degli utenti con malware. Gli allegati dannosi di solito contengono trojan in grado di rubare password, informazioni bancarie e altre informazioni sensibili.
In tali attacchi, l'obiettivo principale dei criminali informatici è indurre le loro potenziali vittime ad aprire un allegato di posta elettronica infetto. Per raggiungere questo obiettivo, i messaggi di posta elettronica di solito parlano di fatture, fax o messaggi vocali ricevuti di recente.
Se una potenziale vittima cade nell'esca e apre l'allegato, i suoi computer vengono infettati e i criminali informatici possono raccogliere molte informazioni sensibili.
Sebbene sia un metodo più complicato per rubare informazioni personali (filtri antispam e programmi antivirus di solito rilevano tali tentativi), in caso di successo, i criminali informatici possono ottenere una gamma molto più ampia di dati e possono raccogliere informazioni per un lungo periodo di tempo.
 Sextortion Email
Questo è un particolare tipo di phishing. In questo caso, gli utenti ricevono un'email in cui si afferma che un criminale informatico potrebbe accedere alla webcam della potenziale vittima e ha una registrazione video della propria masturbazione.
Per eliminare il video, alle vittime viene chiesto di pagare un riscatto (di solito utilizzando Bitcoin o un'altra criptovaluta). Tuttavia, tutte queste affermazioni sono false: gli utenti che ricevono tali email dovrebbero ignorarle ed eliminarle.
Come individuare un'email dannosa?
I criminali informatici cercano sempre di più di rendere credibili ed affidabili le loro email; ecco alcune cose a cui dovresti porre attenzione quando cerchi di individuare un'email di phishing:
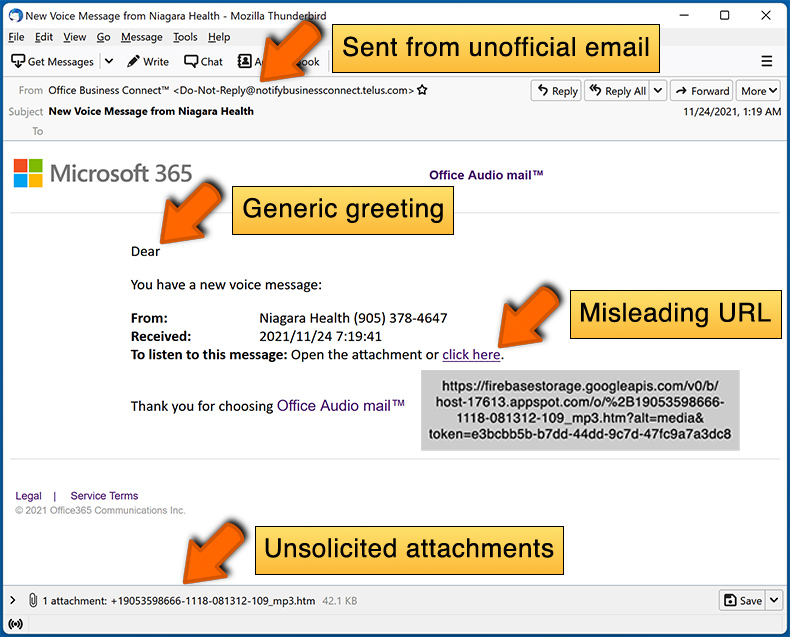
- Controlla l'indirizzo email del mittente ("da"): passa il mouse sull'indirizzo "da" e controlla se è legittimo. Ad esempio, se hai ricevuto un'email da Microsoft, assicurati di controllare se l'indirizzo email è @microsoft.com e non qualcosa di sospetto come @m1crosoft.com, @microsfot.com, @account-security-noreply.com, ecc.
- Controlla i saluti generici: se il messaggio di saluto nell'email è "Gentile utente", "Gentile @tuoemail.com", "Gentile cliente stimato", ciò dovrebbe destare sospetti. Più comunemente, le aziende ti chiamano per nome. La mancanza di queste informazioni potrebbe segnalare un tentativo di phishing.
- Controlla i collegamenti nell'email: passa il mouse sul collegamento presentato nell'email, se il collegamento che appare sembra sospetto, non fare clic su di esso. Ad esempio, se hai ricevuto un'email da Microsoft e il link nell'email mostra che andrà a firebasestorage.googleapis.com/v0... non dovresti fidarti. È meglio non fare clic su alcun collegamento nelle email, ma visitare il sito Web dell'azienda che ti ha inviato l'email.
- Non fidarti ciecamente degli allegati delle email: più comunemente, le aziende legittime ti chiederanno di accedere al loro sito Web e di visualizzare eventuali documenti sul sito; se hai ricevuto un'email con un allegato, è una buona idea scansionarla con un'applicazione antivirus. Gli allegati email infetti sono un vettore di attacco comune utilizzato dai criminali informatici.
Per ridurre al minimo il rischio di aprire email di phishing e di email dannose, ti consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
Esempi di email spam:
Cosa fare se si è vittima di una truffa via email?
- Se hai fatto clic su un collegamento in un'email di phishing e hai inserito la password, assicurati di modificare la password il prima possibile. Di solito, i criminali informatici raccolgono credenziali rubate e poi le vendono ad altri gruppi che le utilizzano per scopi dannosi. Se cambi la tua password in modo tempestivo, c'è la possibilità che i criminali non abbiano abbastanza tempo per fare danni.
- Se hai inserito i dati della tua carta di credito, contatta la tua banca il prima possibile e spiega la situazione. Ci sono buone probabilità che tu debba cancellare la tua carta di credito compromessa e ottenerne una nuova.
- Se noti segni di furto di identità, contatta immediatamente la Federal Trade Commission. Questa istituzione raccoglierà informazioni sulla tua situazione e creerà un piano di recupero personale.
- Se hai aperto un allegato dannoso, probabilmente il tuo computer è infetto, dovresti scansionarlo con un'applicazione antivirus affidabile. A questo scopo, consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
- Aiuta altri utenti di Internet - segnala le email di phishing ad: Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Domande Frequenti (FAQ)
Perché ho ricevuto questa email?
Questi messaggi vengono inviati in massa a elenchi di indirizzi raccolti tramite violazioni di dati, siti di phishing e altre fonti. Non sono mirati personalmente - la stessa email viene inviata a migliaia di destinatari contemporaneamente.
Ho fornito le mie informazioni personali essendo stato ingannato da questa email, cosa devo fare?
Cambi immediatamente la password del suo account email e aggiorni le password di qualsiasi altro account che utilizzava le stesse credenziali. Se ha divulgato anche dettagli di pagamento o documenti di identità, contatti le istituzioni finanziarie o le autorità competenti.
Ho scaricato e aperto un file dannoso allegato a un'email, il mio computer è infetto?
Dipende dal tipo di file. I file eseguibili (.exe, .run e simili) tendono a installare malware nell'istante in cui vengono aperti. I file di documenti come PDF o file Word di solito richiedono passaggi aggiuntivi - come l'abilitazione delle macro - prima che qualsiasi malware venga attivato.
Ho letto l'email ma non ho aperto l'allegato, il mio computer è infetto?
No. La semplice lettura di un'email non mette a rischio il suo dispositivo. Il suo computer rimane inalterato finché non ha cliccato su alcun link o aperto file allegati al messaggio.
Combo Cleaner rimuoverà le infezioni malware presenti negli allegati email?
Combo Cleaner può rilevare e rimuovere la maggior parte dei malware noti, ma è importante eseguire una scansione completa del sistema. Alcune minacce avanzate si incorporano profondamente nel sistema e solo una scansione completa le troverà ed eliminerà in modo affidabile.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione