
Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di malware è Mantax Otax?
Mantax Otax è un ransomware per Android con funzionalità spyware integrate, mirato agli utenti in Indonesia. Crittografa i file sul dispositivo, blocca lo schermo e spinge le vittime a partecipare a una chat con gli aggressori, mentre sottrae silenziosamente messaggi, foto, password e altri dati personali. Il malware è stato analizzato per la prima volta dal team zLabs di Zimperium.

Panoramica del malware Mantax Otax
Mantax Otax è collegato ad attori di minacce indonesiani e finora ne sono state trovate due versioni, con la seconda che si basa sulla prima. Indizi linguistici e file recuperati dalle vittime mostrano che gli operatori si concentrano sugli utenti indonesiani.
Subito dopo l'installazione, il malware richiede i diritti di amministratore del dispositivo. La richiesta di amministratore elenca apertamente capacità come la cancellazione di tutti i dati, la modifica del blocco schermo, il blocco dello schermo e la disattivazione delle fotocamere. Richiede quindi l'accesso alla fotocamera, ai messaggi SMS, ai contatti, all'audio e alle immagini, oltre all'autorizzazione a visualizzare contenuti sopra altre app.
L'ultimo passaggio è una richiesta di accesso ai Servizi di accessibilità, mostrata come un pop-up in lingua indonesiana che chiede alla vittima di abilitare sia l'Accessibilità sia l'accesso alle notifiche. Una volta concesso, ciò offre agli aggressori un ampio controllo sul dispositivo, inclusa la capacità di leggere ciò che è presente sullo schermo e di toccare per conto della vittima.
Mantax Otax comunica con il suo server di comando e controllo (C2) tramite HTTPS. Invece di memorizzare l'indirizzo del server nel proprio codice, recupera il dominio corrente (apimantax[.]otax[.]fun) da un repository GitHub. Ciò consente agli operatori di passare a un nuovo server ogni volta che quello vecchio viene bloccato, senza dover aggiornare il malware stesso.
Il malware assegna quindi al dispositivo un ID univoco e lo registra presso il server. I dati di registrazione includono il modello e il produttore del telefono, la versione di Android, il paese, l'operatore mobile e persino se è stato impostato un PIN per il blocco schermo. Dopodiché, attende i comandi, che vengono consegnati tramite Firebase.
Per la parte ransomware, Mantax Otax richiede una chiave di crittografia al server C2. Ogni chiave è legata all'Android ID della vittima, quindi ogni dispositivo infetto ne riceve una diversa. Il malware cerca poi foto, video, documenti, archivi, database e file di chiavi crittografiche, li blocca con crittografia AES ed elimina gli originali.
I file crittografati mantengono il nome originale con l'aggiunta di .enc alla fine (ad esempio, sample_image.jpg.enc). Alcune immagini vengono anche sostituite con copie alterate su cui è stampato il messaggio «Your files have been encrypted. Pay to decrypt.». Nel test di Zimperium, le miniature della galleria si sono trasformate in icone di file vuote, con un'immagine sostituita da un testo di riscatto rosso.
Quanti danni provochi dipende dalla versione di Android. Su Android 9 o precedenti, il malware scandaglia l'intera memoria condivisa, saltando solo le cartelle di sistema che deve lasciare intatte per evitare di far bloccare il telefono. Android 10 e versioni successive utilizzano una protezione chiamata Scoped Storage, che confina il malware nella cartella della propria app e limita notevolmente il numero di file che può raggiungere.
Una volta completata la crittografia, una finestra di chat a schermo intero intitolata SYSTEM PROTECTED occupa il display, e l'aggressore vi appare come Mantax Bro!!. È qui che alle vittime viene detto di negoziare un pagamento. Poiché gli operatori hanno configurato in modo errato il loro server Firebase, Zimperium è stata in grado di leggere queste conversazioni, inclusi i messaggi delle vittime che imploravano di riavere i propri file.
Combinato con il furto di dati descritto di seguito, ciò mette le vittime in una situazione di doppia estorsione, in cui sia i loro file sia le loro informazioni personali sono nelle mani degli aggressori.
Mantax Otax può anche bloccare il telefono dietro una falsa schermata di blocco di sistema. Una versione recita SYSTEM PROTECTED, afferma che il dispositivo è sotto un blocco amministrativo e presenta il marchio Manta X2 Elite Security, mentre un'altra è scritta in indonesiano. Entrambe chiedono un PIN, quindi le vittime finiscono per consegnare il loro vero codice di blocco schermo direttamente agli aggressori.
Il lato spyware è altrettanto vasto. Abusando della funzione integrata di registrazione dello schermo di Android (l'API MediaProjection), il malware può acquisire screenshot, registrare lo schermo come video MP4 e trasmettere il display in diretta agli aggressori. Screenshot e registrazioni vengono caricati sul servizio di hosting file gratuito Catbox, e i link per il download vengono inviati agli operatori.
Oltre a ciò, Mantax Otax raccoglie contatti, registri delle chiamate, messaggi SMS in arrivo (incluse le password monouso utilizzate per gli accessi), notifiche, cronologia del browser, app installate, posizione, account Google collegati, file e foto della galleria. Attraverso i Servizi di accessibilità, ruba anche profili e messaggi di WhatsApp, oltre a dettagli dell'account e chat di Telegram, aprendo le conversazioni da solo e copiandone i contenuti.
Il malware può scattare foto di nascosto con la fotocamera anteriore o posteriore, senza alcun segno visibile sullo schermo. Le foto vengono compresse, codificate in Base64 e inviate agli operatori - i record trapelati dal server mostrano che vengono anch'esse archiviate su Catbox.
I file esposti dal server configurato in modo errato includevano anche uno screenshot del pannello di controllo degli operatori, con il marchio Manta Controller. All'epoca, elencava 210 dispositivi infetti (solo due dei quali online), inclusi telefoni di vivo, Infinix e Xiaomi.
La seconda versione passa a connessioni WebSocket tramite un altro sottodominio (apixnxx[.]otax[.]fun) e aggiunge nuovi comandi mirati a controllare e tormentare le vittime. Può bloccare lo schermo con un messaggio in lingua indonesiana che afferma che il dispositivo è controllato da Manta X2, che tutte le attività vengono osservate e che la vittima deve contattare un amministratore per riottenere l'accesso.
La versione 2 può anche bloccare singole app e sovrapporre un livello invisibile all'intero schermo che intercetta ogni tocco e ogni scorrimento, lasciando il telefono visibile ma inutilizzabile. Altri comandi inondano il display di finestre di dialogo pop-up, riproducono un video a schermo intero per nascondere ciò che accade in background, o fanno lampeggiare immagini spaventose ogni 600 millisecondi per creare un effetto stroboscopico disorientante.
Gli operatori possono persino far parlare il telefono. Un comando text-to-speech remoto legge ad alta voce qualsiasi messaggio scelto dagli aggressori attraverso l'altoparlante del dispositivo, con lingua, velocità e tono regolabili.
In sintesi, la presenza di software come Mantax Otax sui dispositivi può portare a molteplici infezioni del sistema, gravi problemi di privacy, perdite finanziarie e furto di identità. Le vittime rischiano di perdere le proprie foto e documenti, i propri account e le proprie conversazioni private tutto in una volta.
Va menzionato che gli sviluppatori di malware migliorano spesso il proprio software e le proprie metodologie. Pertanto, potenziali future iterazioni di Mantax Otax potrebbero avere funzionalità e caratteristiche aggiuntive o diverse.
| Nome | Mantax Otax trojan |
| Tipo Di Minaccia | Malware Android, applicazione dannosa, ransomware, spyware, applicazione indesiderata. |
| Nomi Di Rilevamento | Avast-Mobile (Android:Evo-gen [Trj]), Combo Cleaner (Android.Riskware.SpyAgent.OV), ESET-NOD32 (Android/Spy.Agent.GGC Trojan), Kaspersky (HEUR:Backdoor.AndroidOS.Agent.iz), Elenco Completo (VirusTotal) |
| Sintomi | I file vengono crittografati e rinominati con l'estensione .enc, lo schermo viene bloccato da una falsa schermata di blocco di sistema o da una finestra di chat, il dispositivo funziona lentamente, l'utilizzo dei dati e della batteria aumenta in modo significativo, appaiono applicazioni sospette, pop-up e overlay bloccano il normale utilizzo. |
| Metodi Di Distribuzione | File APK su servizi di condivisione file di terze parti, link condivisi tramite app di messaggistica, messaggi di phishing, ingegneria sociale, app camuffate da applicazioni legittime o per contenuti per adulti. |
| Danno | File crittografati, dispositivo bloccato, informazioni personali rubate (messaggi privati, credenziali/password, password monouso, foto, ecc.), prestazioni del dispositivo ridotte, batteria che si scarica rapidamente, velocità Internet ridotta, enormi perdite di dati, perdite monetarie, identità rubata (le app dannose potrebbero abusare delle app di comunicazione). |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Conclusione
Mantax Otax è una spiacevole combinazione di ransomware e spyware. Può bloccare l'accesso di una vittima al proprio telefono e ai propri file, spingerla a pagare tramite una finestra di chat e, allo stesso tempo, raccogliere quasi tutto ciò che è memorizzato o mostrato dal dispositivo. Anche se i file vengono recuperati, i messaggi, i codici e le foto rubati rimangono un rischio a lungo termine.
Altri esempi di malware specifici per Android includono Manic, WindRelay e Rokarolla. App dannose come queste tendono a richiedere autorizzazioni estese e ad abusarne per rubare dati, spiare gli utenti o prendere completamente il controllo del dispositivo.
Come si è infiltrato Mantax Otax nel mio dispositivo?
Zimperium ha trovato campioni di Mantax Otax ospitati come file APK su un servizio di condivisione file di terze parti, dove uno di essi era offerto con il nome VoCNewEra. I link a tali file vengono solitamente diffusi tramite app di messaggistica, messaggi di phishing e altri trucchi di ingegneria sociale. Poiché l'app non è sul Google Play Store, le vittime devono consentirne manualmente l'installazione.
Le esche viste finora includono un'app con un nome indonesiano che allude a contenuti per adulti, e alcuni campioni si spaccerebbero per app legittime come Grok. I cybercriminali fanno affidamento su camuffamenti come questi perché gli utenti curiosi o fiduciosi hanno maggiori probabilità di toccare l'intero lungo elenco di richieste di autorizzazione senza pensarci due volte.
Come evitare l'installazione di malware?
Installi le app solo dal Google Play Store o dal sito web ufficiale dello sviluppatore, e diffidi dei file APK condivisi tramite link di hosting file, chat o social media - anche quando li invia un amico. Presti attenzione alle autorizzazioni che un'app richiede. Un lettore video, un chatbot o un gioco non hanno motivo di aver bisogno dei diritti di amministratore, dei Servizi di accessibilità o della capacità di leggere i suoi messaggi SMS.
Mantenga aggiornati Android e le sue app, poiché le versioni più recenti di Android limitano ciò che malware come questo può raggiungere. Ignori i messaggi inaspettati che la spingono a scaricare qualcosa ed eviti app per adulti, craccate o «premium gratis» da fonti non ufficiali. Aiuta anche avere un antivirus mobile affidabile installato ed eseguire regolarmente il backup di foto e documenti importanti.
APK di Mantax Otax ospitato su un sito web di condivisione file di terze parti (fonte: zimperium.com):

Richieste di autorizzazione visualizzate da Mantax Otax durante l'installazione (fonte: zimperium.com):

File su un dispositivo infetto prima e dopo la crittografia di Mantax Otax (fonte: zimperium.com):

False schermate di blocco utilizzate da Mantax Otax per rubare il PIN della vittima (fonte: zimperium.com):

Messaggio di blocco dello schermo mostrato dalla seconda versione di Mantax Otax (fonte: zimperium.com):

Menu rapido:
- Introduzione
- Come eliminare la cronologia di navigazione dal browser web Chrome?
- Come disabilitare le notifiche del browser nel browser web Chrome?
- Come reimpostare il browser web Chrome?
- Come eliminare la cronologia di navigazione dal browser web Firefox?
- Come disabilitare le notifiche del browser nel browser web Firefox?
- Come reimpostare il browser web Firefox?
- Come disinstallare applicazioni potenzialmente indesiderate e/o dannose?
- Come avviare il dispositivo Android in «Modalità provvisoria»?
- Come controllare l'utilizzo della batteria di varie applicazioni?
- Come controllare l'utilizzo dei dati di varie applicazioni?
- Come installare gli ultimi aggiornamenti software?
- Come reimpostare il sistema al suo stato predefinito?
- Come disabilitare le applicazioni che hanno privilegi di amministratore?
Eliminare la cronologia di navigazione dal browser web Chrome:
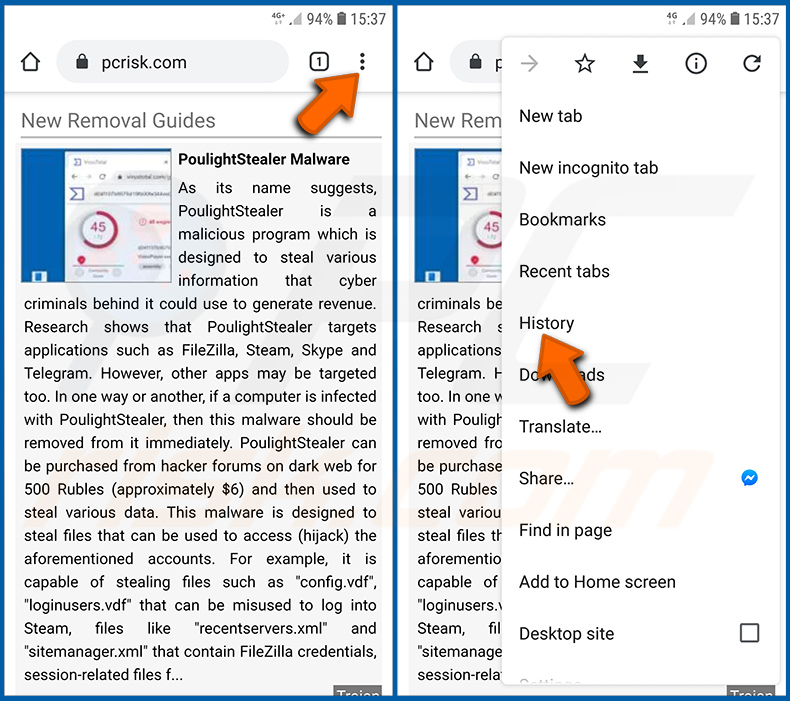
Tocchi il pulsante «Menu» (tre puntini nell'angolo in alto a destra dello schermo) e selezioni «Cronologia» nel menu a discesa che si apre.
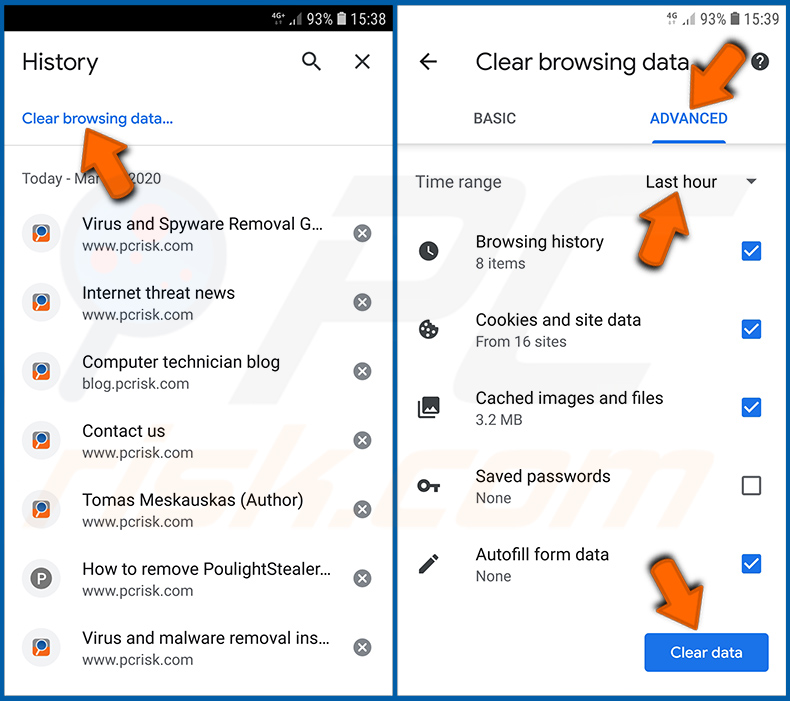
Tocchi «Cancella dati di navigazione», selezioni la scheda «AVANZATE», scelga l'intervallo di tempo e i tipi di dati che desidera eliminare e tocchi «Cancella dati».
Disabilitare le notifiche del browser nel browser web Chrome:
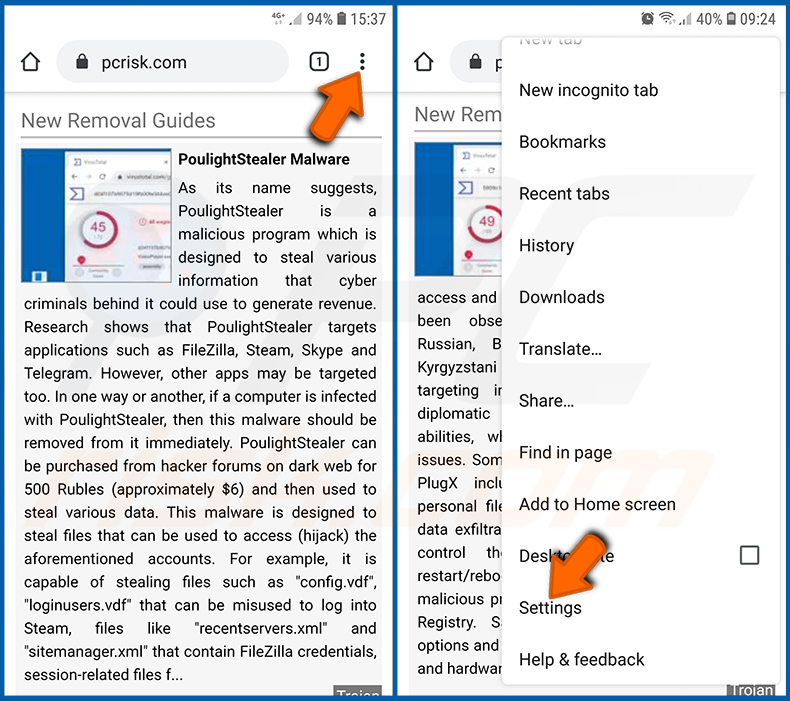
Tocchi il pulsante «Menu» (tre puntini nell'angolo in alto a destra dello schermo) e selezioni «Impostazioni» nel menu a discesa che si apre.
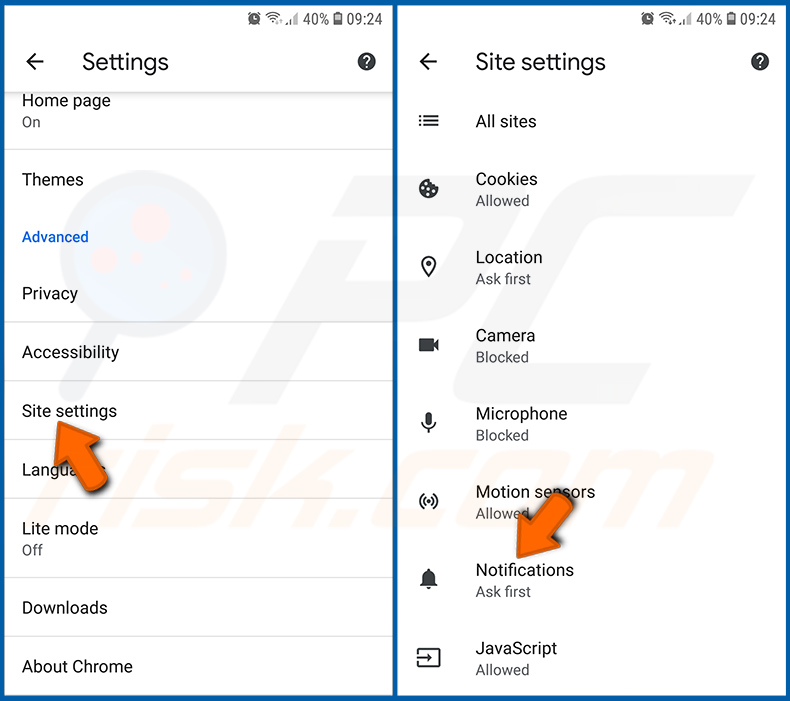
Scorra verso il basso finché non vede l'opzione «Impostazioni sito» e la tocchi. Scorra verso il basso finché non vede l'opzione «Notifiche» e la tocchi.
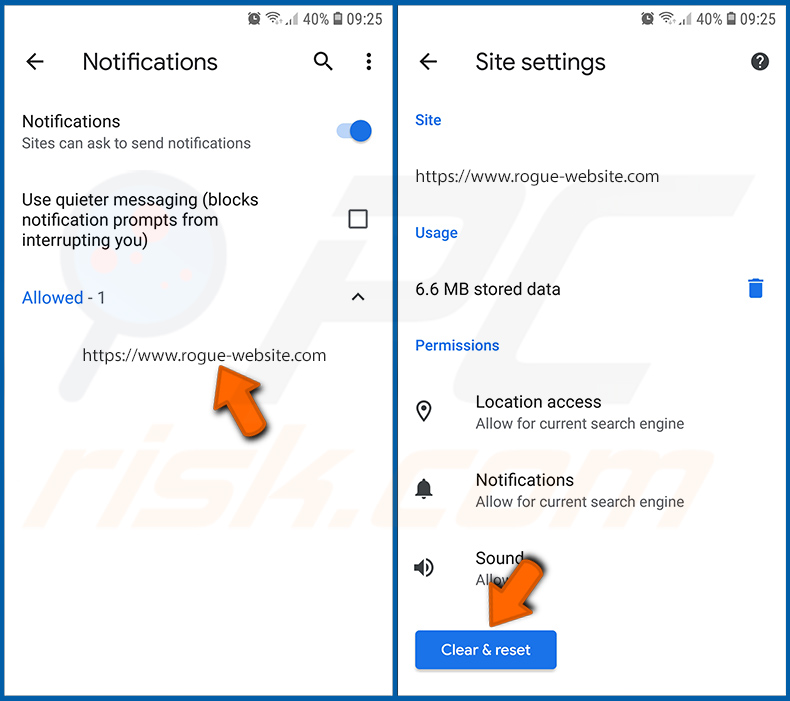
Trovi i siti web che inviano notifiche del browser, li tocchi e clicchi «Cancella e reimposta». Ciò rimuoverà le autorizzazioni concesse a questi siti web per l'invio di notifiche. Tuttavia, una volta che visita nuovamente lo stesso sito, potrebbe richiedere nuovamente un'autorizzazione. Può scegliere se concedere o meno queste autorizzazioni (se sceglie di rifiutare, il sito web andrà nella sezione «Bloccati» e non le chiederà più l'autorizzazione).
Reimpostare il browser web Chrome:
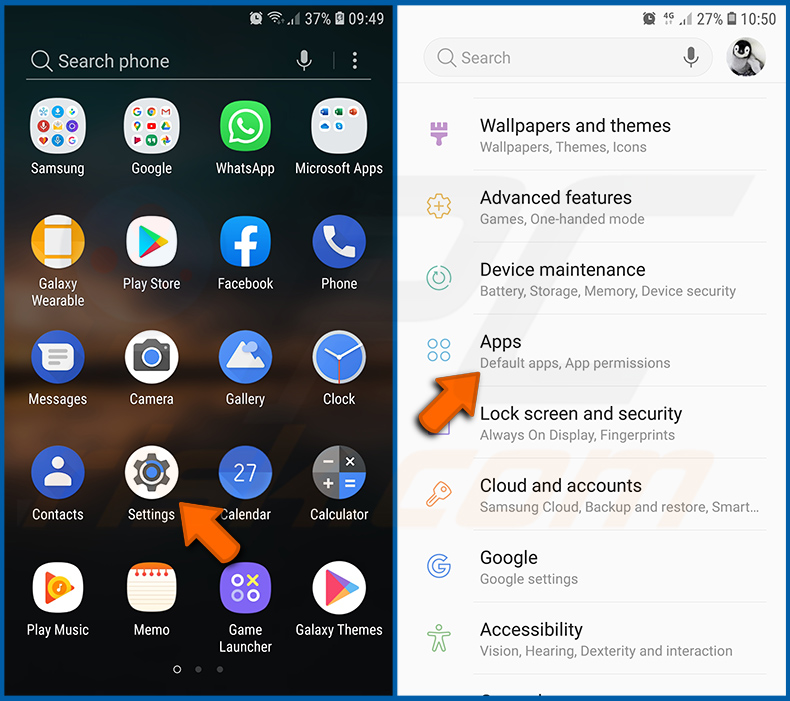
Vada su «Impostazioni», scorra verso il basso finché non vede «App» e la tocchi.
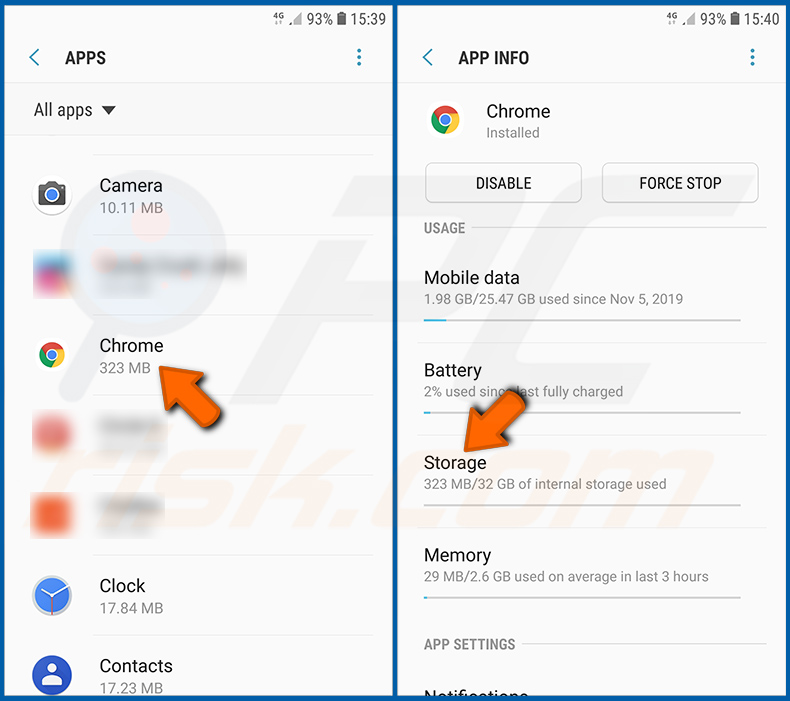
Scorra verso il basso finché non trova l'applicazione «Chrome», la selezioni e tocchi l'opzione «Archiviazione».
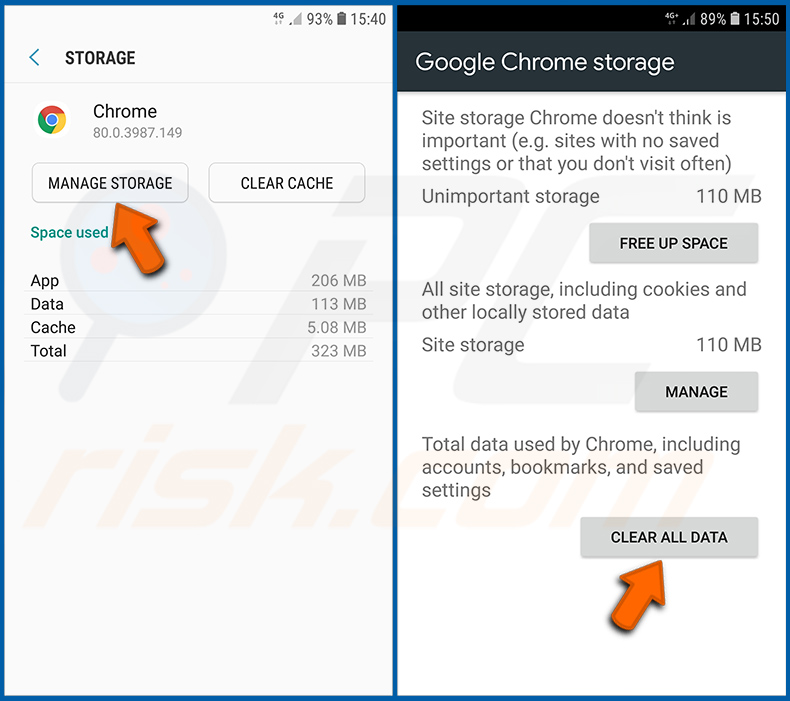
Tocchi «GESTISCI ARCHIVIAZIONE», poi «CANCELLA TUTTI I DATI» e confermi l'azione toccando «OK». Tenga presente che la reimpostazione del browser eliminerà tutti i dati memorizzati al suo interno. Ciò significa che tutte le credenziali/password salvate, la cronologia di navigazione, le impostazioni non predefinite e altri dati verranno eliminati. Dovrà inoltre effettuare nuovamente l'accesso a tutti i siti web.
Eliminare la cronologia di navigazione dal browser web Firefox:
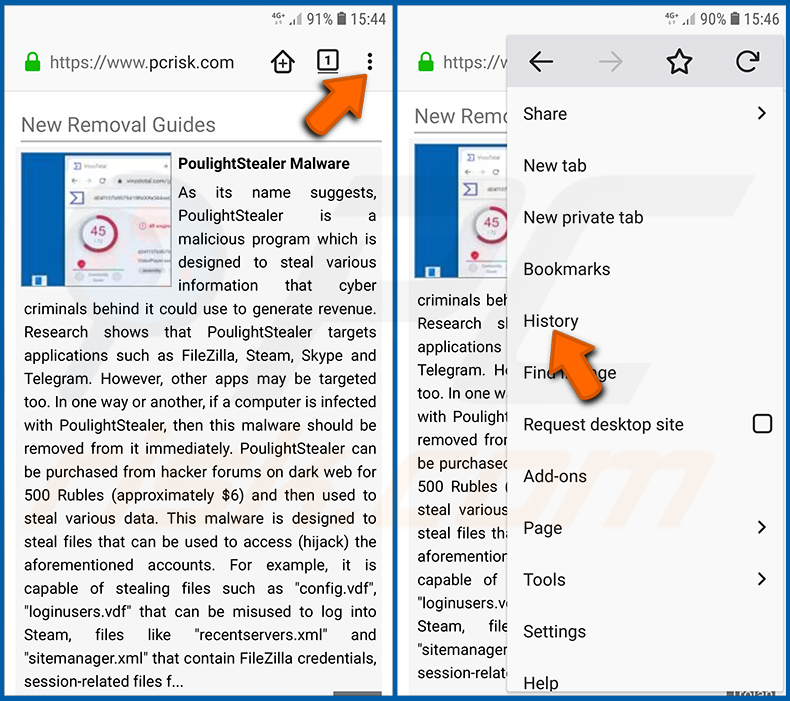
Tocchi il pulsante «Menu» (tre puntini nell'angolo in alto a destra dello schermo) e selezioni «Cronologia» nel menu a discesa che si apre.
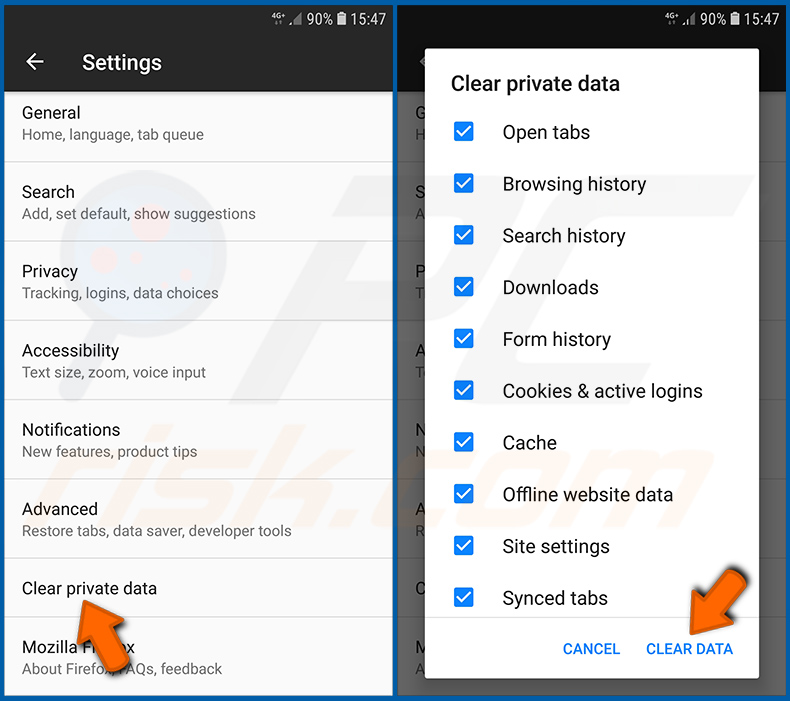
Scorra verso il basso finché non vede «Cancella dati privati» e la tocchi. Selezioni i tipi di dati che desidera rimuovere e tocchi «CANCELLA DATI».
Disabilitare le notifiche del browser nel browser web Firefox:
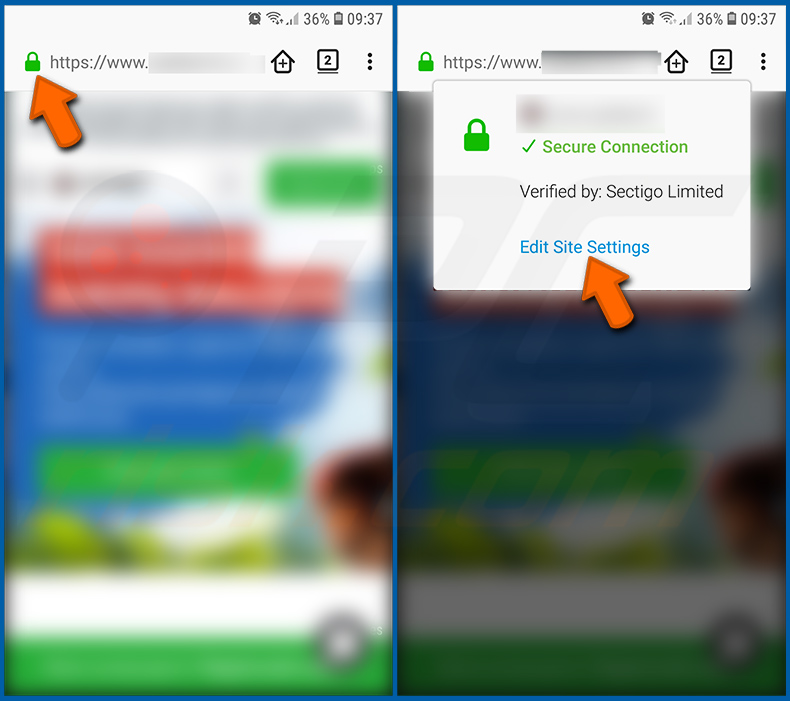
Visiti il sito web che invia notifiche del browser, tocchi l'icona visualizzata a sinistra della barra degli URL (l'icona non sarà necessariamente un «Lucchetto») e selezioni «Modifica impostazioni sito».
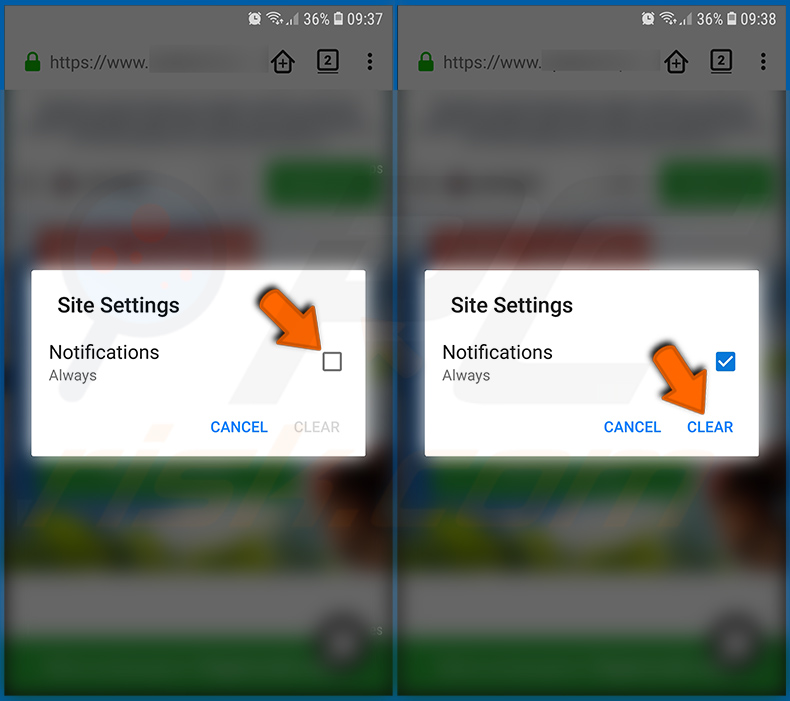
Nel pop-up che si apre, selezioni l'opzione «Notifiche» e tocchi «CANCELLA».
Reimpostare il browser web Firefox:
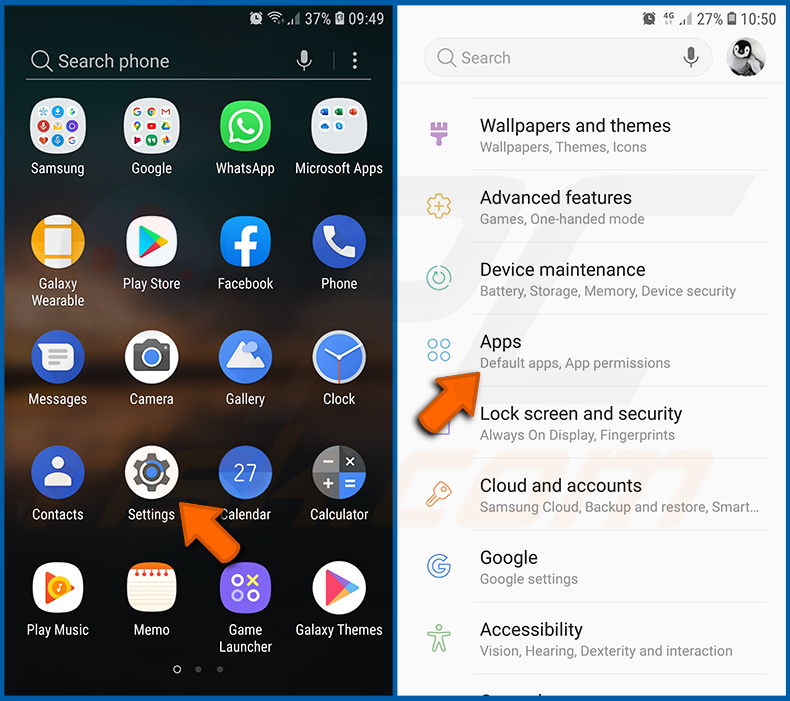
Vada su «Impostazioni», scorra verso il basso finché non vede «App» e la tocchi.
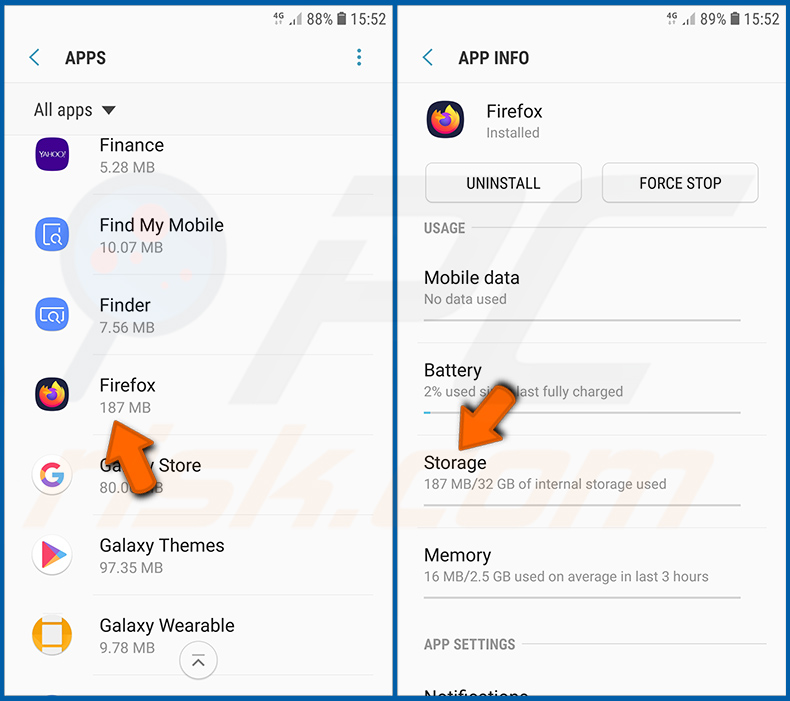
Scorra verso il basso finché non trova l'applicazione «Firefox», la selezioni e tocchi l'opzione «Archiviazione».
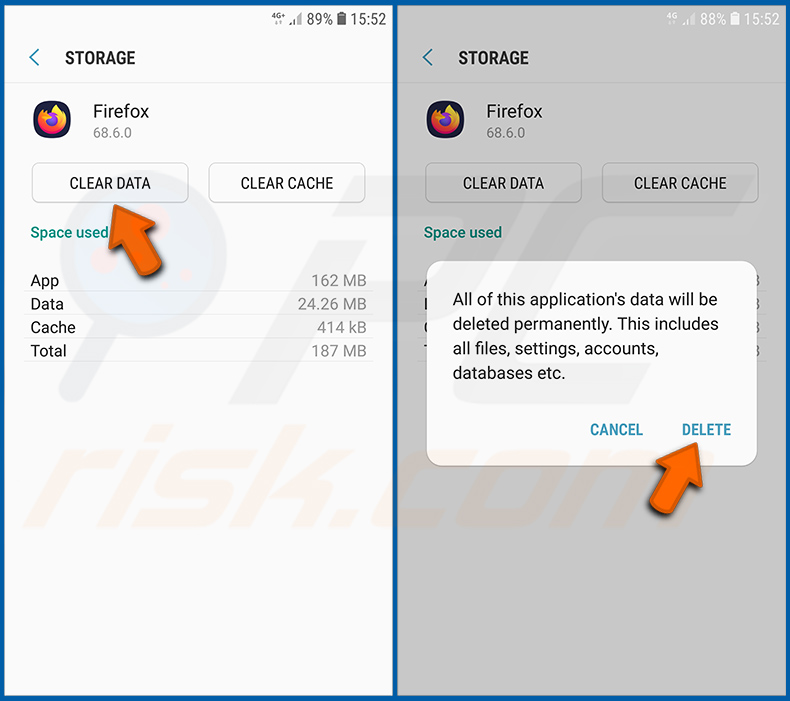
Tocchi «CANCELLA DATI» e confermi l'azione toccando «ELIMINA». Tenga presente che la reimpostazione del browser eliminerà tutti i dati memorizzati al suo interno. Ciò significa che tutte le credenziali/password salvate, la cronologia di navigazione, le impostazioni non predefinite e altri dati verranno eliminati. Dovrà inoltre effettuare nuovamente l'accesso a tutti i siti web.
Disinstallare applicazioni potenzialmente indesiderate e/o dannose:
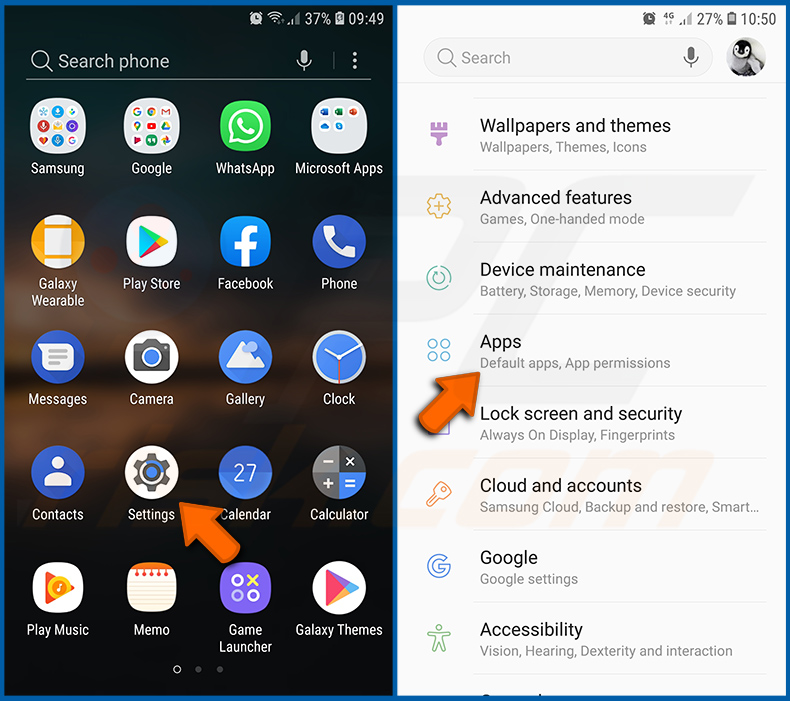
Vada su «Impostazioni», scorra verso il basso finché non vede «App» e la tocchi.
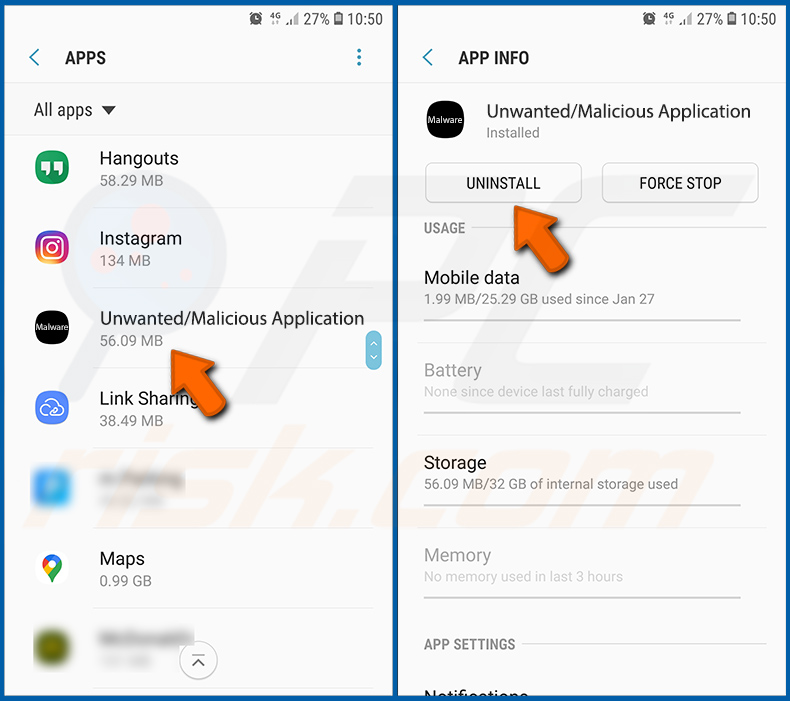
Scorra verso il basso finché non vede un'applicazione potenzialmente indesiderata e/o dannosa, la selezioni e tocchi «Disinstalla». Se, per qualche motivo, non riesce a rimuovere l'app selezionata (ad esempio, le viene mostrato un messaggio di errore), dovrebbe provare a utilizzare la «Modalità provvisoria».
Avviare il dispositivo Android in «Modalità provvisoria»:
La «Modalità provvisoria» nel sistema operativo Android disabilita temporaneamente l'esecuzione di tutte le applicazioni di terze parti. L'utilizzo di questa modalità è un buon modo per diagnosticare e risolvere vari problemi (ad esempio, rimuovere applicazioni dannose che impediscono agli utenti di farlo quando il dispositivo funziona «normalmente»).
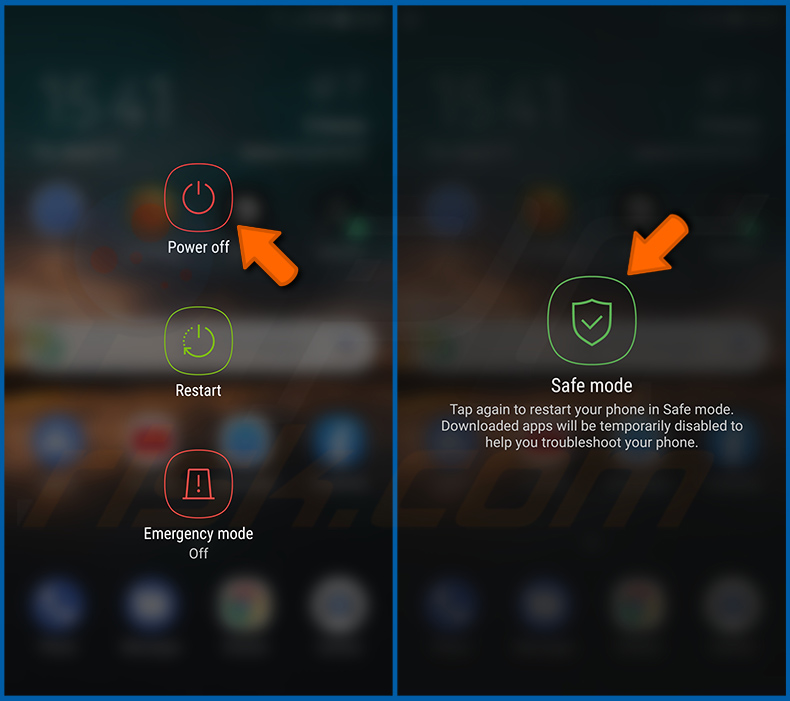
Prema il pulsante «Accensione» e lo tenga premuto finché non vede la schermata «Spegni». Tocchi l'icona «Spegni» e la tenga premuta. Dopo alcuni secondi apparirà l'opzione «Modalità provvisoria» e potrà eseguirla riavviando il dispositivo.
Controllare l'utilizzo della batteria di varie applicazioni:
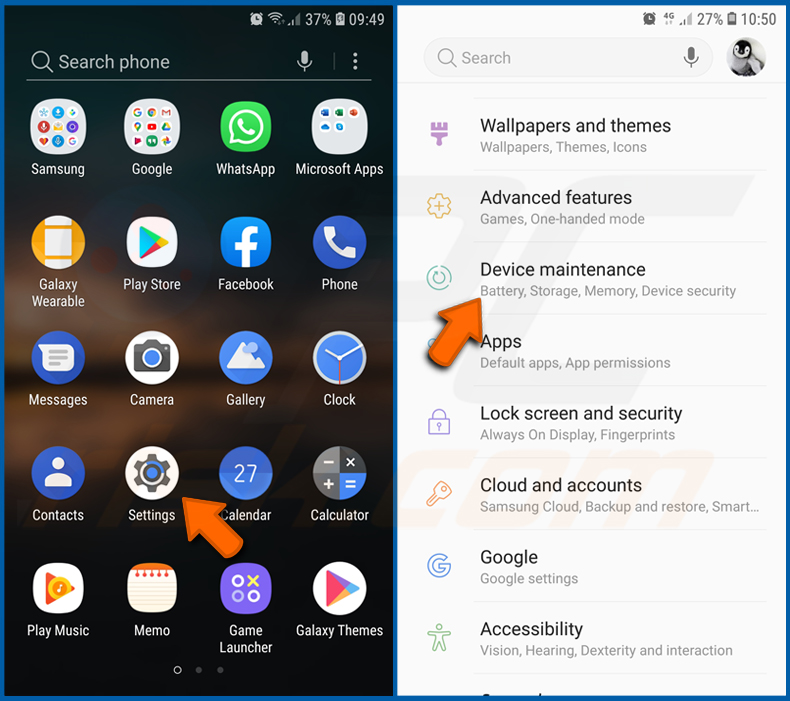
Vada su «Impostazioni», scorra verso il basso finché non vede «Manutenzione dispositivo» e la tocchi.
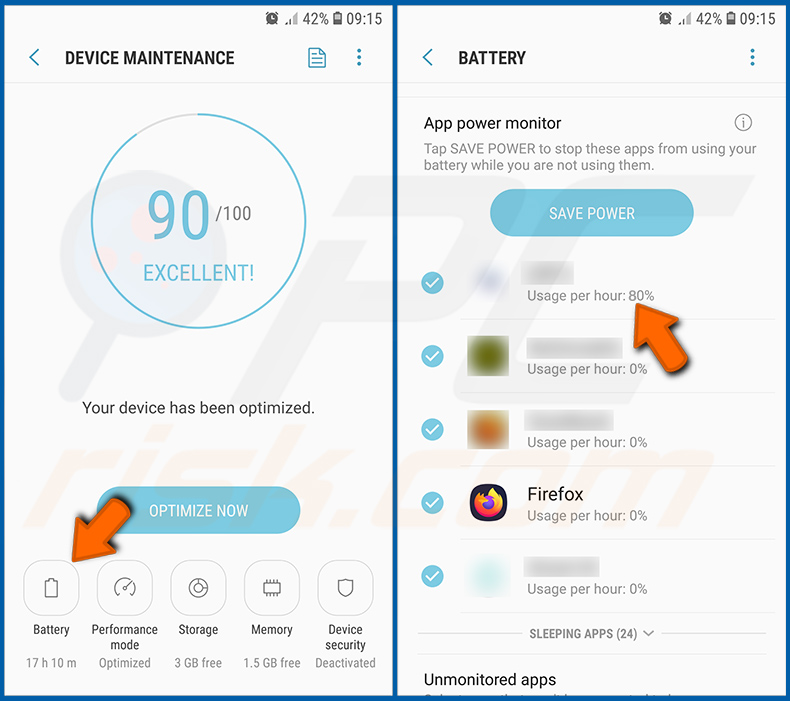
Tocchi «Batteria» e controlli l'utilizzo di ciascuna applicazione. Le applicazioni legittime/autentiche sono progettate per utilizzare la minor energia possibile al fine di fornire la migliore esperienza utente e di risparmiare energia. Pertanto, un elevato utilizzo della batteria può indicare che l'applicazione è dannosa.
Controllare l'utilizzo dei dati di varie applicazioni:
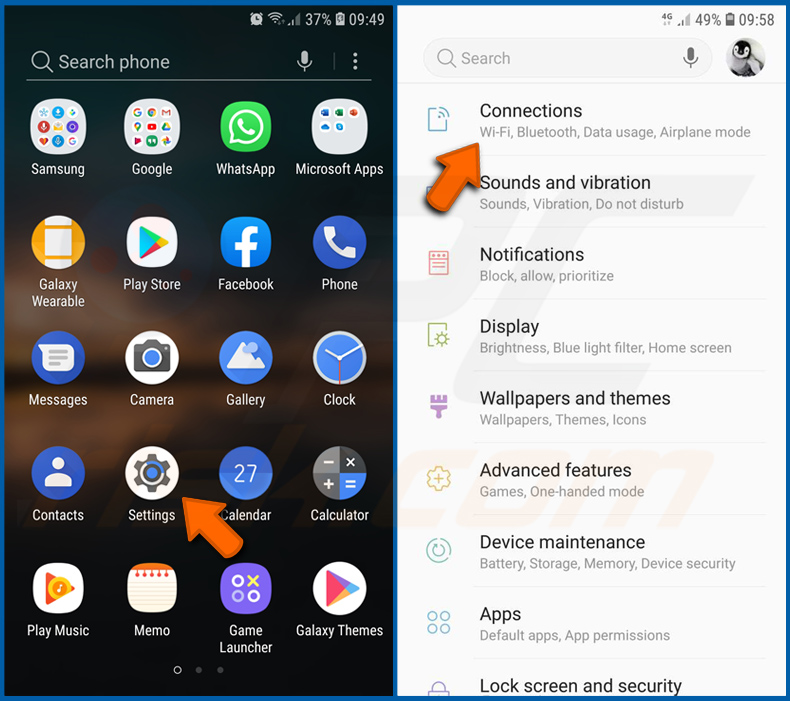
Vada su «Impostazioni», scorra verso il basso finché non vede «Connessioni» e la tocchi.
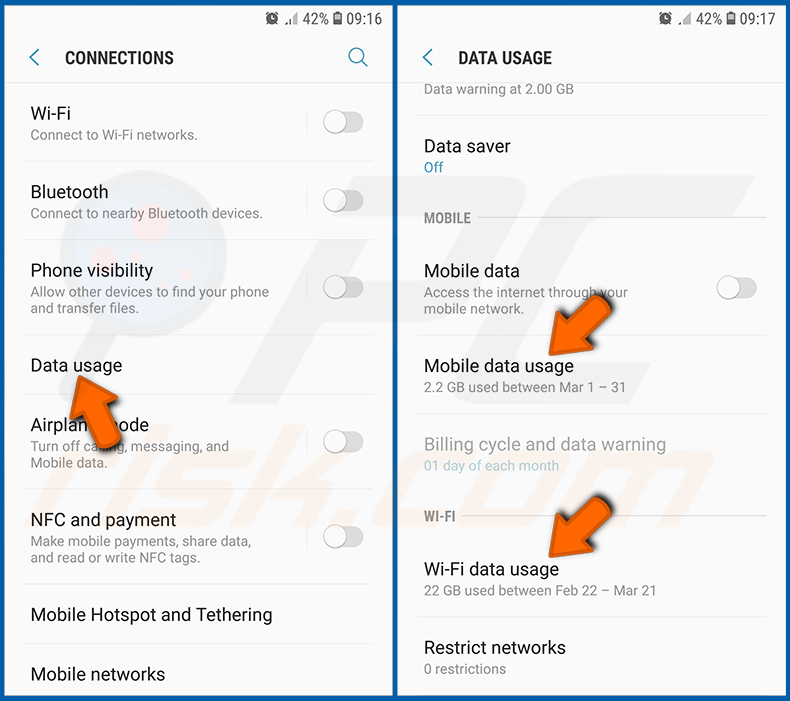
Scorra verso il basso finché non vede «Utilizzo dati» e selezioni questa opzione. Come per la batteria, le applicazioni legittime/autentiche sono progettate per ridurre al minimo il più possibile l'utilizzo dei dati. Ciò significa che un enorme utilizzo dei dati può indicare la presenza di un'applicazione dannosa. Tenga presente che alcune applicazioni dannose potrebbero essere progettate per funzionare solo quando il dispositivo è connesso a una rete wireless. Per questo motivo, dovrebbe controllare l'utilizzo dei dati sia Mobile sia Wi-Fi.
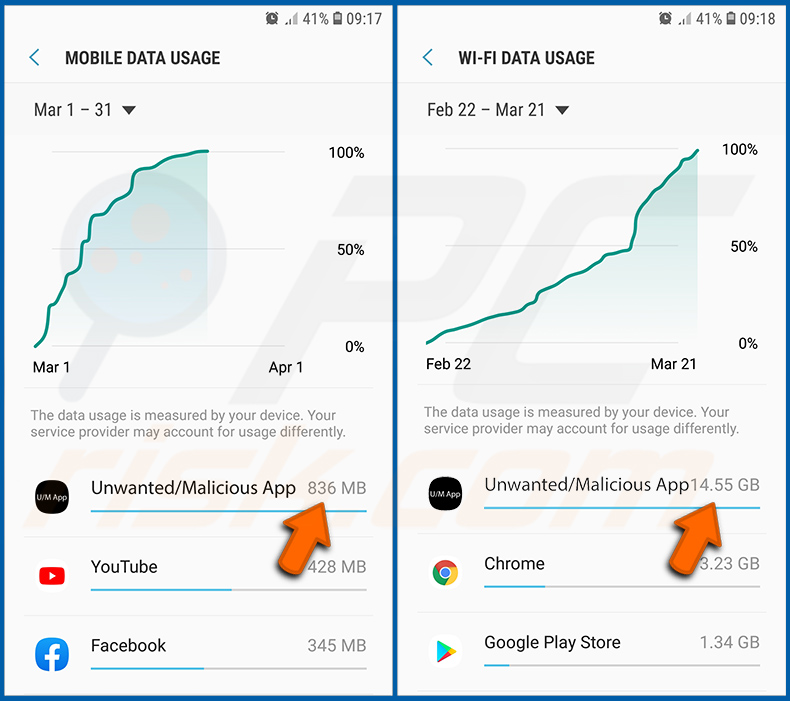
Se trova un'applicazione che utilizza molti dati anche se non la usa mai, le consigliamo vivamente di disinstallarla il prima possibile.
Installare gli ultimi aggiornamenti software:
Mantenere il software aggiornato è una buona pratica quando si tratta della sicurezza del dispositivo. I produttori dei dispositivi rilasciano continuamente varie patch di sicurezza e aggiornamenti Android al fine di correggere errori e bug che possono essere sfruttati dai cybercriminali. Un sistema obsoleto è molto più vulnerabile, motivo per cui dovrebbe sempre assicurarsi che il software del suo dispositivo sia aggiornato.
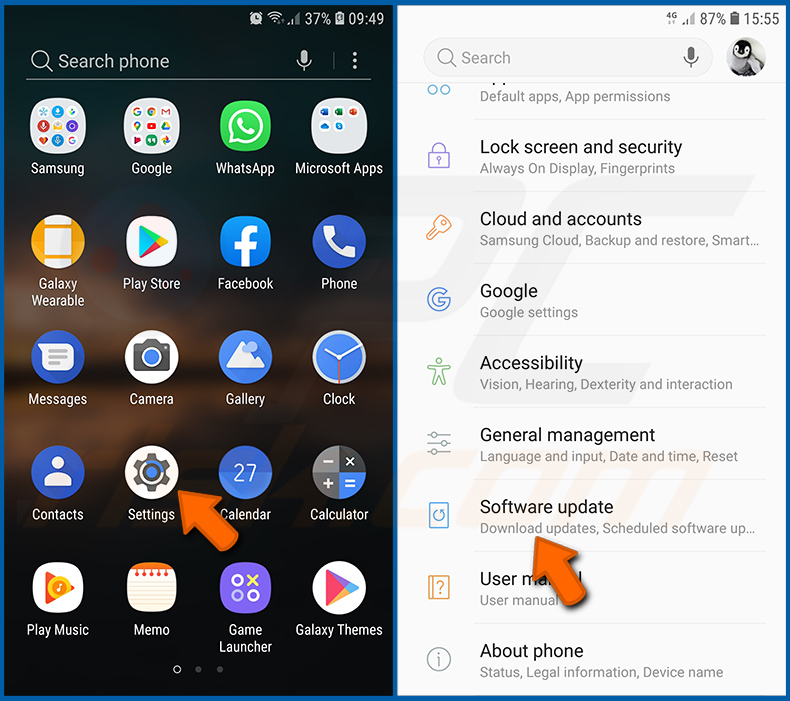
Vada su «Impostazioni», scorra verso il basso finché non vede «Aggiornamento software» e la tocchi.
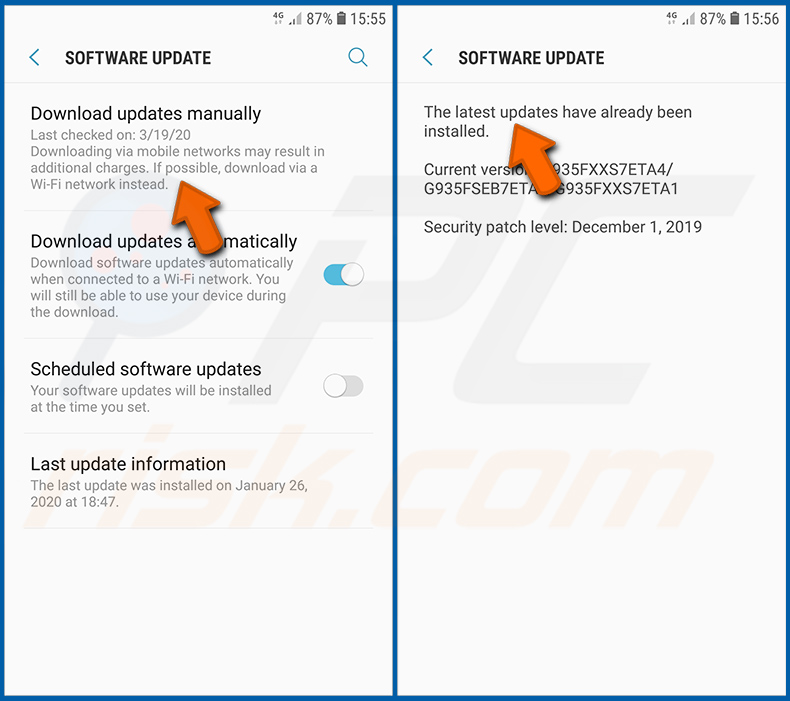
Tocchi «Scarica aggiornamenti manualmente» e verifichi se sono disponibili aggiornamenti. In tal caso, li installi immediatamente. Consigliamo inoltre di abilitare l'opzione «Scarica aggiornamenti automaticamente» - consentirà al sistema di avvisarla una volta rilasciato un aggiornamento e/o di installarlo automaticamente.
Reimpostare il sistema al suo stato predefinito:
Eseguire un «Ripristino dati di fabbrica» è un buon modo per rimuovere tutte le applicazioni indesiderate, ripristinare le impostazioni predefinite del sistema e pulire il dispositivo in generale. Tuttavia, deve tenere presente che tutti i dati all'interno del dispositivo verranno eliminati, incluse foto, file video/audio, numeri di telefono (memorizzati all'interno del dispositivo, non nella scheda SIM), messaggi SMS e così via. In altre parole, il dispositivo verrà ripristinato al suo stato originale.
Può anche ripristinare le impostazioni di base del sistema e/o semplicemente le impostazioni di rete.
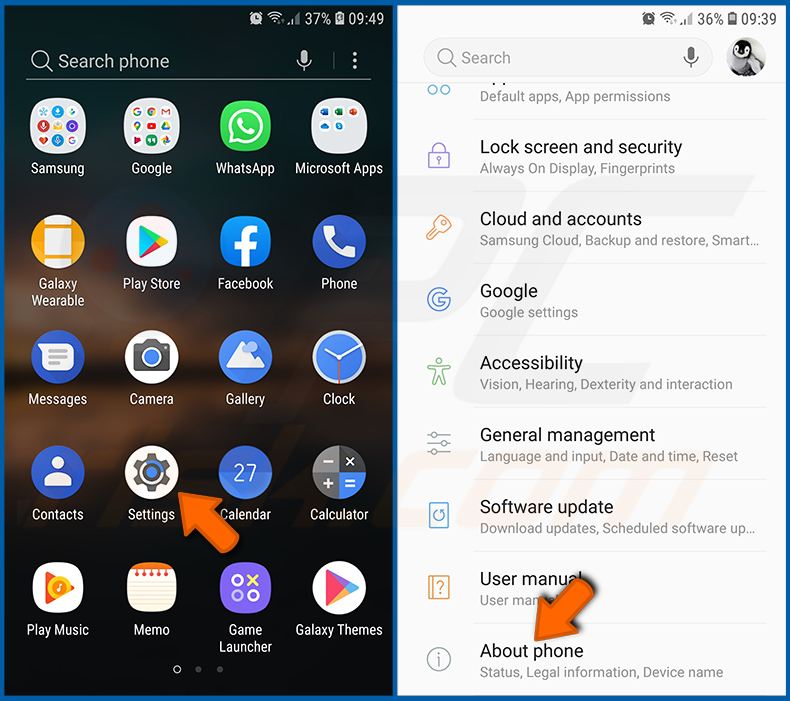
Vada su «Impostazioni», scorra verso il basso finché non vede «Info sul telefono» e la tocchi.
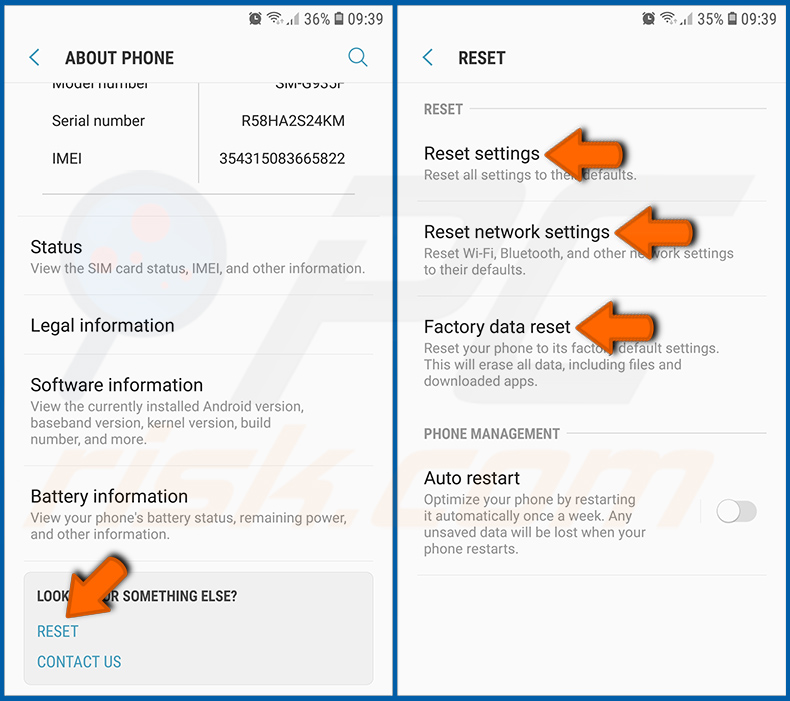
Scorra verso il basso finché non vede «Ripristina» e la tocchi. Ora scelga l'azione che desidera eseguire:
«Ripristina impostazioni» - ripristina tutte le impostazioni di sistema ai valori predefiniti;
«Ripristina impostazioni di rete» - ripristina tutte le impostazioni relative alla rete ai valori predefiniti;
«Ripristino dati di fabbrica» - reimposta l'intero sistema ed elimina completamente tutti i dati memorizzati;
Disabilitare le applicazioni che hanno privilegi di amministratore:
Se un'applicazione dannosa ottiene privilegi di livello amministratore, può danneggiare gravemente il sistema. Per mantenere il dispositivo il più sicuro possibile, dovrebbe sempre controllare quali app hanno tali privilegi e disabilitare quelle che non dovrebbero averli.
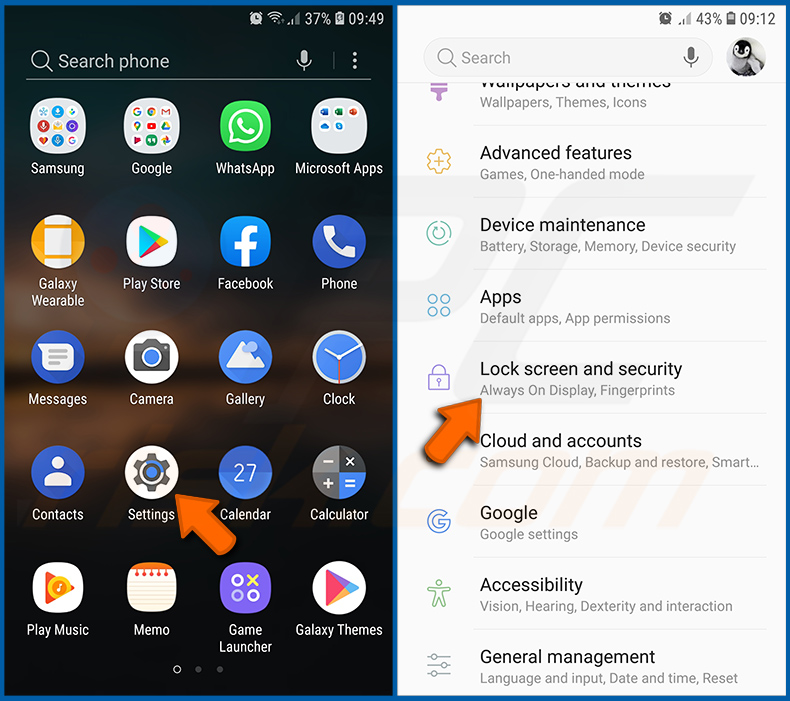
Vada su «Impostazioni», scorra verso il basso finché non vede «Schermata di blocco e sicurezza» e la tocchi.
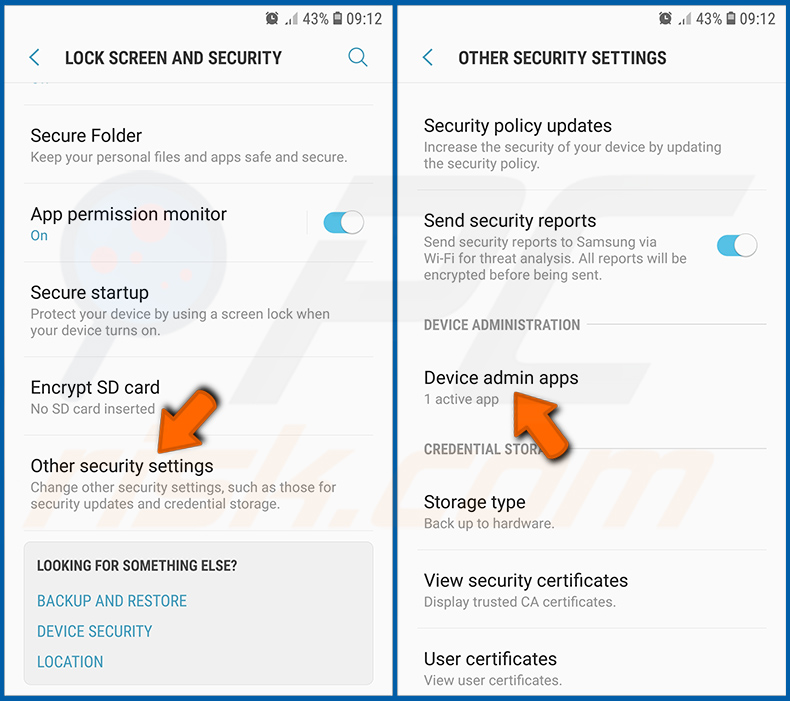
Scorra verso il basso finché non vede «Altre impostazioni di sicurezza», la tocchi e poi tocchi «App di amministrazione dispositivo».
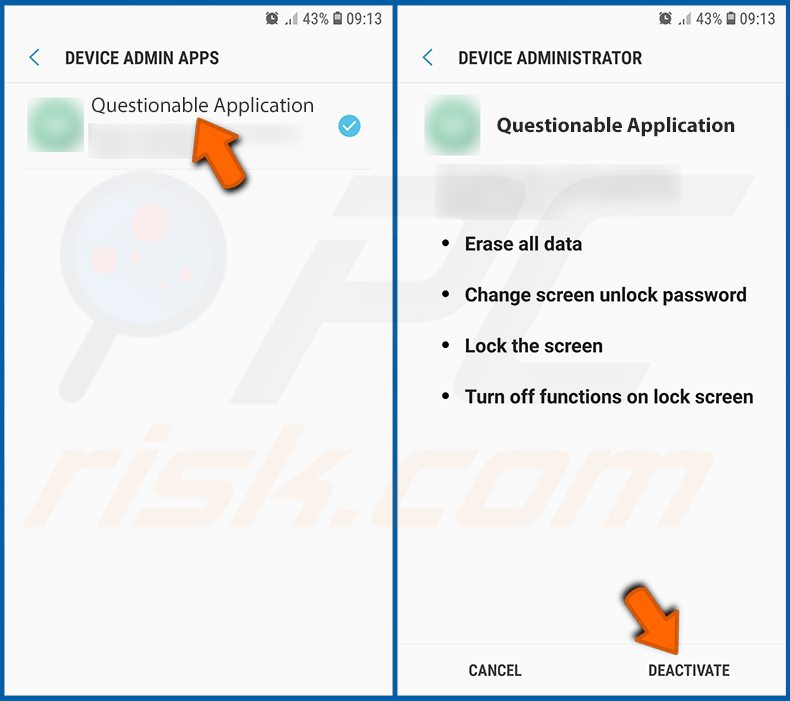
Identifichi le applicazioni che non dovrebbero avere privilegi di amministratore, le tocchi e poi tocchi «DISATTIVA».
Domande frequenti (FAQ)
Il mio dispositivo Android è infetto dal malware Mantax Otax, dovrei formattare il mio dispositivo di archiviazione per liberarmene?
La formattazione di solito non è necessaria per rimuovere Mantax Otax. Eseguire un antivirus mobile affidabile come Combo Cleaner dovrebbe essere sufficiente per rilevarlo ed eliminarlo. Tenga presente che la rimozione del malware (o la formattazione del dispositivo) non decrittograferà i file che sono già stati bloccati, quindi li ripristini da un backup se ne ha uno.
Quali sono i problemi più gravi che il malware Mantax Otax può causare?
Mantax Otax può crittografare foto e documenti, bloccare il telefono dietro false schermate di blocco e rubare il vero PIN del blocco schermo. Registra anche lo schermo, scatta foto di nascosto e raccoglie messaggi SMS (incluse le password monouso), contatti, registri delle chiamate, cronologia del browser e chat di WhatsApp e Telegram.
Di conseguenza, le vittime affrontano perdita di dati, gravi problemi di privacy, perdite finanziarie e furto di identità.
Qual è lo scopo del malware Mantax Otax?
La maggior parte degli attacchi malware è guidata dal profitto, e Mantax Otax non fa eccezione - spinge le vittime a pagare per riavere i propri file mentre raccoglie dati che possono essere abusati o venduti. Detto questo, il malware può anche essere utilizzato per divertimento, rancori personali, disturbo, hacktivismo o motivi politici, e le funzioni di molestia nella seconda versione suggeriscono che alcuni operatori semplicemente si divertono a tormentare le vittime.
Come si è infiltrato il malware Mantax Otax nel mio dispositivo Android?
Mantax Otax è stato diffuso come file APK su servizi di condivisione file di terze parti, con link spinti attraverso app di messaggistica, messaggi di phishing e altra ingegneria sociale. I campioni visti finora si spacciavano per un'app indonesiana di contenuti per adulti o per app legittime come Grok. Non viene distribuito tramite il Google Play Store, quindi le vittime devono installarlo manualmente.
Combo Cleaner mi proteggerà dal malware?
Combo Cleaner è in grado di rilevare ed eliminare quasi tutte le infezioni malware conosciute, incluse minacce come Mantax Otax. Eseguire una scansione completa del sistema è essenziale, poiché i programmi dannosi sofisticati si nascondono tipicamente in profondità all'interno del sistema.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione