
Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Cos'è il virus Invoice Email?
"Invoice Email Virus" (consciuto anche come "Outstanding Invoice Email Virus") è una campagna di spam utilizzata per diffondere un trojan ad alto rischio chiamato TrickBot. Questa campagna condivide molte somiglianze con una serie di altre campagne di spam, come (ad esempio), eFax, Important Documents IRS, e specialmente HM Revenue & Customs Outstanding Amount.
Il testo all'interno di queste email potrebbe essere diverso, anche se il messaggio consegnato è essenzialmente identico: l'utente ha presumibilmente ricevuto una fattura (tramite un allegato MS Word) e deve pagare. Tieni presente, tuttavia, che il file allegato è dannoso e progettato per scaricare e installare malware TrickBot.
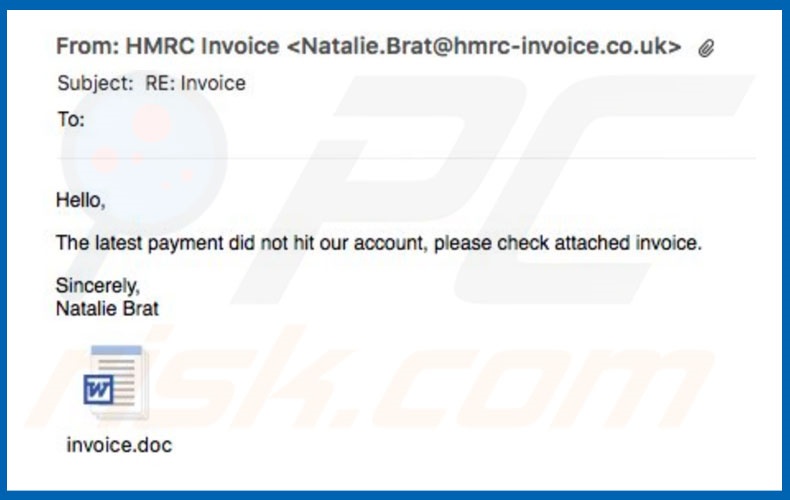
Il virus Invoice email in dettaglio
Come accennato, i messaggi di posta elettronica indicano che i pagamenti non sono stati inviati e incoraggiano gli utenti ad aprire l'allegato MS Word, che contiene una fattura. Questa è una truffa. I criminali informatici tentano di indurre gli utenti creduloni ad aprire un file dannoso che infetta il sistema.
Il testo nelle e-mail della campagna "Invoice Email Virus" può variare, poiché i criminali informatici registrano vari domini Web e indirizzi e-mail con i nomi di società legittime e dipartimenti governativi. Questi URL/indirizzi e-mail vengono quindi utilizzati per inviare spam: è più facile dare l'impressione di legittimità quando il mittente è familiare all'utente.
Tieni presente che TrickBot è un malware ad alto rischio. Dirotta i browser Web e raccoglie vari accessi/password. I dati raccolti vengono inviati a un server remoto controllato da criminali informatici. Queste persone possono ricevere informazioni sensibili (ad esempio, i criminali potrebbero accedere ai social network, ai conti bancari e così via degli utenti).
La presenza di questo malware può portare a perdite finanziarie significative o addirittura al furto di identità. Pertanto, il tracciamento dei dati potrebbe portare a gravi problemi di privacy o persino al furto di identità.
Se hai aperto e-mail/allegati che appartengono a una campagna di spam "Invoice Email Virus", dovresti immediatamente scansionare il sistema con una suite antivirus/anti-spyware affidabile e rimuovere tutte le minacce rilevate.
| Nome | TrickBot trojan |
| Tipo di minaccia | Trojan, virus che ruba password, malware bancario, spyware |
| Sintomi | I trojan sono progettati per infiltrarsi furtivamente nel computer della vittima e rimanere in silenzio, quindi nessun sintomo particolare è chiaramente visibile su una macchina infetta. |
| Metodi distributivi | Allegati email infetti, pubblicità online dannose, ingegneria sociale, crack software. |
| Danni | Informazioni bancarie rubate, password, furto di identità, computer della vittima aggiunto a una botnet. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Somiglianze con altri Trojan
TrickBot è praticamente identico a dozzine di altri virus di tipo trojan, come Pony, Adwind, FormBook, e molti altri. Come con TrickBot, anche questi virus vengono distribuiti tramite campagne di spam. Inoltre, anche il loro comportamento è molto simile: tutti raccolgono dati.
Alcuni trojan sono progettati anche per distribuire altri virus (in genere, ransomware). Pertanto, questi virus rappresentano una minaccia diretta per la tua privacy e la sicurezza della navigazione in Internet.
Come ha fatto Invoice Email virus ad infettare il mio computer?
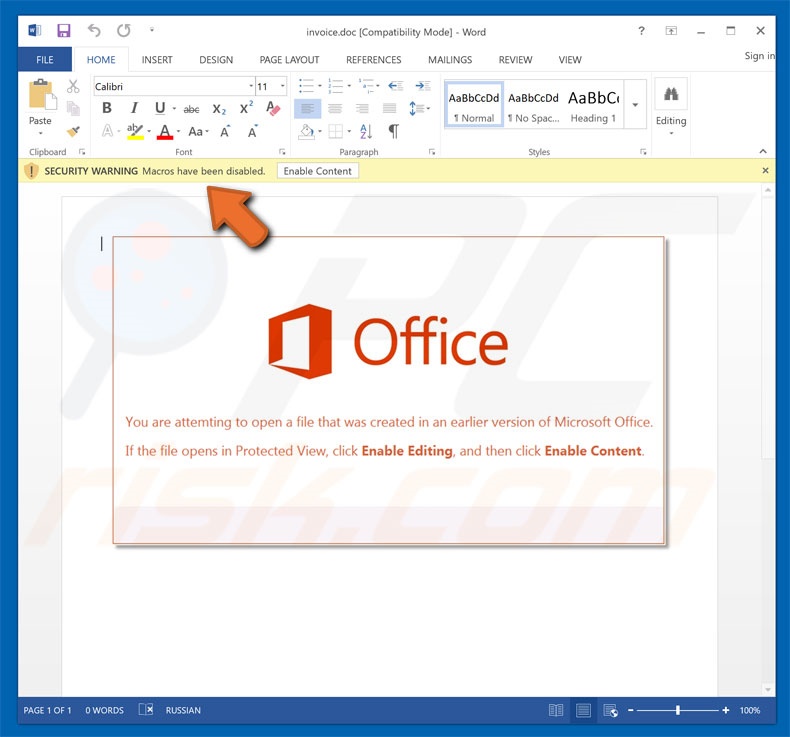
"Invoice Email virus" viene fornito con allegati MS Word dannosi presentati come fatture. Dopo aver aperto questi file, agli utenti viene chiesto di abilitare i comandi macro, altrimenti il contenuto non verrà visualizzato correttamente. In tal modo, tuttavia, gli utenti concedono l'autorizzazione agli allegati per eseguire script che scaricano/installano di nascosto malware.
Tieni presente che funzionerà solo se l'allegato viene aperto utilizzando il programma MS Word. Se il file viene aperto utilizzando un altro software in grado di leggere questi formati, gli script non verranno eseguiti. Inoltre, il malware prende di mira solo il sistema operativo Windows e, quindi, gli utenti che eseguono altre piattaforme sono al sicuro.
Come evitare l'installazione di malware?
Le ragioni principali delle infezioni del computer sono la scarsa conoscenza e il comportamento negligente. Pertanto, prestare molta attenzione durante la navigazione in Internet. Pensaci due volte prima di aprire gli allegati di posta elettronica. Se il file sembra irrilevante o è stato ricevuto da un'e-mail sospetta/irriconoscibile, non dovrebbe mai essere aperto: queste e-mail dovrebbero essere eliminate senza essere lette.
Inoltre, alcuni trojan vengono distribuiti utilizzando il metodo "bundling" (installazione invisibile di app non autorizzate insieme a software normale) e falsi aggiornamenti. Pertanto, prestare attenzione durante il download/installazione/aggiornamento del software. Analizza attentamente ogni finestra delle finestre di dialogo di download/installazione e disattiva tutti i programmi inclusi.
I tuoi programmi devono essere scaricati solo da fonti ufficiali, utilizzando i collegamenti per il download diretto. Inoltre, mantieni aggiornate le applicazioni installate. Per raggiungere questo obiettivo, utilizza le funzionalità o gli strumenti implementati forniti solo dallo sviluppatore ufficiale. Ti consigliamo inoltre di avere una suite antivirus/antispyware legittima installata e funzionante.
Versioni più recenti (2010 e successive) di MS Office aprono i file appena scaricati in "Modalità protetta", impedendo così agli allegati dannosi di scaricare/installare malware. Pertanto, si consiglia vivamente di evitare l'uso di versioni precedenti. La chiave per la sicurezza del computer è la cautela.
Se hai già aperto l'allegato dannoso, ti consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente il malware infiltrato.
Esempi di messaggi presentati in diverse varianti di questi messaggi di posta elettronica dannosi:
Subject: RE: Outstanding INVOICE BIA/066250/5423
The invoices came to us very late. Both are enclosed in attachement.
hxxp://www.perezdearceycia.cl/
alexa.ballantine@gmail.com
------------------------------------------------------
Subject: INCORRECT INVOICE
We are waiting for the confirmation from your side so that we can send you the Invoice & Credit card link to process the payment and start the services. If you have any queries, please feel free to contact us. We hope for a positive reply.
hxxp://cqfsbj.cn/
This message is confidential and/or contains legally privileged information. It is intended for the addressees only.
Jamacapq@sbcglobal.net
------------------------------------------------------
Subject: Outstanding INVOICE XOJR/7763411/6403
We have not received payment or an update on when the overdue invoices will be paid. Our payment terms are strictly 30 days. Please let me know when these invoices will be paid. Please see below the list of overdue invoices:
hxxp://minami.com.tw/
Regards
Priyanka Kapadia
------------------------------------------------------
Subject: Outstanding INVOICE FQOVN/2773110/730
Please see below the list of overdue invoices, of which 223.00 euro is due since last month. Can you please advise when payment will be made.
hxxp://www.legionofboomfireworks.com/
This message is confidential and/or contains legally privileged information. It is intended for the addressees only.
Thanks
Kira Holden
------------------------------------------------------
Subject: Invoice Number 55057
Last one year we started to charge for CRB check. They pay us first and we apply for CRB. =0DI do not have invoices.
hxxp://www.caglarturizm.com.tr/
Kind Regards,
andy
------------------------------------------------------
Subject: Final Account
Please find attached your confirmation documents. What you need to do Urgently Print off, sign and scan/send back the full proposal form within 7 days
hxxp://www.jxprint.ru/
Many Thanks
CYNTHIA HARRY
Allegato dannoso distribuito tramite la campagna "Invoice Email SPAM":
Esempio di un'altra email di spam a tema fattura consegnata in lingua portoghese:
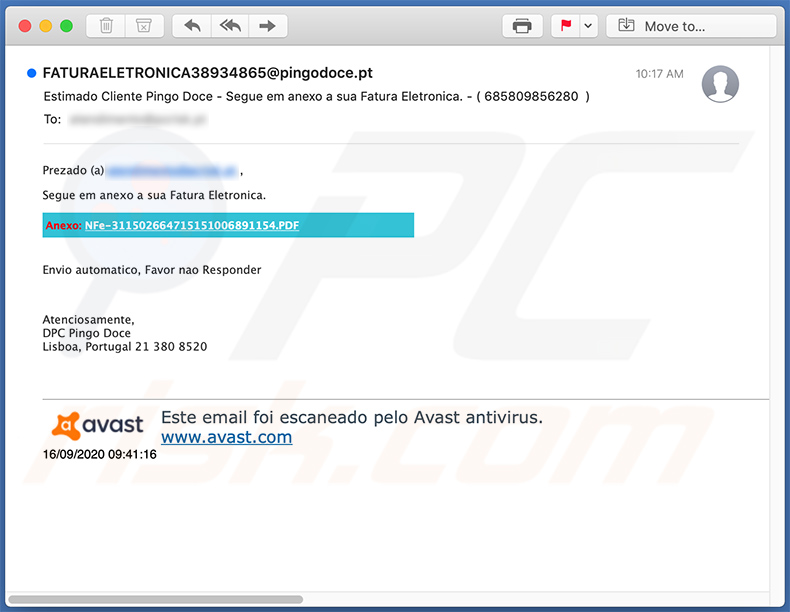
Testo presentato all'interno:
Subject: Estimado Cliente Pingo Doce - Segue em anexo a sua Fatura Eletronica. - ( 685809856280 )
Prezado (a) atendimento@pcrisk.pt ,
Segue em anexo a sua Fatura Eletronica.
Anexo: NFe-311502664715151006891154.PDF
Envio automatico, Favor nao Responder
Atenciosamente,
DPC Pingo Doce
Lisboa, Portugal 21 380 8520
Este email foi escaneado pelo Avast antivirus.
www.avast.com16/09/2020 09:41:16
Un'altra email di spam a tema fattura utilizzata per diffondere un documento MS Excel dannoso:
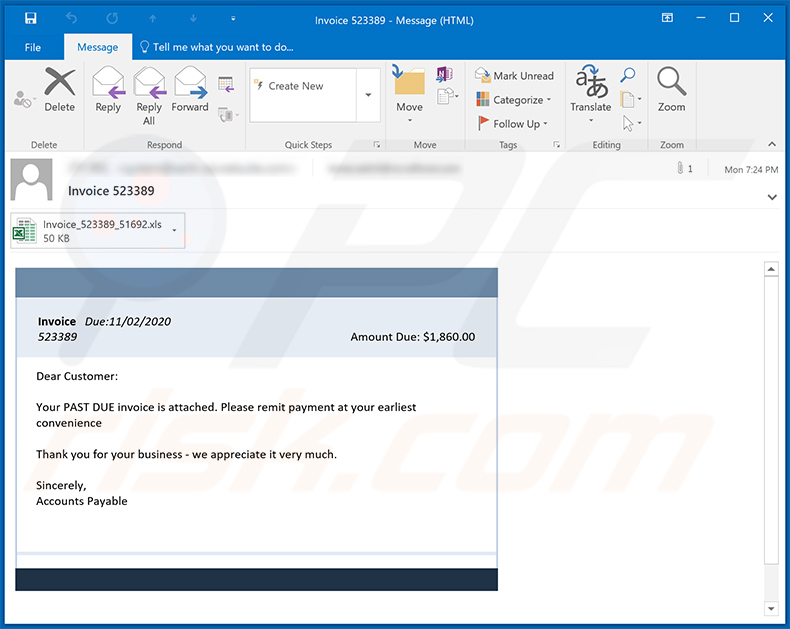
Testo presentato all'interno:
Subject: Invoice 523389
Invoice Due:11/02/2020
523389 Amount Due: $1,860.00Dear Customer:
Your PAST DUE invoice is attached. Please remit payment at your earliest convenience
Thank you for your business - we appreciate it very much.
Sincerely,
Accounts Payable
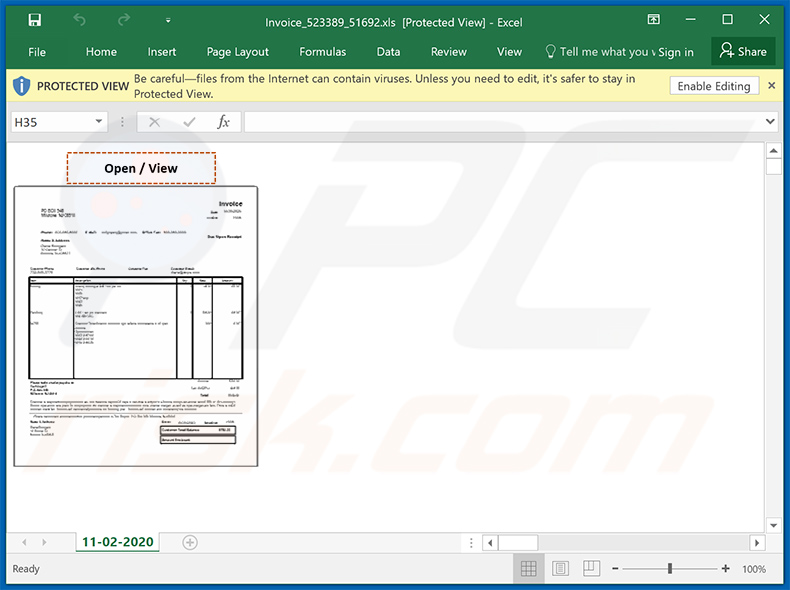
Screenshot del documento MS Excel dannoso allegato:
Esempio di un'altra email di spam a tema fattura utilizzata per diffondere un documento MS Excel dannoso che inietta malware Dridex nel sistema:
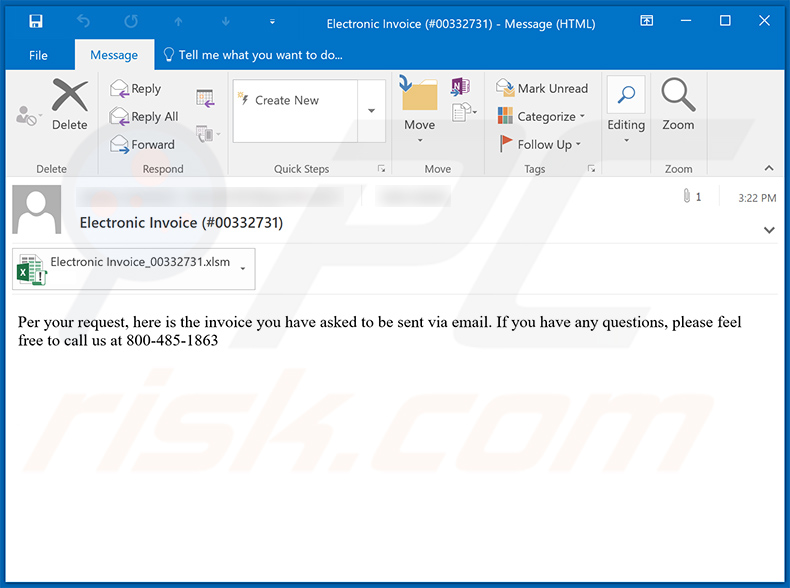
Testo presentato all'interno:
Subject: Electronic Invoice (#00332731)
Per your request, here is the invoice you have asked to be sent via email. If you have any questions, please feel free to call us at 800-485-1863
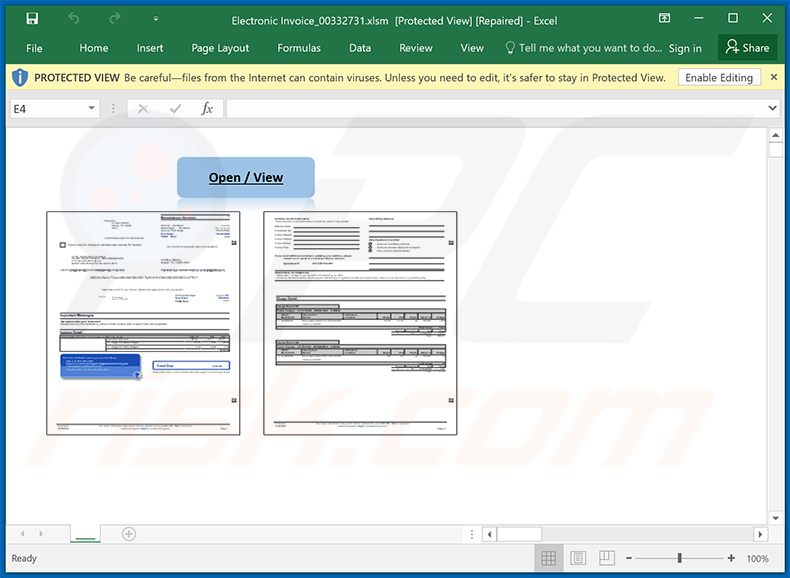
Screenshot del documento MS Excel allegato:
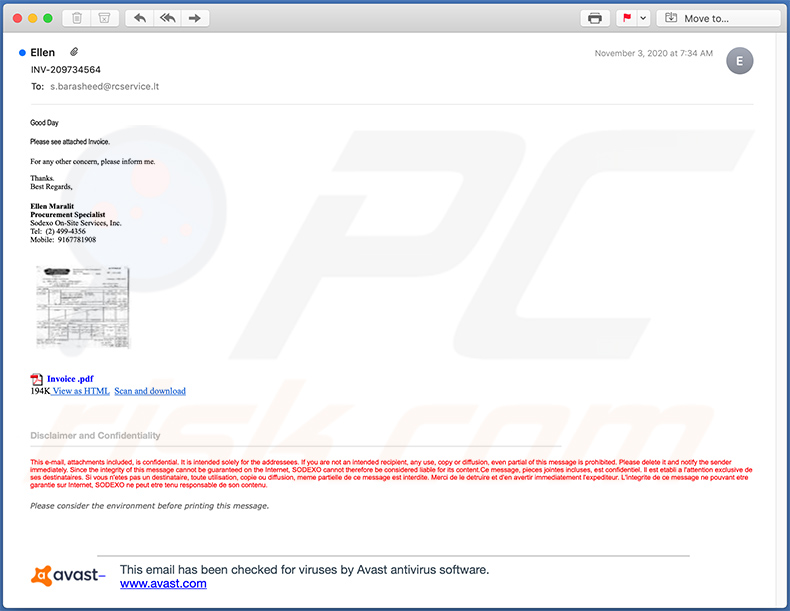
Ancora un'altra email di spam a tema fattura utilizzata per diffondere un file .IMG dannoso (i collegamenti all'interno portano al download di tale file):
Testo presentato all'interno:
Subject: INV-209734564
Good Day
Please see attached Invoice.
For any other concern, please inform me.
Thanks.
Best Regards,
Ellen Maralit
Procurement Specialist
Sodexo On-Site Services, Inc.
Tel: (2) 499-4356
Mobile: 9167781908
pdf.gif Invoice .pdf
194K View as HTML Scan and download
Disclaimer and Confidentiality
This e-mail, attachments included, is confidential. It is intended solely for the addressees. If you are not an intended recipient, any use, copy or diffusion, even partial of this message is prohibited. Please delete it and notify the sender immediately. Since the integrity of this message cannot be guaranteed on the Internet, SODEXO cannot therefore be considered liable for its content.Ce message, pieces jointes incluses, est confidentiel. Il est etabli a l'attention exclusive de ses destinataires. Si vous n'etes pas un destinataire, toute utilisation, copie ou diffusion, meme partielle de ce message est interdite. Merci de le detruire et d'en avertir immediatement l'expediteur. L'integrite de ce message ne pouvant etre garantie sur Internet, SODEXO ne peut etre tenu responsable de son contenu.
Please consider the environment before printing this message.
Avast logo
This email has been checked for viruses by Avast antivirus software.
www.avast.com
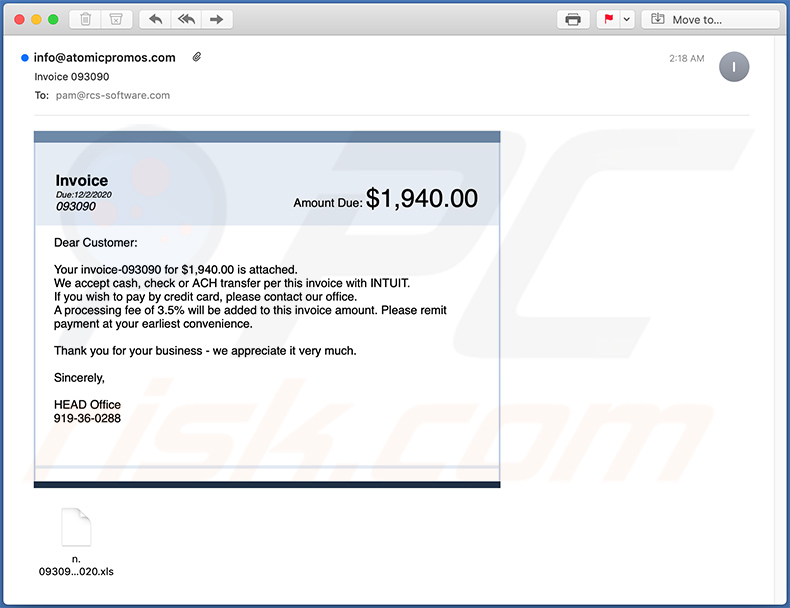
Ancora un'altra email di spam a tema fattura utilizzata per diffondere un documento MS Excel dannoso che inietta malware Dridex nel sistema:
Testo presentato all'interno:
Subject: Invoice 093090
Invoice
Due:12/2/2020
093090
Amount Due: $1,940.00
Dear Customer:Your invoice-093090 for $1,940.00 is attached.
We accept cash, check or ACH transfer per this invoice with INTUIT.
If you wish to pay by credit card, please contact our office.
A processing fee of 3.5% will be added to this invoice amount. Please remit payment at your earliest convenience.Thank you for your business - we appreciate it very much.
Sincerely,
HEAD Office
919-36-0288
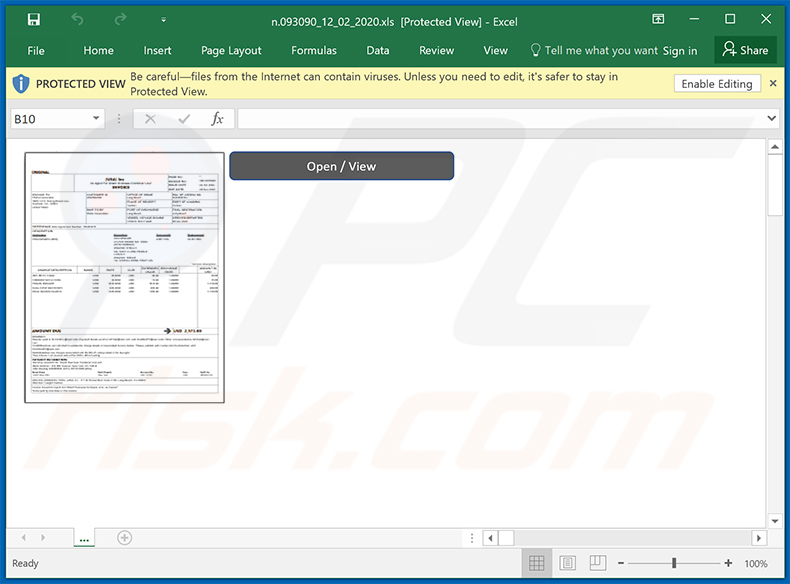
Screenshot del documento MS Excel allegato:
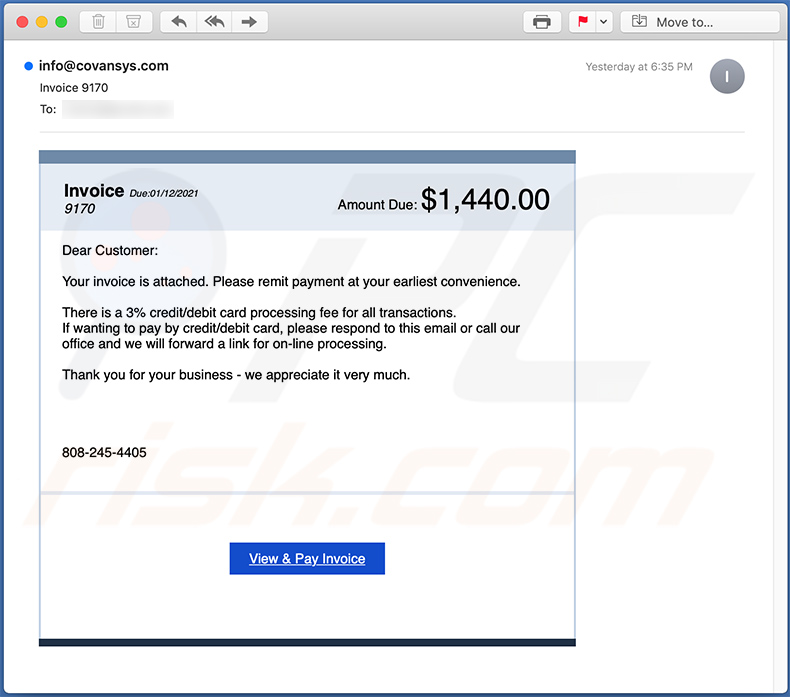
Ancora un'altra variante dell'email di spam a tema fattura:
Testo presentato all'interno:
Subject: Invoice 9170
Invoice Due:01/12/2021
9170
Amount Due: $1,440.00
Dear Customer:Your invoice is attached. Please remit payment at your earliest convenience.
There is a 3% credit/debit card processing fee for all transactions.
If wanting to pay by credit/debit card, please respond to this email or call our office and we will forward a link for on-line processing.Thank you for your business - we appreciate it very much.
808-245-4405
View & Pay Invoice
Una variante spagnola dell'email di spam a tema fattura che promuove un sito Web di phishing:
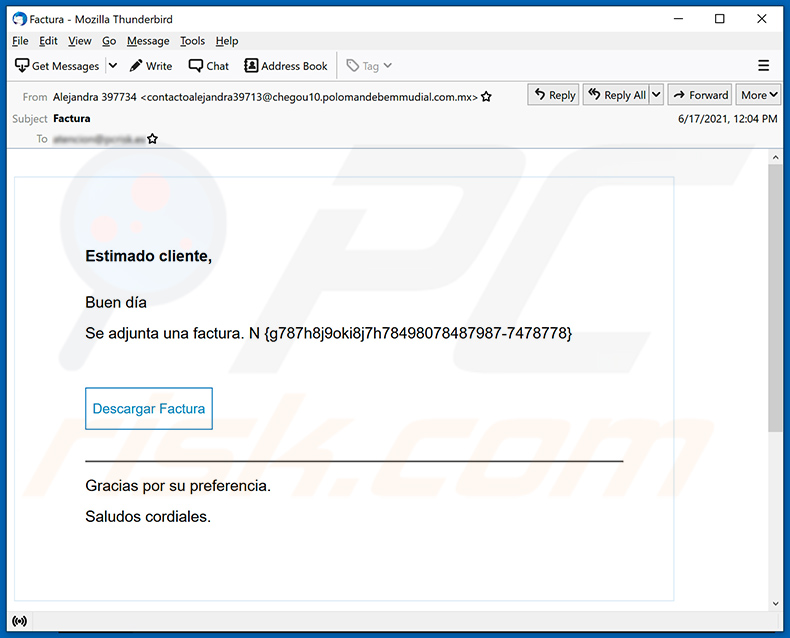
Testo presentato all'interno:
Subject: Factura
Estimado cliente,
Buen día
Se adjunta una factura. N -Descargar Factura
Gracias por su preferencia.
Saludos cordiales.
Ancora un altro esempio di e-mail di spam a tema fattura utilizzata per diffondere malware:
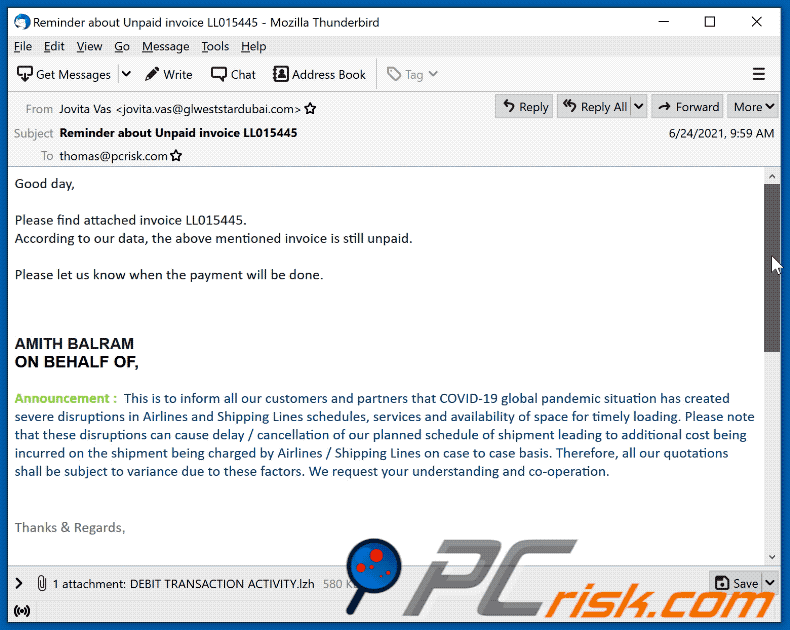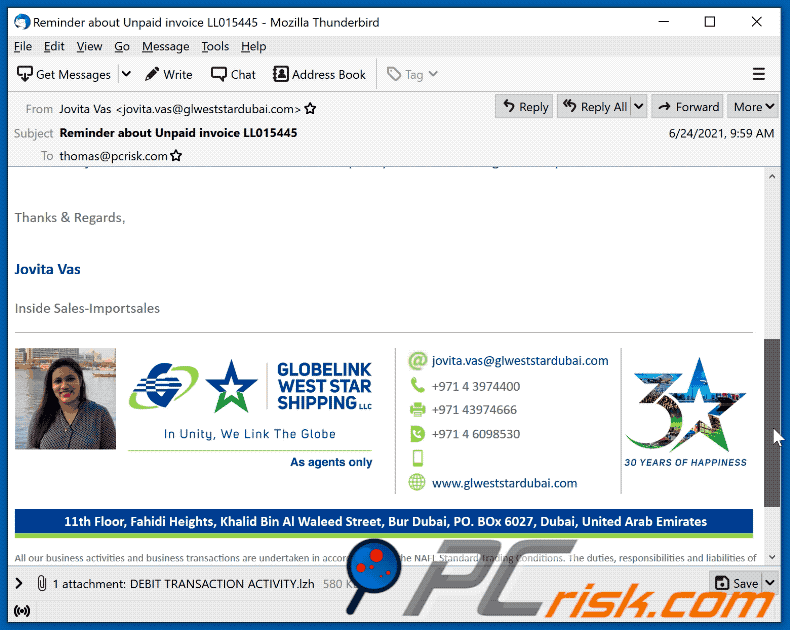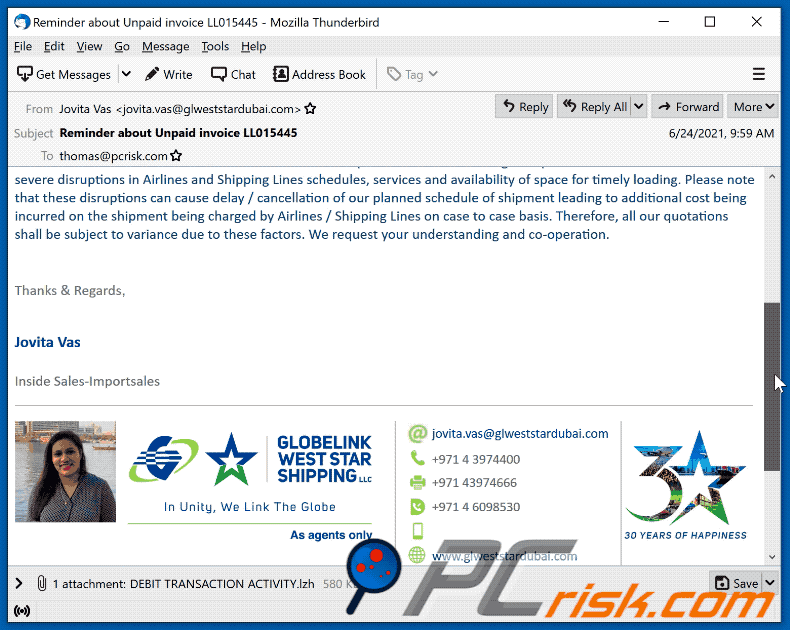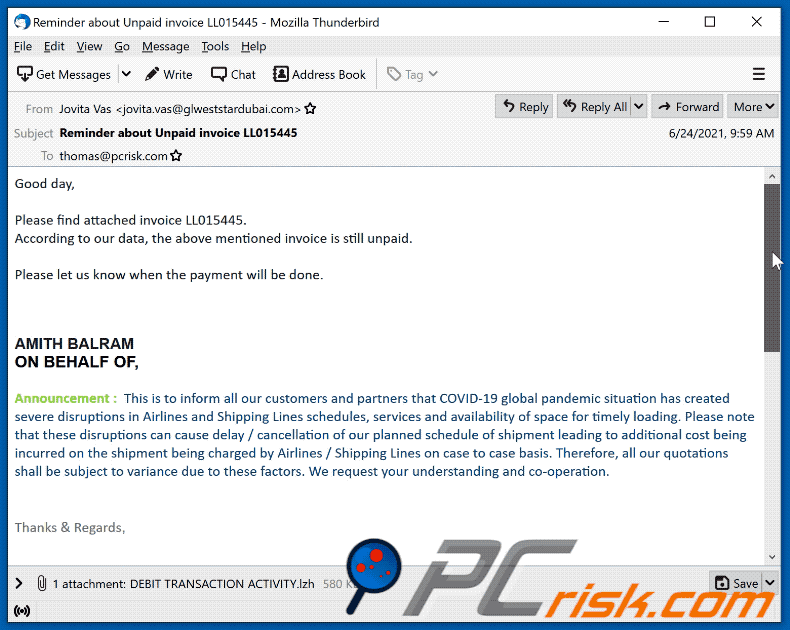
Testo presentato all'interno:
Subject: Reminder about Unpaid invoice LL015445
Good day,
Please find attached invoice LL015445.
According to our data, the above mentioned invoice is still unpaid.
Please let us know when the payment will be done.
AMITH BALRAMON BEHALF OF,
Announcement : This is to inform all our customers and partners that COVID-19 global pandemic situation has created severe disruptions in Airlines and Shipping Lines schedules, services and availability of space for timely loading. Please note that these disruptions can cause delay / cancellation of our planned schedule of shipment leading to additional cost being incurred on the shipment being charged by Airlines / Shipping Lines on case to case basis. Therefore, all our quotations shall be subject to variance due to these factors. We request your understanding and co-operation.Thanks & Regards,
Jovita Vas
Inside Sales-Importsales
jovita.vas@glweststardubai.com
+971 4 3974400
+971 43974666
+971 4 6098530www.glweststardubai.com
11th Floor, Fahidi Heights, Khalid Bin Al Waleed Street, Bur Dubai, PO. BOx 6027, Dubai, United Arab Emirates
All our business activities and business transactions are undertaken in accordance with the NAFL Standard Trading Conditions. The duties, responsibilities and liabilities of the company are subject to the provisions of the NAFL Standard Trading Conditions. A copy of NAFL Standard Trading Conditions can be furnished upon request.
This message contains confidential and/or privileged information. If you are not the intended addressee or authorized to receive this for the intended addressee, you must not use, copy, disclose or take any action based on this message or any information herein. If you have received this message in error, please advise the sender immediately by reply e-mail and delete this message. Thank you for your cooperation.
Ancora un altro esempio di e-mail di spam a tema fattura che promuove un sito di phishing:
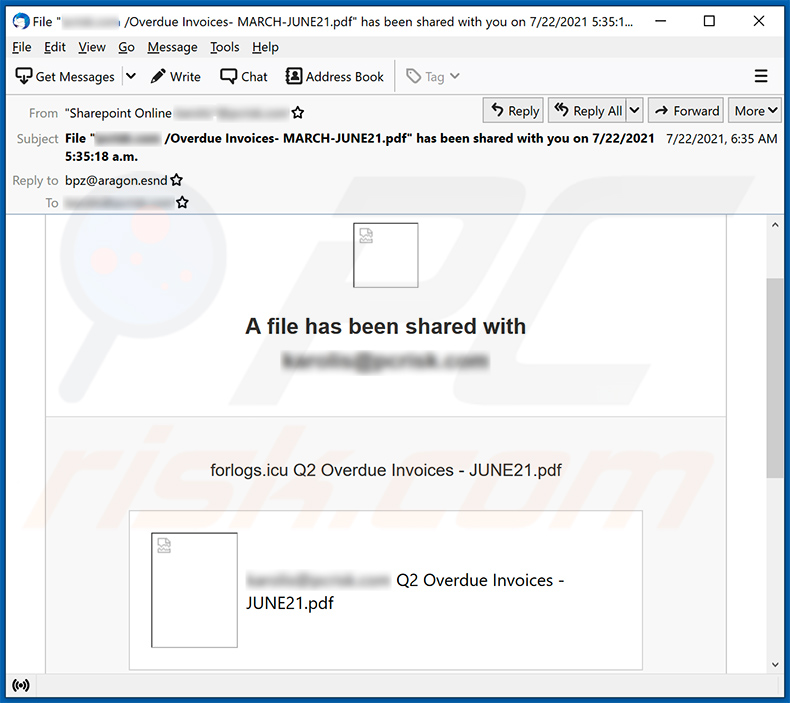
Testo presentato all'interno:
Subject: File "******** /Overdue Invoices- MARCH-JUNE21.pdf" has been shared with you on 7/22/2021 5:35:18 a.m.
A file has been shared with ********
forlogs.icu Q2 Overdue Invoices - JUNE21.pdf
******** Q2 Overdue Invoices - JUNE21.pdf
This link will work only for boss1
Open
Privacy Statement
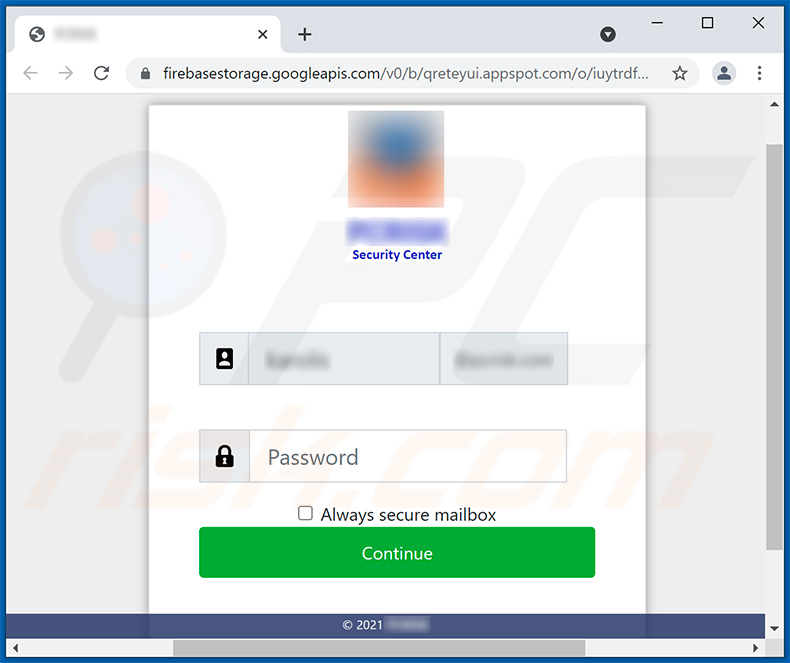
Screenshot del sito di phishing promosso:
Ancora un altro esempio di un'e-mail di spam a tema fattura che diffonde un documento MS PowerPoint dannoso:
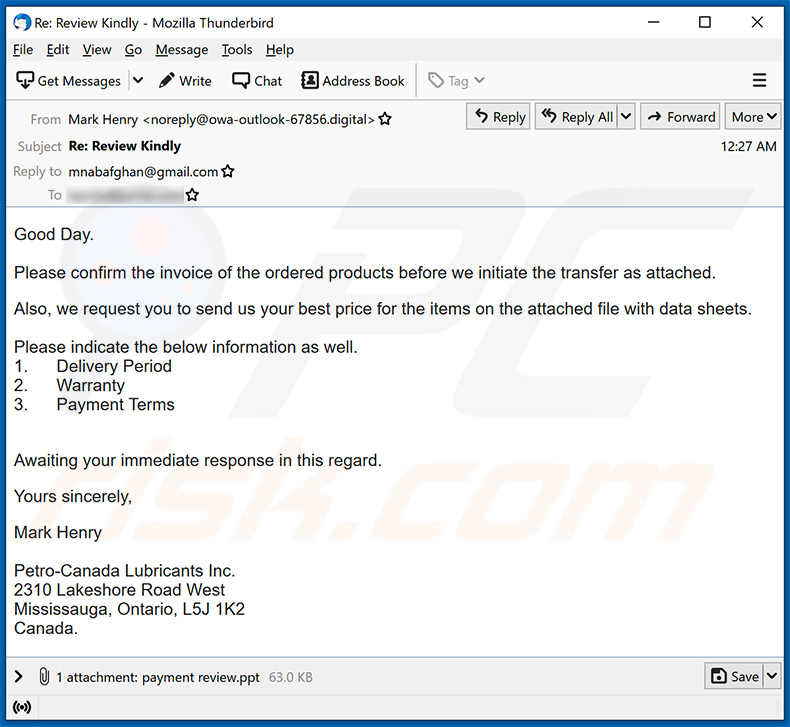
Testo presentato all'interno:
Subject: Re: Review Kindly
Good Day.
Please confirm the invoice of the ordered products before we initiate the transfer as attached.Also, we request you to send us your best price for the items on the attached file with data sheets.
Please indicate the below information as well.
1. Delivery Period
2. Warranty
3. Payment TermsAwaiting your immediate response in this regard.
Yours sincerely,
Mark Henry
Petro-Canada Lubricants Inc.
2310 Lakeshore Road West
Mississauga, Ontario, L5J 1K2
Canada.
Ancora un altro esempio di e-mail di spam a tema fattura che diffonde un documento MS Excel dannoso:
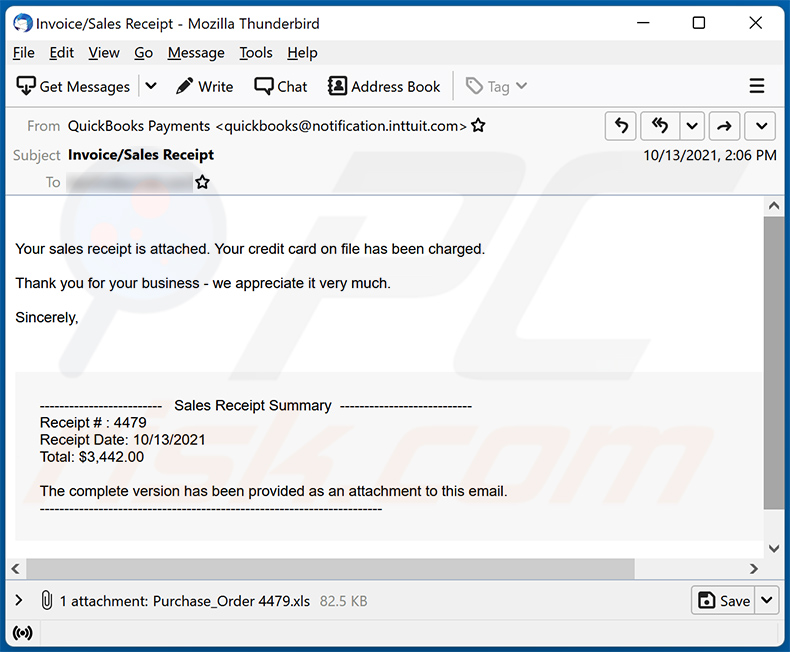
Testo presentato all'interno:
Subject: Invoice/Sales Receipt
Your sales receipt is attached. Your credit card on file has been charged.Thank you for your business - we appreciate it very much.
Sincerely,
------------------------- Sales Receipt Summary ---------------------------
Receipt # : 4479
Receipt Date: 10/13/2021
Total: $3,442.00The complete version has been provided as an attachment to this email.
----------------------------------------------------------------------
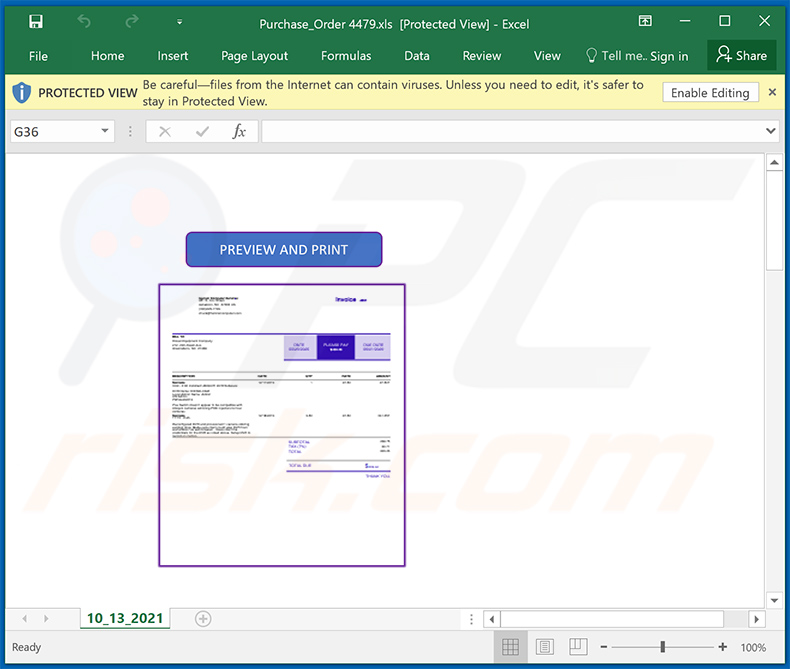
Screenshot del documento MS Excel dannoso distribuito:
Come rimuovere manualmente il malware?
La maggior parte delle infezioni da trojan può essere rimossa eseguendo una scansione completa del sistema con Combo Cleaner. La procedura manuale completa riportata di seguito è indicata per i casi in cui la rimozione automatica non è riuscita, in cui vuoi verificare che la scansione abbia rilevato tutto o in cui la minaccia dispone di più punti di persistenza.
Disconnettersi dalla rete
Scollega il cavo Ethernet e disattiva il Wi-Fi. Se utilizzi un portatile, il tasto della modalità aereo è il metodo più rapido.
Molti trojan esfiltrano dati (password salvate nel browser, sessioni di online banking, screenshot) e ricevono comandi da remoto. Interrompere la connessione di rete blocca immediatamente entrambe le attività. Rimani disconnesso fino alla fase 4.
Avviare in modalità provvisoria con rete
La modalità provvisoria carica un insieme minimo di driver e impedisce alla maggior parte dei malware di avviarsi automaticamente. L'opzione «con rete» ti consente di scaricare gli strumenti: riattiva il Wi-Fi solo dopo l'avvio.
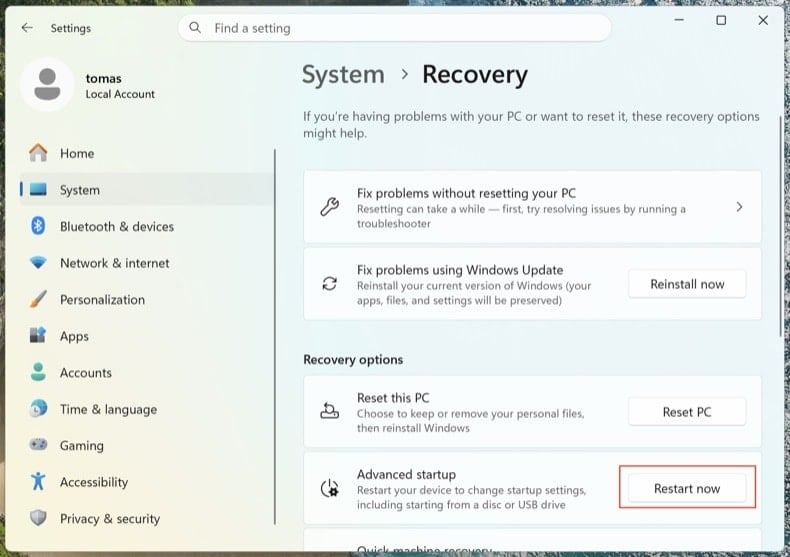
Apri . Fai clic su Riavvia ora accanto a Avvio avanzato.
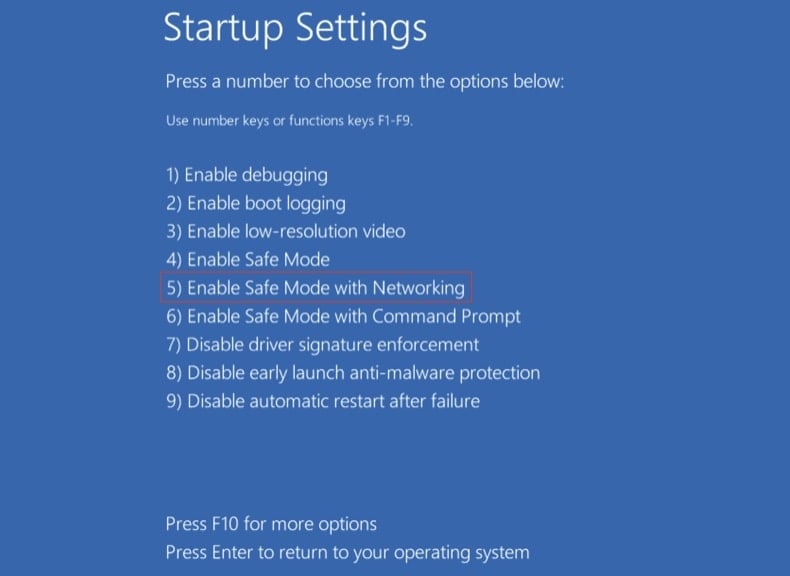
Il computer si riavvierà nel menu «Scegli un'opzione». Fai clic su . Dopo il secondo riavvio, premi 5 o F5.
Fai clic sul logo di Windows, tieni premuto Maiusc, fai clic sull'icona di alimentazione e scegli Riavvia il sistema. Nella schermata «Scegli un'opzione», fai clic su . Premi F5.
Windows 8
Vai alla schermata Start, digita Avanzate, seleziona Impostazioni → Opzioni di avvio avanzate → Riavvia ora → Risoluzione dei problemi → Opzioni avanzate → Impostazioni di avvio → Riavvia → F5.
Nota: il supporto per Windows 8 è terminato a gennaio 2023; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
Windows 7
Fai clic su Start → Arresta il sistema → Riavvia il sistema → OK. Durante l'avvio del sistema, premi ripetutamente F8 finché non compare il menu Opzioni di avvio avanzate di Windows, quindi scegli Modalità provvisoria con rete.
Nota: il supporto per Windows 7 è terminato a gennaio 2020; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
Esaminare i processi in esecuzione con Process Explorer
Scarica Process Explorer da Microsoft Sysinternals. Eseguilo come amministratore. Fai clic su e .
Ordina per «Verified Signer». Qualsiasi elemento non firmato eseguito da %AppData%, %LocalAppData%, %Temp% o %ProgramData% è sospetto. Clic con il pulsante destro → Properties per visualizzare il percorso completo dell'immagine. Clic con il pulsante destro → «Search Online» per cercare informazioni sui nomi di processo sconosciuti.
Gestione attività nasconde i percorsi completi dei file, non mostra le firme digitali e raggruppa i processi in modi che rendono facile non accorgersi del malware. Process Explorer è lo stesso strumento utilizzato dagli ingegneri Microsoft.
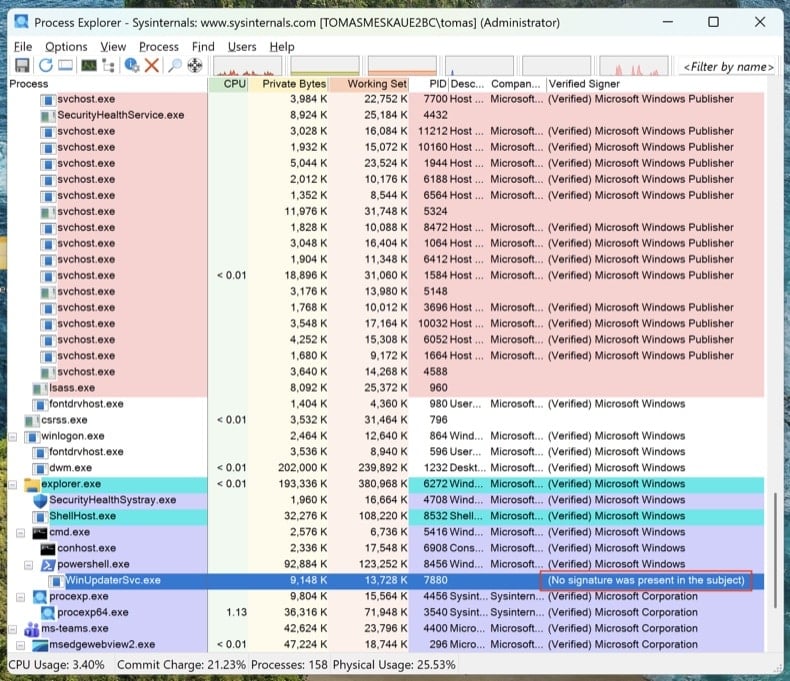
Mappare ogni punto di persistenza con Autoruns
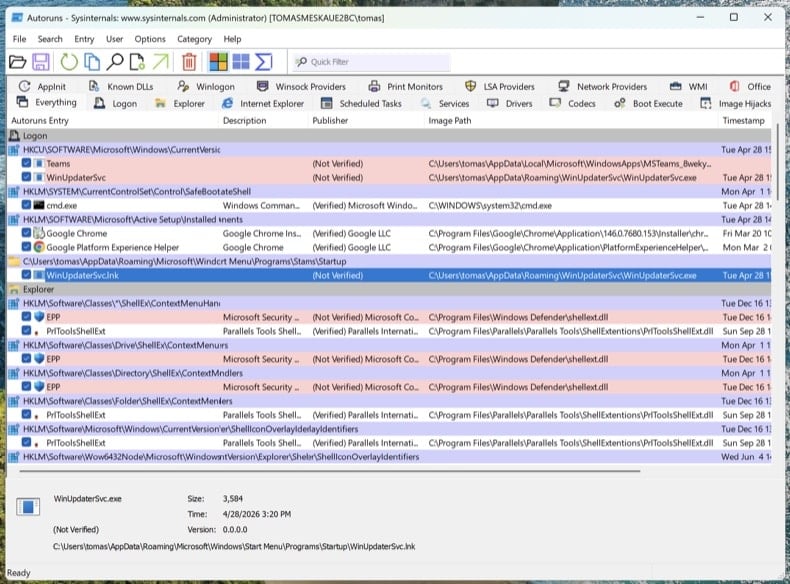
Scarica Autoruns. Fai clic con il pulsante destro su Autoruns.exe e scegli Esegui come amministratore: senza privilegi elevati, Autoruns non può esaminare gli hive del registro protetti.
Nel menu, apri e , quindi fai clic su Refresh.
I trojan moderni non si limitano all'avvio automatico. Esamina queste schede e cerca voci non firmate o sconosciute:
- Logon - le classiche chiavi Run/RunOnce
- Scheduled Tasks - un nascondiglio frequente, soprattutto le attività con azioni PowerShell, MSHTA o rundll32
- Services - servizi non firmati in cartelle non Microsoft
- WMI - le sottoscrizioni di eventi sono un meccanismo di persistenza difficile da individuare (MITRE T1546.003)
- Image Hijacks - abuso del valore «Debugger» di Image File Execution Options
- AppInit - DLL caricate in ogni processo con interfaccia grafica
- Browser plug-ins - componenti aggiuntivi non firmati in tutti i browser installati
Clic con il pulsante destro su qualsiasi voce sospetta → «Jump to Image» per visualizzare il file effettivo. Clic con il pulsante destro → «Search Online» apre VirusTotal per l'hash del file. Non eliminare ancora nulla: limitati ad annotare i percorsi dei file e i nomi delle voci. Li rimuoveremo dopo le scansioni.
Controllare il file hosts e le impostazioni DNS
I trojan spesso reindirizzano i domini di banche, antivirus e aggiornamenti verso server controllati dall'attaccante modificando il file hosts o le impostazioni DNS.
File hosts: Apri il Blocco note come amministratore e apri C:\Windows\System32\drivers\etc\hosts. Le voci legittime sono commentate con #. Qualsiasi associazione IP-dominio non commentata è sospetta, in particolare i reindirizzamenti per microsoft.com, windowsupdate o la tua banca.
Impostazioni DNS: Apri il Prompt dei comandi come amministratore ed esegui ipconfig /all. Verifica che i server DNS siano quelli del tuo provider, del tuo router o di un resolver pubblico noto (Cloudflare 1.1.1.1, Google 8.8.8.8). Quindi apri e verifica che né le impostazioni DNS né quelle di DNS over HTTPS (DoH) siano state dirottate.
Un PC pulito con DNS dirottati resta comunque un PC compromesso. Crederai di trovarti su chase.com e invece ti troverai sul clone dell'attaccante.
Nessun antivirus da solo rileva tutto. L'ordine indicato di seguito è voluto: prima la scansione offline (rileva i rootkit prima del caricamento completo di Windows), poi gli scanner on-demand sul sistema in esecuzione e infine la pulizia manuale di tutto ciò che è sfuggito.
Eseguire Microsoft Defender Offline
Riavvia Windows in modalità normale. Apri . Seleziona Antivirus Microsoft Defender (analisi offline) e fai clic su Analizza ora. Il computer si riavvierà in un ambiente ridotto ed eseguirà la scansione prima del caricamento completo del sistema operativo.
Rootkit e bootkit si nascondono a qualsiasi scanner eseguito nella stessa sessione di Windows già infetta. Una scansione offline pre-avvio analizza il disco prima che il malware possa nascondersi.
Certificato VB100. Include anti-trojan, scansione del registro e delle persistenze e anti-spyware in un'unica analisi. È disponibile la prova gratuita di 7 giorni.
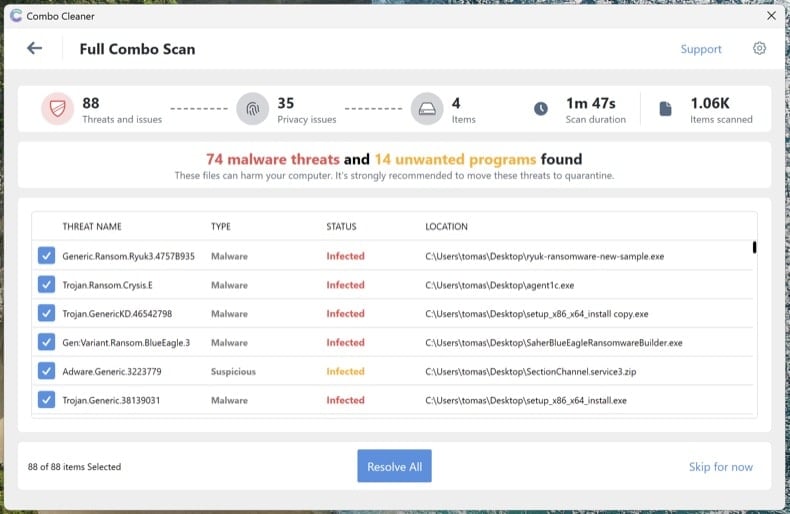
Scarica Combo CleanerEseguire una scansione completa del sistema con Combo Cleaner
Installa Combo Cleaner ed esegui una scansione completa del sistema (non la scansione rapida). Attendi il completamento, esamina le minacce rilevate e applica le azioni consigliate. Combo Cleaner metterà in quarantena i trojan noti e le relative persistenze nel registro.
Eseguire Microsoft Safety Scanner come scansione di verifica
Scarica Microsoft Safety Scanner (MSERT.exe), lo strumento on-demand gratuito di Microsoft. Il file eseguibile scade ogni 10 giorni, quindi ogni download contiene le firme più recenti. Esegui una scansione completa dopo Combo Cleaner per intercettare ciò che un solo motore potrebbe non rilevare.
Motori di scansione diversi rilevano minacce diverse. Eseguire un'ulteriore scansione Microsoft dopo Combo Cleaner è in assoluto il passaggio di verifica più sottovalutato nella rimozione del malware.
Rimuovere manualmente ciò che è ancora elencato in Autoruns
Riapri Autoruns. Tutto ciò che hai segnalato al passaggio 4 ed è ancora presente non è stato intercettato dalle scansioni automatiche. Per ogni voce sospetta rimanente: clic con il pulsante destro → Delete in Autoruns (in questo modo rimuovi la registrazione della persistenza), quindi raggiungi il percorso del file ed elimina il file effettivo. Svuota il Cestino.
Alcuni file del malware ricompaiono dopo l'eliminazione perché un altro componente del sistema li ricrea. Se elimini un file e questo ricompare entro pochi minuti, è rimasto un punto di persistenza che Autoruns non ha mostrato, di solito un servizio o un'attività pianificata eseguiti come SYSTEM. Esegui di nuovo le scansioni dei passaggi 6-8 o procedi con un'installazione pulita (vedi la fine della guida).
Reimpostare i browser e cancellare le autorizzazioni per le notifiche
Trojan e adware dirottano spesso i browser: cambiano il motore di ricerca predefinito, installano estensioni non autorizzate o si concedono le autorizzazioni per le notifiche per continuare a mostrare pop-up truffaldini anche dopo la rimozione del malware.
- Chrome: visita
chrome://settings/resete fai clic su «Ripristina le impostazioni predefinite originali». Quindi visitachrome://settings/content/notificationse rimuovi tutti i siti sconosciuti. - Edge: visita
edge://settings/reset. Quindi controllaedge://settings/content/notifications. - Firefox: apri
about:supporte fai clic su Ripristina Firefox (in Firefox il pulsante si chiama «Ripristina», non «Reimposta»). Quindi controlla Impostazioni → Privacy e sicurezza → Permessi → Notifiche.
Esamina le estensioni installate in ogni browser e rimuovi tutto ciò che non riconosci, in particolare le estensioni che non hai installato tu.
Riattivare Defender e la Protezione antimanomissione e aggiornare tutto
Molti trojan disattivano il software di sicurezza. Apri e verifica che Protezione in tempo reale, Protezione fornita dal cloud e Protezione antimanomissione siano tutte attivate. La Protezione antimanomissione impedisce al malware di disattivare Defender senza che tu te ne accorga.
Quindi esegui Windows Update () e aggiorna i browser e le applicazioni. Il vettore di infezione che ha permesso al trojan di entrare coinvolge di solito software non aggiornato.
Cambiare le password da un dispositivo pulito
Se il trojan era un info-stealer (Lumma, RedLine, Vidar e simili sono estremamente diffusi), considera compromessa ogni password salvata nel browser. Cambiale da un altro dispositivo sicuramente pulito: il tuo telefono va bene, se non è infetto.
Ordine consigliato:
- Email principale per prima: è il punto di recupero per tutti gli altri account
- Conti bancari e finanziari
- Password principale del gestore di password (se ne utilizzi uno)
- Social media, shopping e altri account
Ove disponibile, attiva un'autenticazione a più fattori resistente al phishing (passkey / chiavi hardware FIDO2 / app di autenticazione): l'MFA basata su SMS può essere aggirata da attaccanti esperti.
Verificare la pulizia e monitorare il sistema per 7 giorni
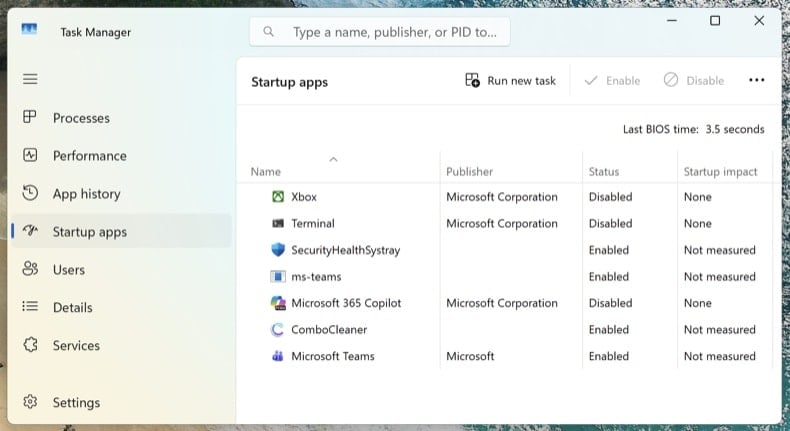
Ricollegati alla rete ed esegui un'ultima scansione completa con Combo Cleaner. Apri Gestione attività (Ctrl + Maiusc + Esc) e passa alla scheda App di avvio: verifica che non sia ricomparso nulla di sospetto.
Nei 7 giorni successivi, fai attenzione alla ricomparsa dei sintomi: utilizzo elevato e imprevisto della CPU, ritorno di processi sconosciuti, reindirizzamenti del browser o pop-up. Se qualcosa si ripresenta, ti è sfuggito un punto di persistenza e la procedura deve essere ripetuta, oppure potrebbe trattarsi di una compromissione più profonda che richiede un'installazione pulita.
Quando conviene eseguire un'installazione pulita di Windows
La rimozione manuale non è sempre la soluzione giusta. Reinstallare Windows da zero è l'unico modo per avere la certezza assoluta quando:
- Il malware ricompare dopo ogni tentativo di rimozione
- È stato rilevato un bootkit o un rootkit UEFI (questa classe di minacce opera al di sotto del sistema operativo e sopravvive a una normale reinstallazione di Windows)
- Un trojan per il furto di credenziali accertato è stato eseguito con privilegi di amministratore (Lumma, RedLine, Vidar): probabilmente il sistema contiene più payload sconosciuti
- Usi il PC per l'online banking, l'email aziendale o qualsiasi attività in cui non è accettabile neanche il minimo dubbio
Un'installazione pulita richiede 30-60 minuti: reinstallazione di Windows 11 tramite . Prima esegui il backup dei documenti su un'unità esterna, analizza il backup con Combo Cleaner prima di ripristinarlo e reinstalla le applicazioni da zero: non ripristinarle mai da un backup del sistema infetto.
Importante: La rimozione manuale richiede competenze informatiche avanzate. Se non ti senti sicuro di saper distinguere i file di sistema da quelli dannosi, esegui una scansione automatica con Combo Cleaner e Windows Defender e fermati lì: questo approccio intercetta la stragrande maggioranza dei trojan destinati agli utenti privati senza il rischio di danneggiare Windows eliminando il file sbagliato.
Domande Frequenti (FAQ)
Perché ho ricevuto questa email?
È probabile che i criminali informatici abbiano ottenuto il tuo indirizzo e-mail da un database di e-mail trapelate. Le e-mail utilizzate per inviare malware non sono personali.
Ho scaricato e aperto un file allegato a questa email, il mio computer è infetto?
I documenti di MS Office utilizzati in questa campagna di posta indesiderata non infettano i computer a meno che non ottengano l'autorizzazione per abilitare i comandi delle macro (modifica o contenuto). Tuttavia, i documenti dannosi aperti con versioni di MS Office rilasciate prima del 2010 infettano i computer senza chiedere l'autorizzazione per abilitare i comandi delle macro.
Ho letto l'e-mail ma non ho aperto l'allegato, il mio computer è infetto?
L'apertura di un'e-mail dannosa non può causare alcun danno. I computer vengono infettati solo quando i destinatari aprono/eseguono file dannosi (allegati o file scaricati da siti Web ricevuti).
Combo Cleaner rimuoverà le infezioni da malware presenti negli allegati di posta elettronica?
Sì, Combo Cleaner è in grado di rilevare e rimuovere quasi tutti i programmi dannosi conosciuti. Alcuni malware possono nascondersi in profondità nel sistema. In tali casi, il sistema operativo deve essere scansionato completamente.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione