
Come rimuovere ClosedQuorum RAT dal sistema operativo
TrojanConosciuto anche come: ClosedQuorum remote access trojan

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di malware è ClosedQuorum?
ClosedQuorum è un impianto per Windows classificato come trojan che combina le funzionalità di un Remote Access Trojan (RAT) con il furto di credenziali e criptovalute. Ciò che lo distingue è l'utilizzo di modelli linguistici IA commerciali per decidere autonomamente quale azione di attacco intraprendere in seguito, senza richiedere a un operatore umano l'invio di comandi.
Una volta attivo, il malware interroga fino a quattro servizi IA, conteggia le loro risposte ed esegue una di quattro azioni predefinite: rubare credenziali, iniettare codice dannoso, stabilire la persistenza o tentare un movimento laterale. I dati rubati vengono inviati all'aggressore tramite un webhook di Discord anziché tramite un convenzionale server di comando e controllo.
Secondo la ricerca pubblicata da Cisco Talos, ClosedQuorum è il primo impianto documentato a delegare interamente le decisioni tattiche ai modelli IA. I campioni analizzati contengono credenziali segnaposto e, al momento della stesura, non sono stati segnalati distribuzioni confermate in circolazione.
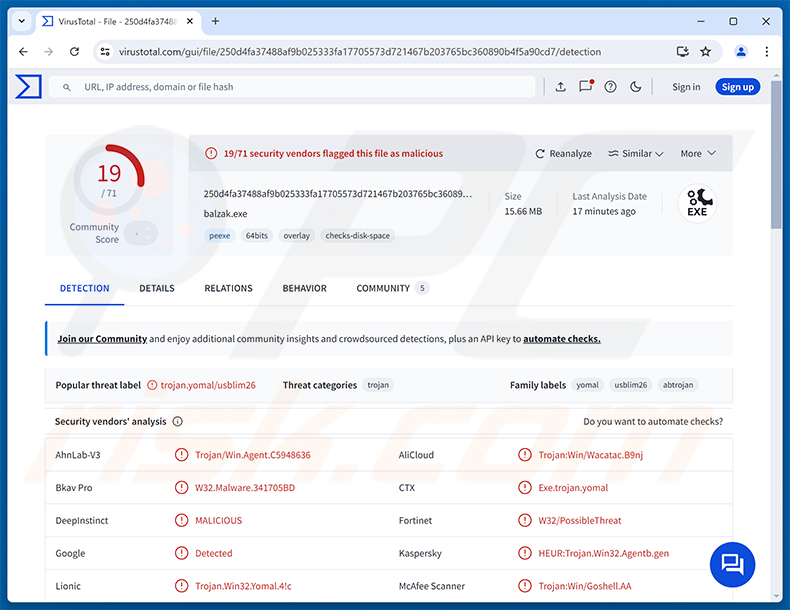
Panoramica di ClosedQuorum
ClosedQuorum è compilato in Go e viene eseguito su sistemi Windows a 64 bit. Invece di contattare un server dedicato di comando e controllo, invia richieste a un massimo di quattro fornitori commerciali di IA: DeepSeek, Qwen, Mistral e Google Gemini.
Ogni modello riceve un prompt di sistema che gli ordina di agire come stratega del malware e di restituire una tra quattro decisioni predefinite: rubare, iniettare, persistere o muoversi. Le risposte vengono confrontate tramite un voto a maggioranza relativa. In caso di parità, DeepSeek ha la priorità nel dirimere il risultato.
Questa architettura sposta il processo decisionale dell'attacco dall'operatore all'infrastruttura commerciale di IA. Il malware può continuare a eseguire autonomamente le fasi dell'attacco anche quando nessun operatore lo sta osservando attivamente, cosa che Cisco Talos descrive come una forma di «spostamento dello sforzo».
Le capacità di ClosedQuorum
L'azione steal indica a ClosedQuorum di estrarre le credenziali dalla memoria di LSASS utilizzando la funzione MiniDumpWriteDump, di estrarre le password salvate e i dati di sessione da Chrome, Edge e Firefox e di raccogliere file dai software di portafogli di criptovalute e dalle estensioni del browser, tra cui MetaMask, Exodus ed Ethereum.
L'azione inject esegue lo shellcode all'interno di un altro processo in esecuzione utilizzando l'iniezione Early Bird APC oppure il process hollowing con una tecnica PEB-walk. Entrambi i metodi consentono al malware di eseguire codice sotto la copertura di un processo legittimo.
L'azione persist crea una chiave Run nel Registro di sistema di Windows, registra un'attività pianificata e configura una sottoscrizione a eventi WMI che si attiva ogni 60 secondi. Questi tre meccanismi funzionano in modo indipendente, rendendo più difficile eliminare completamente l'infezione.
L'azione move è progettata per il movimento laterale attraverso la rete locale. Nei campioni analizzati da Cisco Talos, questa opzione è presente nel codice ma non funzionante, il che suggerisce che sia riservata a build future.
Occultamento ed esfiltrazione dei dati
Per ostacolare il monitoraggio comportamentale, ClosedQuorum sovrascrive la funzione EtwEventWrite, sopprimendo Event Tracing for Windows (ETW) - un meccanismo di registrazione da cui molti strumenti di sicurezza dipendono per rilevare attività sospette.
Il malware ritarda la sua prima azione di cinque minuti dopo l'avvio e poi interroga i fornitori di IA a intervalli casuali da cinque a quindici minuti. Questa temporizzazione aiuta a evitare gli ambienti di analisi sandbox, che in genere eseguono i campioni per una breve finestra di tempo fissa.
ClosedQuorum si maschera utilizzando nomi di file a tema Windows Update. Prima dell'esfiltrazione, i dati rubati vengono crittografati con AES-256-GCM usando una chiave derivata dalla data, codificati in Base64 e suddivisi in blocchi da 1.900 byte trasmessi all'operatore tramite un webhook di Discord.
| Nome | ClosedQuorum remote access trojan |
| Tipo Di Minaccia | Trojan di accesso remoto (RAT), stealer di informazioni, trojan |
| Nomi Di Rilevamento | Kaspersky (HEUR:Trojan.Win32.Agentb.gen), Microsoft (Trojan:Win32/Yomal!rfn), Sophos (Mal/Generic-S), Elenco completo (VirusTotal) |
| Sintomi | I trojan di accesso remoto sono progettati per infiltrarsi furtivamente nel computer della vittima e restare silenziosi, e quindi nessun sintomo particolare è chiaramente visibile su una macchina infetta. |
| Metodi Di Distribuzione | Email di phishing, programmi di installazione software dannosi, «crack» di software, fonti di download inaffidabili. |
| Danni | Password e informazioni bancarie rubate, furto di identità, computer della vittima aggiunto a una botnet, infezioni aggiuntive, perdite economiche, dirottamento di account. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Conclusione
ClosedQuorum è una minaccia furtiva e autonoma, in grado di rubare le credenziali del browser, le password di sistema e i dati dei portafogli di criptovalute, di iniettare codice in altri processi e di mantenere l'accesso persistente attraverso molteplici meccanismi indipendenti.
Il suo ciclo decisionale guidato dall'IA lo rende più imprevedibile del malware convenzionale: non attende l'input dell'operatore e può continuare a eseguire le fasi dell'attacco autonomamente. Qualsiasi macchina trovata infetta da ClosedQuorum dovrebbe essere ripulita immediatamente.
Altri esempi di RAT sono DarkTortilla, PEEP e PollCat.
Come si è infiltrato ClosedQuorum nel mio computer?
Come documentato da Cisco Talos, ClosedQuorum segue un modello di distribuzione di credenziali come servizio rivolto a operatori criminali. Gli sviluppatori producono un binario personalizzato per ogni acquirente, incorporando in fase di compilazione le chiavi API LLM di quell'operatore e l'URL del webhook di Discord. Ogni build risultante è unica, con il proprio canale di esfiltrazione.
I metodi specifici utilizzati per consegnare ClosedQuorum alle vittime finali non sono stati confermati nei campioni analizzati. Detto ciò, il malware di questa categoria viene comunemente distribuito tramite email di phishing che trasportano allegati dannosi, false pagine di download che impersonano software legittimo e annunci ingannevoli.
Altre tipiche vie di consegna includono software piratato e crack di attivazione, piattaforme di download di terze parti, malvertising e falsi avvisi di aggiornamento software. I formati di file comunemente usati per confezionare tali payload includono archivi ZIP, RAR, EXE e MSI.
Come evitare l'installazione di malware?
Presti attenzione alle email inaspettate, in particolare quelle contenenti allegati o link da mittenti sconosciuti. Scarichi il software solo dai siti web ufficiali degli sviluppatori e dagli app store verificati. Eviti contenuti piratati, generatori di chiavi e strumenti di attivazione provenienti da canali non ufficiali, poiché sono tra i veicoli di consegna più comuni per il malware.
Mantenga aggiornati il sistema operativo e tutto il software installato, poiché le applicazioni obsolete sono un obiettivo frequente per lo sfruttamento. Utilizzi software di sicurezza affidabile ed esegua scansioni regolari del sistema per individuare le minacce in anticipo. Se ritiene che il suo computer sia già infetto, consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente il malware infiltrato.
Rimozione automatica istantanea dei malware:
La rimozione manuale delle minacce potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. Combo Cleaner è uno strumento professionale per la rimozione automatica del malware consigliato per eliminare il malware. Scaricalo cliccando il pulsante qui sotto:
SCARICA Combo CleanerScaricando qualsiasi software elencato in questo sito, accetti le nostre Condizioni di Privacy e le Condizioni di utilizzo. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Menu rapido:
- Cos'è ClosedQuorum?
- PASSO 1. Rimozione manuale del malware ClosedQuorum.
- PASSO 2. Verificare se il computer è pulito.
Come rimuovere il malware manualmente?
La rimozione manuale del malware è un'operazione complicata - di solito è meglio consentire ai programmi antivirus o anti-malware di farlo automaticamente. Per rimuovere questo malware consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
Se desidera rimuovere il malware manualmente, il primo passo è identificare il nome del malware che sta cercando di rimuovere. Ecco un esempio di un programma sospetto in esecuzione sul computer di un utente:
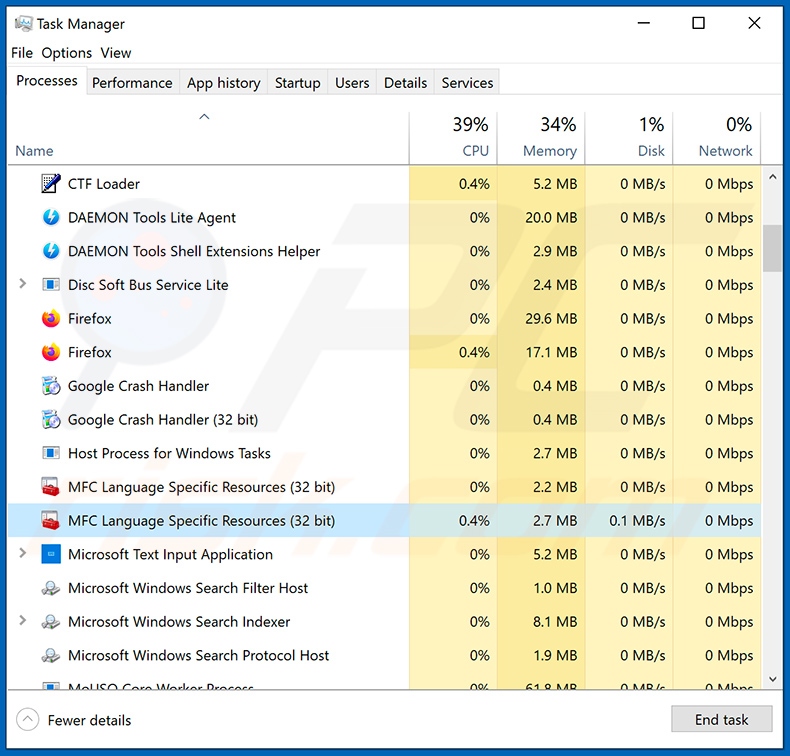
Se ha controllato l'elenco dei programmi in esecuzione sul suo computer, ad esempio utilizzando il task manager, e ha identificato un programma che sembra sospetto, dovrebbe continuare con questi passaggi:
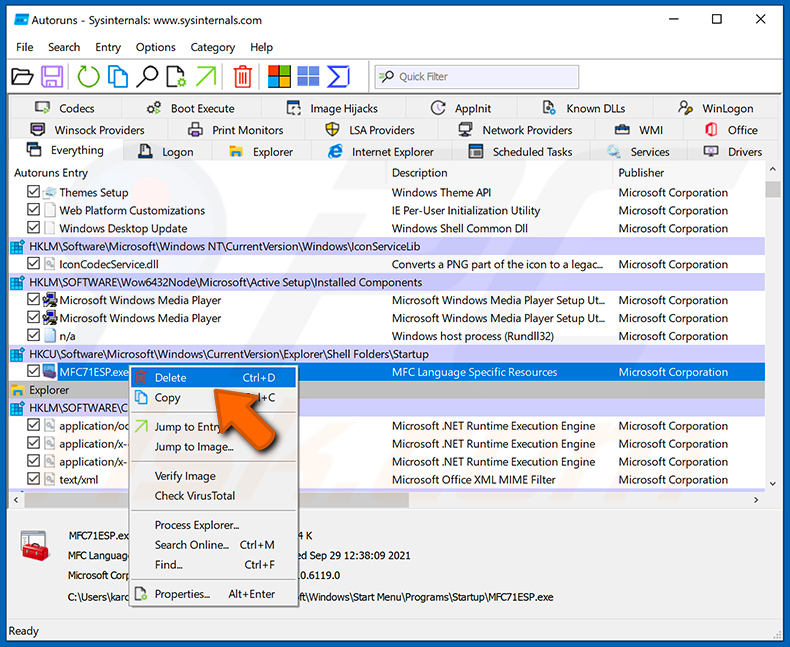
 Scarichi un programma chiamato Autoruns. Questo programma mostra le applicazioni ad avvio automatico, il Registro di sistema e le posizioni del file system:
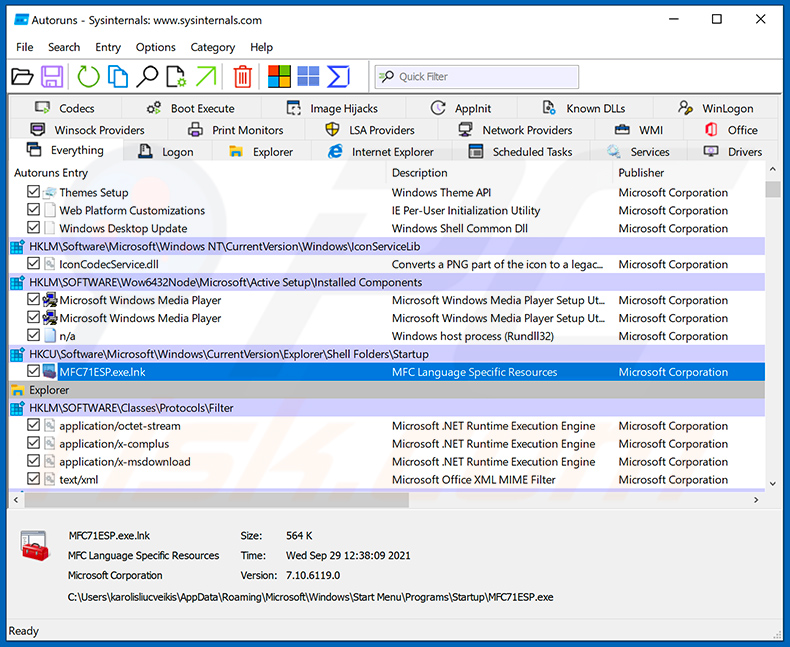
 Riavvii il computer in Modalità provvisoria:
Utenti Windows XP e Windows 7: Avvii il computer in Modalità provvisoria. Faccia clic su Start, faccia clic su Arresta, faccia clic su Riavvia, faccia clic su OK. Durante il processo di avvio del computer, prema più volte il tasto F8 sulla tastiera fino a quando non compare il menu Opzioni avanzate di Windows, quindi selezioni Modalità provvisoria con rete dall'elenco.
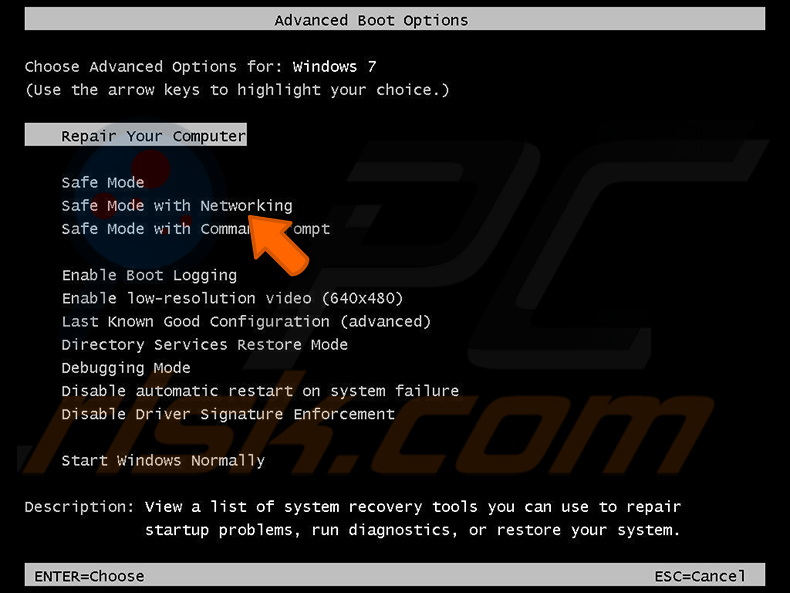
Video che mostra come avviare Windows 7 in «Modalità provvisoria con rete»:
Utenti Windows 8: Avviare Windows 8 in Modalità provvisoria con rete - Vada alla schermata Start di Windows 8, digiti Avanzate, nei risultati della ricerca selezioni Impostazioni. Faccia clic su Opzioni di avvio avanzate, nella finestra «Impostazioni generali del PC» aperta, selezioni Avvio avanzato.
Faccia clic sul pulsante «Riavvia ora». Il computer si riavvierà ora nel «menu Opzioni di avvio avanzate». Faccia clic sul pulsante «Risoluzione dei problemi», quindi faccia clic sul pulsante «Opzioni avanzate». Nella schermata delle opzioni avanzate, faccia clic su «Impostazioni di avvio».
Faccia clic sul pulsante «Riavvia». Il PC si riavvierà nella schermata Impostazioni di avvio. Prema F5 per avviare in Modalità provvisoria con rete.
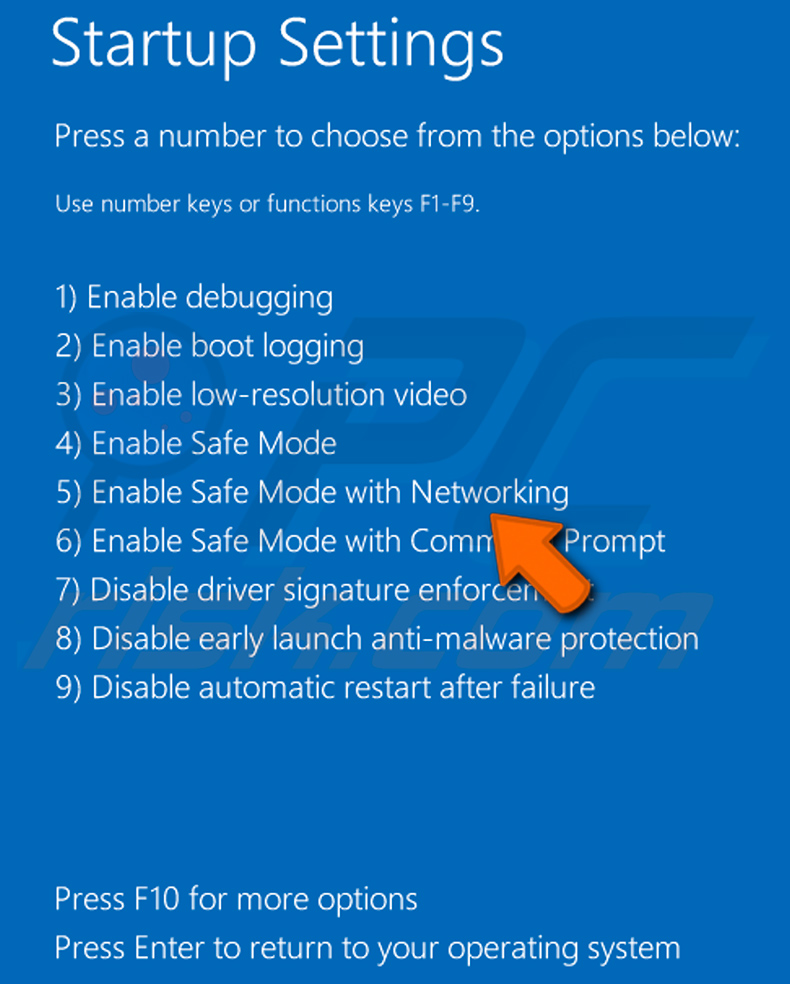
Video che mostra come avviare Windows 8 in «Modalità provvisoria con rete»:
Utenti Windows 10: Faccia clic sul logo di Windows e selezioni l'icona di accensione. Nel menu aperto faccia clic su «Riavvia» tenendo premuto il pulsante «Shift» sulla tastiera. Nella finestra «scegli un'opzione» faccia clic su «Risoluzione dei problemi», quindi selezioni «Opzioni avanzate».
Nel menu delle opzioni avanzate selezioni «Impostazioni di avvio» e faccia clic sul pulsante «Riavvia». Nella finestra successiva dovrà fare clic sul pulsante «F5» sulla tastiera. Questo riavvierà il sistema operativo in modalità provvisoria con rete.
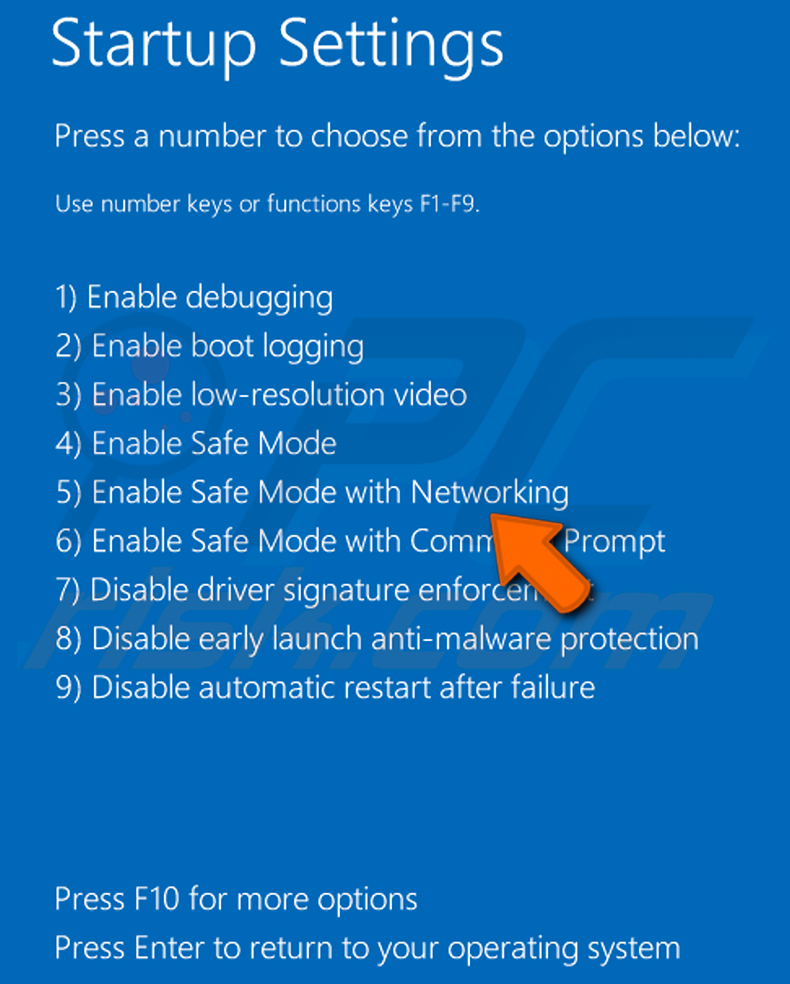
Video che mostra come avviare Windows 10 in «Modalità provvisoria con rete»:
 Estragga l'archivio scaricato ed esegua il file Autoruns.exe.
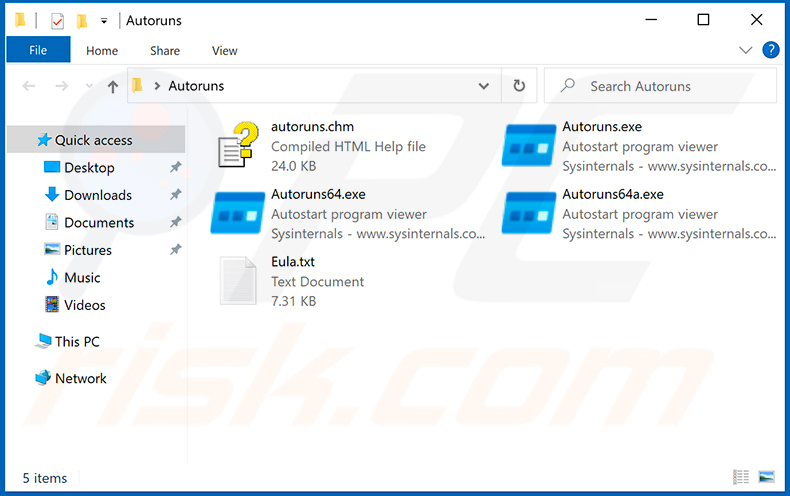
 Nell'applicazione Autoruns, faccia clic su «Options» in alto e deselezioni le opzioni «Hide Empty Locations» e «Hide Windows Entries». Dopo questa procedura, faccia clic sull'icona «Refresh».
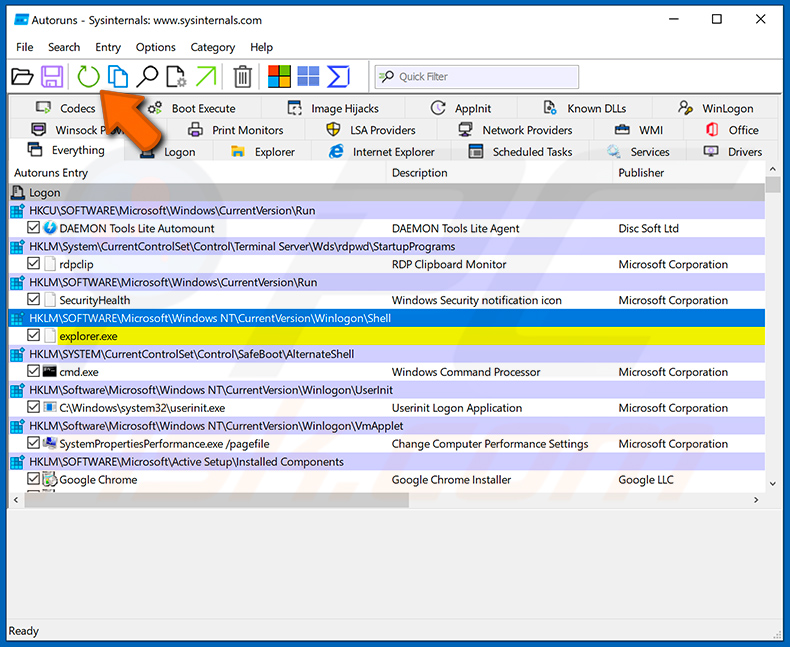
 Controlli l'elenco fornito dall'applicazione Autoruns e individui il file malware che desidera eliminare.
Dovrebbe annotarne il percorso completo e il nome. Noti che alcuni malware nascondono i nomi dei processi sotto nomi di processi legittimi di Windows. In questa fase, è molto importante evitare di rimuovere file di sistema. Dopo aver individuato il programma sospetto che desidera rimuovere, faccia clic con il tasto destro del mouse sul suo nome e scelga «Delete».
Dopo aver rimosso il malware tramite l'applicazione Autoruns (questo garantisce che il malware non venga eseguito automaticamente al successivo avvio del sistema), dovrebbe cercare il nome del malware sul suo computer. Si assicuri di abilitare file e cartelle nascosti prima di procedere. Se trova il nome del file del malware, si assicuri di rimuoverlo.
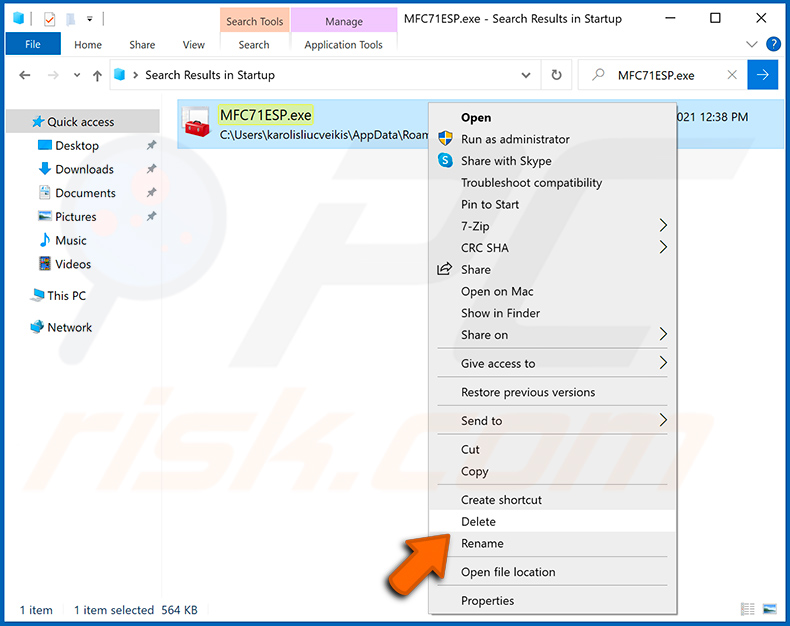
Riavvii il computer in modalità normale. Seguendo questi passaggi dovrebbe rimuovere qualsiasi malware dal suo computer. Noti che la rimozione manuale delle minacce richiede competenze informatiche avanzate. Se non possiede queste competenze, lasci la rimozione del malware ai programmi antivirus e anti-malware.
Questi passaggi potrebbero non funzionare con infezioni malware avanzate. Come sempre, è meglio prevenire l'infezione piuttosto che cercare di rimuovere il malware in seguito. Per mantenere sicuro il suo computer, installi gli ultimi aggiornamenti del sistema operativo e utilizzi un software antivirus. Per essere sicuro che il suo computer sia libero da infezioni malware, consigliamo di scansionarlo con Combo Cleaner Antivirus per Windows.
Domande frequenti (FAQ)
Il mio computer è infetto dal malware ClosedQuorum, devo formattare il mio dispositivo di archiviazione per liberarmene?
La formattazione rimuoverà ClosedQuorum, ma cancella anche ogni file sull'unità. Eseguire uno strumento di sicurezza affidabile come Combo Cleaner è il primo passo più sicuro nella maggior parte dei casi, poiché può eliminare l'infezione senza distruggere i suoi dati.
Quali sono i problemi più gravi che il malware ClosedQuorum può causare?
ClosedQuorum può rubare le password del browser, le credenziali di sistema e il contenuto dei portafogli di criptovalute. Può anche iniettare codice dannoso nei processi in esecuzione e insediarsi attraverso molteplici meccanismi di persistenza.
Queste capacità possono portare al dirottamento di account, a perdite finanziarie tramite criptovalute rubate, al furto di identità e alla consegna di ulteriore malware sulla macchina compromessa.
Qual è lo scopo del malware ClosedQuorum?
ClosedQuorum è progettato per automatizzare le fasi di attacco successive alla compromissione utilizzando il processo decisionale dell'IA. I suoi obiettivi principali sono rubare credenziali e dati dei portafogli di criptovalute, con capacità aggiuntive di iniezione di codice, persistenza e movimento laterale.
Come si è infiltrato il malware ClosedQuorum nel mio computer?
ClosedQuorum viene venduto come build personalizzata a operatori criminali, con ogni binario che trasporta chiavi API uniche e un canale di esfiltrazione. La consegna effettiva alle vittime probabilmente segue metodi comuni come email di phishing, falsi download di software, contenuti piratati o annunci pubblicitari dannosi.
Combo Cleaner mi proteggerà dal malware?
Sì. Combo Cleaner può rilevare e rimuovere la maggior parte del malware conosciuto. Poiché minacce come ClosedQuorum utilizzano diversi meccanismi di persistenza indipendenti, si consiglia di eseguire una scansione completa del sistema per assicurarsi che l'infezione sia completamente eliminata.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione