
Come rimuovere il malware BambooToken dal sistema operativo
TrojanConosciuto anche come: BambooToken backdoor

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di malware è BambooToken?
BambooToken è un malware di tipo backdoor che fornisce agli aggressori un accesso remoto e nascosto ai sistemi Windows e Linux infetti. È stato scoperto da Black Lotus Labs, la divisione di ricerca sulle minacce di Lumen, ed è probabilmente attivo almeno da febbraio 2023.
Il malware viene utilizzato in attacchi mirati, principalmente contro organizzazioni e server in Asia e, in misura minore, in Sud America. Ciò che lo rende insolito è il modo in cui comunica con i suoi operatori - invece del normale traffico web, si affida a MQTT, un protocollo di messaggistica normalmente usato dai dispositivi intelligenti e da altri hardware dell'Internet of Things.
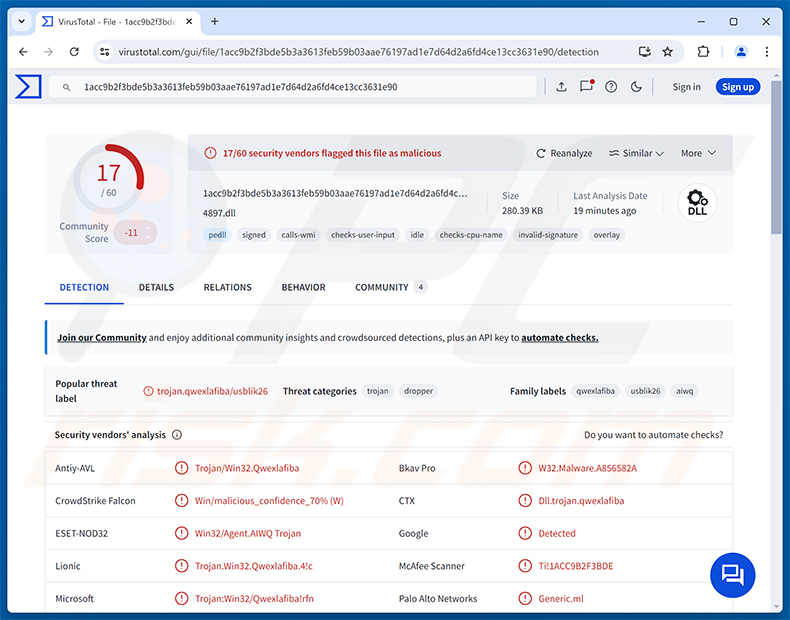
Panoramica di BambooToken
Su Windows, BambooToken viene caricato tramite un programma legittimo chiamato OnKey, sviluppato da Tendyron. OnKey funziona con token di sicurezza USB utilizzati per confermare l'identità di una persona ed è molto diffuso nelle reti bancarie e governative cinesi. Gli aggressori collocano un file dannoso denominato OnKeyToken_KEB.dll accanto al programma OnKey originale, che lo carica quindi senza esitazione.
Questo trucco è noto come DLL side-loading. Poiché il programma che effettua il caricamento è legittimo e correttamente firmato, l'infezione è più difficile da individuare. Lumen osserva che il certificato di firma del codice di Tendyron non sembra essere stato compromesso - gli aggressori si limitano ad abusare di un file vulnerabile a questa tecnica. Una variante si è anche spacciata per software di Zhuhai Kingsoft Office, uno sviluppatore cinese di suite per ufficio.
Le versioni precedenti di BambooToken (2023) comunicavano con il server dell'aggressore tramite normale traffico web. Le versioni del 2024 e del 2025 sono passate a MQTT. Con questa configurazione, il computer infetto non comunica mai direttamente con il vero server dell'aggressore - i messaggi passano attraverso un «broker» intermediario, che nasconde il resto dell'infrastruttura dell'aggressore e rende il traffico più difficile da tracciare.
Le capacità di BambooToken
Una volta in esecuzione, BambooToken raccoglie informazioni sul sistema infetto e le invia all'aggressore. Ciò include dettagli sul sistema operativo, il processore, la memoria, l'indirizzo MAC, l'indirizzo IP pubblico, il numero di serie e persino il product key originale di Windows, raccolti tramite Windows Management Instrumentation.
Dopodiché, il malware attende comandi. Gli aggressori possono aprire una shell dei comandi sul dispositivo, il che consente loro essenzialmente di eseguire qualsiasi cosa desiderino. Possono anche scaricare file dalla vittima, caricare nuovi file sul sistema ed eliminare file. Il malware si registra regolarmente presso i suoi operatori affinché sappiano quali macchine sono online.
BambooToken è progettato per essere esteso con plugin. Finora è stato identificato un solo plugin - controlla ogni cinque secondi quali prodotti antivirus sono in esecuzione sul computer e lo comunica agli aggressori. I ricercatori ritengono che sia stato probabilmente distribuito per primo per aiutare gli operatori a evitare di esporre gli altri strumenti al software di sicurezza.
Funzionalità pianificate e versione Linux
Il codice residuo in un campione lascia intendere funzionalità che gli sviluppatori potrebbero aggiungere in seguito. Queste includono un keylogger (per registrare le sequenze di tasti), l'accesso agli appunti, la registrazione audio e l'acquisizione di immagini dalla webcam e dallo schermo. Queste funzioni non erano attive nei campioni analizzati, ma mostrano la direzione che il progetto potrebbe prendere.
Una versione Linux di BambooToken è stata osservata per la prima volta a dicembre 2025. Offre le stesse funzionalità principali della versione Windows (shell dei comandi, operazioni sui file e raccolta di informazioni di sistema) e sembrava essere ancora in fase di sviluppo al momento.
Vale la pena notare che gli sviluppatori hanno avuto cura di coprire le proprie tracce. I campioni contengono dettagli di build falsi che suggeriscono che siano stati compilati con software molto vecchio, e alcuni valori sono stati deliberatamente variati in modo che i file non condividessero un'impronta facile da rilevare.
| Nome | BambooToken backdoor |
| Tipo Di Minaccia | Backdoor, Trojan |
| Nomi Di Rilevamento | ESET-NOD32 (Win32/Agent.AIWQ Trojan), Kaspersky (), McAfee Scanner (Ti!1ACC9B2F3BDE), Microsoft (Trojan:Win32/Qwexlafiba!rfn), Elenco Completo (VirusTotal) |
| Sintomi | I backdoor sono progettati per infiltrarsi furtivamente nel computer della vittima e rimanere silenti, e quindi nessun sintomo particolare è chiaramente visibile su una macchina infetta. |
| Metodi Di Distribuzione | DLL side-loading tramite software legittimo, server e dispositivi di rete compromessi, attacchi mirati. |
| Danni | Dati rubati, controllo remoto del sistema infetto, infezioni aggiuntive, compromissione di server e reti connesse. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Conclusione
BambooToken consente agli aggressori di controllare silenziosamente le macchine infette, eseguire comandi, spostare file in entrata e in uscita e tenere traccia del software di sicurezza presente. Poiché tra le vittime figurano sviluppatori di software e server dietro app mobili, una singola infezione può mettere a rischio anche i clienti e gli utenti di tali organizzazioni. Se BambooToken viene trovato su un sistema, dovrebbe essere rimosso immediatamente. Altri esempi di backdoor sono SparroWocky, Mistic e Beagle.
Come si è infiltrato BambooToken nel mio computer?
BambooToken non viene diffuso tramite campagne spam di massa. Viene utilizzato in attacchi mirati e, su Windows, viene avviato eseguendo il side-loading del file dannoso OnKeyToken_KEB.dll nel programma OnKey di Tendyron. I ricercatori sospettano che gli aggressori abbiano scelto OnKey perché è probabile che sia già presente nelle reti che prendono di mira. I campioni precedenti iniziavano con un file denominato update.log, che caricava il malware direttamente in memoria.
La telemetria di Lumen ha mostrato circa una dozzina di organizzazioni compromesse, tra cui server backend di app mobili, un server GitLab a Hong Kong, un'azienda di software legata agli smartwatch in Vietnam, un hotel, uno studio legale, un'organizzazione finanziaria e un sito di criptovalute. I ricercatori hanno inoltre osservato router a Singapore, in Cambogia e in Vietnam che comunicavano con i server degli aggressori, in seguito a scansioni su scala globale probabilmente mirate a sfruttare i servizi di gestione dei router.
In generale, gli aggressori dietro questo tipo di malware ottengono l'accesso iniziale sfruttando vulnerabilità in server e dispositivi di rete esposti, utilizzando credenziali rubate o inviando email di phishing ai dipendenti. Una volta all'interno, collocano il malware accanto a software attendibile in modo che si confonda con l'attività normale.
Come evitare l'installazione di malware?
Mantenga aggiornati il sistema operativo, le applicazioni e i dispositivi di rete (in particolare i router), e modifichi le password predefinite su qualsiasi dispositivo esposto a internet. Presti attenzione a email, allegati e link inattesi, anche quando sembrano provenire da colleghi o aziende conosciute. Scarichi software solo da siti web ufficiali e app store attendibili.
Utilizzi uno strumento di sicurezza affidabile ed esegua regolarmente la scansione del sistema. Le organizzazioni dovrebbero inoltre monitorare il traffico di rete insolito, come connessioni MQTT inattese da workstation e server. Se ritiene che il suo computer sia già infetto, consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente il malware infiltrato.
Rimozione automatica istantanea dei malware:
La rimozione manuale delle minacce potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. Combo Cleaner è uno strumento professionale per la rimozione automatica del malware consigliato per eliminare il malware. Scaricalo cliccando il pulsante qui sotto:
SCARICA Combo CleanerScaricando qualsiasi software elencato in questo sito, accetti le nostre Condizioni di Privacy e le Condizioni di utilizzo. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Menu rapido:
- Cos'è BambooToken?
- PASSO 1. Rimozione manuale del malware BambooToken.
- PASSO 2. Verifichi se il computer è pulito.
Come rimuovere il malware manualmente?
La rimozione manuale del malware è un'operazione complicata - di solito è meglio consentire ai programmi antivirus o anti-malware di farlo automaticamente. Per rimuovere questo malware consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
Se desidera rimuovere il malware manualmente, il primo passo è identificare il nome del malware che sta cercando di rimuovere. Ecco un esempio di un programma sospetto in esecuzione sul computer di un utente:
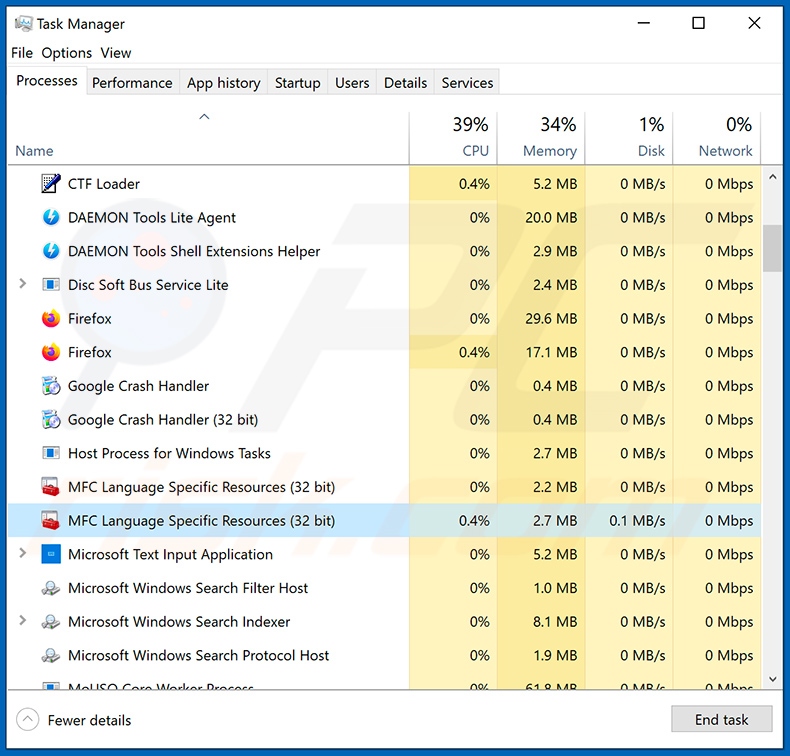
Se ha controllato l'elenco dei programmi in esecuzione sul computer, ad esempio utilizzando task manager, e ha identificato un programma che sembra sospetto, dovrebbe continuare con questi passaggi:
 Scarichi un programma chiamato Autoruns. Questo programma mostra le applicazioni ad avvio automatico, le posizioni del Registro e del file system:
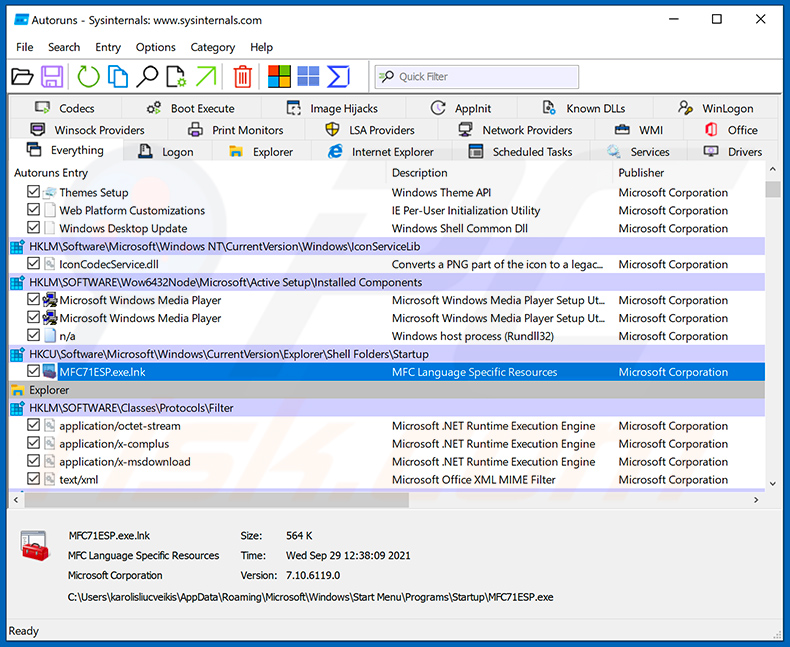
 Riavvii il computer in Modalità provvisoria:
Utenti Windows XP e Windows 7: Avvii il computer in Modalità provvisoria. Faccia clic su Start, faccia clic su Arresta il sistema, faccia clic su Riavvia il sistema, faccia clic su OK. Durante il processo di avvio del computer, prema più volte il tasto F8 sulla tastiera finché non compare il menu Opzioni avanzate di Windows, quindi selezioni Modalità provvisoria con rete dall'elenco.
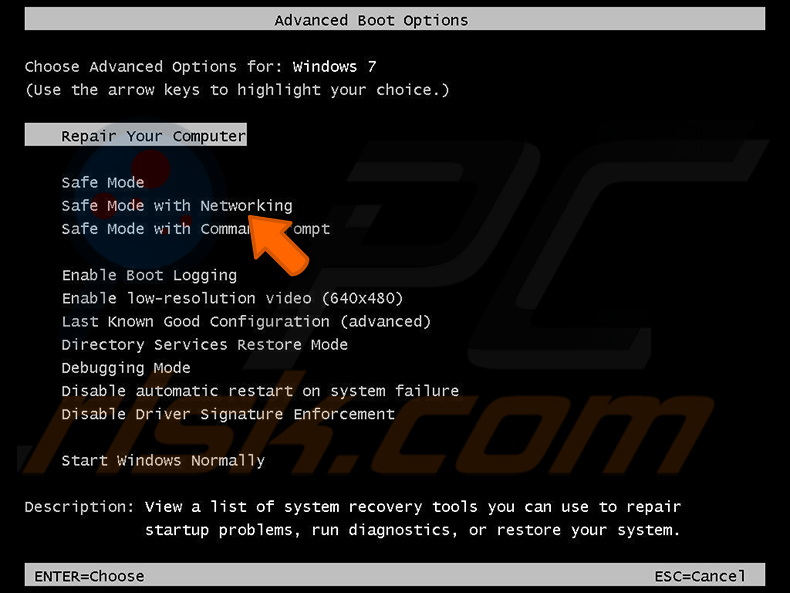
Video che mostra come avviare Windows 7 in «Modalità provvisoria con rete»:
Utenti Windows 8: Avvii Windows 8 in Modalità provvisoria con rete - Vada alla schermata Start di Windows 8, digiti Avanzate, nei risultati della ricerca selezioni Impostazioni. Faccia clic su Opzioni di avvio avanzate, nella finestra «Impostazioni generali del PC» aperta, selezioni Avvio avanzato.
Faccia clic sul pulsante «Riavvia ora». Il computer si riavvierà ora nel «menu Opzioni di avvio avanzate». Faccia clic sul pulsante «Risoluzione dei problemi», quindi faccia clic sul pulsante «Opzioni avanzate». Nella schermata delle opzioni avanzate, faccia clic su «Impostazioni di avvio».
Faccia clic sul pulsante «Riavvia». Il PC si riavvierà nella schermata Impostazioni di avvio. Prema F5 per avviare in Modalità provvisoria con rete.
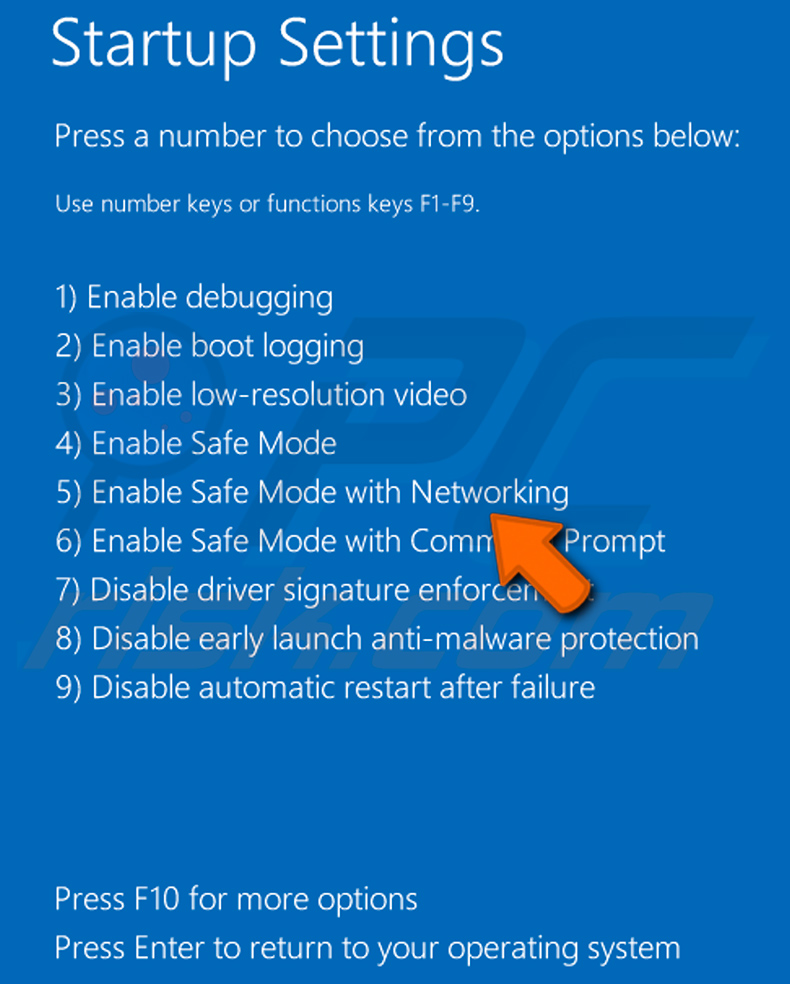
Video che mostra come avviare Windows 8 in «Modalità provvisoria con rete»:
Utenti Windows 10: Faccia clic sul logo di Windows e selezioni l'icona di accensione. Nel menu aperto faccia clic su «Riavvia» tenendo premuto il tasto «Shift» sulla tastiera. Nella finestra «scegli un'opzione» faccia clic su «Risoluzione dei problemi», poi selezioni «Opzioni avanzate».
Nel menu delle opzioni avanzate selezioni «Impostazioni di avvio» e faccia clic sul pulsante «Riavvia». Nella finestra successiva dovrebbe fare clic sul pulsante «F5» sulla tastiera. Ciò riavvierà il sistema operativo in modalità provvisoria con rete.
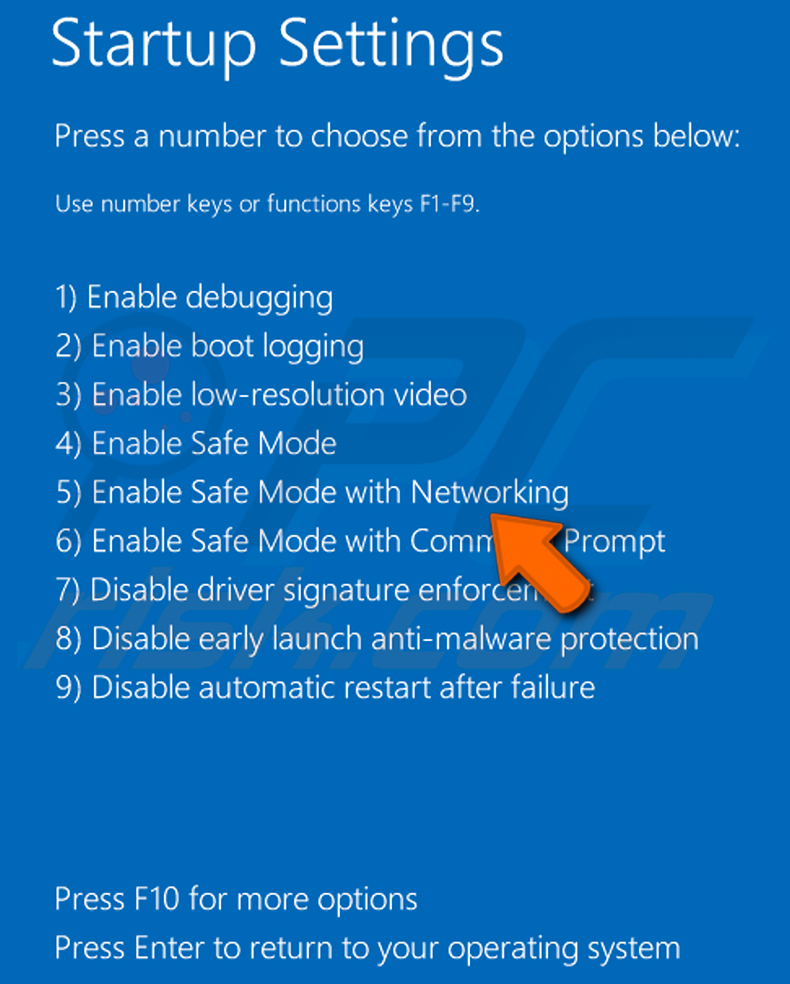
Video che mostra come avviare Windows 10 in «Modalità provvisoria con rete»:
 Estragga l'archivio scaricato ed esegua il file Autoruns.exe.
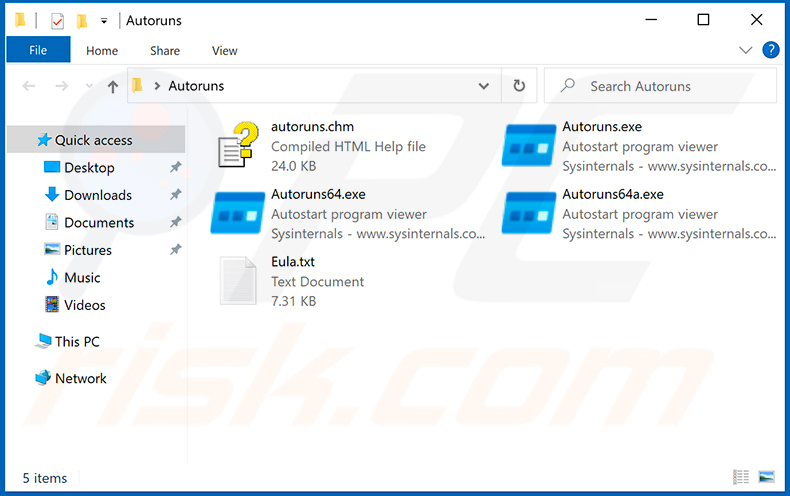
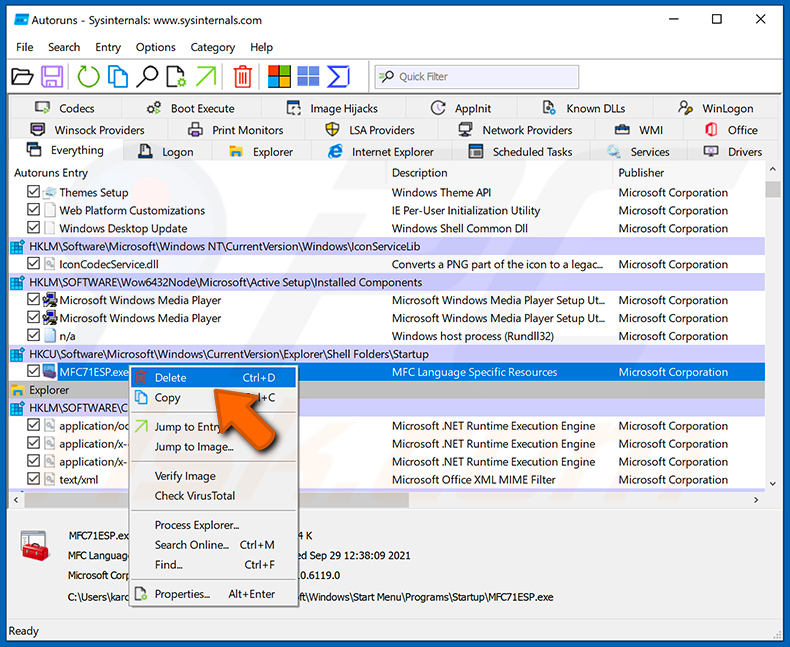
 Nell'applicazione Autoruns, faccia clic su «Options» in alto e deselezioni le opzioni «Hide Empty Locations» e «Hide Windows Entries». Dopo questa procedura, faccia clic sull'icona «Refresh».
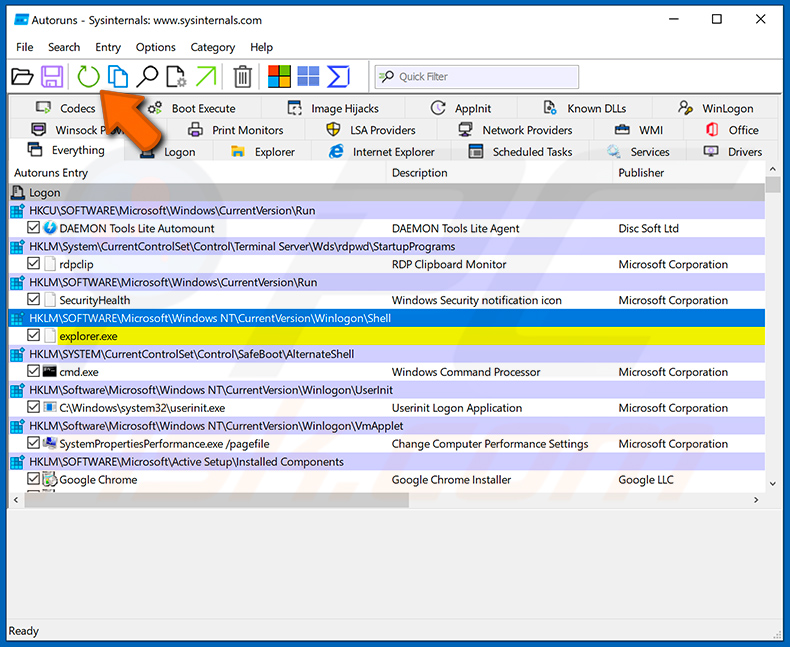
 Controlli l'elenco fornito dall'applicazione Autoruns e individui il file malware che desidera eliminare.
Dovrebbe annotare il suo percorso completo e il nome. Tenga presente che alcuni malware nascondono i nomi dei processi sotto nomi di processi legittimi di Windows. In questa fase, è molto importante evitare di rimuovere i file di sistema. Dopo aver individuato il programma sospetto che desidera rimuovere, faccia clic con il tasto destro del mouse sul suo nome e scelga «Delete».
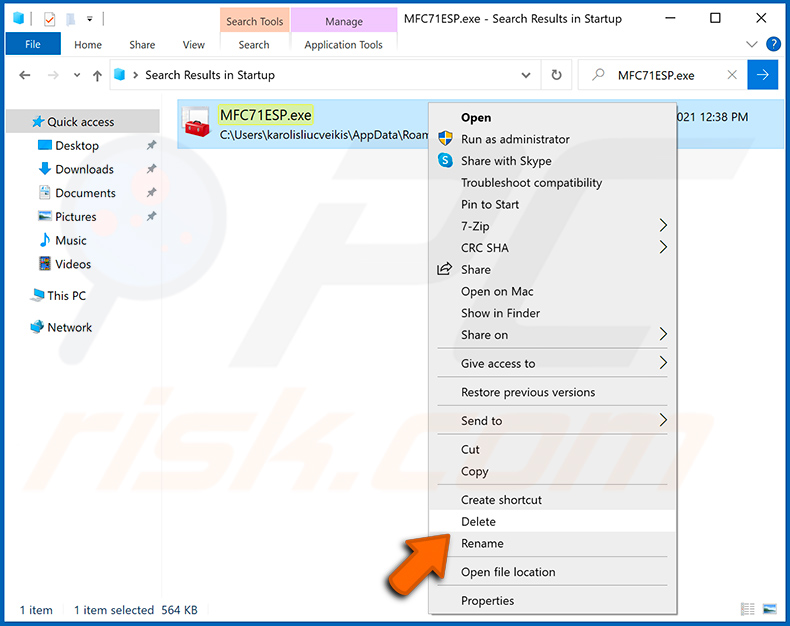
Dopo aver rimosso il malware tramite l'applicazione Autoruns (ciò garantisce che il malware non venga eseguito automaticamente al successivo avvio del sistema), dovrebbe cercare il nome del malware sul computer. Si assicuri di abilitare i file e le cartelle nascosti prima di procedere. Se trova il nome del file del malware, si assicuri di rimuoverlo.
Riavvii il computer in modalità normale. Seguendo questi passaggi dovrebbe rimuovere qualsiasi malware dal computer. Tenga presente che la rimozione manuale delle minacce richiede competenze informatiche avanzate. Se non possiede queste competenze, lasci la rimozione del malware ai programmi antivirus e anti-malware.
Questi passaggi potrebbero non funzionare con infezioni malware avanzate. Come sempre, è meglio prevenire l'infezione che cercare di rimuovere il malware in seguito. Per mantenere il computer al sicuro, installi gli ultimi aggiornamenti del sistema operativo e utilizzi un software antivirus. Per essere sicuro che il computer sia privo di infezioni malware, consigliamo di eseguirne la scansione con Combo Cleaner Antivirus per Windows.
Domande frequenti (FAQ)
Il mio computer è infetto dal malware BambooToken, dovrei formattare il dispositivo di archiviazione per liberarmene?
La formattazione eliminerà BambooToken, ma cancellerà anche ogni file presente sull'unità. È preferibile eseguire prima una scansione con uno strumento di sicurezza affidabile come Combo Cleaner. Negli ambienti aziendali, l'incidente dovrebbe essere segnalato anche al team IT o di sicurezza, poiché altri sistemi sulla rete potrebbero essere interessati.
Quali sono i maggiori problemi che il malware BambooToken può causare?
BambooToken fornisce agli aggressori l'accesso remoto al dispositivo infetto, consentendo loro di eseguire comandi, rubare file e installare malware aggiuntivo. Su server e sistemi di sviluppo, ciò può portare a violazioni dei dati e ad attacchi contro i clienti e gli utenti dell'organizzazione.
Qual è lo scopo del malware BambooToken?
Lo scopo di BambooToken è mantenere aperto un canale nascosto verso le macchine infette in modo che gli aggressori possano raccogliere informazioni, spostare file ed eseguire comandi quando vogliono. Il suo sistema di plugin consente agli operatori di aggiungere nuove funzionalità, possibilmente incluse il keylogging e l'acquisizione della webcam o dello schermo.
Come si è infiltrato il malware BambooToken nel mio computer?
Su Windows, BambooToken viene caricato eseguendo il side-loading di un file DLL dannoso nel programma legittimo OnKey di Tendyron. Viene utilizzato in attacchi mirati contro organizzazioni e server, principalmente in Asia, anziché essere diffuso agli utenti domestici tramite spam o download falsi.
Combo Cleaner mi proteggerà dal malware?
Sì. Combo Cleaner è in grado di rilevare e rimuovere la maggior parte delle infezioni malware note. Poiché minacce furtive come BambooToken possono nascondersi all'interno di software legittimo, si consiglia di eseguire una scansione completa del sistema per assicurarsi che non rimanga nulla.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione