

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Ave Maria virus, guida di rimozione
Cos'è Ave Maria?
Ave Maria è un trojan ad alto rischio progettato per rubare varie informazioni e causare "infezioni a catena" (diffondere altre infezioni). In genere viene diffuso utilizzando varie campagne di posta elettronica spam. I criminali inviano migliaia di email ingannevoli che contengono allegati infetti, la maggior parte dei quali sono file di Microsoft Office (in genere Excel). Le email vengono recapitate con messaggi che incoraggiano gli utenti ad aprire il documento allegato, tuttavia, ciò comporta l'infiltrazione di Ave Maria.
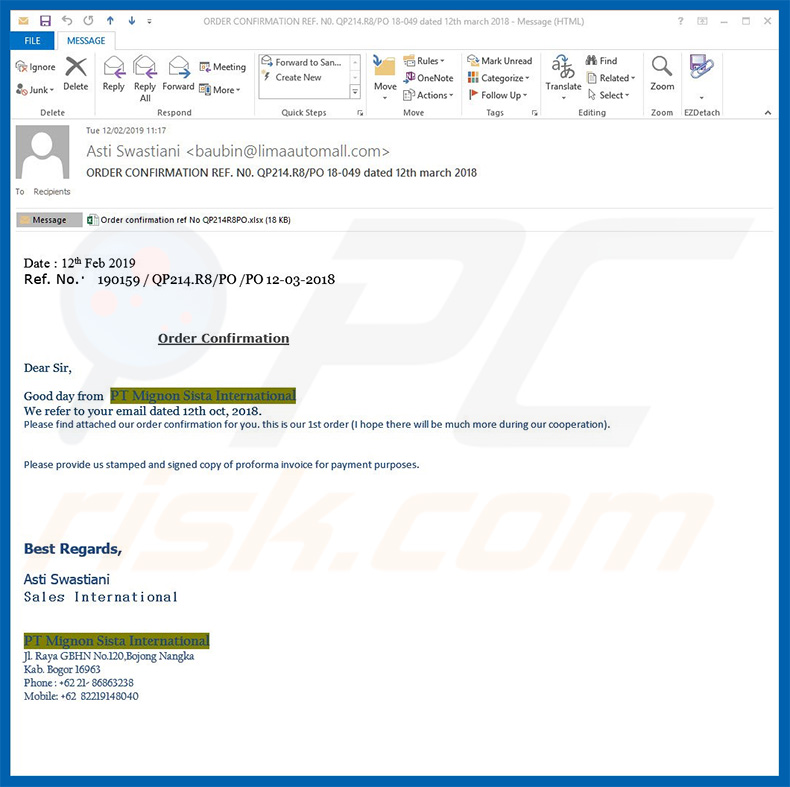
Una delle email che abbiamo esaminato era una conferma d'ordine, che conteneva una "fattura" allegata. Il messaggio afferma essenzialmente che le informazioni relative a un tipo di ordine sono fornite nel documento allegato e incoraggia gli utenti a esaminarle. Ciò, tuttavia, provoca un'infezione da malware. Questa e-mail particolare è stata presumibilmente inviata da un dipendente della società Mignon Sista International, tuttavia, questa è una tattica ingannevole: i criminali informatici spesso rivendicano di essere dipendenti di aziende popolari o agenzie governative per dare l'impressione di legittimità, dal momento che gli utenti sono molto più probabili per aprire allegati ricevuti da nomi familiari. Gli sviluppatori di questo virus spesso si rivolgono a piccole aziende / aziende, piuttosto che a utenti regolari. Pertanto, la maggior parte dei destinatari sono dipendenti / proprietari di varie aziende e aziende. Questo, tuttavia, non significa che gli utenti regolari siano al sicuro. Il virus Ave Maria è progettato per tracciare le informazioni e registrare le battute delle vittime. Queste infezioni vengono utilizzate per raccogliere informazioni personali, come accessi / password (di e-mail, social network, ecc.), Informazioni sulla carta di credito e così via. Il furto di tali informazioni è molto rischioso. I criminali informatici mirano a generare più entrate possibili. Pertanto, è probabile che abusino degli account rubati. Se ottengono l'accesso a conti bancari, possono rubare tutti i fondi tramite trasferimento ai loro conti o tramite acquisti online. E-mail, social network e altri account possono essere utilizzati per rubare identità ed eseguire varie azioni dannose (ad esempio, inviare malware ai contatti delle vittime, chiedere ai contatti di prestare denaro e così via). Inoltre, Ave Maria inietta il sistema con malware aggiuntivo. Al momento della ricerca, Ave Maria era solita proliferare un altro trojan che rubava i dati chiamato LokiBot. Tuttavia, l'elenco delle funzionalità di Ave Maria include il download e l'esecuzione dei file, il che significa che la situazione potrebbe (e probabilmente lo sarà) alla fine cambiare e i criminali useranno Ave Maria per diffondere altri malware. In genere, i trojan sono usati per proliferare ransomware e cryptominer. È piuttosto raro che i trojan diffondano virus con funzionalità simili (come in questo caso sia Ave Maria che LokiBot sono progettati per rubare dati). In genere i trojan diffondono infezioni che si comportano con caratteristiche diverse. Vale anche la pena ricordare che, a seconda della variante di Ave Maria (eseguibile), il suo nome di processo è diverso dal Task Manager di Windows. Tuttavia, è noto che Ave Maria si nasconde dietro nomi di vari processi originali (ad es. "Firefox", "svchost.exe", ecc.) Per nascondere la sua presenza. La cosa interessante è che le icone dei processi di Ave Maria non sono autentiche (ad esempio, l'icona del processo "Firefox" è un quadrato sfocato, piuttosto che l'icona originale che è una volpe avvolta intorno al globo). Questo permette di distinguere i processi falsi. Inoltre, questo malware è progettato per modificare le impostazioni di Windows Defender e impedirne la scansione dell'intero disco su cui è installato Windows (in genere C: \ disk). Questo perché i file di Ave Maria sono nascosti nella directory di Windows (ci sono alcuni duplicati, uno di questi è nascosto nella cartella "% APPDATA%") e aggiunge una voce di registro di Windows. Di seguito è riportato l'elenco completo delle funzioni di Ave Maria. In breve, avere questo virus sul computer può portare a vari problemi di privacy, perdite finanziarie e infezioni del computer ad alto rischio. Come accennato in precedenza, il processo di Ave Maria può essere trovato nel Task Manager di Windows sotto nome casuale. Se si riscontrano processi dubbi e si sospetta la presenza di Ave Maria, eseguire immediatamente la scansione del computer con una suite antivirus / antispyware affidabile ed eliminare tutte le minacce rilevate.
| Nome | Ave Maria malware |
| Tipo di minaccia | Trojan, password che ruba virus, malware bancario, spyware |
| Nomi trovati (chthonic.exe) | Avast (Win32:PWSX-gen [Trj]), BitDefender (Trojan.Agent.DSVM), ESET-NOD32 (una variante di Win32/Kryptik.GRNX), Kaspersky (Trojan-Spy.Win32.AveMaria.hl), Lista completa (VirusTotal) |
| IP correlati | 91.192.100.61:2580 (Command & Control [C&C] server), 89.46.223.202 (Ave Maria download URL) |
| Domini correlati | maxibrainz[.]warzonedns[.]com:2580 (Command & Control [C&C] server), secured[.]icbegypt[.]com (Ave Maria download URL) |
| Nomi dei processi malevoli | apo.exe, Firefox, scvhost.exe - si maschera come un vero processo di Windows svchost.exe (si noti che il secondo e il terzo carattere vengono scambiati). Il nome del processo dipende dalla variante di Ave Maria (eseguibile). |
| Carico | LokiBot trojan. |
| Sintomi | I trojan sono progettati per infiltrarsi furtivamente nel computer della vittima e rimanere in silenzio, quindi nessun particolare sintomo è chiaramente visibile su una macchina infetta. |
| Metodi distributivi | Allegati e-mail infetti, pubblicità online dannose, ingegneria sociale, crack software. |
| Danni | Informazioni bancarie rubate, password, furto di identità, computer della vittima aggiunto a una botnet. |
| Rimozione |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Ave Maria condivide molte somiglianze con un certo numero di altri virus di tipo trojan, come TrickBot, Adwind, FormBook, e Qakbot. Sebbene questi virus siano sviluppati da diversi criminali informatici, tutti hanno lo stesso scopo: rubare dati personali. Inoltre, come con Ave Maria, questi virus vengono spesso distribuiti utilizzando campagne di posta elettronica spam. Rappresentano una minaccia significativa per la privacy e la sicurezza finanziaria degli utenti. Pertanto, eliminare malware come Ave Maria è fondamentale.
Come ha fatto Ave Maria a infiltrarsi nel mio computer?
Come accennato in precedenza, Ave Maria viene distribuita utilizzando campagne di spamming contenenti documenti maligni di MS Office allegati. Nella maggior parte dei casi, il formato dell'allegato è Excel, che sfrutta una vulnerabilità di MS Office (nome in codice CVE-2017-11882) per iniettare Ave Maria nel sistema. Questo è un metodo comune per proliferare trojan come Ave Maria, tuttavia, l'allegato non è sempre un documento MS Office - il tipo di file potrebbe essere diverso (ad esempio PDF, JavaScript, .exe, archivio o altro). In ogni caso, l'interazione dell'utente è necessaria affinché il malware possa infiltrarsi nel sistema. L'utente deve eseguire / aprire manualmente l'allegato, altrimenti il virus non può accedere al sistema.
Come evitare l'installazione di malware?
Per evitare questa situazione, sii molto cauto quando navighi su internet. Pensaci due volte prima di aprire gli allegati di posta elettronica. Se il mittente sembra sospetto / irriconoscibile o il link / file allegato è irrilevante, non aprire nulla. Tieni presente che i criminali spesso cercano di abusare della curiosità del destinatario inviando messaggi fraudolenti, come "hai ricevuto un pacco", "hai vinto una lotteria" e così via. Sfortunatamente molti utenti cadono per queste truffe, sperando di aver guadagnato qualcosa gratuitamente. Pertanto, non dovresti mai fidarti di questi messaggi. Avere una suite anti-virus / anti-spyware affidabile installata e funzionante, dal momento che questi programmi normalmente rilevano ed eliminano malware prima che il danno sia fatto. La mancanza di conoscenza e il comportamento disattento sono le ragioni principali delle infezioni informatiche. La chiave per la sicurezza è cautela. Se ritieni che il tuo computer sia già infetto, ti consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente il malware infiltrato.
Elenco delle caratteristiche del trojan Ave Maria:
- Appropriazione telecamera
- Cache
- Codice di iniezione
- Download ed esecuzione
- Gestione file: creazione, download, exfiltrazione, cancellazione
- Supporto per l'acquisizione di informazioni:
- Firefox
- Foxmail
- Google Chrome
- Internet Explorer
- prospettiva
- Thunderbird
- Keylogger offline
- Persistenza
- Privilege Escalation, supporto da Windows 7 a Windows 10
- Gestione dei processi: enumerazione, terminazione
- RDP che utilizza rdpwrap
Esempi di processi anomali ("apo.exe" e "Firefox") di Ave Maria in Task Manager di Windows:


Come rimuovere manualmente il malware?
La maggior parte delle infezioni da trojan può essere rimossa eseguendo una scansione completa del sistema con Combo Cleaner. La procedura manuale completa riportata di seguito è indicata per i casi in cui la rimozione automatica non è riuscita, in cui vuoi verificare che la scansione abbia rilevato tutto o in cui la minaccia dispone di più punti di persistenza.
Disconnettersi dalla rete
Scollega il cavo Ethernet e disattiva il Wi-Fi. Se utilizzi un portatile, il tasto della modalità aereo è il metodo più rapido.
Molti trojan esfiltrano dati (password salvate nel browser, sessioni di online banking, screenshot) e ricevono comandi da remoto. Interrompere la connessione di rete blocca immediatamente entrambe le attività. Rimani disconnesso fino alla fase 4.
Avviare in modalità provvisoria con rete
La modalità provvisoria carica un insieme minimo di driver e impedisce alla maggior parte dei malware di avviarsi automaticamente. L'opzione «con rete» ti consente di scaricare gli strumenti: riattiva il Wi-Fi solo dopo l'avvio.
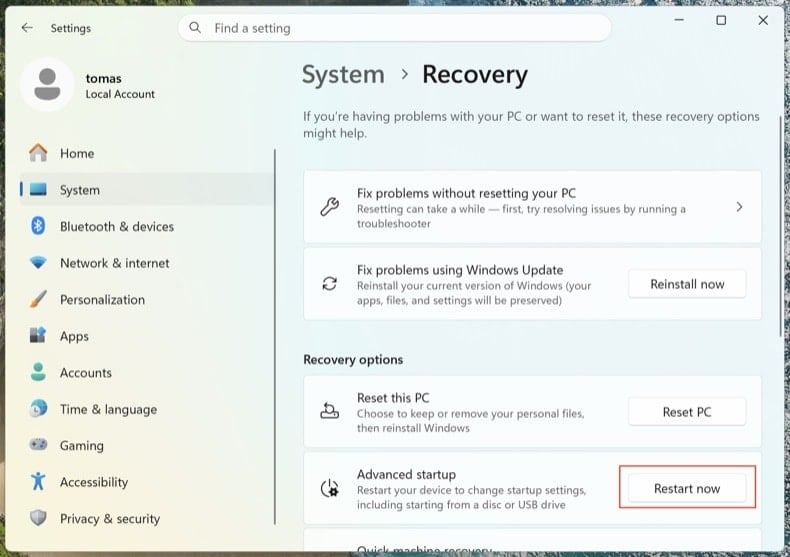
Apri . Fai clic su Riavvia ora accanto a Avvio avanzato.
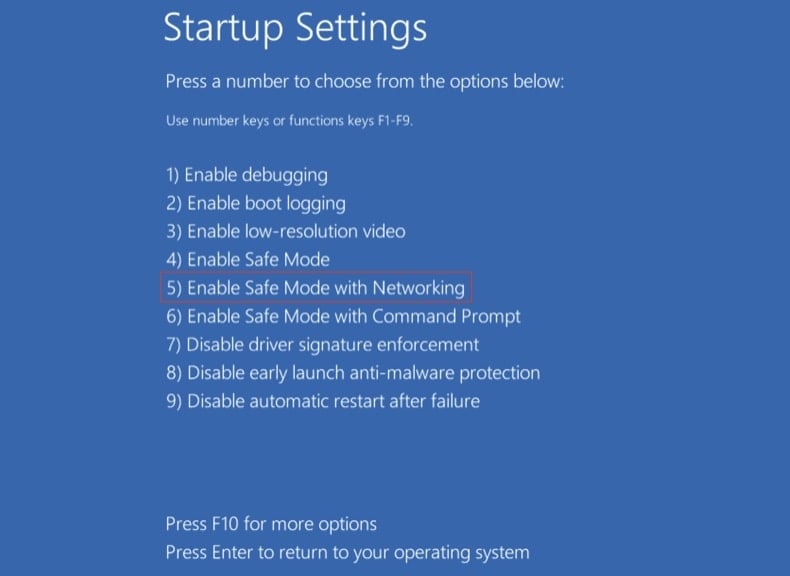
Il computer si riavvierà nel menu «Scegli un'opzione». Fai clic su . Dopo il secondo riavvio, premi 5 o F5.
Fai clic sul logo di Windows, tieni premuto Maiusc, fai clic sull'icona di alimentazione e scegli Riavvia il sistema. Nella schermata «Scegli un'opzione», fai clic su . Premi F5.
Windows 8
Vai alla schermata Start, digita Avanzate, seleziona Impostazioni → Opzioni di avvio avanzate → Riavvia ora → Risoluzione dei problemi → Opzioni avanzate → Impostazioni di avvio → Riavvia → F5.
Nota: il supporto per Windows 8 è terminato a gennaio 2023; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
Windows 7
Fai clic su Start → Arresta il sistema → Riavvia il sistema → OK. Durante l'avvio del sistema, premi ripetutamente F8 finché non compare il menu Opzioni di avvio avanzate di Windows, quindi scegli Modalità provvisoria con rete.
Nota: il supporto per Windows 7 è terminato a gennaio 2020; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
Esaminare i processi in esecuzione con Process Explorer
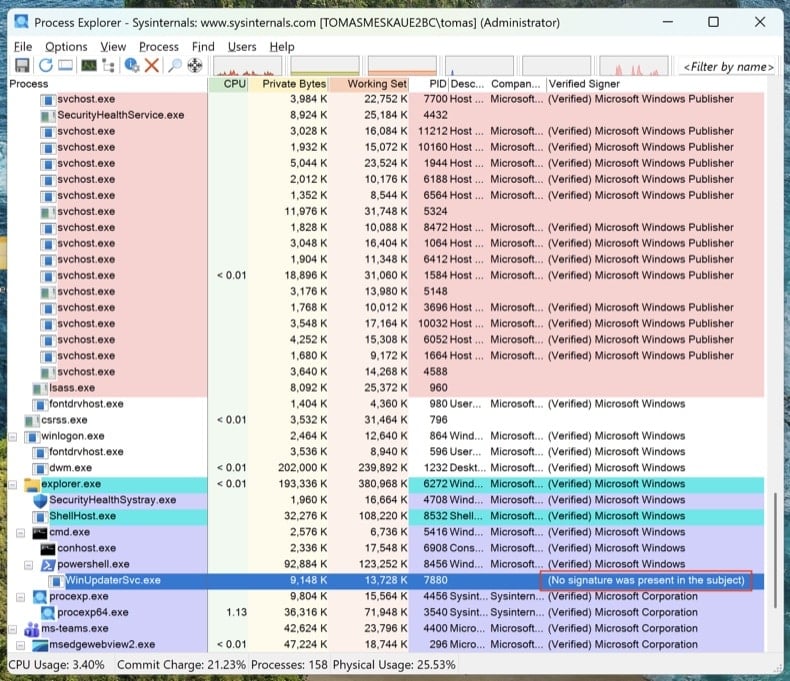
Scarica Process Explorer da Microsoft Sysinternals. Eseguilo come amministratore. Fai clic su e .
Ordina per «Verified Signer». Qualsiasi elemento non firmato eseguito da %AppData%, %LocalAppData%, %Temp% o %ProgramData% è sospetto. Clic con il pulsante destro → Properties per visualizzare il percorso completo dell'immagine. Clic con il pulsante destro → «Search Online» per cercare informazioni sui nomi di processo sconosciuti.
Gestione attività nasconde i percorsi completi dei file, non mostra le firme digitali e raggruppa i processi in modi che rendono facile non accorgersi del malware. Process Explorer è lo stesso strumento utilizzato dagli ingegneri Microsoft.
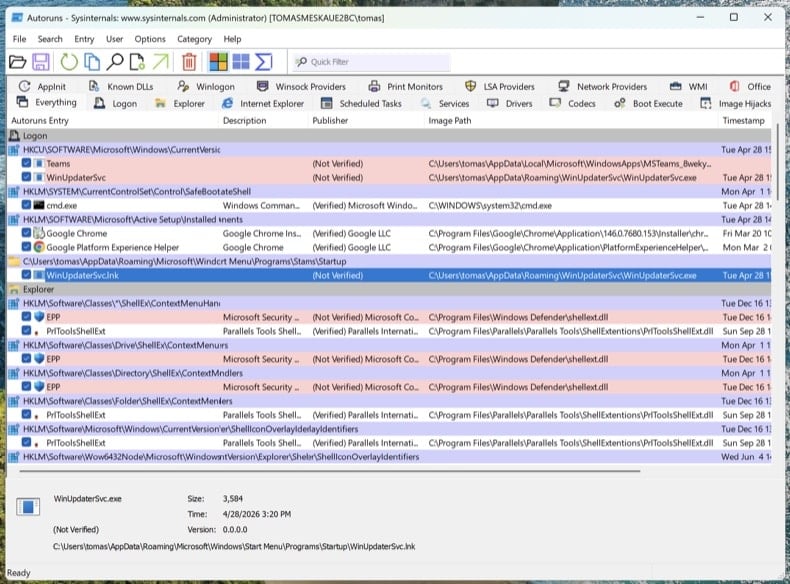
Mappare ogni punto di persistenza con Autoruns
Scarica Autoruns. Fai clic con il pulsante destro su Autoruns.exe e scegli Esegui come amministratore: senza privilegi elevati, Autoruns non può esaminare gli hive del registro protetti.
Nel menu, apri e , quindi fai clic su Refresh.
I trojan moderni non si limitano all'avvio automatico. Esamina queste schede e cerca voci non firmate o sconosciute:
- Logon - le classiche chiavi Run/RunOnce
- Scheduled Tasks - un nascondiglio frequente, soprattutto le attività con azioni PowerShell, MSHTA o rundll32
- Services - servizi non firmati in cartelle non Microsoft
- WMI - le sottoscrizioni di eventi sono un meccanismo di persistenza difficile da individuare (MITRE T1546.003)
- Image Hijacks - abuso del valore «Debugger» di Image File Execution Options
- AppInit - DLL caricate in ogni processo con interfaccia grafica
- Browser plug-ins - componenti aggiuntivi non firmati in tutti i browser installati
Clic con il pulsante destro su qualsiasi voce sospetta → «Jump to Image» per visualizzare il file effettivo. Clic con il pulsante destro → «Search Online» apre VirusTotal per l'hash del file. Non eliminare ancora nulla: limitati ad annotare i percorsi dei file e i nomi delle voci. Li rimuoveremo dopo le scansioni.
Controllare il file hosts e le impostazioni DNS
I trojan spesso reindirizzano i domini di banche, antivirus e aggiornamenti verso server controllati dall'attaccante modificando il file hosts o le impostazioni DNS.
File hosts: Apri il Blocco note come amministratore e apri C:\Windows\System32\drivers\etc\hosts. Le voci legittime sono commentate con #. Qualsiasi associazione IP-dominio non commentata è sospetta, in particolare i reindirizzamenti per microsoft.com, windowsupdate o la tua banca.
Impostazioni DNS: Apri il Prompt dei comandi come amministratore ed esegui ipconfig /all. Verifica che i server DNS siano quelli del tuo provider, del tuo router o di un resolver pubblico noto (Cloudflare 1.1.1.1, Google 8.8.8.8). Quindi apri e verifica che né le impostazioni DNS né quelle di DNS over HTTPS (DoH) siano state dirottate.
Un PC pulito con DNS dirottati resta comunque un PC compromesso. Crederai di trovarti su chase.com e invece ti troverai sul clone dell'attaccante.
Nessun antivirus da solo rileva tutto. L'ordine indicato di seguito è voluto: prima la scansione offline (rileva i rootkit prima del caricamento completo di Windows), poi gli scanner on-demand sul sistema in esecuzione e infine la pulizia manuale di tutto ciò che è sfuggito.
Eseguire Microsoft Defender Offline
Riavvia Windows in modalità normale. Apri . Seleziona Antivirus Microsoft Defender (analisi offline) e fai clic su Analizza ora. Il computer si riavvierà in un ambiente ridotto ed eseguirà la scansione prima del caricamento completo del sistema operativo.
Rootkit e bootkit si nascondono a qualsiasi scanner eseguito nella stessa sessione di Windows già infetta. Una scansione offline pre-avvio analizza il disco prima che il malware possa nascondersi.
Certificato VB100. Include anti-trojan, scansione del registro e delle persistenze e anti-spyware in un'unica analisi. È disponibile la prova gratuita di 7 giorni.
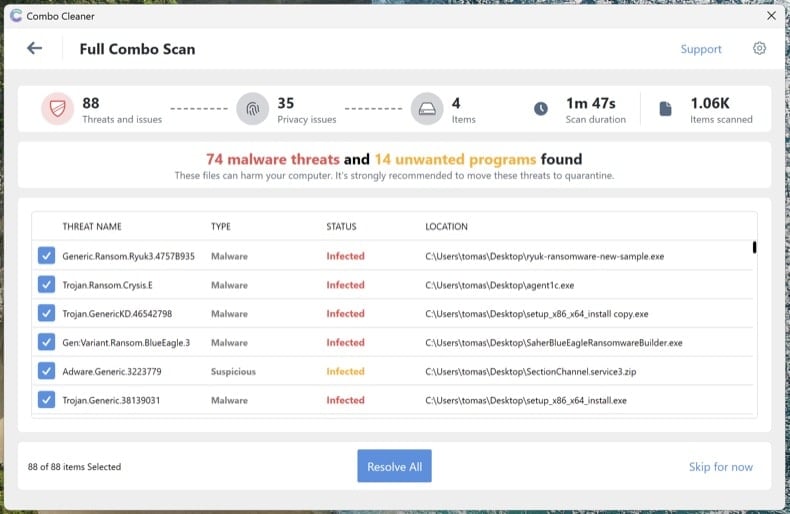
Scarica Combo CleanerEseguire una scansione completa del sistema con Combo Cleaner
Installa Combo Cleaner ed esegui una scansione completa del sistema (non la scansione rapida). Attendi il completamento, esamina le minacce rilevate e applica le azioni consigliate. Combo Cleaner metterà in quarantena i trojan noti e le relative persistenze nel registro.
Eseguire Microsoft Safety Scanner come scansione di verifica
Scarica Microsoft Safety Scanner (MSERT.exe), lo strumento on-demand gratuito di Microsoft. Il file eseguibile scade ogni 10 giorni, quindi ogni download contiene le firme più recenti. Esegui una scansione completa dopo Combo Cleaner per intercettare ciò che un solo motore potrebbe non rilevare.
Motori di scansione diversi rilevano minacce diverse. Eseguire un'ulteriore scansione Microsoft dopo Combo Cleaner è in assoluto il passaggio di verifica più sottovalutato nella rimozione del malware.
Rimuovere manualmente ciò che è ancora elencato in Autoruns
Riapri Autoruns. Tutto ciò che hai segnalato al passaggio 4 ed è ancora presente non è stato intercettato dalle scansioni automatiche. Per ogni voce sospetta rimanente: clic con il pulsante destro → Delete in Autoruns (in questo modo rimuovi la registrazione della persistenza), quindi raggiungi il percorso del file ed elimina il file effettivo. Svuota il Cestino.
Alcuni file del malware ricompaiono dopo l'eliminazione perché un altro componente del sistema li ricrea. Se elimini un file e questo ricompare entro pochi minuti, è rimasto un punto di persistenza che Autoruns non ha mostrato, di solito un servizio o un'attività pianificata eseguiti come SYSTEM. Esegui di nuovo le scansioni dei passaggi 6-8 o procedi con un'installazione pulita (vedi la fine della guida).
Reimpostare i browser e cancellare le autorizzazioni per le notifiche
Trojan e adware dirottano spesso i browser: cambiano il motore di ricerca predefinito, installano estensioni non autorizzate o si concedono le autorizzazioni per le notifiche per continuare a mostrare pop-up truffaldini anche dopo la rimozione del malware.
- Chrome: visita
chrome://settings/resete fai clic su «Ripristina le impostazioni predefinite originali». Quindi visitachrome://settings/content/notificationse rimuovi tutti i siti sconosciuti. - Edge: visita
edge://settings/reset. Quindi controllaedge://settings/content/notifications. - Firefox: apri
about:supporte fai clic su Ripristina Firefox (in Firefox il pulsante si chiama «Ripristina», non «Reimposta»). Quindi controlla Impostazioni → Privacy e sicurezza → Permessi → Notifiche.
Esamina le estensioni installate in ogni browser e rimuovi tutto ciò che non riconosci, in particolare le estensioni che non hai installato tu.
Riattivare Defender e la Protezione antimanomissione e aggiornare tutto
Molti trojan disattivano il software di sicurezza. Apri e verifica che Protezione in tempo reale, Protezione fornita dal cloud e Protezione antimanomissione siano tutte attivate. La Protezione antimanomissione impedisce al malware di disattivare Defender senza che tu te ne accorga.
Quindi esegui Windows Update () e aggiorna i browser e le applicazioni. Il vettore di infezione che ha permesso al trojan di entrare coinvolge di solito software non aggiornato.
Cambiare le password da un dispositivo pulito
Se il trojan era un info-stealer (Lumma, RedLine, Vidar e simili sono estremamente diffusi), considera compromessa ogni password salvata nel browser. Cambiale da un altro dispositivo sicuramente pulito: il tuo telefono va bene, se non è infetto.
Ordine consigliato:
- Email principale per prima: è il punto di recupero per tutti gli altri account
- Conti bancari e finanziari
- Password principale del gestore di password (se ne utilizzi uno)
- Social media, shopping e altri account
Ove disponibile, attiva un'autenticazione a più fattori resistente al phishing (passkey / chiavi hardware FIDO2 / app di autenticazione): l'MFA basata su SMS può essere aggirata da attaccanti esperti.
Verificare la pulizia e monitorare il sistema per 7 giorni
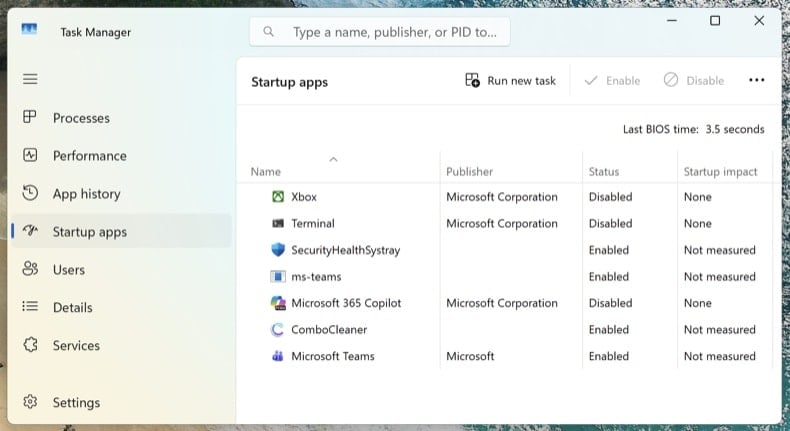
Ricollegati alla rete ed esegui un'ultima scansione completa con Combo Cleaner. Apri Gestione attività (Ctrl + Maiusc + Esc) e passa alla scheda App di avvio: verifica che non sia ricomparso nulla di sospetto.
Nei 7 giorni successivi, fai attenzione alla ricomparsa dei sintomi: utilizzo elevato e imprevisto della CPU, ritorno di processi sconosciuti, reindirizzamenti del browser o pop-up. Se qualcosa si ripresenta, ti è sfuggito un punto di persistenza e la procedura deve essere ripetuta, oppure potrebbe trattarsi di una compromissione più profonda che richiede un'installazione pulita.
Quando conviene eseguire un'installazione pulita di Windows
La rimozione manuale non è sempre la soluzione giusta. Reinstallare Windows da zero è l'unico modo per avere la certezza assoluta quando:
- Il malware ricompare dopo ogni tentativo di rimozione
- È stato rilevato un bootkit o un rootkit UEFI (questa classe di minacce opera al di sotto del sistema operativo e sopravvive a una normale reinstallazione di Windows)
- Un trojan per il furto di credenziali accertato è stato eseguito con privilegi di amministratore (Lumma, RedLine, Vidar): probabilmente il sistema contiene più payload sconosciuti
- Usi il PC per l'online banking, l'email aziendale o qualsiasi attività in cui non è accettabile neanche il minimo dubbio
Un'installazione pulita richiede 30-60 minuti: reinstallazione di Windows 11 tramite . Prima esegui il backup dei documenti su un'unità esterna, analizza il backup con Combo Cleaner prima di ripristinarlo e reinstalla le applicazioni da zero: non ripristinarle mai da un backup del sistema infetto.
Importante: La rimozione manuale richiede competenze informatiche avanzate. Se non ti senti sicuro di saper distinguere i file di sistema da quelli dannosi, esegui una scansione automatica con Combo Cleaner e Windows Defender e fermati lì: questo approccio intercetta la stragrande maggioranza dei trojan destinati agli utenti privati senza il rischio di danneggiare Windows eliminando il file sbagliato.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione