
Che tipo di malspam è «Payment Has Been Processed»
TruffaConosciuto anche come: Payment Has Been Processed malspam

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di email è «Payment Has Been Processed»?
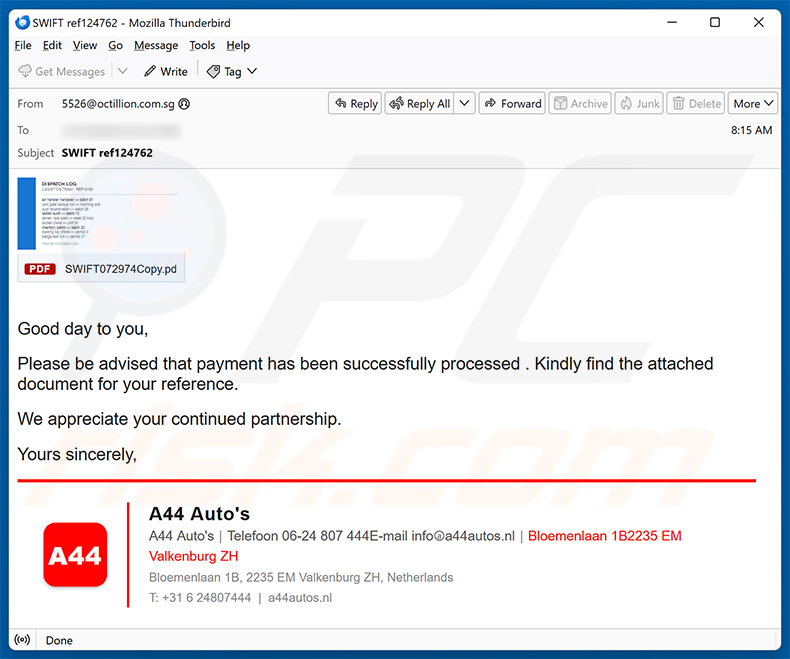
Il nostro team ha esaminato questa email e ha stabilito che si tratta di malspam. Il messaggio si presenta come una conferma di pagamento da parte di A44 Auto's, una vera concessionaria di automobili olandese, per indurre i destinatari ad aprire il file allegato. Il suo vero scopo è infettare i computer con malware, pertanto l'email deve essere eliminata senza interagire con il suo allegato.
Ulteriori informazioni sull'email di spam «Payment Has Been Processed»
L'email afferma che un pagamento è stato elaborato con successo e chiede al destinatario di esaminare il documento allegato. Fa riferimento a un numero di transazione SWIFT («SWIFT ref124762») e include quella che sembra una firma aziendale completa di A44 Auto's, conferendo al messaggio una falsa parvenza di legittimità.
A44 Auto's è un concessionario di automobili legittimo con sede a Valkenburg ZH, nei Paesi Bassi. L'azienda non ha alcun legame con questa email. I criminali informatici stanno semplicemente utilizzando il nome e i recapiti dell'azienda per rendere credibile il loro messaggio fraudolento.
L'allegato è etichettato come file PDF (SWIFT072974Copy.pdf), ma in realtà è un archivio ZIP contenente un file VBScript (.vbs) dannoso. L'esecuzione dello script VBS attiva un codice nascosto che può scaricare ed eseguire silenziosamente malware sul computer della vittima.
Il malware esatto distribuito tramite questa campagna è attualmente sconosciuto. Lo spam viene utilizzato per diffondere numerosi tipi di minacce, tra cui trojan (backdoor, loader, stealer, spyware, keylogger, clipper, miner di criptovalute), ransomware, trojan ad accesso remoto e altri software dannosi.
L'apertura del file allegato può causare furto di dati, perdite finanziarie, furto d'identità o dirottamento degli account. Chiunque abbia già aperto l'allegato dovrebbe eseguire immediatamente una scansione antivirus completa.
| Nome | Payment Has Been Processed malspam |
| Tipo Di Minaccia | Malspam, Spam dannoso, Trojan, Virus che ruba le password, Malware bancario, Spyware. |
| Falsa Affermazione | Un pagamento è stato elaborato con successo; l'email include un numero di riferimento della transazione SWIFT. |
| Travestimento | Conferma di pagamento da parte di A44 Auto's (un concessionario di automobili olandese legittimo). |
| File Allegato | SWIFT072974Copy.pdf (archivio ZIP contenente un file VBScript dannoso) |
| Payload | Malware sconosciuto |
| Sintomi | I trojan sono progettati per infiltrarsi furtivamente nel computer della vittima e rimanere silenziosi, pertanto nessun sintomo particolare è chiaramente visibile su una macchina infetta. |
| Metodi Di Distribuzione | Allegati email infetti, pubblicità online dannose, ingegneria sociale, 'crack' software. |
| Danni | Furto di password e informazioni bancarie, furto d'identità, computer della vittima aggiunto a una botnet. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Esempi di campagne di spam
Questa email è una frode progettata per installare malware sui computer delle vittime. L'allegato finge di essere un documento di pagamento SWIFT, ma nasconde un VBScript dannoso all'interno di un archivio ZIP. Messaggi di questo tipo devono essere trattati con sospetto ed eliminati senza aprirne i file.
DocuSign Document For Review, Payroll Update e Progress Claim For Review And Certification sono alcuni esempi di malspam simili che abbiamo analizzato. I criminali informatici utilizzano le email di spam per diffondere ogni tipo di malware, dagli information stealer ai ransomware.
In che modo le campagne di spam infettano i computer?
Le email di malspam distribuiscono in genere malware attraverso due canali: file allegati dannosi e link a siti web pericolosi. Gli allegati possono sembrare normali PDF, documenti Word, archivi ZIP o file di script, ma contengono malware nascosto che si attiva non appena il file viene aperto o eseguito.
Alcuni formati di file eseguono il malware immediatamente all'apertura. Altri richiedono un passaggio aggiuntivo, come l'abilitazione dei comandi macro in un documento Office o l'esecuzione di un file di script estratto. Allo stesso modo, i link contenuti nelle email possono indirizzare i destinatari a pagine che li invitano a scaricare e avviare file dannosi.
Come evitare l'installazione di malware?
Presti attenzione alle email inattese, in particolare a quelle che fanno riferimento a pagamenti, spedizioni o questioni legali e sollecitano un'azione immediata. Non apra allegati né segua link presenti in messaggi provenienti da mittenti sconosciuti o sospetti. In caso di dubbio, verifichi il messaggio tramite un canale separato e affidabile.
Mantenga aggiornati il sistema operativo e tutti i software installati. Scarichi le applicazioni solo da siti web ufficiali e fonti legittime. Eviti software pirata, generatori di chiavi e crack di terze parti, poiché vengono spesso utilizzati per distribuire malware.
Se ha già aperto l'allegato dannoso, Le consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente qualsiasi malware infiltrato.
Testo presentato nella lettera email «Payment Has Been Processed»:
Subject: SWIFT ref124762
Good day to you,
Please be advised that payment has been successfully processed . Kindly find the attached document for your reference.
We appreciate your continued partnership.
Yours sincerely,
A44 Auto's
A44 Auto's | Telefoon 06-24 807 444 | Bloemenlaan 1B2235 EM Valkenburg ZH
Bloemenlaan 1B, 2235 EM Valkenburg ZH, Netherlands
T: +31 6 24807444 | a44autos.nl
Rimozione automatica istantanea dei malware:
La rimozione manuale delle minacce potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. Combo Cleaner è uno strumento professionale per la rimozione automatica del malware consigliato per eliminare il malware. Scaricalo cliccando il pulsante qui sotto:
SCARICA Combo CleanerScaricando qualsiasi software elencato in questo sito, accetti le nostre Condizioni di Privacy e le Condizioni di utilizzo. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Menu:
- Cos'è Payment Has Been Processed malspam?
- Tipologie di email dannose.
- Come individuare un'email dannosa?
- Cosa fare se si è vittima di una truffa via email?
Tipologie di email dannose:
 Phishing Email
Più comunemente, i criminali informatici utilizzano email ingannevoli per indurre gli utenti di Internet a divulgare le proprie informazioni private sensibili, ad esempio le informazioni di accesso a vari servizi online, account email o informazioni bancarie online.
Tali attacchi sono chiamati phishing. In un attacco di phishing, i criminali informatici di solito inviano un messaggio e-mail con il logo di un servizio popolare (ad esempio Microsoft, DHL, Amazon, Netflix), creano urgenza (indirizzo di spedizione errato, password scaduta, ecc.) e inseriscono un collegamento che sperano le loro potenziali vittime cliccheranno.
Dopo aver fatto clic sul collegamento presentato in tale messaggio di posta elettronica, le vittime vengono reindirizzate a un sito Web falso che sembra identico o estremamente simile a quello originale. Alle vittime viene quindi chiesto di inserire la password, i dettagli della carta di credito o altre informazioni rubate dai criminali informatici.
 Email con Allegati Pericolosi
Un altro popolare vettore di attacco è la posta indesiderata con allegati dannosi che infettano i computer degli utenti con malware. Gli allegati dannosi di solito contengono trojan in grado di rubare password, informazioni bancarie e altre informazioni sensibili.
In tali attacchi, l'obiettivo principale dei criminali informatici è indurre le loro potenziali vittime ad aprire un allegato di posta elettronica infetto. Per raggiungere questo obiettivo, i messaggi di posta elettronica di solito parlano di fatture, fax o messaggi vocali ricevuti di recente.
Se una potenziale vittima cade nell'esca e apre l'allegato, i suoi computer vengono infettati e i criminali informatici possono raccogliere molte informazioni sensibili.
Sebbene sia un metodo più complicato per rubare informazioni personali (filtri antispam e programmi antivirus di solito rilevano tali tentativi), in caso di successo, i criminali informatici possono ottenere una gamma molto più ampia di dati e possono raccogliere informazioni per un lungo periodo di tempo.
 Sextortion Email
Questo è un particolare tipo di phishing. In questo caso, gli utenti ricevono un'email in cui si afferma che un criminale informatico potrebbe accedere alla webcam della potenziale vittima e ha una registrazione video della propria masturbazione.
Per eliminare il video, alle vittime viene chiesto di pagare un riscatto (di solito utilizzando Bitcoin o un'altra criptovaluta). Tuttavia, tutte queste affermazioni sono false: gli utenti che ricevono tali email dovrebbero ignorarle ed eliminarle.
Come individuare un'email dannosa?
I criminali informatici cercano sempre di più di rendere credibili ed affidabili le loro email; ecco alcune cose a cui dovresti porre attenzione quando cerchi di individuare un'email di phishing:
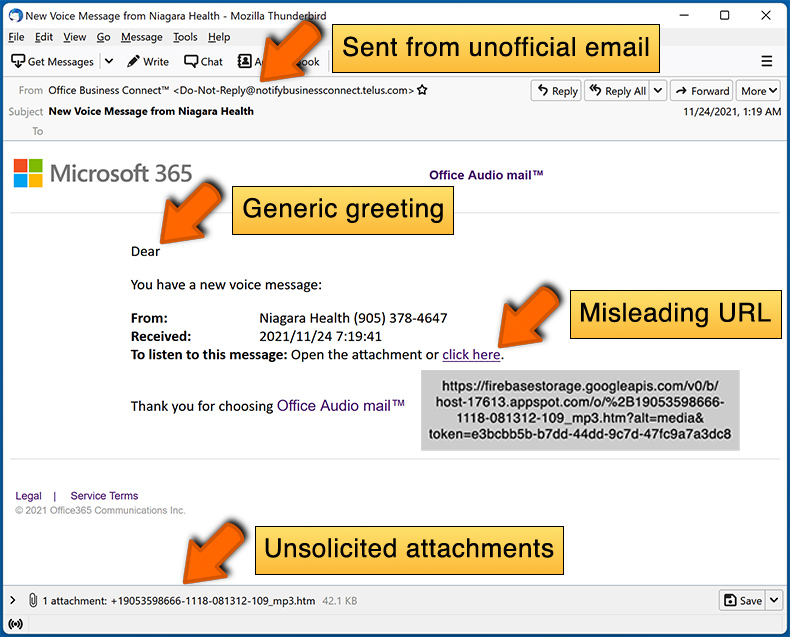
- Controlla l'indirizzo email del mittente ("da"): passa il mouse sull'indirizzo "da" e controlla se è legittimo. Ad esempio, se hai ricevuto un'email da Microsoft, assicurati di controllare se l'indirizzo email è @microsoft.com e non qualcosa di sospetto come @m1crosoft.com, @microsfot.com, @account-security-noreply.com, ecc.
- Controlla i saluti generici: se il messaggio di saluto nell'email è "Gentile utente", "Gentile @tuoemail.com", "Gentile cliente stimato", ciò dovrebbe destare sospetti. Più comunemente, le aziende ti chiamano per nome. La mancanza di queste informazioni potrebbe segnalare un tentativo di phishing.
- Controlla i collegamenti nell'email: passa il mouse sul collegamento presentato nell'email, se il collegamento che appare sembra sospetto, non fare clic su di esso. Ad esempio, se hai ricevuto un'email da Microsoft e il link nell'email mostra che andrà a firebasestorage.googleapis.com/v0... non dovresti fidarti. È meglio non fare clic su alcun collegamento nelle email, ma visitare il sito Web dell'azienda che ti ha inviato l'email.
- Non fidarti ciecamente degli allegati delle email: più comunemente, le aziende legittime ti chiederanno di accedere al loro sito Web e di visualizzare eventuali documenti sul sito; se hai ricevuto un'email con un allegato, è una buona idea scansionarla con un'applicazione antivirus. Gli allegati email infetti sono un vettore di attacco comune utilizzato dai criminali informatici.
Per ridurre al minimo il rischio di aprire email di phishing e di email dannose, ti consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
Esempi di email spam:
Cosa fare se si è vittima di una truffa via email?
- Se hai fatto clic su un collegamento in un'email di phishing e hai inserito la password, assicurati di modificare la password il prima possibile. Di solito, i criminali informatici raccolgono credenziali rubate e poi le vendono ad altri gruppi che le utilizzano per scopi dannosi. Se cambi la tua password in modo tempestivo, c'è la possibilità che i criminali non abbiano abbastanza tempo per fare danni.
- Se hai inserito i dati della tua carta di credito, contatta la tua banca il prima possibile e spiega la situazione. Ci sono buone probabilità che tu debba cancellare la tua carta di credito compromessa e ottenerne una nuova.
- Se noti segni di furto di identità, contatta immediatamente la Federal Trade Commission. Questa istituzione raccoglierà informazioni sulla tua situazione e creerà un piano di recupero personale.
- Se hai aperto un allegato dannoso, probabilmente il tuo computer è infetto, dovresti scansionarlo con un'applicazione antivirus affidabile. A questo scopo, consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
- Aiuta altri utenti di Internet - segnala le email di phishing ad: Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Domande frequenti (FAQ)
Perché ho ricevuto questa email?
Le email di spam vengono inviate contemporaneamente a un gran numero di destinatari. Queste campagne non sono personali - i criminali informatici raccolgono indirizzi email tramite violazioni di dati, false pagine di registrazione e mezzi simili, quindi distribuiscono lo stesso messaggio a tutti gli indirizzi dell'elenco.
Ho fornito le mie informazioni personali dopo essere stato ingannato da questa email, cosa devo fare?
Se ha divulgato le credenziali di accesso, modifichi immediatamente le password degli account interessati. Se ha condiviso informazioni finanziarie o altri dati personali sensibili, contatti al più presto la Sua banca o le autorità competenti.
Ho scaricato e aperto un file allegato a un'email, il mio computer è infetto?
Il verificarsi di un'infezione dipende dal tipo di file e dalle azioni eseguite. I file VBScript (.vbs) possono avviare l'installazione di malware non appena vengono eseguiti. Se ha eseguito lo script, il Suo computer potrebbe essere compromesso ed è vivamente consigliata una scansione antivirus completa.
Ho letto l'email ma non ho aperto l'allegato, il mio computer è infetto?
No. La semplice lettura di un'email non può causare un'infezione. L'installazione del malware richiede che l'utente apra l'allegato o interagisca con un link dannoso. Se nessuna delle due cose è avvenuta, il Suo computer non è a rischio a causa di questa email.
Combo Cleaner rimuoverà le infezioni da malware presenti negli allegati email?
Sì, Combo Cleaner è in grado di rilevare e rimuovere la maggior parte delle infezioni da malware note. Detto ciò, alcune minacce sofisticate si nascondono in profondità nel sistema, pertanto si consiglia di eseguire una scansione completa anziché una rapida, per assicurarsi che nulla venga tralasciato.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione