
Come sbarazzarsi del trojan bancario Android RemControl
TrojanConosciuto anche come: RemControl malware bancario

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di malware è RemControl?
RemControl è un trojan bancario per Android e un trojan ad accesso remoto (RAT) che prende di mira i clienti delle banche al dettaglio in Europa occidentale, Medio Oriente e Canada. Opera come piattaforma Malware-as-a-Service (MaaS). Secondo una ricerca pubblicata da Group-IB, il malware è stato identificato per la prima volta a luglio 2026, mentre la sua infrastruttura era attiva da maggio 2026.
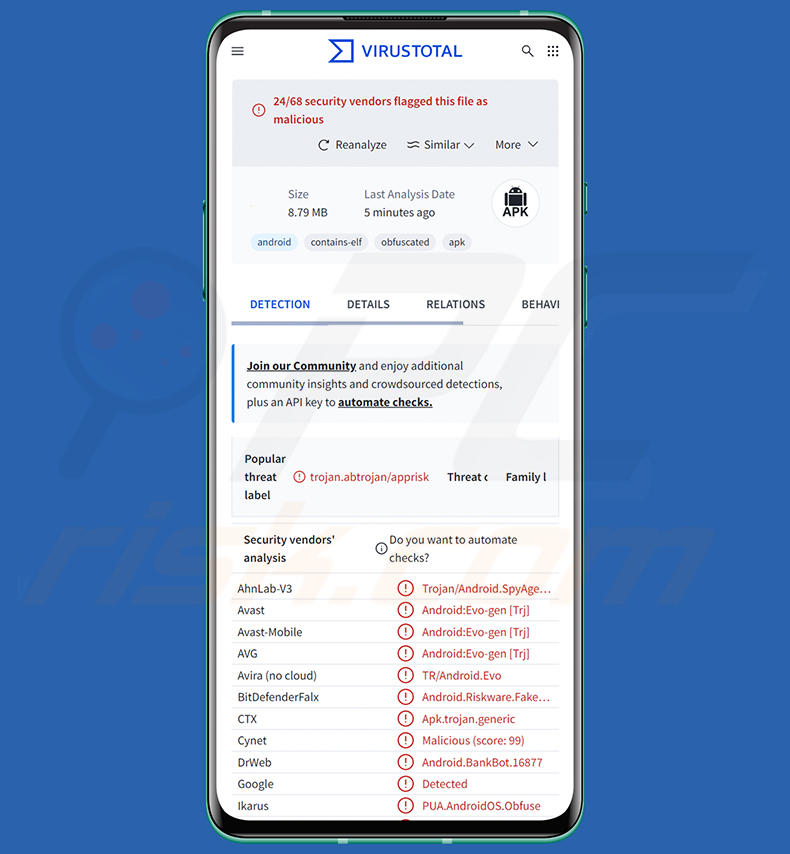
Panoramica del trojan bancario RemControl
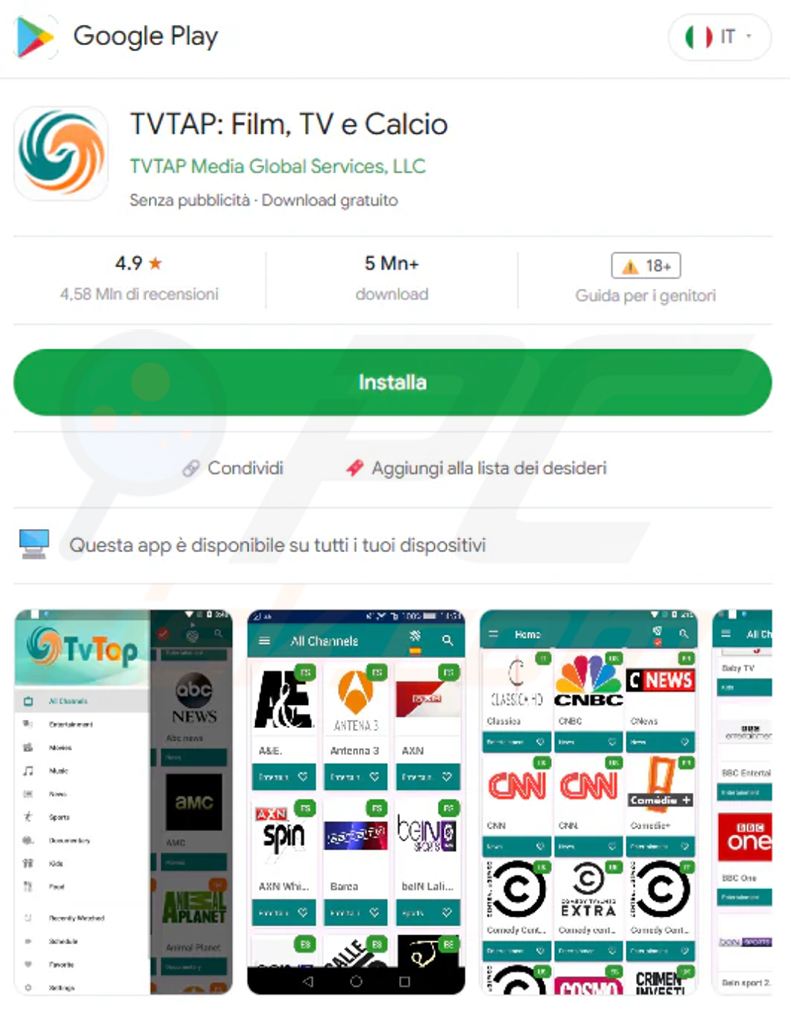
RemControl viene distribuito tramite false pagine del Google Play Store che impersonano TVTap, una popolare app IPTV per guardare canali TV in diretta. Le false pagine mostrano una valutazione di 4,9 stelle e oltre 5 milioni di download per sembrare affidabili, e le vittime vengono attirate su di esse tramite campagne di malvertising sulla piattaforma pubblicitaria di Meta.
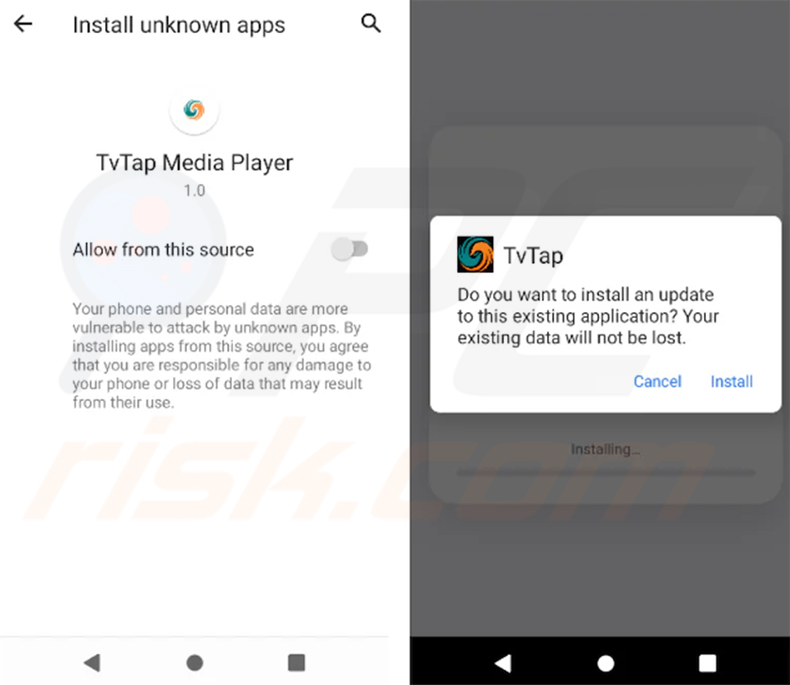
Una volta aperto, il dropper mostra una falsa schermata «Update TVTap» e chiede l'autorizzazione per configurare una connessione VPN. Questa VPN non serve a proteggere la vittima: isola il Google Play Store da Internet, in modo che Google Play Protect non possa analizzare il malware durante l'installazione.
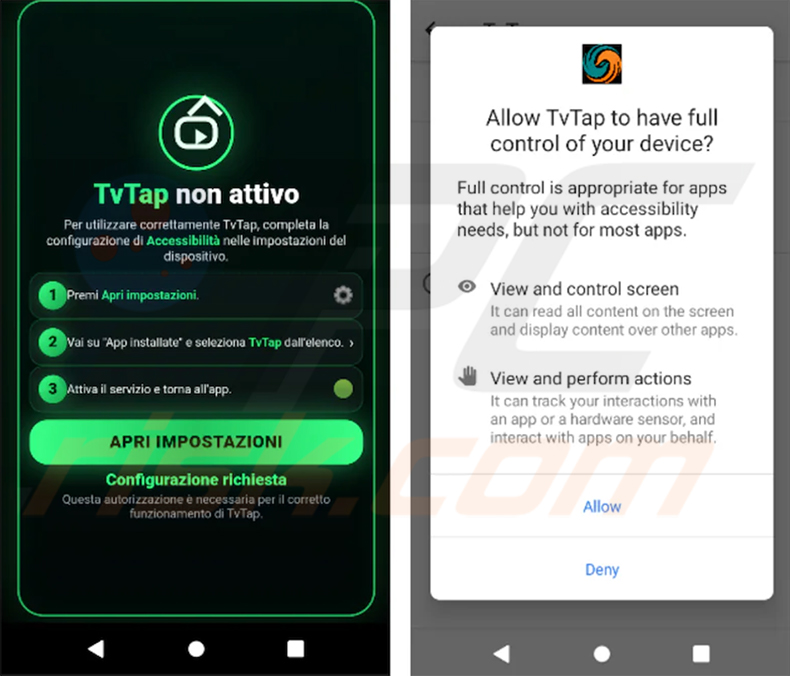
Ogni copia installata è inoltre firmata in modo diverso, il che rende più difficile il riconoscimento da parte degli strumenti di sicurezza. Una volta installato, il payload afferma che TVTap non è attivo e guida la vittima ad abilitare l'Accessibilità nelle impostazioni, concedendo così al malware il pieno controllo del dispositivo.
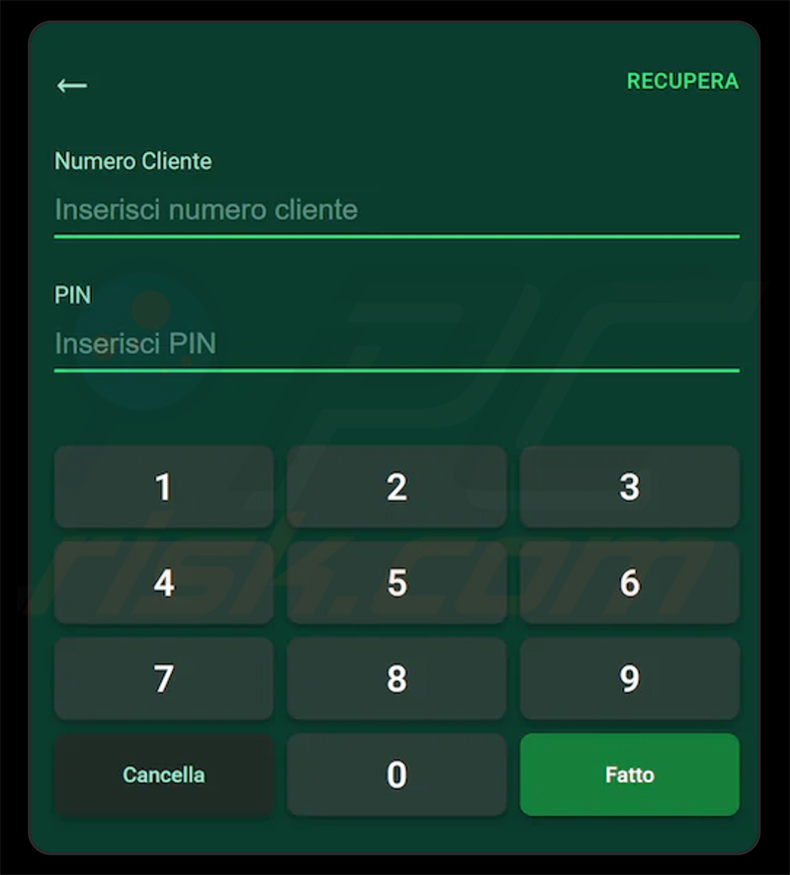
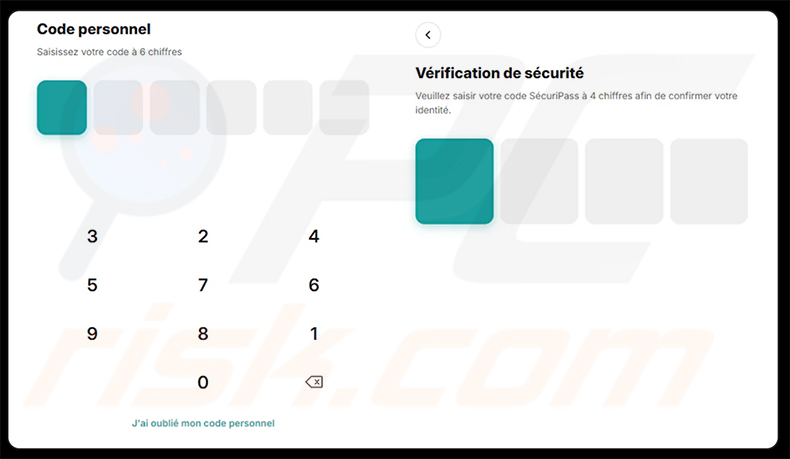
Da quel momento, RemControl monitora quale app è aperta. Quando la vittima avvia una delle oltre 30 app bancarie prese di mira, la copre con una falsa schermata di accesso che richiede dati come il numero cliente, il PIN o il codice di sicurezza. Dopo l'invio dei dati, la falsa schermata si chiude e ricompare l'app reale.
L'operatore può anche osservare lo schermo del dispositivo in tempo reale e controllarlo da remoto, toccando, scorrendo e digitando come se avesse il telefono in mano. RemControl può registrare le sequenze di tasti (keylogging), acquisire la sequenza di sblocco dello schermo e leggere il contenuto degli appunti, esponendo potenzialmente password o codici copiati.
L'acquisizione della sequenza di sblocco funziona sulle schermate di blocco di molti noti produttori di telefoni, tra cui Samsung, Xiaomi, Huawei, OPPO e OnePlus, oltre che su Android standard.
Per rendere più difficile la rimozione, il malware blocca l'accesso alle schermate delle impostazioni utilizzate per disinstallare le app, gestire l'Accessibilità o eseguire un ripristino ai dati di fabbrica, uscendone istantaneamente. Inoltre, individua l'indirizzo del proprio server tramite un dead-drop su Telegram, consentendo agli aggressori di cambiare server senza aggiornare il malware.
Group-IB ha scoperto che RemControl viene noleggiato ad altri criminali informatici come servizio, con un pannello per creare nuove versioni, gestire i dispositivi infetti e modificare le false schermate di accesso. In particolare, alcune sue parti sono state sviluppate con l'assistenza dell'intelligenza artificiale: una pagina di phishing attiva conteneva persino una risposta residua di un chatbot IA sotto il modulo di accesso.
In sintesi, la presenza di RemControl su un dispositivo può causare gravi violazioni della privacy, perdite finanziarie, transazioni bancarie non autorizzate e furto d'identità. Gli sviluppatori di malware migliorano spesso il proprio software, pertanto le versioni future di RemControl potrebbero avere funzionalità aggiuntive o diverse.
| Nome | RemControl malware bancario |
| Tipo Di Minaccia | Malware Android, Applicazione dannosa, Trojan bancario, Remote Access Trojan, RAT. |
| Nomi Di Rilevamento | Avast-Mobile (Android:Evo-gen [Trj]), Combo Cleaner (Android.Riskware.FakeApp.AHY), Kaspersky (HEUR:Trojan-Banker.AndroidOS.Agent.aeh), McAfee Scanner (Ti!AF2DECF5C5CB), Elenco completo (VirusTotal) |
| Sintomi | Il dispositivo è lento, le impostazioni di sistema vengono modificate senza l'autorizzazione dell'utente, compaiono applicazioni sospette, il consumo di dati e batteria aumenta notevolmente, i browser reindirizzano a siti web sospetti, vengono mostrate pubblicità invadenti. |
| Metodi Di Distribuzione | False pagine del Google Play Store che impersonano l'applicazione IPTV TVTap, campagne di malvertising. |
| Danni | Furto di informazioni personali (messaggi privati, credenziali di accesso/password, credenziali bancarie, ecc.), riduzione delle prestazioni del dispositivo, rapido esaurimento della batteria, riduzione della velocità di Internet, enormi perdite di dati, perdite economiche, furto d'identità (le app dannose potrebbero sfruttare le app di comunicazione). |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Esempi di trojan bancari per Android
RemControl si aggiunge a un elenco crescente di trojan bancari per Android che sfruttano il servizio di Accessibilità per rubare le credenziali bancarie tramite overlay di phishing, intercettare i codici monouso inviati via SMS e consentire agli operatori il controllo remoto in tempo reale dei dispositivi infetti. Altri esempi di trojan bancari per Android simili includono Rokarolla, OverlayPhantom e PhantomCard/NFCShare.
Indipendentemente dal comportamento specifico di un determinato malware, il risultato finale è lo stesso: rappresenta una seria minaccia per il dispositivo e per il suo proprietario. Adottare abitudini sicure e utilizzare software di sicurezza affidabili sono i modi più efficaci per restare protetti.
Come si è infiltrato RemControl nel mio dispositivo?
RemControl viene distribuito tramite false pagine del Google Play Store che impersonano l'applicazione IPTV TVTap. Poiché TVTap non è disponibile sullo store ufficiale, gli utenti sono già abituati a scaricarla da fonti non ufficiali, il che la rende un'esca ideale.
Group-IB ha confermato che l'operatore utilizza campagne di malvertising sulla piattaforma pubblicitaria di Meta per indirizzare il traffico delle vittime verso queste false pagine. Le pagine verificano il tipo di browser e la geolocalizzazione del visitatore prima di fornire l'APK dannoso, prendendo di mira solo gli utenti di dispositivi mobili di determinati paesi.
In generale, il malware per Android viene diffuso comunemente anche tramite store di app di terze parti, pagine di phishing che imitano banche o fornitori di servizi, link dannosi condivisi tramite social media o app di messaggistica e falsi avvisi di aggiornamento software.
Come evitare l'installazione di malware?
Scarichi le applicazioni solo da fonti ufficiali come il Google Play Store o il sito web ufficiale dello sviluppatore. Diffidi in particolare di qualsiasi sito o annuncio che La inviti a scaricare un'app al di fuori dello store ufficiale.
Prima di installare qualsiasi app, ne verifichi le autorizzazioni. Sia particolarmente sospettoso nei confronti delle app che richiedono l'accesso al servizio di Accessibilità, poiché questa autorizzazione è raramente necessaria alle app legittime e conferisce a un'applicazione un controllo quasi totale sul dispositivo.
Mantenga aggiornati il sistema operativo del dispositivo e tutte le applicazioni installate. Utilizzi un software di sicurezza per dispositivi mobili affidabile e presti attenzione ai link ricevuti via email, SMS o social media, poiché questi sono canali comuni di diffusione del malware per dispositivi mobili.
Falsa pagina del Google Play Store che impersona TVTap, utilizzata per distribuire RemControl (in italiano, fonte: Group-IB):
Dropper di RemControl che mostra una falsa schermata di aggiornamento di TVTap (fonte: Group-IB):
RemControl che richiede l'accesso al servizio di Accessibilità (pieno controllo del dispositivo, fonte: Group-IB):
Esempi di overlay di phishing mostrati da RemControl sopra le app bancarie:
Screenshot di un overlay di autenticazione in un unico passaggio (fonte: Group-IB):
Screenshot di un overlay di autenticazione in due passaggi (fonte: Group-IB):
Menu rapido:
- Introduzione
- Come eliminare la cronologia di navigazione dal browser Chrome?
- Come disattivare le notifiche del browser in Chrome?
- Come ripristinare il browser Chrome?
- Come eliminare la cronologia di navigazione dal browser Firefox?
- Come disattivare le notifiche del browser in Firefox?
- Come ripristinare il browser Firefox?
- Come disinstallare applicazioni potenzialmente indesiderate e/o dannose?
- Come avviare il dispositivo Android in «Modalità provvisoria»?
- Come controllare il consumo della batteria delle varie applicazioni?
- Come controllare l'utilizzo dei dati delle varie applicazioni?
- Come installare gli ultimi aggiornamenti software?
- Come ripristinare il sistema allo stato predefinito?
- Come disattivare le applicazioni con privilegi di amministratore?
Eliminare la cronologia di navigazione dal browser Chrome:
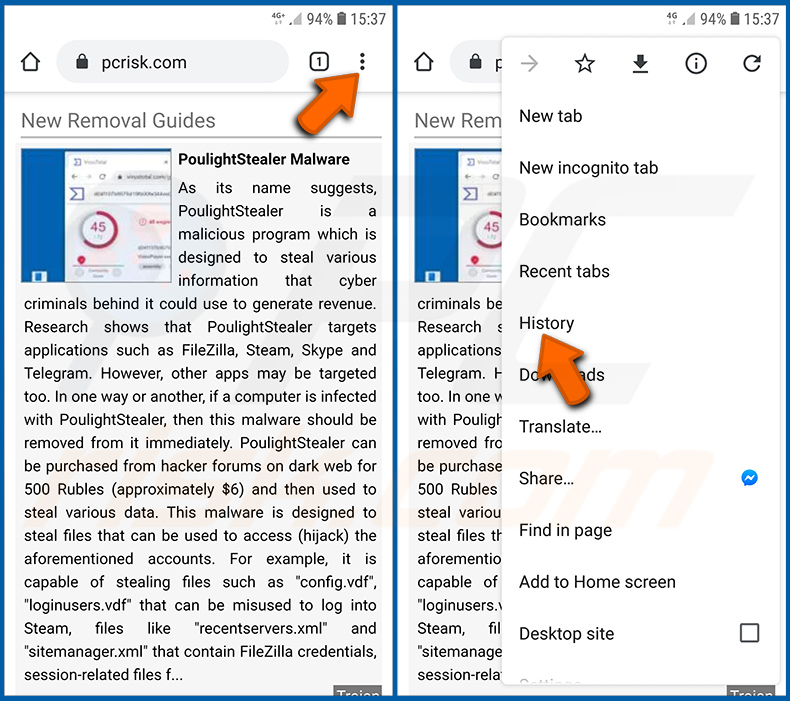
Tocchi il pulsante «Menu» (tre puntini nell'angolo in alto a destra dello schermo) e selezioni «Cronologia» nel menu a discesa che si apre.
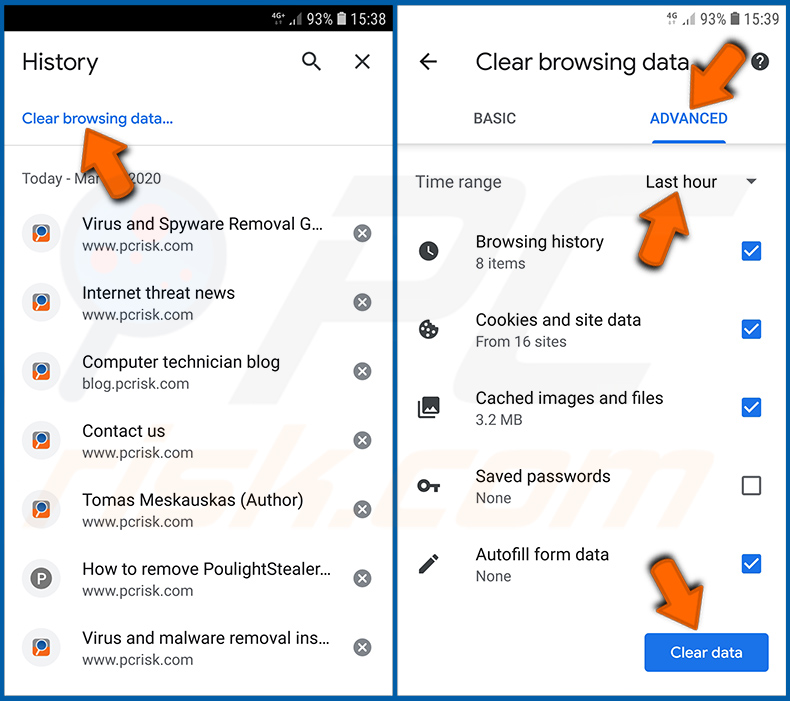
Tocchi «Cancella dati di navigazione», selezioni la scheda «AVANZATE», scelga l'intervallo di tempo e i tipi di dati che desidera eliminare e tocchi «Cancella dati».
Disattivare le notifiche del browser in Chrome:
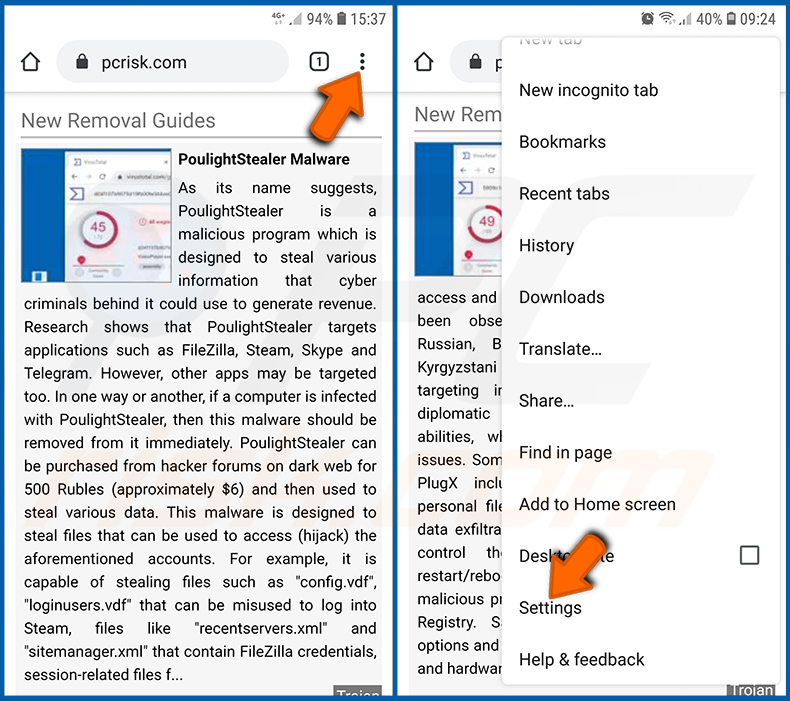
Tocchi il pulsante «Menu» (tre puntini nell'angolo in alto a destra dello schermo) e selezioni «Impostazioni» nel menu a discesa che si apre.
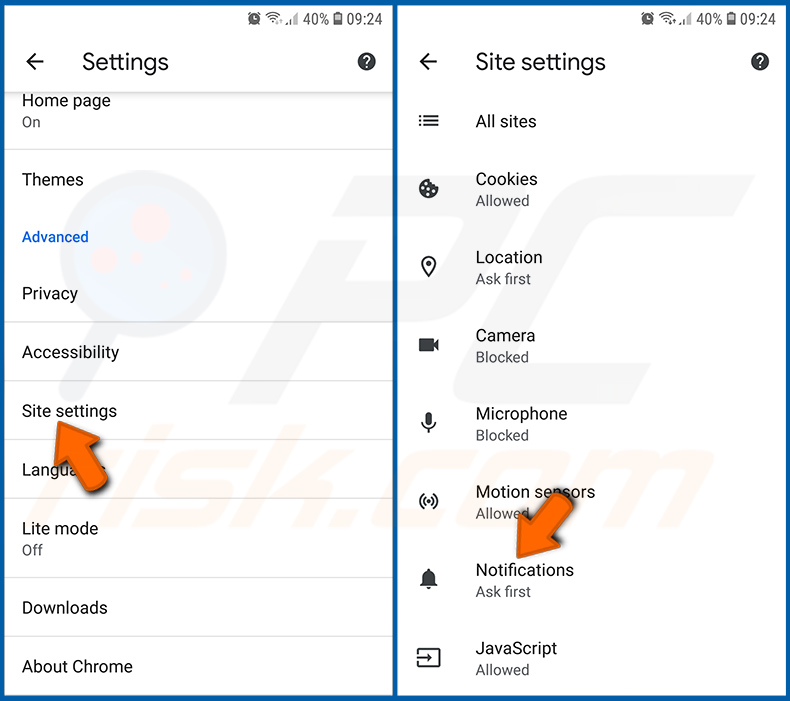
Scorra verso il basso fino a visualizzare l'opzione «Impostazioni sito» e la tocchi. Scorra verso il basso fino a visualizzare l'opzione «Notifiche» e la tocchi.
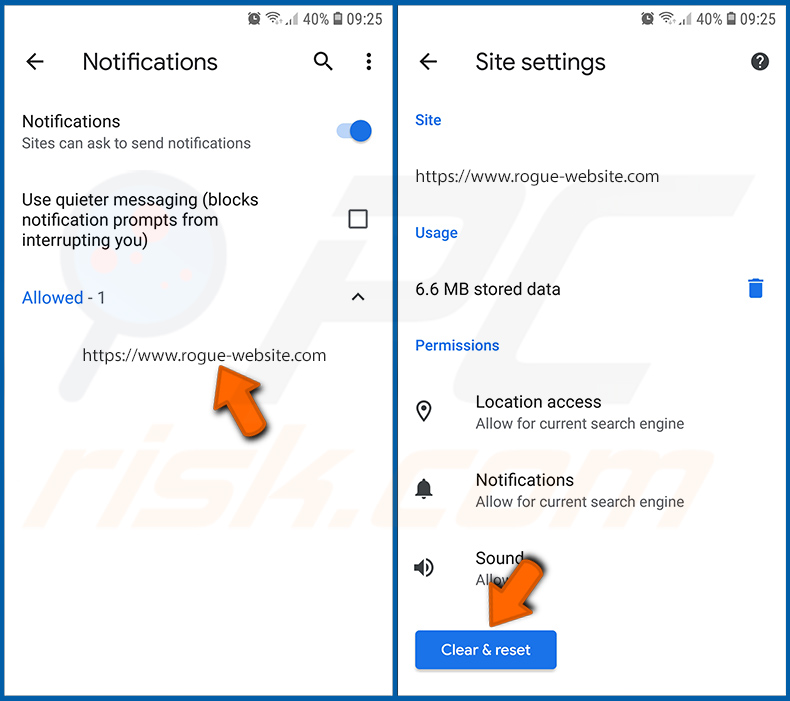
Individui i siti web che inviano notifiche del browser, li tocchi e faccia clic su «Cancella e reimposta». In questo modo verranno rimosse le autorizzazioni concesse a questi siti web per l'invio di notifiche. Tuttavia, quando visiterà nuovamente lo stesso sito, questo potrebbe chiedere di nuovo l'autorizzazione. Potrà scegliere se concedere o meno queste autorizzazioni (se sceglie di rifiutare, il sito web verrà spostato nella sezione «Bloccati» e non Le chiederà più l'autorizzazione).
Ripristinare il browser Chrome:
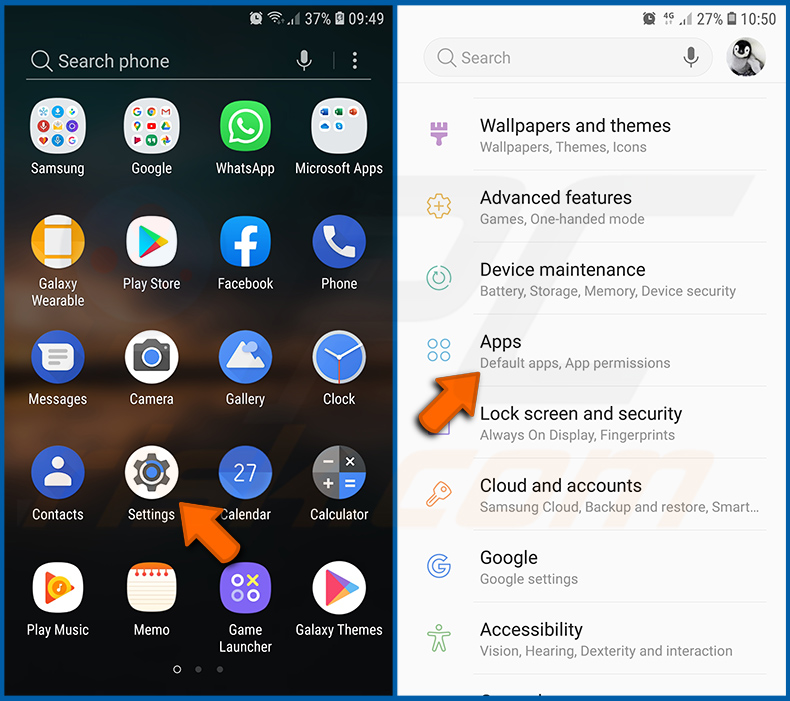
Vada su «Impostazioni», scorra verso il basso fino a visualizzare «App» e tocchi questa voce.
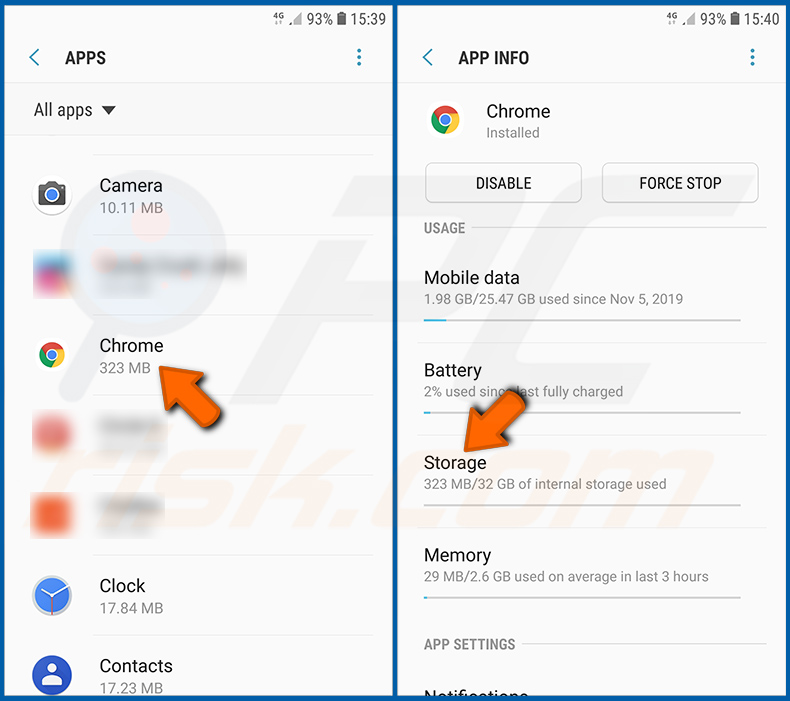
Scorra verso il basso fino a trovare l'applicazione «Chrome», la selezioni e tocchi l'opzione «Archiviazione».
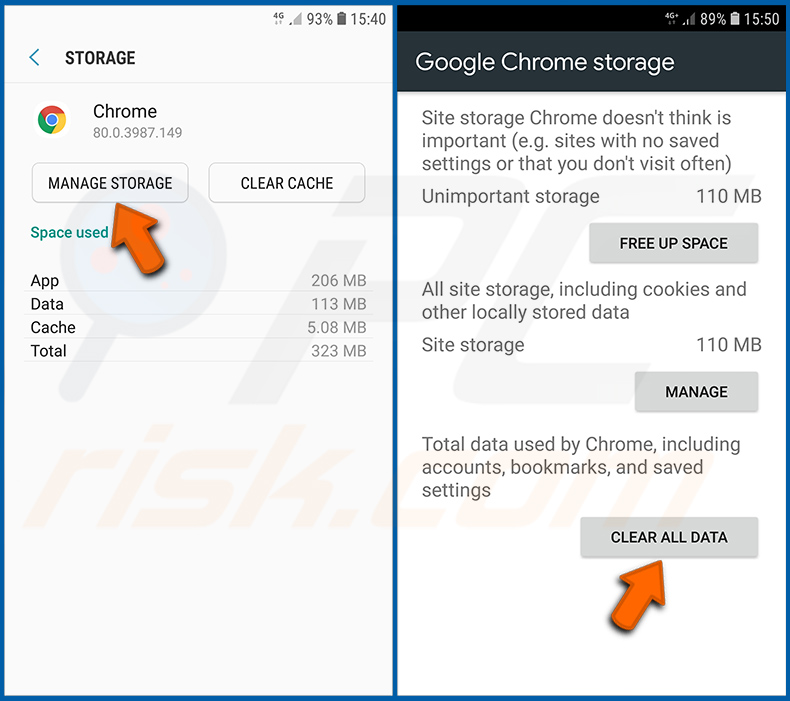
Tocchi «GESTISCI ARCHIVIAZIONE», poi «CANCELLA TUTTI I DATI» e confermi l'azione toccando «OK». Tenga presente che il ripristino del browser eliminerà tutti i dati in esso memorizzati. Ciò significa che verranno eliminati tutti i dati di accesso/password salvati, la cronologia di navigazione, le impostazioni non predefinite e altri dati. Dovrà inoltre effettuare nuovamente l'accesso a tutti i siti web.
Eliminare la cronologia di navigazione dal browser Firefox:
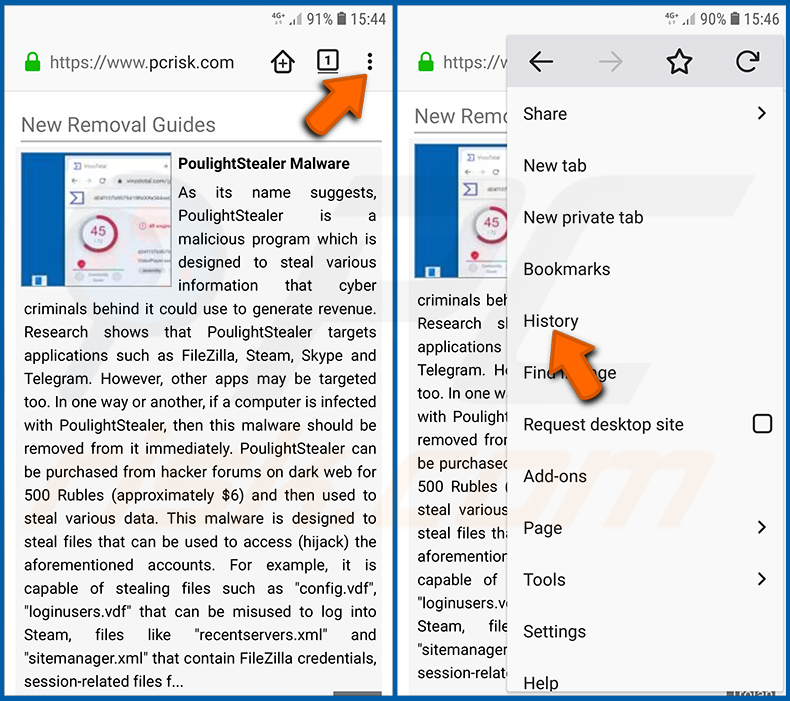
Tocchi il pulsante «Menu» (tre puntini nell'angolo in alto a destra dello schermo) e selezioni «Cronologia» nel menu a discesa che si apre.
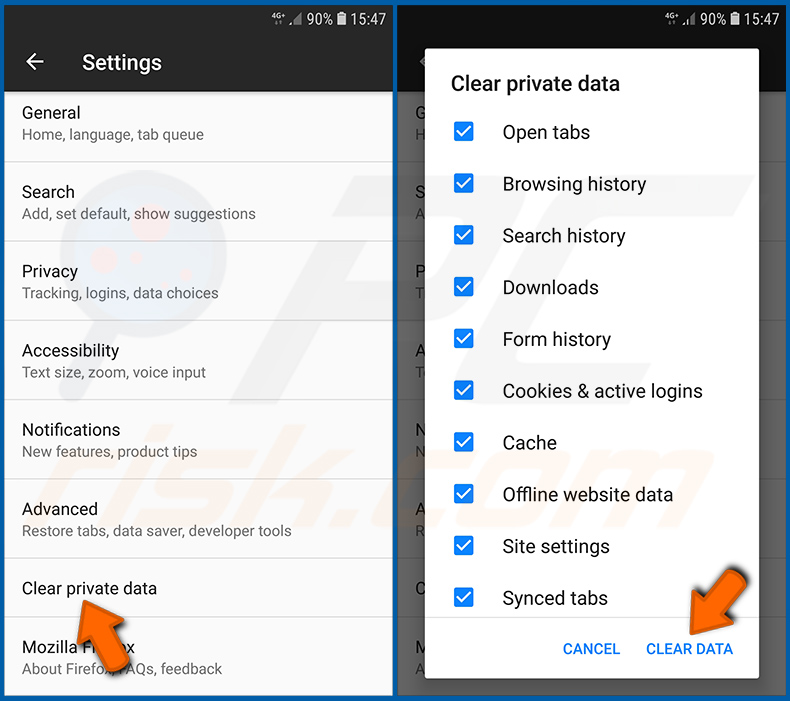
Scorra verso il basso fino a visualizzare «Cancella dati personali» e tocchi questa voce. Selezioni i tipi di dati che desidera rimuovere e tocchi «CANCELLA DATI».
Disattivare le notifiche del browser in Firefox:
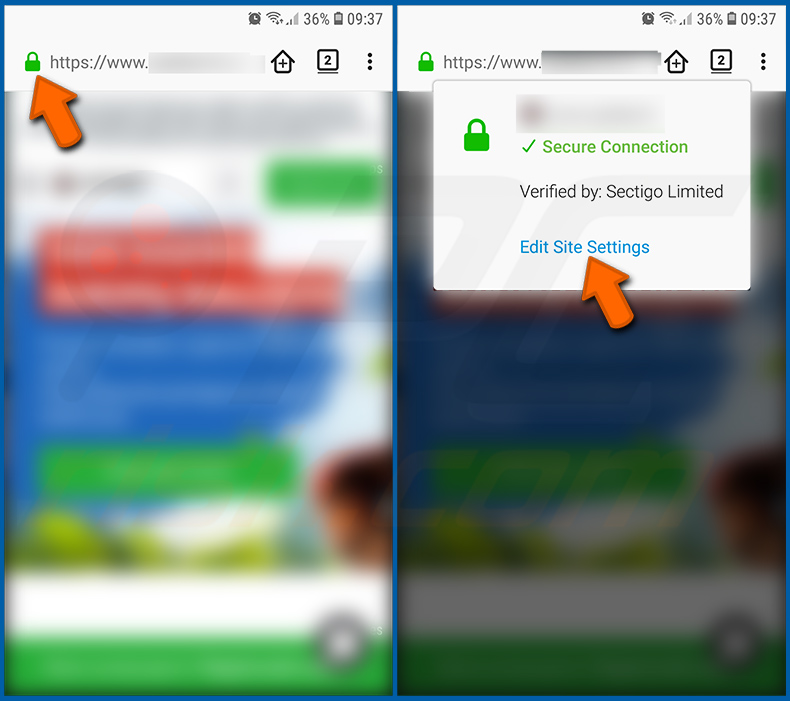
Visiti il sito web che invia le notifiche del browser, tocchi l'icona visualizzata a sinistra della barra degli indirizzi (l'icona non sarà necessariamente un «Lucchetto») e selezioni «Modifica impostazioni sito».
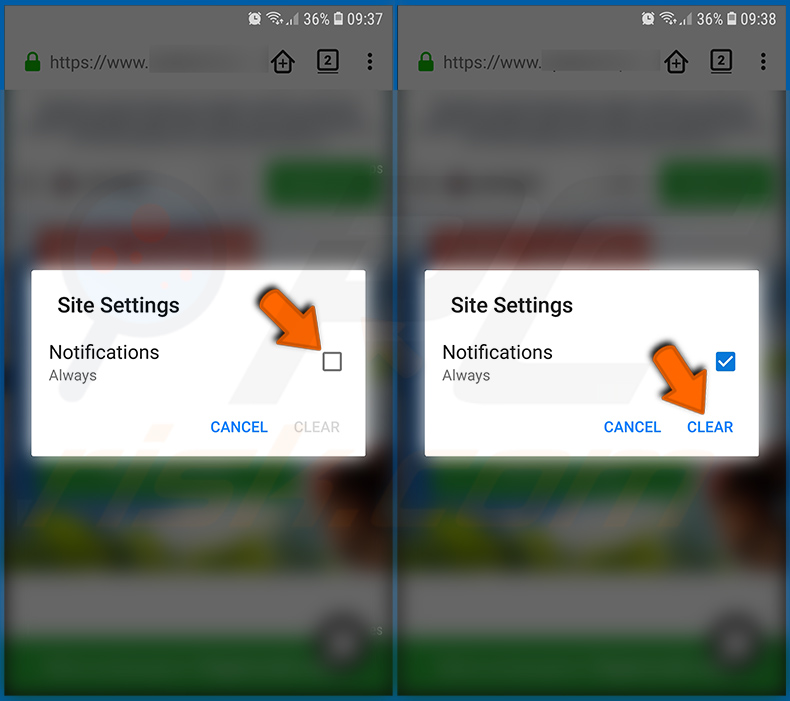
Nella finestra pop-up che si apre, selezioni l'opzione «Notifiche» e tocchi «CANCELLA».
Ripristinare il browser Firefox:
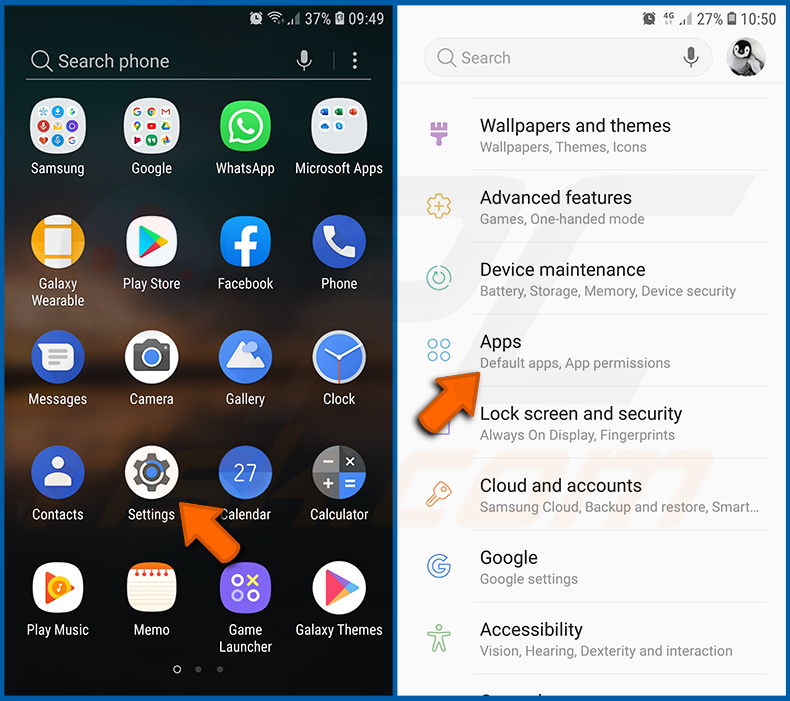
Vada su «Impostazioni», scorra verso il basso fino a visualizzare «App» e tocchi questa voce.
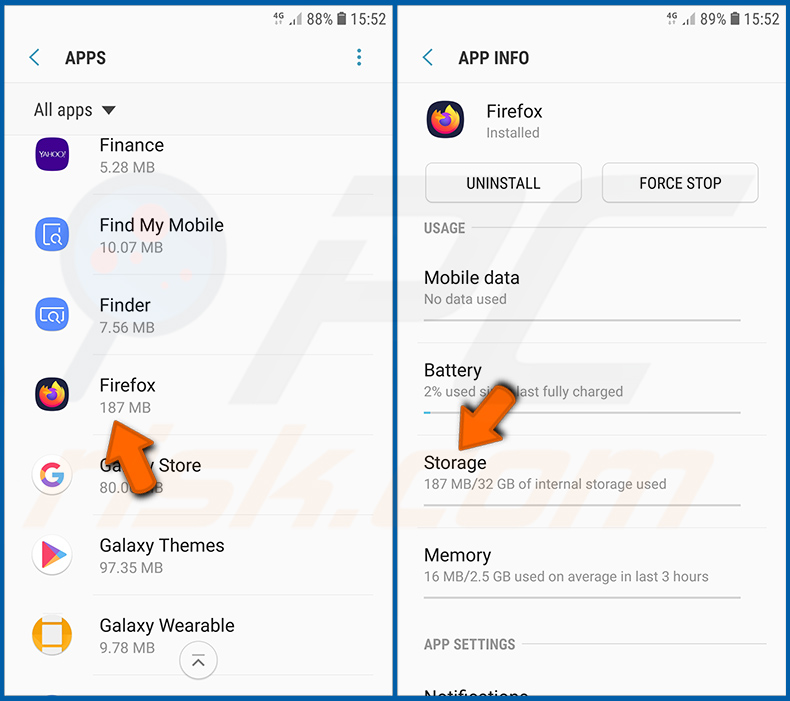
Scorra verso il basso fino a trovare l'applicazione «Firefox», la selezioni e tocchi l'opzione «Archiviazione».
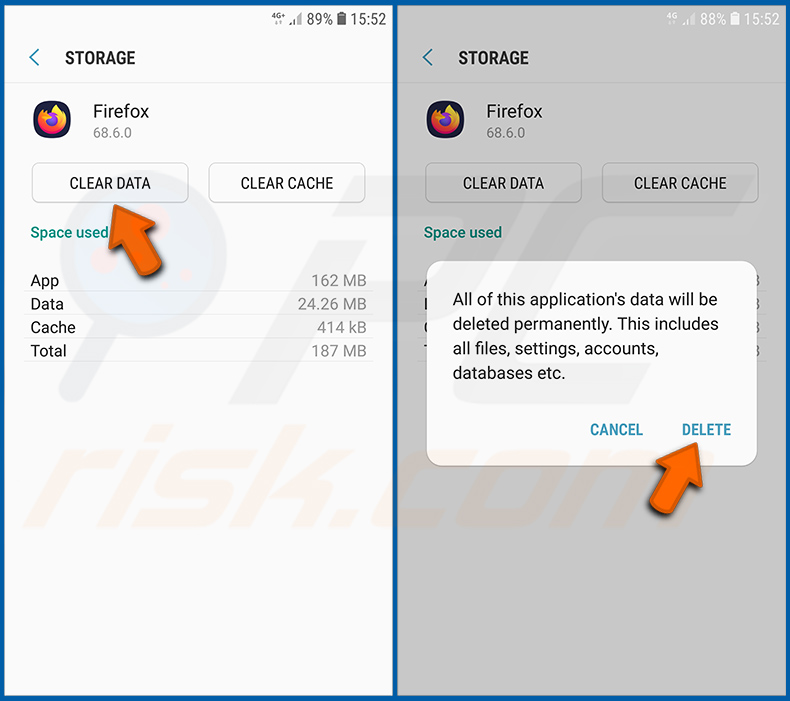
Tocchi «CANCELLA DATI» e confermi l'azione toccando «ELIMINA». Tenga presente che il ripristino del browser eliminerà tutti i dati in esso memorizzati. Ciò significa che verranno eliminati tutti i dati di accesso/password salvati, la cronologia di navigazione, le impostazioni non predefinite e altri dati. Dovrà inoltre effettuare nuovamente l'accesso a tutti i siti web.
Disinstallare applicazioni potenzialmente indesiderate e/o dannose:
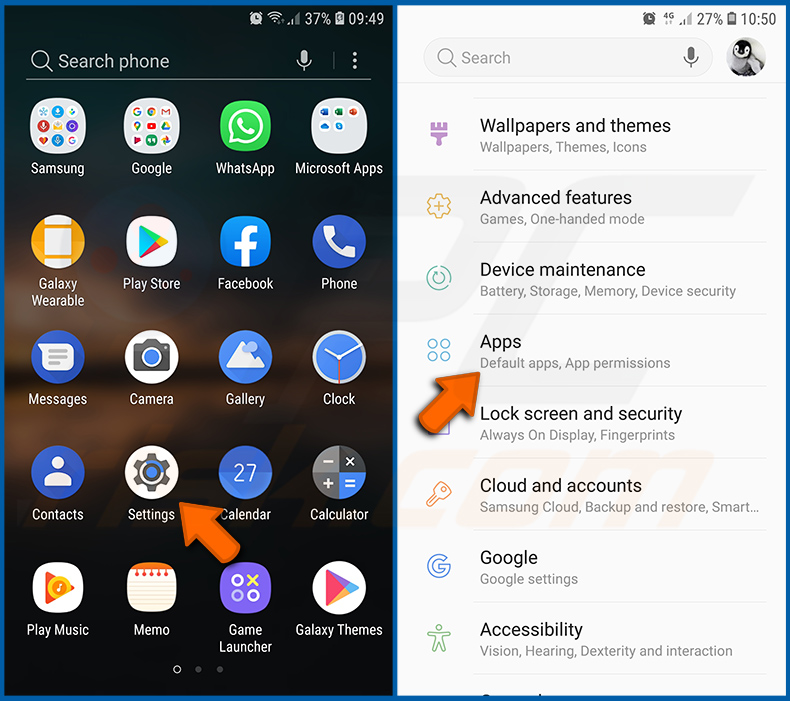
Vada su «Impostazioni», scorra verso il basso fino a visualizzare «App» e tocchi questa voce.
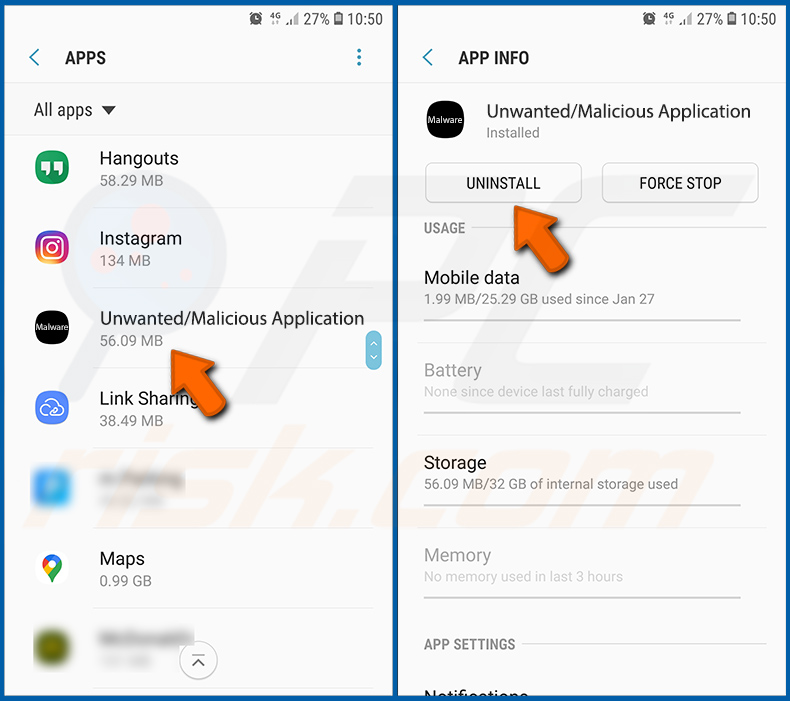
Scorra verso il basso fino a visualizzare un'applicazione potenzialmente indesiderata e/o dannosa, la selezioni e tocchi «Disinstalla». Se, per qualche motivo, non riesce a rimuovere l'app selezionata (ad esempio, viene visualizzato un messaggio di errore), provi a utilizzare la «Modalità provvisoria».
Avviare il dispositivo Android in «Modalità provvisoria»:
La «Modalità provvisoria» del sistema operativo Android impedisce temporaneamente l'esecuzione di tutte le applicazioni di terze parti. Utilizzare questa modalità è un buon modo per diagnosticare e risolvere vari problemi (ad esempio, rimuovere applicazioni dannose che impediscono agli utenti di farlo quando il dispositivo funziona «normalmente»).
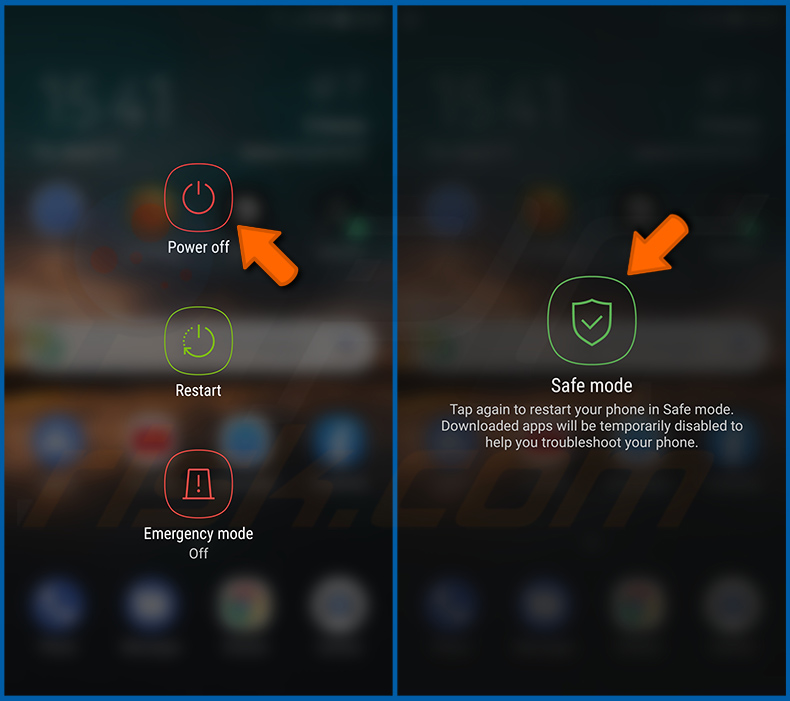
Prema il pulsante di «Accensione» e lo tenga premuto finché non viene visualizzata la schermata «Spegni». Tocchi l'icona «Spegni» e la tenga premuta. Dopo alcuni secondi comparirà l'opzione «Modalità provvisoria» e potrà avviarla riavviando il dispositivo.
Controllare il consumo della batteria delle varie applicazioni:
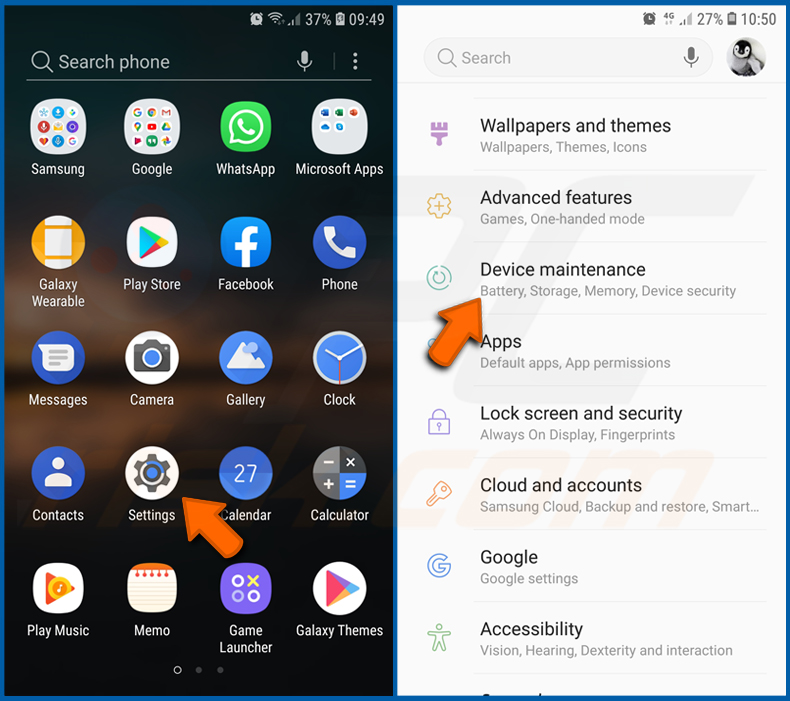
Vada su «Impostazioni», scorra verso il basso fino a visualizzare «Manutenzione dispositivo» e tocchi questa voce.
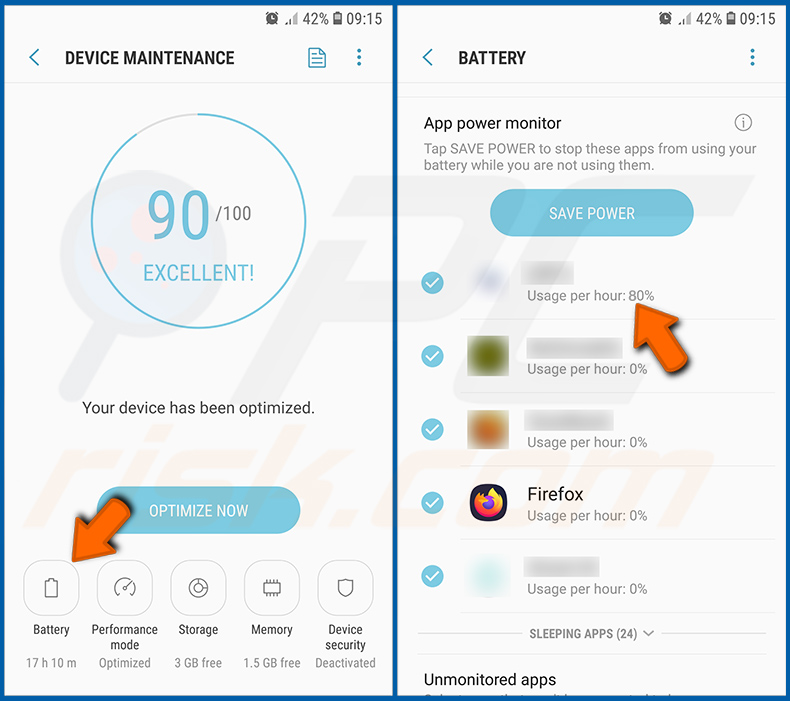
Tocchi «Batteria» e controlli il consumo di ciascuna applicazione. Le applicazioni legittime/autentiche sono progettate per consumare meno energia possibile, al fine di offrire la migliore esperienza utente e risparmiare energia. Pertanto, un consumo elevato della batteria può indicare che l'applicazione è dannosa.
Controllare l'utilizzo dei dati delle varie applicazioni:
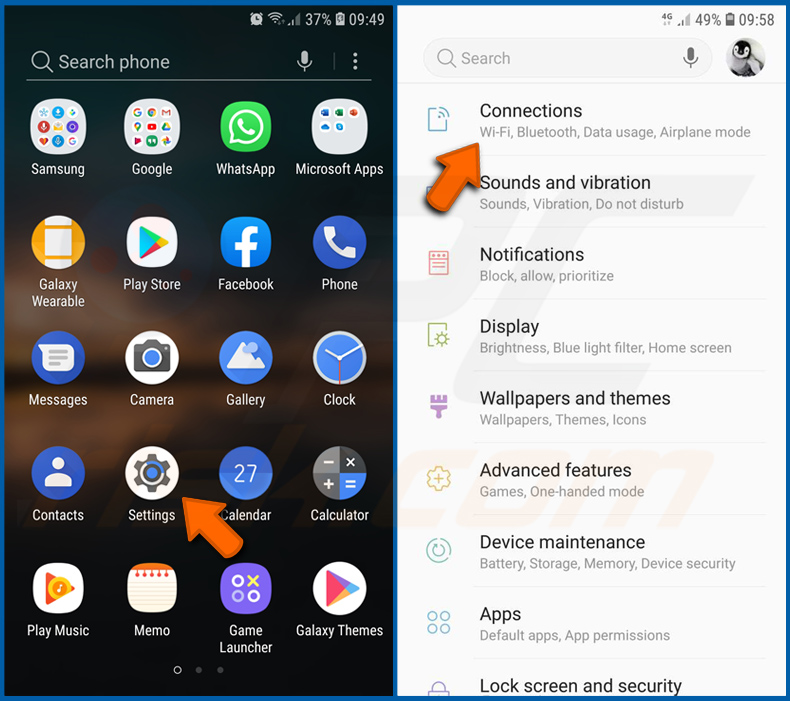
Vada su «Impostazioni», scorra verso il basso fino a visualizzare «Connessioni» e tocchi questa voce.
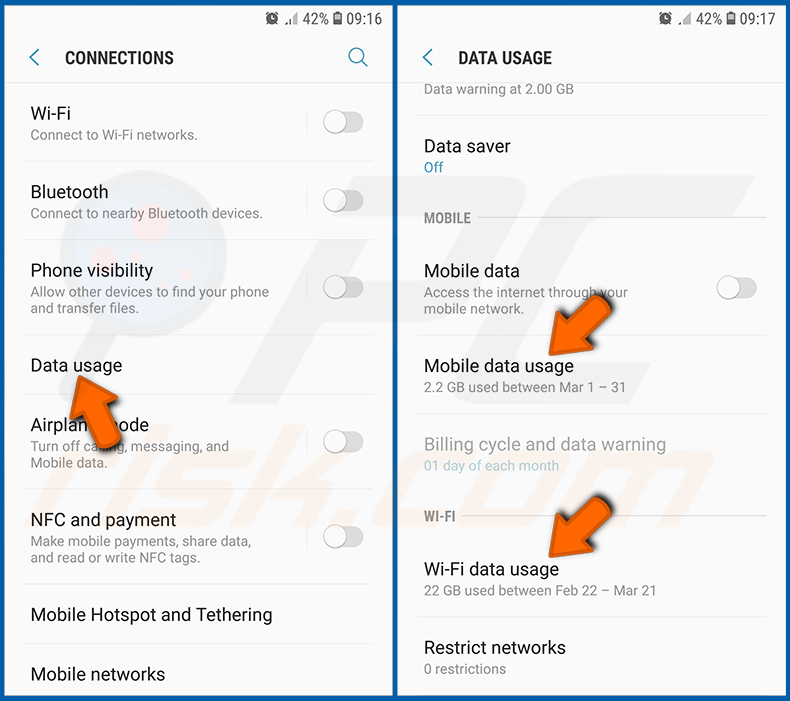
Scorra verso il basso fino a visualizzare «Utilizzo dati» e selezioni questa opzione. Come per la batteria, le applicazioni legittime/autentiche sono progettate per ridurre il più possibile l'utilizzo dei dati. Ciò significa che un utilizzo elevato dei dati può indicare la presenza di un'applicazione dannosa. Tenga presente che alcune applicazioni dannose potrebbero essere progettate per funzionare solo quando il dispositivo è connesso a una rete wireless. Per questo motivo, dovrebbe controllare l'utilizzo dei dati sia della rete mobile sia della rete Wi-Fi.
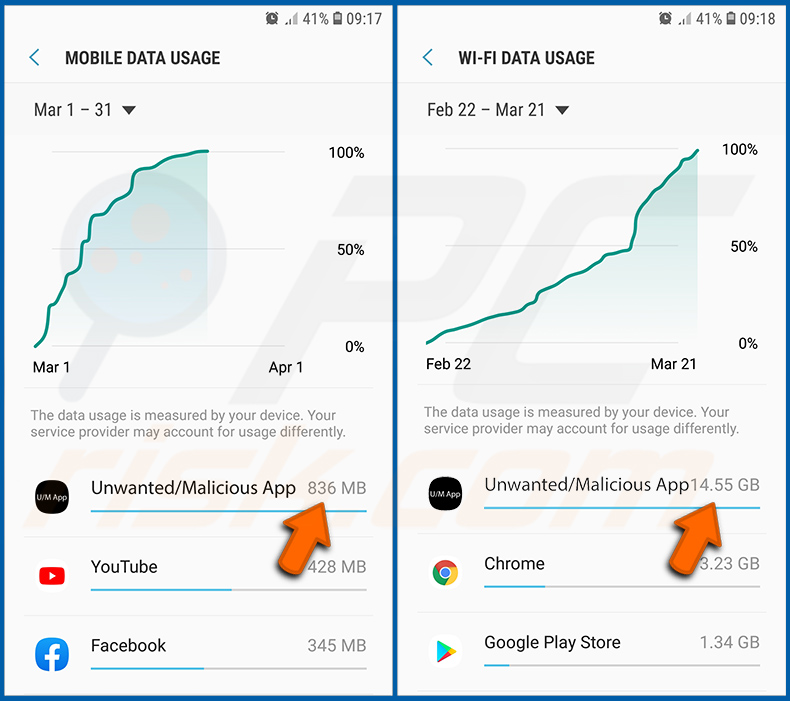
Se trova un'applicazione che utilizza molti dati anche se non la usa mai, Le consigliamo vivamente di disinstallarla il prima possibile.
Installare gli ultimi aggiornamenti software:
Mantenere il software aggiornato è una buona pratica per la sicurezza del dispositivo. I produttori di dispositivi rilasciano continuamente varie patch di sicurezza e aggiornamenti Android per correggere errori e bug che possono essere sfruttati dai criminali informatici. Un sistema obsoleto è molto più vulnerabile, motivo per cui dovrebbe sempre assicurarsi che il software del Suo dispositivo sia aggiornato.
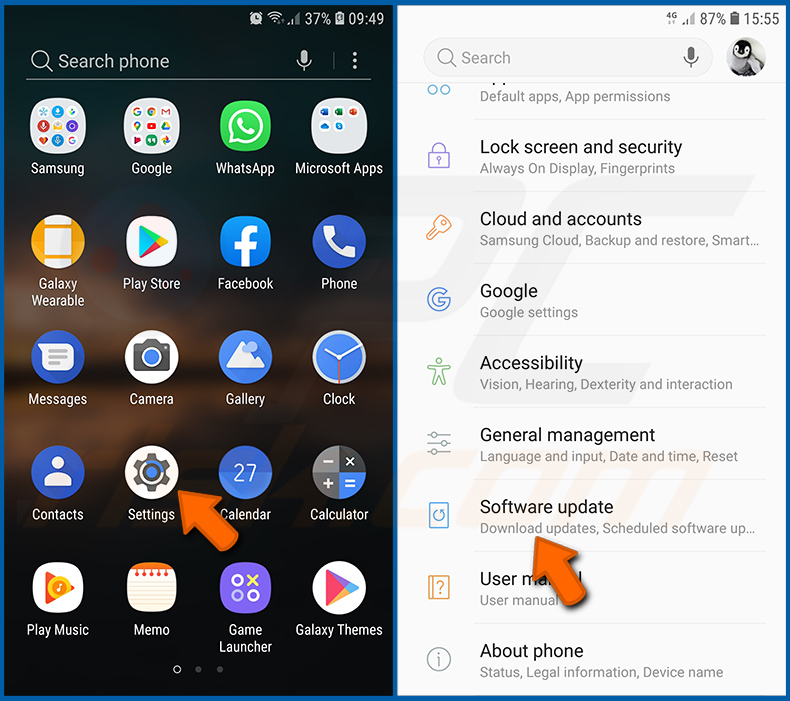
Vada su «Impostazioni», scorra verso il basso fino a visualizzare «Aggiornamento software» e tocchi questa voce.
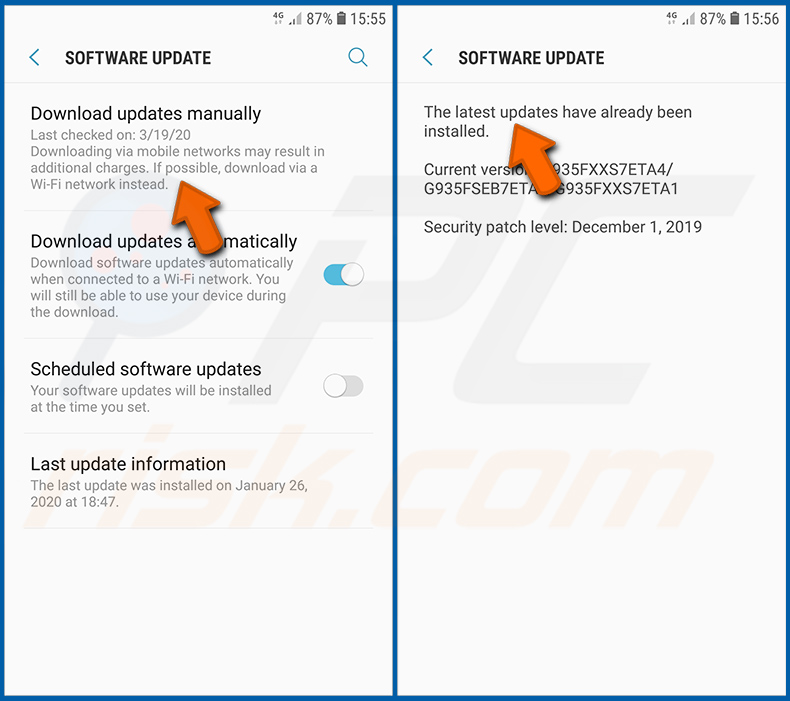
Tocchi «Scarica aggiornamenti manualmente» e verifichi se sono disponibili aggiornamenti. In caso affermativo, li installi immediatamente. Le consigliamo inoltre di abilitare l'opzione «Scarica aggiornamenti automaticamente»: in questo modo il sistema potrà avvisarLa quando viene rilasciato un aggiornamento e/o installarlo automaticamente.
Ripristinare il sistema allo stato predefinito:
Eseguire un «Ripristino dati di fabbrica» è un buon modo per rimuovere tutte le applicazioni indesiderate, ripristinare le impostazioni predefinite del sistema e pulire il dispositivo in generale. Tuttavia, deve tenere presente che tutti i dati presenti nel dispositivo verranno eliminati, inclusi foto, file video/audio, numeri di telefono (memorizzati nel dispositivo, non nella scheda SIM), messaggi SMS e così via. In altre parole, il dispositivo verrà riportato al suo stato originale.
Può anche ripristinare le impostazioni di base del sistema e/o semplicemente le impostazioni di rete.
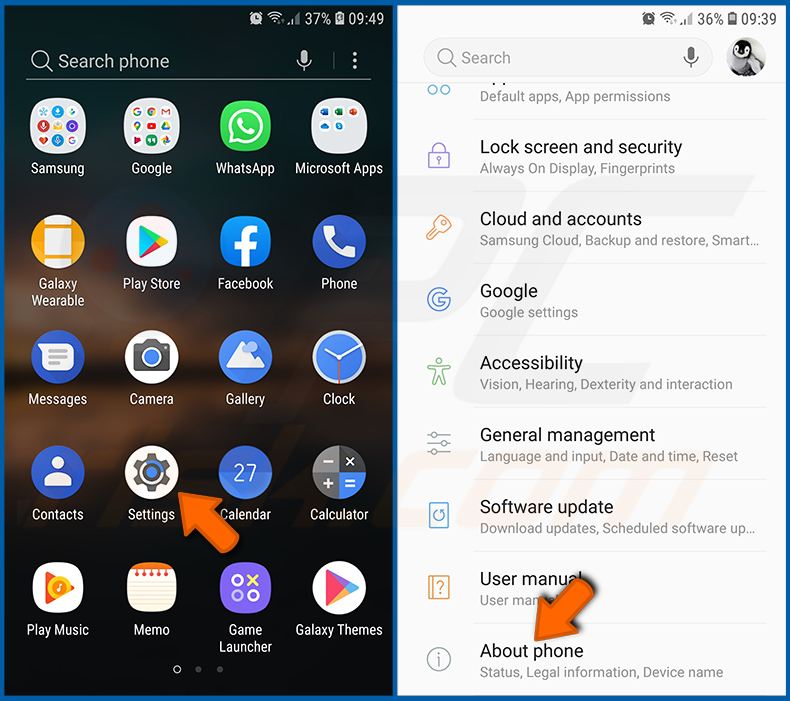
Vada su «Impostazioni», scorra verso il basso fino a visualizzare «Info sul telefono» e tocchi questa voce.
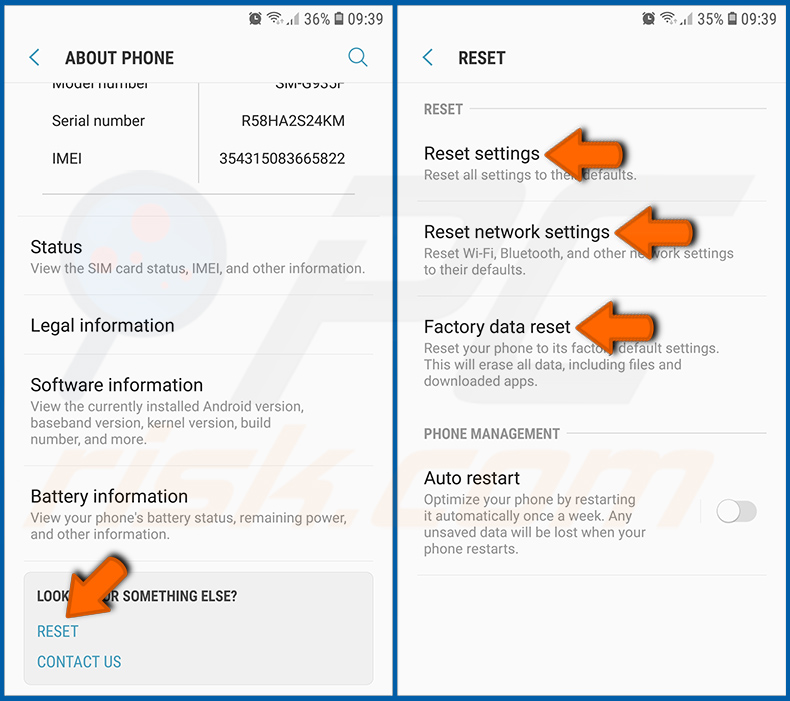
Scorra verso il basso fino a visualizzare «Ripristina» e tocchi questa voce. Ora scelga l'azione che desidera eseguire:
«Ripristina impostazioni» - ripristina tutte le impostazioni di sistema ai valori predefiniti;
«Ripristina impostazioni di rete» - ripristina tutte le impostazioni relative alla rete ai valori predefiniti;
«Ripristino dati di fabbrica» - ripristina l'intero sistema ed elimina completamente tutti i dati memorizzati;
Disattivare le applicazioni con privilegi di amministratore:
Se un'applicazione dannosa ottiene privilegi di livello amministratore, può danneggiare seriamente il sistema. Per mantenere il dispositivo il più sicuro possibile, dovrebbe sempre controllare quali app dispongono di tali privilegi e disattivare quelle che non dovrebbero averli.
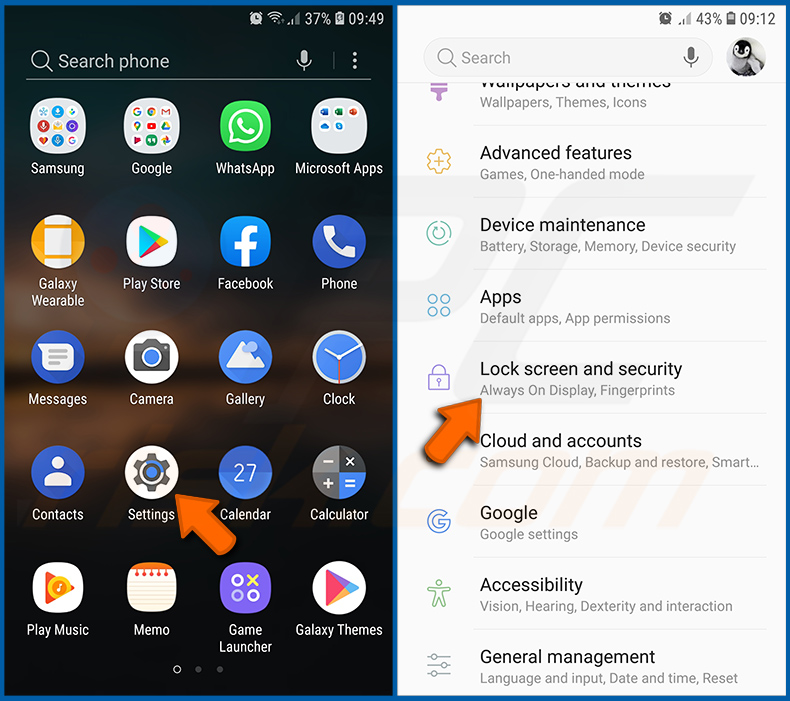
Vada su «Impostazioni», scorra verso il basso fino a visualizzare «Schermata di blocco e sicurezza» e tocchi questa voce.
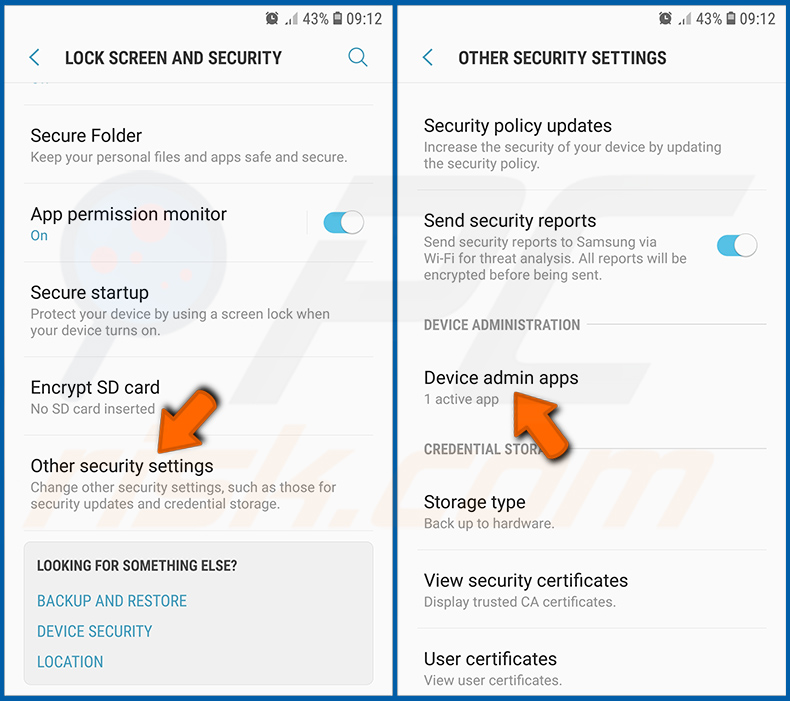
Scorra verso il basso fino a visualizzare «Altre impostazioni di sicurezza», tocchi questa voce e poi tocchi «App di amministrazione dispositivo».
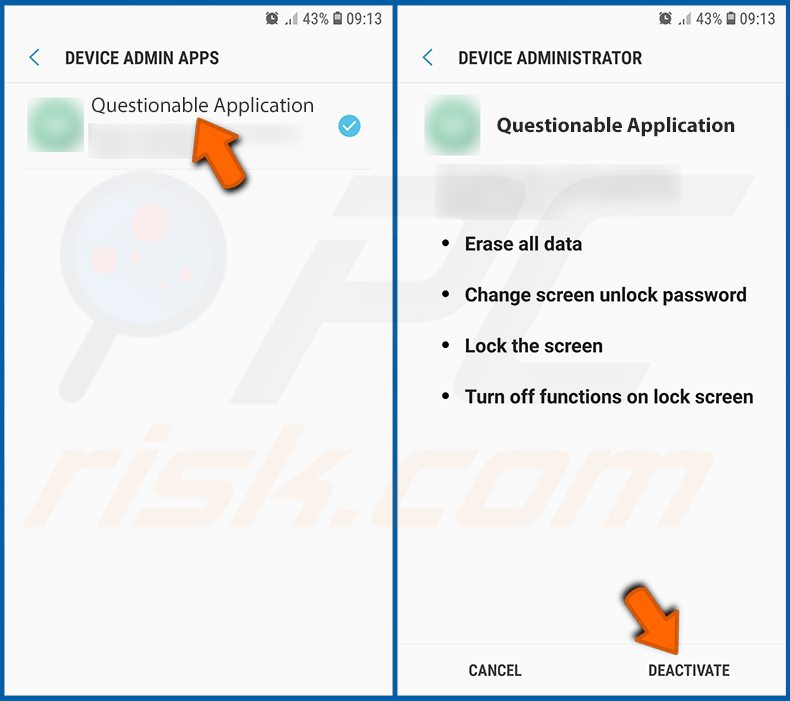
Individui le applicazioni che non dovrebbero avere privilegi di amministratore, le tocchi e poi tocchi «DISATTIVA».
Domande frequenti (FAQ)
Il mio dispositivo Android è infetto dal malware RemControl: devo formattare la memoria per eliminarlo?
In genere la formattazione non è necessaria per rimuovere RemControl. L'utilizzo di un software di sicurezza per dispositivi mobili affidabile come Combo Cleaner dovrebbe essere sufficiente per rilevare ed eliminare il malware dal dispositivo.
Quali sono i problemi più gravi che il malware RemControl può causare?
RemControl può sovrapporre false schermate di accesso bancario alle Sue app bancarie legittime, rubando PIN, codici di mobile banking e dati delle carte.
Inoltre, trasmette in tempo reale il Suo schermo all'operatore, registra ogni tocco e ogni tasto premuto, acquisisce la sequenza di sblocco del dispositivo e Le impedisce di aprire le impostazioni o di ripristinare il telefono ai dati di fabbrica. Il risultato finale può essere costituito da transazioni bancarie non autorizzate, perdita totale dell'accesso agli account e furto d'identità.
Qual è lo scopo del malware RemControl?
RemControl è progettato principalmente per le frodi bancarie. Il suo operatore lo utilizza per rubare le credenziali bancarie e assumere il controllo remoto dei dispositivi infetti per effettuare transazioni non autorizzate. Detto ciò, in alcuni casi i criminali informatici possono anche essere motivati da rancori personali, hacktivismo o interessi geopolitici.
Come si è infiltrato il malware RemControl nel mio dispositivo Android?
RemControl viene distribuito tramite false pagine del Google Play Store che impersonano l'applicazione IPTV TVTap, promosse tramite campagne di malvertising sulla piattaforma di Meta.
Il malware per Android viene inoltre diffuso comunemente tramite store di app di terze parti, link di phishing condivisi via SMS o social media e falsi avvisi di aggiornamento software. Scarichi sempre le app esclusivamente dal Google Play Store ufficiale.
Combo Cleaner mi proteggerà dal malware?
Combo Cleaner è in grado di rilevare ed eliminare quasi tutte le infezioni da malware conosciute. Ricordi che eseguire una scansione completa del sistema è fondamentale, poiché le minacce sofisticate come RemControl in genere si annidano in profondità nel sistema per evitare di essere rimosse facilmente.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione