
Che tipo di truffa via email è «Amazon Prime Subscription Expired»
TruffaConosciuto anche come: Amazon Prime Subscription Expired truffa di phishing

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di email è «Amazon Prime Subscription Expired»?
Abbiamo esaminato questa email e abbiamo stabilito che si tratta di una truffa di phishing. Il messaggio si spaccia per Amazon e afferma falsamente che l'abbonamento Prime del destinatario è scaduto di recente, esortandolo a confermare una chiave di verifica. Si consiglia di ignorarlo per evitare il furto delle credenziali dell'account.
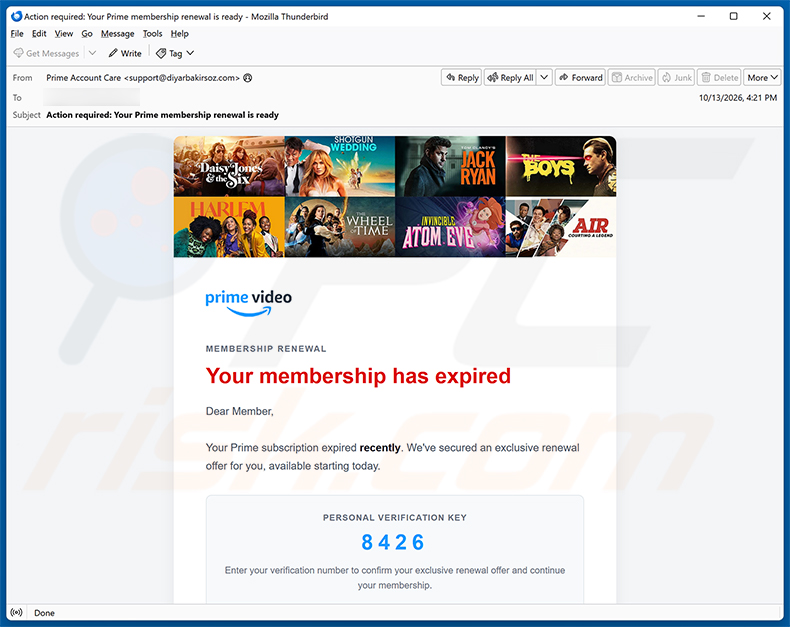
Panoramica della truffa via email «Amazon Prime Subscription Expired»
L'email si presenta come una notifica urgente di Amazon, in cui si afferma che l'abbonamento Prime del destinatario è scaduto. Mostra una cosiddetta chiave di verifica personale e invita il destinatario a fare clic su un pulsante di conferma per assicurarsi un'esclusiva offerta di rinnovo.
Sebbene il sito web collegato al pulsante di conferma non sia più attivo, molto probabilmente era stato progettato per imitare la pagina di accesso di Amazon. I siti di questo tipo chiedono ai visitatori di inserire il nome utente e la password del proprio account Amazon e, talvolta, anche i dati di fatturazione.
Chiunque inserisca le proprie credenziali in una pagina del genere consegna il proprio account Amazon direttamente ai truffatori. Le conseguenze possono includere acquisti non autorizzati effettuati con i metodi di pagamento salvati, modifiche alle impostazioni dell'account ed esposizione dei dati personali collegati all'account.
Vale la pena sottolineare che Amazon non ha alcun legame con questa campagna. Il nome e il marchio dell'azienda vengono utilizzati senza autorizzazione per far apparire l'email legittima.
| Nome | Amazon Prime Subscription Expired truffa di phishing |
| Tipo Di Minaccia | Phishing, Truffa, Ingegneria sociale, Frode |
| Falsa Affermazione | L'abbonamento Amazon Prime è scaduto di recente; il destinatario deve confermare una chiave di verifica personale per rinnovare l'abbonamento |
| Camuffamento | Notifica legittima di rinnovo dell'abbonamento Amazon Prime |
| Sintomi | Acquisti online non autorizzati, password degli account online modificate, furto d'identità, accesso illegale al computer. |
| Metodi Di Distribuzione | Email ingannevoli, annunci pop-up online fraudolenti, tecniche di avvelenamento dei motori di ricerca, domini con errori di ortografia. |
| Danni | Perdita di informazioni private sensibili, perdita di denaro, furto d'identità. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Email truffa simili in generale
In conclusione, l'email «Amazon Prime Subscription Expired» è una truffa di phishing camuffata da notifica ufficiale di Amazon. Il suo obiettivo è rubare le credenziali dell'account tramite una pagina di accesso contraffatta. L'email deve essere ignorata ed eliminata. Vale inoltre la pena notare che le truffe di questo tipo vengono talvolta utilizzate come veicolo per la distribuzione di malware.
Altri esempi di email truffa simili sono Email Contact Detail Confirmation, cPanel Security Breach e Mailbox Service Maintenance.
In che modo le campagne di spam infettano i computer?
I criminali informatici che distribuiscono malware via email in genere includono file dannosi come allegati o tramite link che conducono a pagine di download. Questi file possono presentarsi in molti formati, tra cui eseguibili, archivi come ZIP o RAR, documenti PDF, file di Microsoft Office e script.
Il modo in cui si sviluppa un'infezione dipende dal file coinvolto. I programmi eseguibili possono attivare il malware nel momento in cui vengono avviati. Altri tipi di file, come i documenti Word, potrebbero richiedere prima l'abilitazione di comandi macro dannosi. In generale, il malware necessita di una qualche forma di interazione da parte dell'utente prima di potersi insediare.
Come evitare l'installazione di malware?
Tratti con cautela le email inaspettate, in particolare quelle che La esortano ad agire rapidamente o a verificare le informazioni del Suo account. Non faccia clic su link e non apra allegati provenienti da mittenti che non conosce. Quando deve accedere a un servizio come Amazon, vada direttamente al sito web ufficiale digitando l'indirizzo nel browser.
Scarichi software solo da siti web ufficiali e da app store affermati. Eviti software piratati, strumenti di attivazione non ufficiali e generatori di chiavi, poiché spesso vengono forniti insieme a malware. Mantenere aggiornati il sistema operativo e le applicazioni riduce inoltre il rischio di sfruttamento delle vulnerabilità.
Utilizzi un programma antivirus o anti-malware affidabile e lo mantenga aggiornato. Presti attenzione prima di concedere autorizzazioni per le notifiche a siti web sconosciuti. Se ha già aperto un allegato sospetto, Le consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per rimuovere automaticamente eventuali minacce.
Aspetto completo dell'email truffa «Amazon Prime Subscription Expired» (GIF):
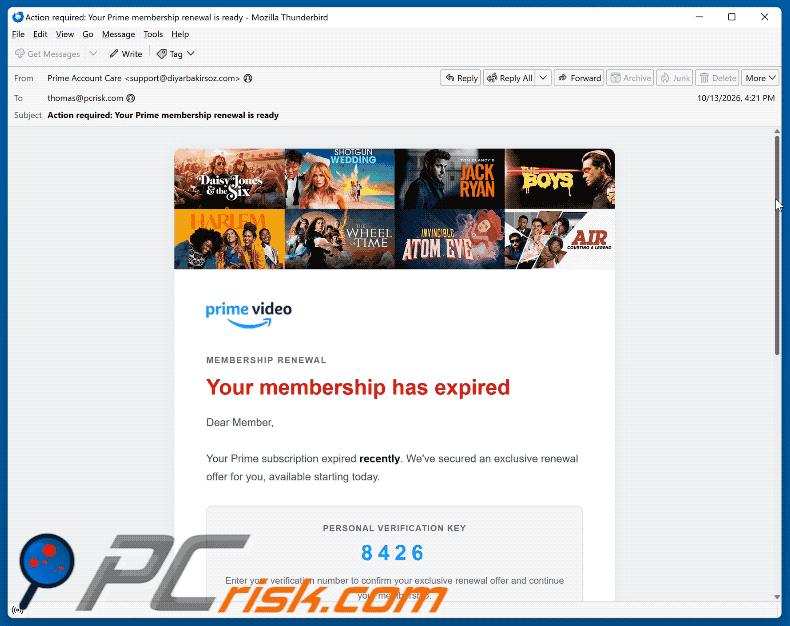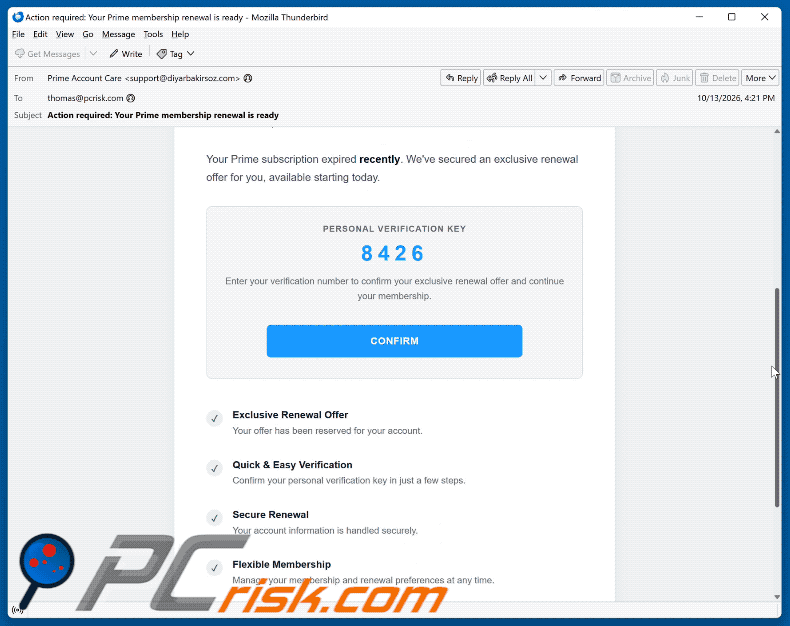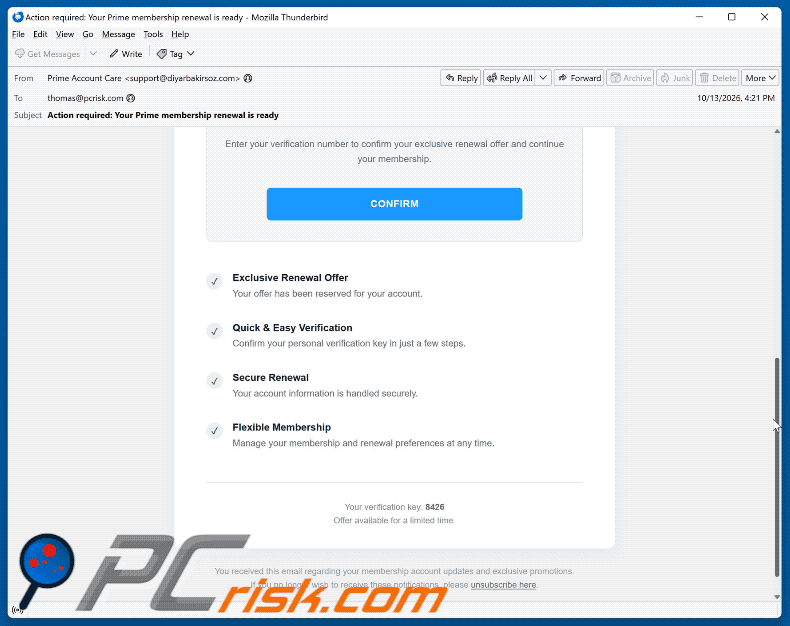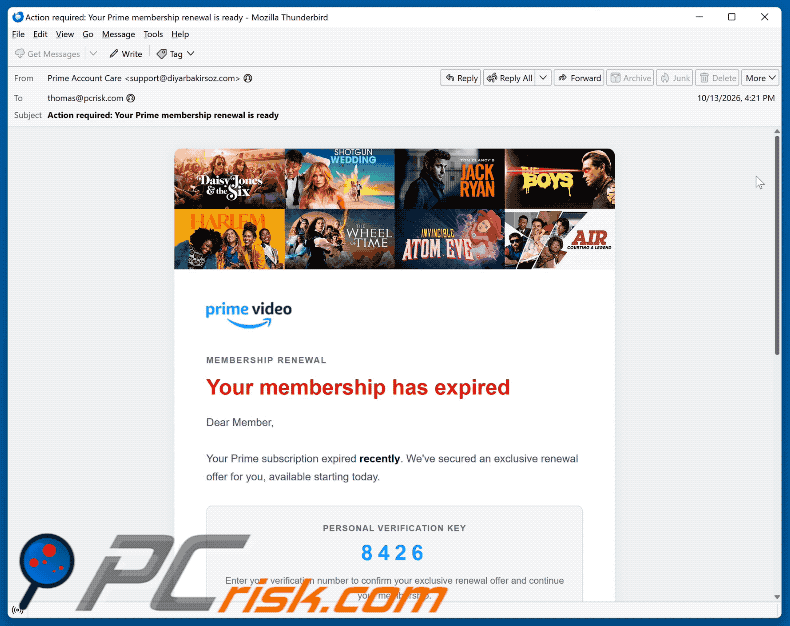
Testo presentato nella lettera email «Amazon Prime Subscription Expired»:
Subject: Action required: Your Prime membership renewal is ready
Membership Renewal
Your membership has expired
Dear Member,
Your Prime subscription expired recently. We've secured an exclusive renewal offer for you, available starting today.
Personal Verification Key
8426
Enter your verification number to confirm your exclusive renewal offer and continue your membership.
[CONFIRM]
Exclusive Renewal Offer
Your offer has been reserved for your account.Quick & Easy Verification
Confirm your personal verification key in just a few steps.Secure Renewal
Your account information is handled securely.Flexible Membership
Manage your membership and renewal preferences at any time.Your verification key: 8426
Offer available for a limited time.
You received this email regarding your membership account updates and exclusive promotions.
Rimozione automatica istantanea dei malware:
La rimozione manuale delle minacce potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. Combo Cleaner è uno strumento professionale per la rimozione automatica del malware consigliato per eliminare il malware. Scaricalo cliccando il pulsante qui sotto:
SCARICA Combo CleanerScaricando qualsiasi software elencato in questo sito, accetti le nostre Condizioni di Privacy e le Condizioni di utilizzo. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Menu:
- Cos'è Amazon Prime Subscription Expired truffa di phishing?
- Tipologie di email dannose.
- Come individuare un'email dannosa?
- Cosa fare se si è vittima di una truffa via email?
Tipologie di email dannose:
 Phishing Email
Più comunemente, i criminali informatici utilizzano email ingannevoli per indurre gli utenti di Internet a divulgare le proprie informazioni private sensibili, ad esempio le informazioni di accesso a vari servizi online, account email o informazioni bancarie online.
Tali attacchi sono chiamati phishing. In un attacco di phishing, i criminali informatici di solito inviano un messaggio e-mail con il logo di un servizio popolare (ad esempio Microsoft, DHL, Amazon, Netflix), creano urgenza (indirizzo di spedizione errato, password scaduta, ecc.) e inseriscono un collegamento che sperano le loro potenziali vittime cliccheranno.
Dopo aver fatto clic sul collegamento presentato in tale messaggio di posta elettronica, le vittime vengono reindirizzate a un sito Web falso che sembra identico o estremamente simile a quello originale. Alle vittime viene quindi chiesto di inserire la password, i dettagli della carta di credito o altre informazioni rubate dai criminali informatici.
 Email con Allegati Pericolosi
Un altro popolare vettore di attacco è la posta indesiderata con allegati dannosi che infettano i computer degli utenti con malware. Gli allegati dannosi di solito contengono trojan in grado di rubare password, informazioni bancarie e altre informazioni sensibili.
In tali attacchi, l'obiettivo principale dei criminali informatici è indurre le loro potenziali vittime ad aprire un allegato di posta elettronica infetto. Per raggiungere questo obiettivo, i messaggi di posta elettronica di solito parlano di fatture, fax o messaggi vocali ricevuti di recente.
Se una potenziale vittima cade nell'esca e apre l'allegato, i suoi computer vengono infettati e i criminali informatici possono raccogliere molte informazioni sensibili.
Sebbene sia un metodo più complicato per rubare informazioni personali (filtri antispam e programmi antivirus di solito rilevano tali tentativi), in caso di successo, i criminali informatici possono ottenere una gamma molto più ampia di dati e possono raccogliere informazioni per un lungo periodo di tempo.
 Sextortion Email
Questo è un particolare tipo di phishing. In questo caso, gli utenti ricevono un'email in cui si afferma che un criminale informatico potrebbe accedere alla webcam della potenziale vittima e ha una registrazione video della propria masturbazione.
Per eliminare il video, alle vittime viene chiesto di pagare un riscatto (di solito utilizzando Bitcoin o un'altra criptovaluta). Tuttavia, tutte queste affermazioni sono false: gli utenti che ricevono tali email dovrebbero ignorarle ed eliminarle.
Come individuare un'email dannosa?
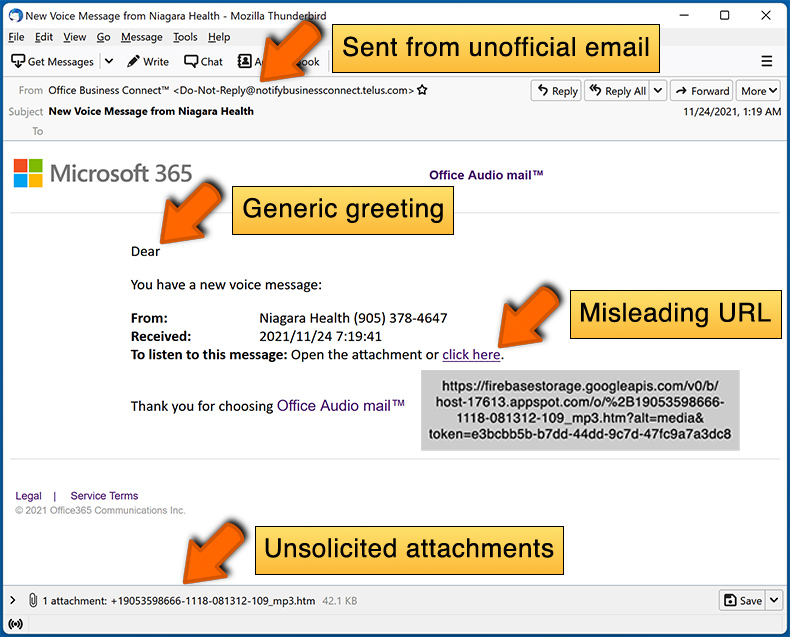
I criminali informatici cercano sempre di più di rendere credibili ed affidabili le loro email; ecco alcune cose a cui dovresti porre attenzione quando cerchi di individuare un'email di phishing:
- Controlla l'indirizzo email del mittente ("da"): passa il mouse sull'indirizzo "da" e controlla se è legittimo. Ad esempio, se hai ricevuto un'email da Microsoft, assicurati di controllare se l'indirizzo email è @microsoft.com e non qualcosa di sospetto come @m1crosoft.com, @microsfot.com, @account-security-noreply.com, ecc.
- Controlla i saluti generici: se il messaggio di saluto nell'email è "Gentile utente", "Gentile @tuoemail.com", "Gentile cliente stimato", ciò dovrebbe destare sospetti. Più comunemente, le aziende ti chiamano per nome. La mancanza di queste informazioni potrebbe segnalare un tentativo di phishing.
- Controlla i collegamenti nell'email: passa il mouse sul collegamento presentato nell'email, se il collegamento che appare sembra sospetto, non fare clic su di esso. Ad esempio, se hai ricevuto un'email da Microsoft e il link nell'email mostra che andrà a firebasestorage.googleapis.com/v0... non dovresti fidarti. È meglio non fare clic su alcun collegamento nelle email, ma visitare il sito Web dell'azienda che ti ha inviato l'email.
- Non fidarti ciecamente degli allegati delle email: più comunemente, le aziende legittime ti chiederanno di accedere al loro sito Web e di visualizzare eventuali documenti sul sito; se hai ricevuto un'email con un allegato, è una buona idea scansionarla con un'applicazione antivirus. Gli allegati email infetti sono un vettore di attacco comune utilizzato dai criminali informatici.
Per ridurre al minimo il rischio di aprire email di phishing e di email dannose, ti consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
Esempi di email spam:
Cosa fare se si è vittima di una truffa via email?
- Se hai fatto clic su un collegamento in un'email di phishing e hai inserito la password, assicurati di modificare la password il prima possibile. Di solito, i criminali informatici raccolgono credenziali rubate e poi le vendono ad altri gruppi che le utilizzano per scopi dannosi. Se cambi la tua password in modo tempestivo, c'è la possibilità che i criminali non abbiano abbastanza tempo per fare danni.
- Se hai inserito i dati della tua carta di credito, contatta la tua banca il prima possibile e spiega la situazione. Ci sono buone probabilità che tu debba cancellare la tua carta di credito compromessa e ottenerne una nuova.
- Se noti segni di furto di identità, contatta immediatamente la Federal Trade Commission. Questa istituzione raccoglierà informazioni sulla tua situazione e creerà un piano di recupero personale.
- Se hai aperto un allegato dannoso, probabilmente il tuo computer è infetto, dovresti scansionarlo con un'applicazione antivirus affidabile. A questo scopo, consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
- Aiuta altri utenti di Internet - segnala le email di phishing ad: Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Domande frequenti (FAQ)
Perché ho ricevuto questa email?
Questi messaggi vengono distribuiti in massa e non sono indirizzati personalmente. I criminali informatici raccolgono indirizzi email tramite violazioni di dati, siti web falsi e altri metodi simili, quindi inviano email identiche a un gran numero di destinatari. Non è necessario avere un account Amazon per riceverne una.
Ho fornito le mie informazioni personali dopo essere stato ingannato da questa email, cosa devo fare?
Se ha inserito le Sue credenziali di accesso ad Amazon, cambi immediatamente la password e controlli il Suo account per individuare eventuali attività non autorizzate. Si consiglia vivamente anche di abilitare l'autenticazione a due fattori sul Suo account.
Se ha fornito dati di pagamento come numeri di carta di credito, contatti tempestivamente la Sua banca o l'emittente della carta. Potranno consigliarLe le misure appropriate per proteggere il Suo conto.
Ho scaricato e aperto un file dannoso allegato a un'email, il mio computer è infetto?
I file eseguibili (.exe e tipi simili) possono avviare il malware quasi immediatamente dopo l'apertura, quindi il rischio è elevato.
Altri tipi di file, come documenti Word o PDF, di solito richiedono un'interazione aggiuntiva prima che si verifichi qualcosa di dannoso - ad esempio, l'abilitazione delle macro o l'esecuzione di un programma di installazione incorporato. Il rischio esatto dipende dal formato del file e da come è stato gestito.
Ho letto l'email ma non ho aperto l'allegato, il mio computer è infetto?
La semplice lettura o apertura di un'email non rappresenta un rischio per il computer. Un'infezione richiede un'interazione con contenuti dannosi, come fare clic su un link che avvia un download o aprire un file allegato. Se non ha compiuto alcuna azione di questo tipo, il Suo dispositivo è al sicuro.
Combo Cleaner rimuoverà le infezioni da malware presenti negli allegati email?
Sì, Combo Cleaner è progettato per rilevare e rimuovere un'ampia gamma di minacce malware. Detto ciò, è essenziale eseguire una scansione completa del sistema, poiché alcune infezioni più sofisticate possono nascondersi in profondità nel sistema e richiedere una scansione approfondita per essere individuate ed eliminate.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione