

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di malware è RatHat?
RatHat è un Remote Access Trojan (RAT) per Android collegato ad attori delle minacce che si ritiene operino in Cina. Secondo la ricerca pubblicata dal team zLabs di Zimperium, esso combina automazione basata sull'IA, keylogging a livello hardware e sofisticate protezioni anti-analisi per rubare le credenziali bancarie e mantenere il controllo remoto persistente sui dispositivi infetti.
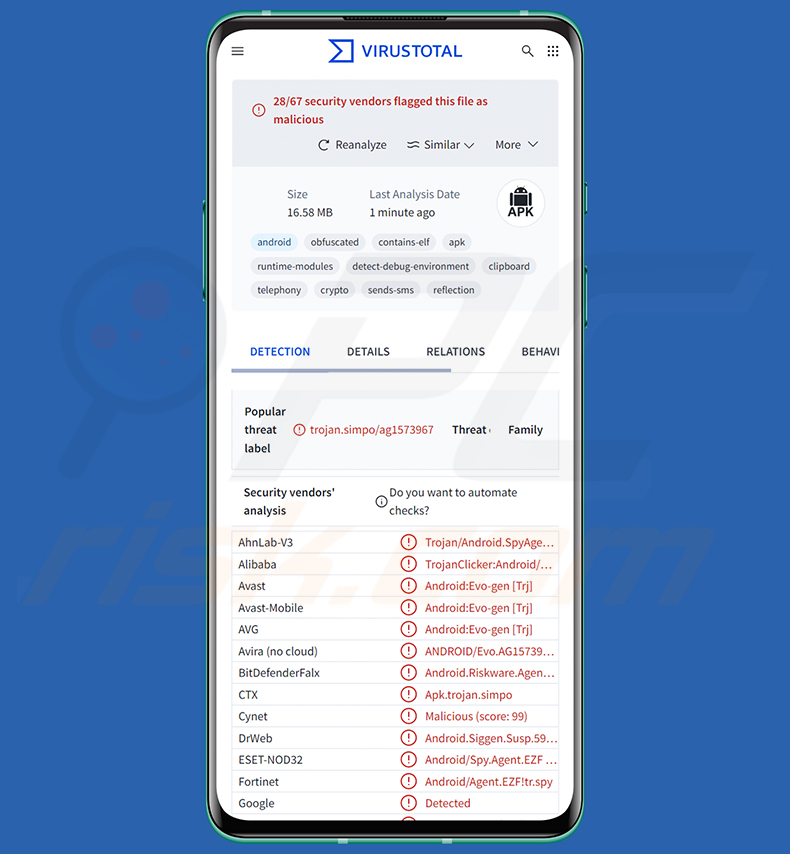
Panoramica del malware RatHat
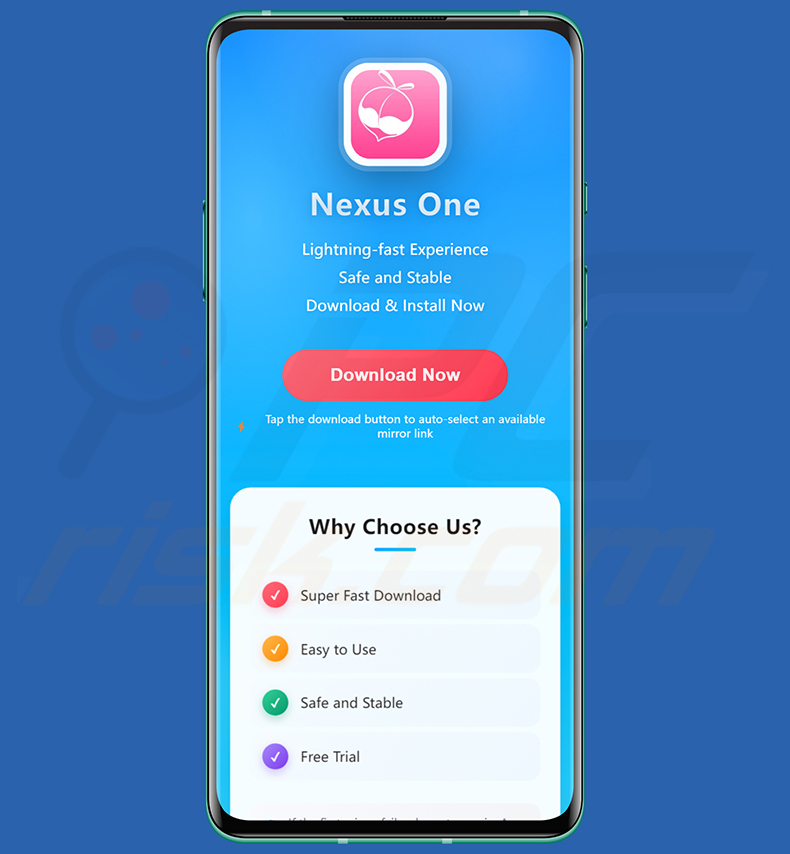
RatHat è stato scoperto dal team zLabs di Zimperium, che lo ha identificato come un sofisticato RAT per Android con collegamenti a operatori con sede in Cina. Viene distribuito principalmente attraverso campagne di smishing e malvertising che spingono le vittime verso portali di download di terze parti che ospitano file APK dannosi camuffati da applicazioni legittime. Uno di questi siti, kingbss[.]com, promuove il malware come un'app veloce e «sicura» chiamata Nexus One.
In alcune build, l'app si nasconde dietro l'icona e il nome di un noto servizio di streaming (il diagramma della ricerca mostra esche con Disney+ e ZEE5), e l'operatore può in seguito cambiare l'icona in una etichettata «Chrome». Una volta installato, RatHat richiede l'accesso al Servizio di Accessibilità di Android.
L'app utilizza pagine esca HTML localizzate, comprese affermazioni secondo cui l'autorizzazione è necessaria a causa di restrizioni di rete, per convincere l'utente a concedere l'accesso. In alcuni paesi, l'esca fa balenare anche un'attrattiva finanziaria. Questa singola autorizzazione diventa l'abilitatore per quasi tutte le capacità dannose che seguono.
Con l'accesso all'Accessibilità attivo, il malware naviga silenziosamente tra le impostazioni del dispositivo per sbloccare le Opzioni sviluppatore e abilitare il Debug wireless. Legge quindi il codice di associazione generato e la porta direttamente dall'interfaccia sullo schermo, e utilizza una libreria ADB incorporata per associarsi al daemon Android Debug Bridge del dispositivo stesso. Il risultato è un accesso a livello shell al dispositivo, ottenuto interamente senza un computer esterno.
Da quella shell privilegiata, RatHat predispone due componenti aggiuntivi. Il primo è un agente in linguaggio Go, camuffato da libreria nativa denominata liblocal-service.so, che funge da esecutore di comando e controllo in grado di eseguire comandi di sistema privilegiati. Il secondo è un client reverse proxy, camuffato da libmedia_codec.so, che stabilisce un tunnel crittografato persistente verso il server dell'aggressore.
Una delle caratteristiche più distintive di RatHat è l'uso dell'IA generativa per la navigazione sul dispositivo. Il malware converte l'albero di Accessibilità in tempo reale del dispositivo in XML e lo invia a Google Gemini, che risponde con precise coordinate dello schermo per tocchi sintetici e comandi di scorrimento. Questo approccio adattivo è più difficile da riconoscere per gli strumenti di sicurezza rispetto all'automazione tradizionale basata su script.
I prompt IA incorporati nel malware sono scritti in cinese, che è uno degli indicatori che puntano a operatori con sede in Cina. Uno di questi prompt, per esempio, chiede all'IA di individuare il pulsante «Associa dispositivo con codice di associazione» nel menu Debug wireless, in modo che il malware possa toccarlo senza intervento umano.
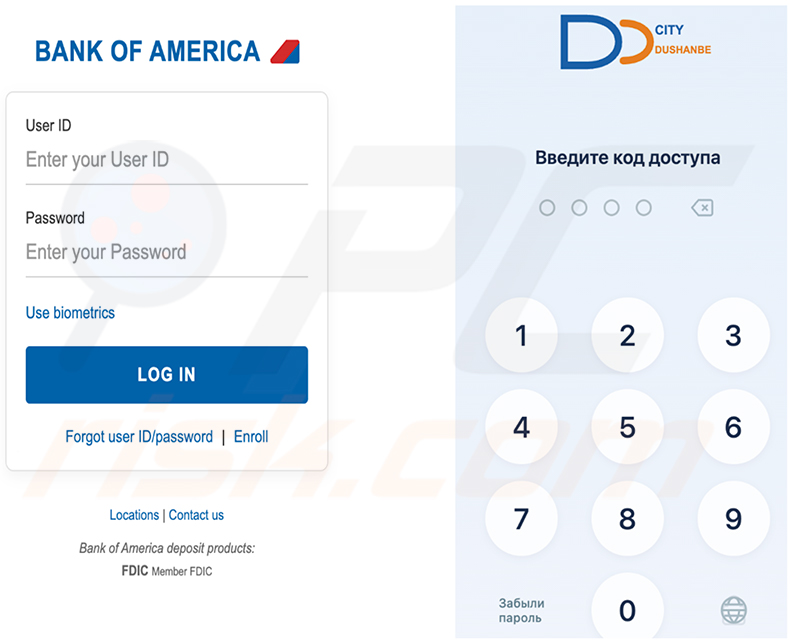
Il furto di credenziali opera attraverso tre metodi paralleli. Il motore di overlay inietta false schermate di accesso HTML sopra le applicazioni bancarie e di pagamento prese di mira, catturando tutto ciò che vi viene digitato. Gli esempi mostrati dai ricercatori includono una falsa pagina di accesso di Bank of America e una schermata di PIN bancario in lingua russa.
Gli utenti di WeChat e Alipay vengono presi di mira con schermate separate di «verifica dell'identità» in lingua cinese che richiedono il PIN di pagamento a sei cifre. Questi overlay sono integrati direttamente nel codice del malware anziché scaricati dal server dell'aggressore.
Un secondo metodo utilizza il Servizio di Accessibilità per ricostruire il testo digitato dagli eventi sullo schermo, compresi i campi delle password mascherati. Il terzo metodo legge le coordinate di tocco grezze dal driver di input del dispositivo tramite lo strumento getevent, un approccio normalmente riservato ai processi a livello shell.
Il malware confronta quelle coordinate di tocco con le mappe dei layout di tastiera memorizzate per i principali marchi di telefoni, ricostruendo PIN, sequenze di sblocco e password. Questa tecnica aggira le restrizioni FLAG_SECURE, le tastiere personalizzate e le protezioni della schermata di blocco che bloccherebbero completamente gli altri due metodi.
RatHat intercetta anche i messaggi SMS e le notifiche push per catturare i codici di autenticazione a due fattori. Trasmette in streaming lo schermo del dispositivo attraverso due canali indipendenti: uno che utilizza l'API standard MediaProjection e un altro tramite l'agente Go a livello shell che non richiede alcuna finestra di consenso dell'utente. Un inventario completo delle app installate viene caricato all'aggressore, e i file possono essere trasferiti in entrambe le direzioni.
L'agente Go può disabilitare silenziosamente o disinstallare completamente altri pacchetti, compreso il software di sicurezza, utilizzando i comandi standard del gestore pacchetti di Android. Esenta inoltre il malware dall'ottimizzazione della batteria e lo colloca nel bucket di standby a priorità più alta, garantendo che venga eseguito senza interruzioni in background.
La persistenza sopravvive alla disinstallazione. L'agente Go viene eseguito al di fuori del ciclo di vita dell'app principale, quindi rimuovere l'app non rimuove l'agente. L'agente rileva l'app mancante e reinstalla automaticamente l'APK, riconcede tutte le autorizzazioni di runtime e riabilita l'Accessibilità senza alcuna interazione sullo schermo.
L'app principale intercetta separatamente la finestra di conferma della disinstallazione e sovrappone un falso errore di Google Play per annullare la rimozione prima che si completi. Ulteriori trucchi di keep-alive, come allarmi programmati, sincronizzazione dell'account e un watchdog nativo, riavviano i suoi componenti se vengono arrestati.
Le protezioni anti-analisi si estendono su quattro livelli strutturali. Il dropper crittografa il suo payload utilizzando trasformazioni XOR e compressione GZIP. L'AndroidManifest dell'APK è gonfiato a 61MB con blocchi di dati non documentati che mandano in crash la maggior parte dei decompilatori. L'avvelenamento del bytecode DEX causa il fallimento dei disassemblatori, e uno schema di doppia crittografia delle stringhe oscura tutte le stringhe leggibili a riposo.
Sei controlli anti-debug in fase di runtime rilevano i debugger JDWP, l'attacco ptrace, il framework di strumentazione Frida, i moduli Xposed, gli indicatori di root e gli artefatti dell'emulatore. La maggior parte degli ambienti di analisi automatizzata o va in crash sul manifest malformato oppure viene rilevata attivamente ed evitata in fase di runtime.
In sintesi, la presenza di software come RatHat su un dispositivo può portare a molteplici infezioni del sistema, gravi violazioni della privacy, perdite finanziarie e furto di identità. Vale la pena notare che gli sviluppatori di malware spesso migliorano il loro software e le loro metodologie. Pertanto, potenziali iterazioni future di RatHat potrebbero avere funzionalità e caratteristiche aggiuntive o diverse.
| Nome | RatHat trojan |
| Tipo Di Minaccia | Malware per Android, applicazione dannosa, Remote Access Trojan, strumento di amministrazione remota, RAT. |
| Nomi Di Rilevamento | Avast-Mobile (Android:Evo-gen [Trj]), Combo Cleaner (Android.Riskware.Agent.aDKHB), ESET-NOD32 (Android/Spy.Agent.EZF Trojan), Kaspersky (HEUR:Trojan-Clicker.AndroidOS.Simpo.c), Elenco Completo (VirusTotal) |
| Sintomi | Il dispositivo funziona lentamente, le impostazioni di sistema vengono modificate senza il permesso dell'utente, compaiono applicazioni discutibili, l'utilizzo dei dati e della batteria aumenta significativamente, i browser reindirizzano verso siti web discutibili, vengono forniti annunci pubblicitari invadenti. |
| Metodi Di Distribuzione | Messaggi SMS dannosi (smishing), campagne di malvertising, siti web di download ingannevoli, applicazioni false (ad esempio, camuffate da app di streaming). |
| Danni | Furto di informazioni personali (messaggi privati, login/password, ecc.), prestazioni del dispositivo ridotte, batteria che si scarica rapidamente, velocità di Internet ridotta, enormi perdite di dati, perdite monetarie, furto di identità (le app dannose potrebbero abusare delle app di comunicazione). |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Esempi di Remote Access Trojan
RatHat si distingue tra i RAT per Android grazie alla sua navigazione assistita dall'IA, alla cattura del PIN a livello hardware e alla persistenza multistadio che si reinstalla attivamente dopo la rimozione. Queste capacità lo rendono una minaccia grave e resiliente per gli utenti di applicazioni bancarie e di pagamento, con potenziale per danni finanziari gravi e duraturi.
Altri esempi di Remote Access Trojan che prendono di mira Android includono Night Dragon, Flying Eagle, e Glitch SPY. Il malware di questo tipo è generalmente progettato per fornire agli aggressori un accesso a lungo termine e occulto ai dispositivi delle vittime e ai dati sensibili in essi memorizzati.
Come si è infiltrato RatHat nel mio dispositivo?
RatHat si diffonde principalmente attraverso messaggi SMS ingannevoli contenenti link a siti di phishing, e attraverso campagne di malvertising che reindirizzano gli utenti verso portali di download di terze parti. Questi portali ospitano file APK dannosi camuffati da popolari app di streaming o altro software legittimo. Per esempio, una pagina ospitata su kingbss[.]com offre un'app presumibilmente veloce e stabile denominata Nexus One, con un grande pulsante «Download Now» che fornisce il malware.
Le vittime che effettuano il sideload dell'APK al di fuori del Google Play Store ufficiale aggirano il processo di revisione delle app integrato in Android. Il dropper richiede quindi le autorizzazioni di Accessibilità utilizzando prompt sullo schermo persuasivi e localizzati, e l'intera catena di infezione procede silenziosamente in background una volta concessa tale autorizzazione.
Come evitare l'installazione di malware?
Scaricate le applicazioni solo dal Google Play Store ufficiale e verificate i dettagli dell'editore e le recensioni degli utenti prima di installare qualsiasi cosa. Prestate attenzione ai link che arrivano via SMS, specialmente quelli che vi indirizzano a scaricare un file APK da un sito web sconosciuto.
Mantenete il vostro sistema operativo Android e tutte le applicazioni installate aggiornati regolarmente. Eseguite un software di sicurezza mobile affidabile sul vostro dispositivo, e prestate molta attenzione alle richieste di autorizzazione. Un'app che richiede l'accesso al Servizio di Accessibilità senza un motivo chiaro e legittimo è un forte segnale di avvertimento.
Sito web ingannevole (kingbss[.]com) che promuove RatHat come app «Nexus One» (fonte: Zimperium):
Falsi overlay di RatHat che prendono di mira Bank of America e un'app bancaria in lingua russa (fonte: Zimperium):
Menu rapido:
- Introduzione
- Come eliminare la cronologia di navigazione dal browser web Chrome?
- Come disabilitare le notifiche del browser nel browser web Chrome?
- Come ripristinare il browser web Chrome?
- Come eliminare la cronologia di navigazione dal browser web Firefox?
- Come disabilitare le notifiche del browser nel browser web Firefox?
- Come ripristinare il browser web Firefox?
- Come disinstallare applicazioni potenzialmente indesiderate e/o dannose?
- Come avviare il dispositivo Android in «Modalità provvisoria»?
- Come controllare l'utilizzo della batteria di varie applicazioni?
- Come controllare l'utilizzo dei dati di varie applicazioni?
- Come installare gli ultimi aggiornamenti software?
- Come ripristinare il sistema al suo stato predefinito?
- Come disabilitare le applicazioni che hanno privilegi di amministratore?
Eliminare la cronologia di navigazione dal browser web Chrome:
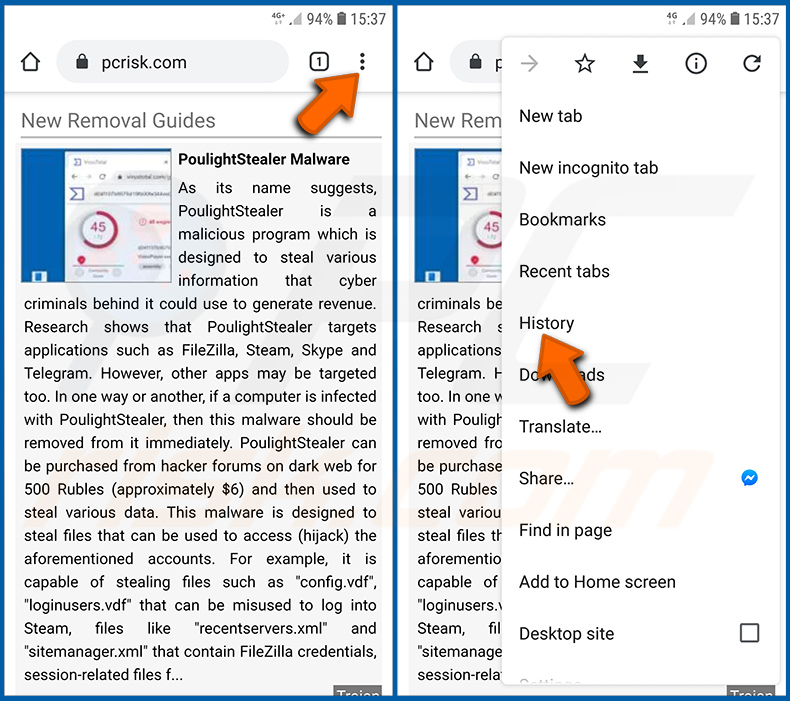
Tocca il pulsante «Menu» (tre punti nell'angolo superiore destro dello schermo) e seleziona «Cronologia» nel menu a discesa aperto.
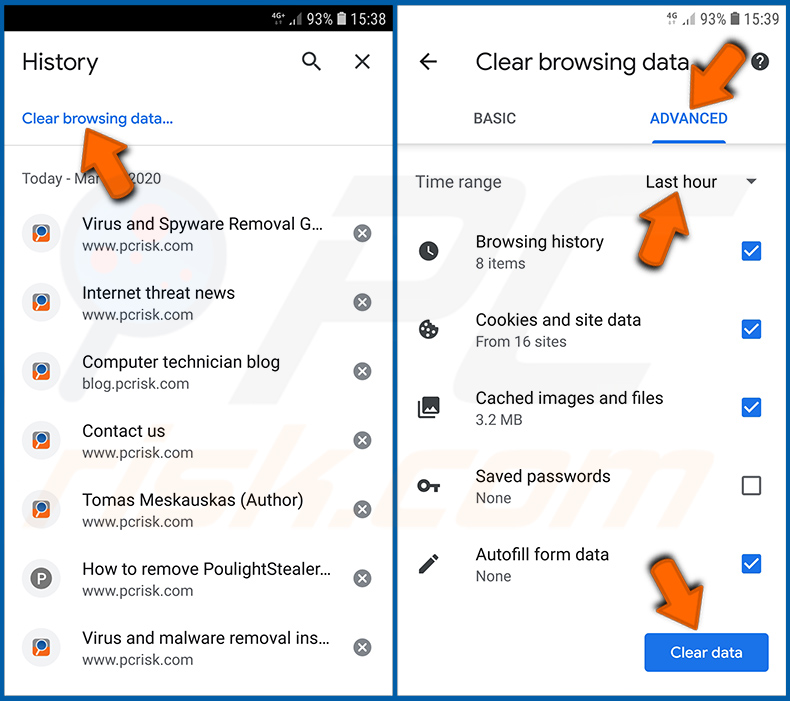
Tocca «Cancella dati di navigazione», seleziona la scheda «AVANZATE», scegli l'intervallo di tempo e i tipi di dati che desideri eliminare e tocca «Cancella dati».
Disabilitare le notifiche del browser nel browser web Chrome:
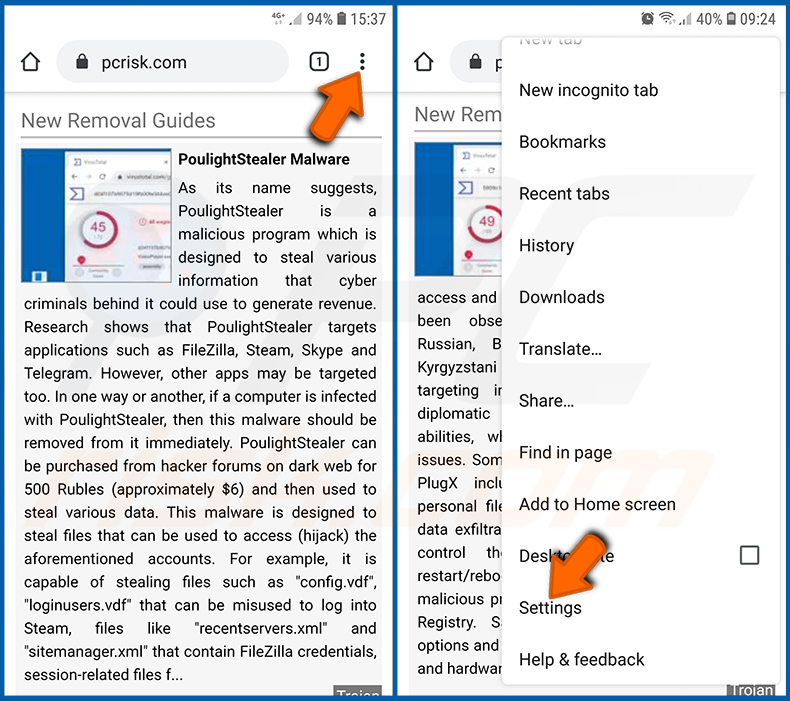
Tocca il pulsante «Menu» (tre punti nell'angolo superiore destro dello schermo) e seleziona «Impostazioni» nel menu a discesa aperto.
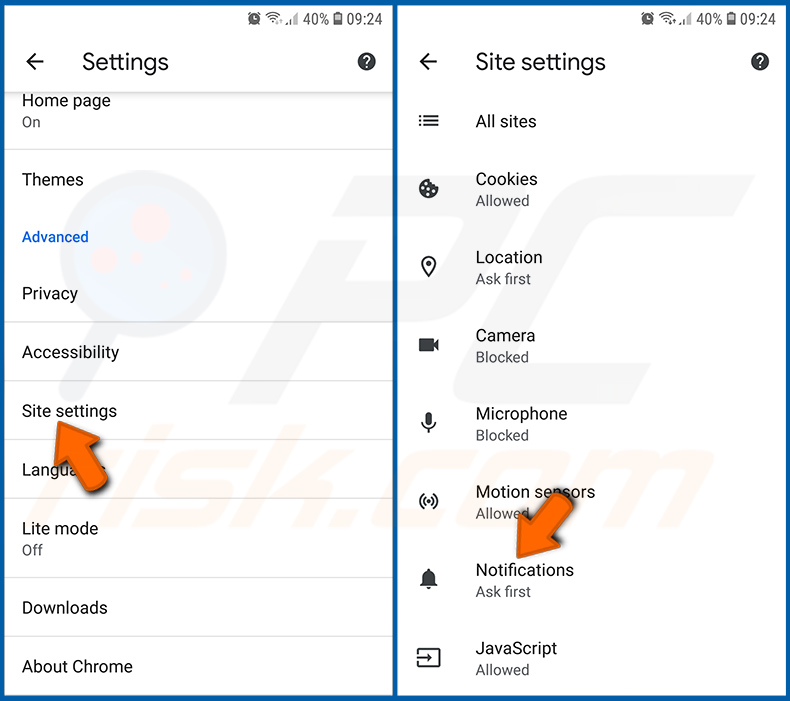
Scorri verso il basso finché non vedi l'opzione «Impostazioni sito» e toccala. Scorri verso il basso finché non vedi l'opzione «Notifiche» e toccala.
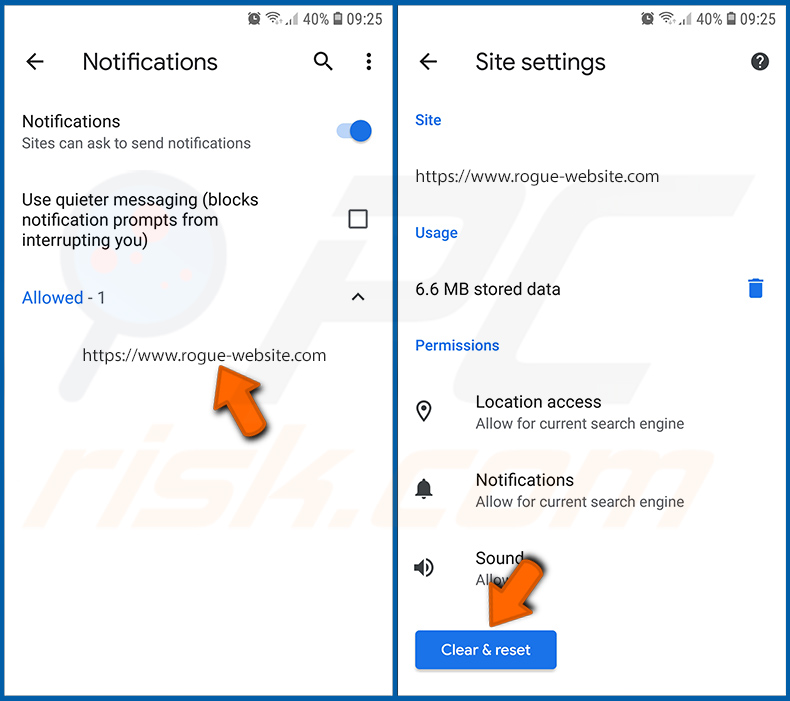
Trova i siti web che forniscono notifiche del browser, toccali e clicca «Cancella e reimposta». Questo rimuoverà le autorizzazioni concesse a questi siti web per fornire notifiche. Tuttavia, una volta che visiti nuovamente lo stesso sito, potrebbe richiedere di nuovo un'autorizzazione. Puoi scegliere se concedere queste autorizzazioni o meno (se scegli di rifiutare, il sito web andrà nella sezione «Bloccati» e non ti chiederà più l'autorizzazione).
Ripristinare il browser web Chrome:
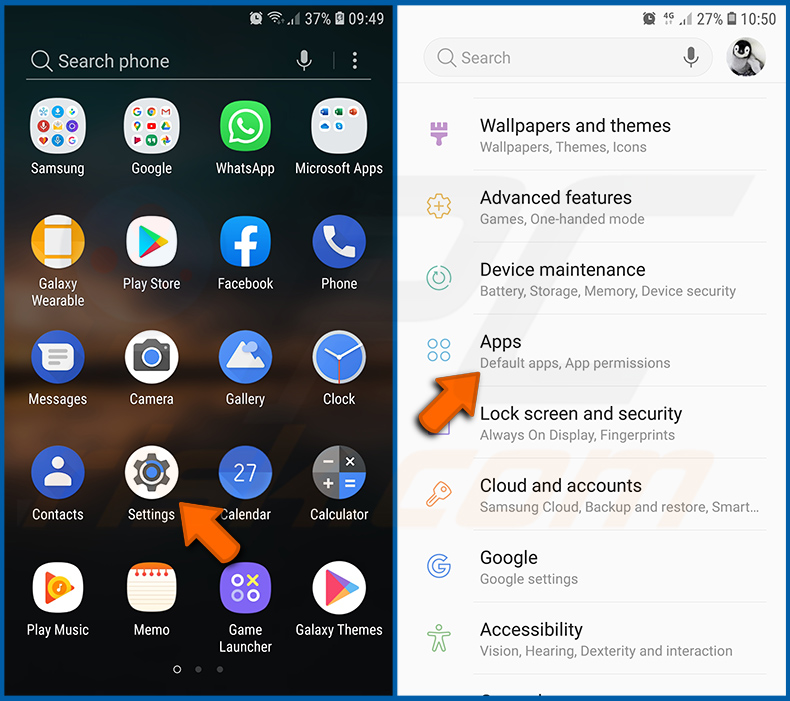
Vai su «Impostazioni», scorri verso il basso finché non vedi «App» e toccalo.
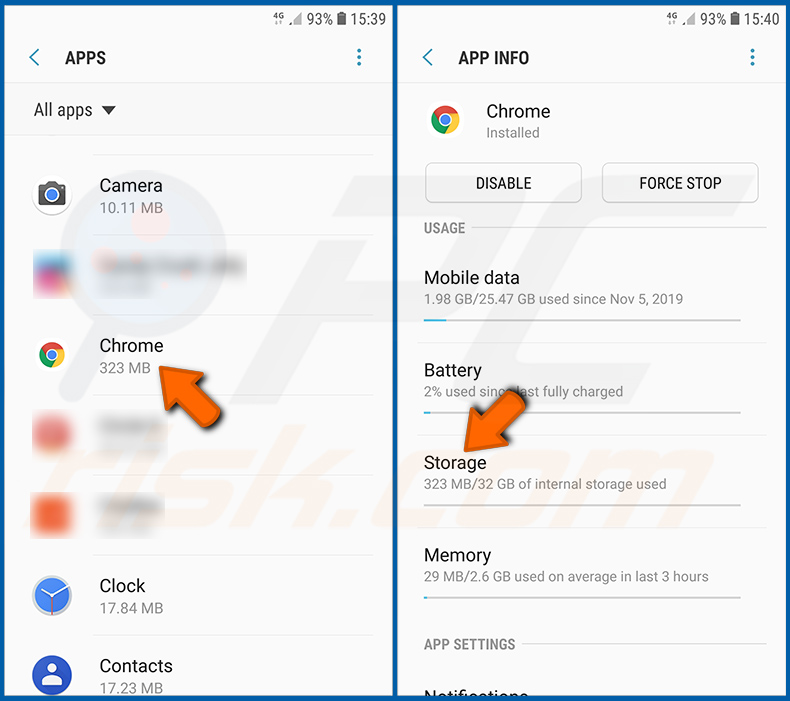
Scorri verso il basso finché non trovi l'applicazione «Chrome», selezionala e tocca l'opzione «Archiviazione».
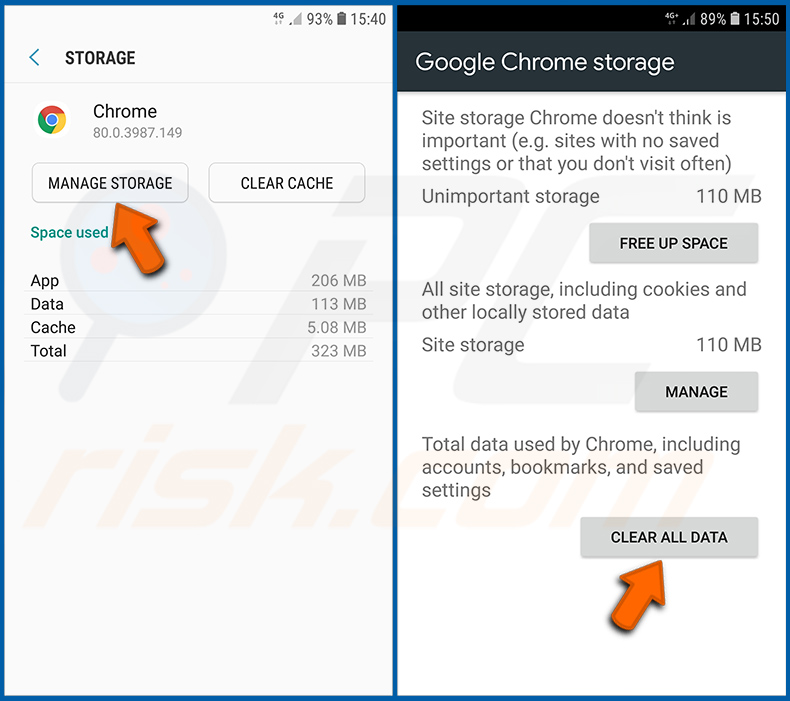
Tocca «GESTISCI ARCHIVIAZIONE», poi «CANCELLA TUTTI I DATI» e conferma l'azione toccando «OK». Nota che ripristinare il browser eliminerà tutti i dati memorizzati al suo interno. Ciò significa che tutti i login/password salvati, la cronologia di navigazione, le impostazioni non predefinite e altri dati verranno eliminati. Dovrai anche eseguire nuovamente l'accesso a tutti i siti web.
Eliminare la cronologia di navigazione dal browser web Firefox:
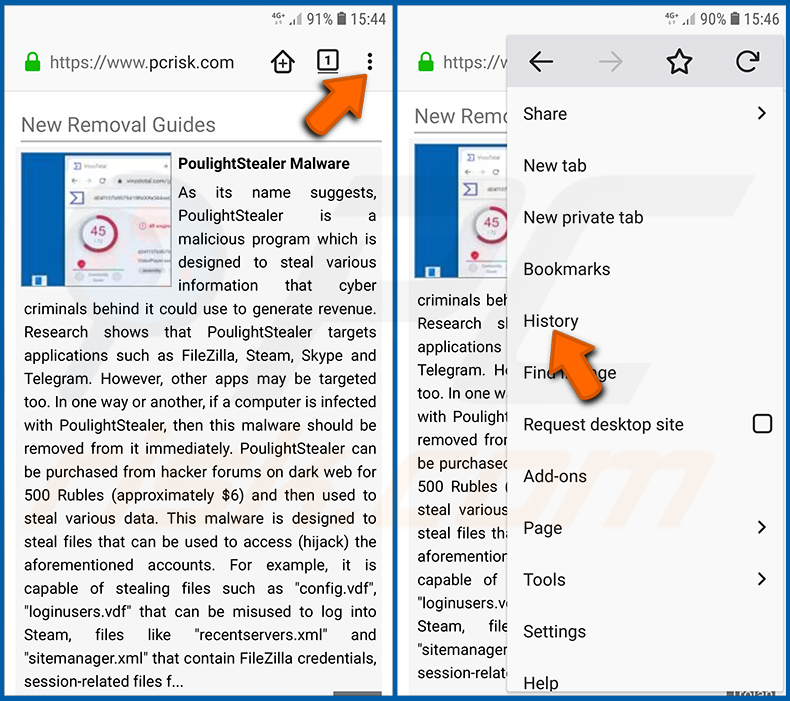
Tocca il pulsante «Menu» (tre punti nell'angolo superiore destro dello schermo) e seleziona «Cronologia» nel menu a discesa aperto.
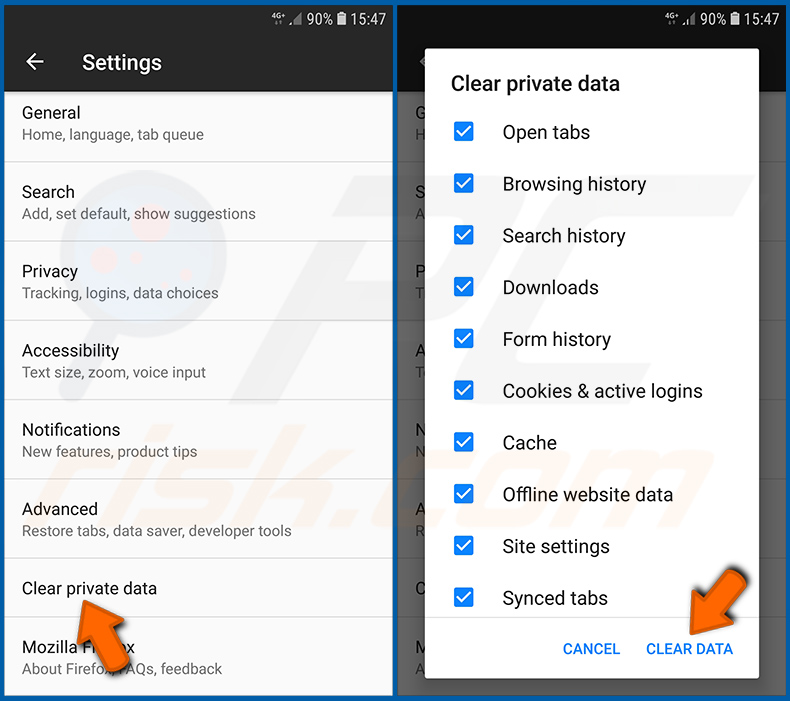
Scorri verso il basso finché non vedi «Cancella dati privati» e toccalo. Seleziona i tipi di dati che desideri rimuovere e tocca «CANCELLA DATI».
Disabilitare le notifiche del browser nel browser web Firefox:
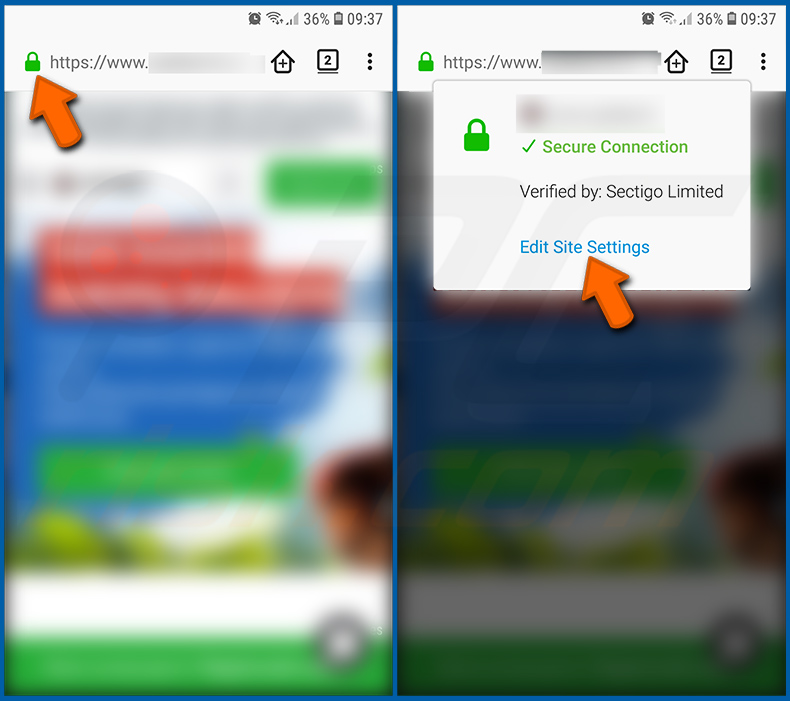
Visita il sito web che sta fornendo notifiche del browser, tocca l'icona visualizzata a sinistra della barra dell'URL (l'icona non sarà necessariamente un «Lucchetto») e seleziona «Modifica impostazioni sito».
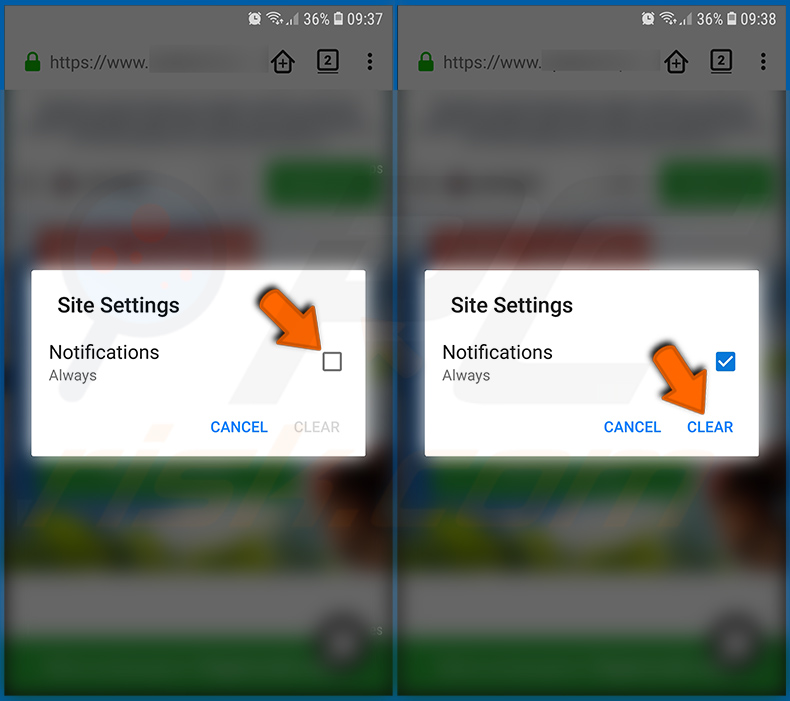
Nel pop-up aperto, seleziona l'opzione «Notifiche» e tocca «CANCELLA».
Ripristinare il browser web Firefox:
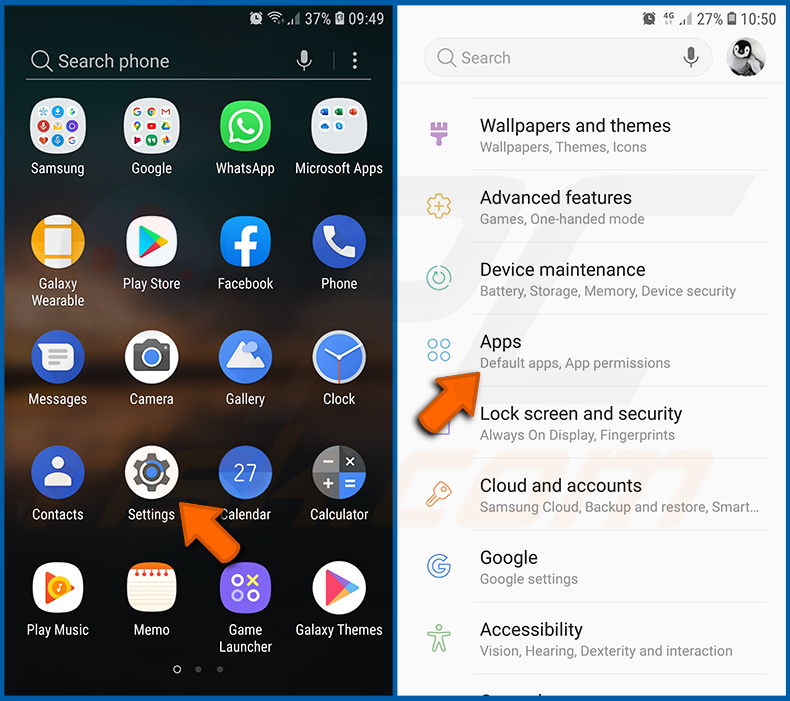
Vai su «Impostazioni», scorri verso il basso finché non vedi «App» e toccalo.
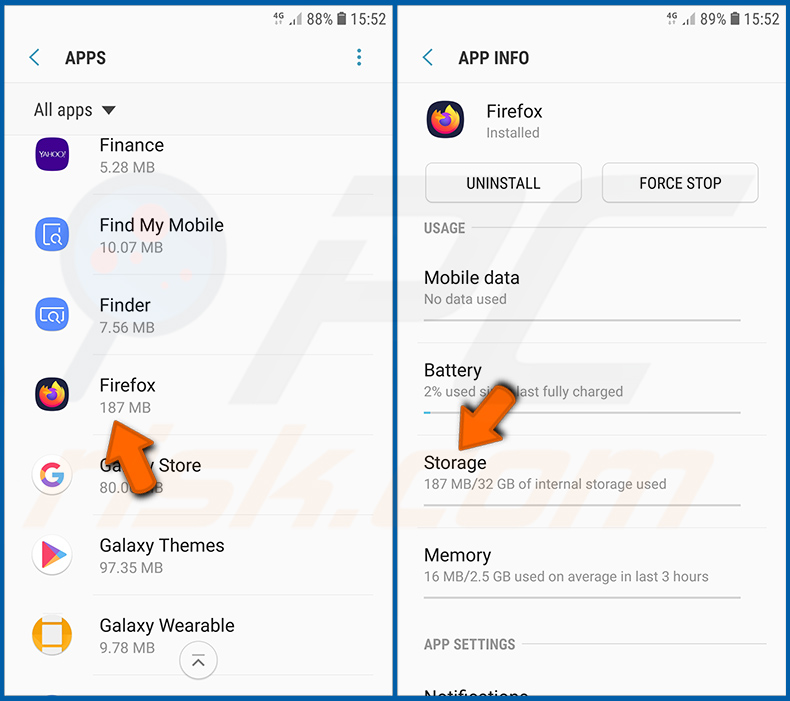
Scorri verso il basso finché non trovi l'applicazione «Firefox», selezionala e tocca l'opzione «Archiviazione».
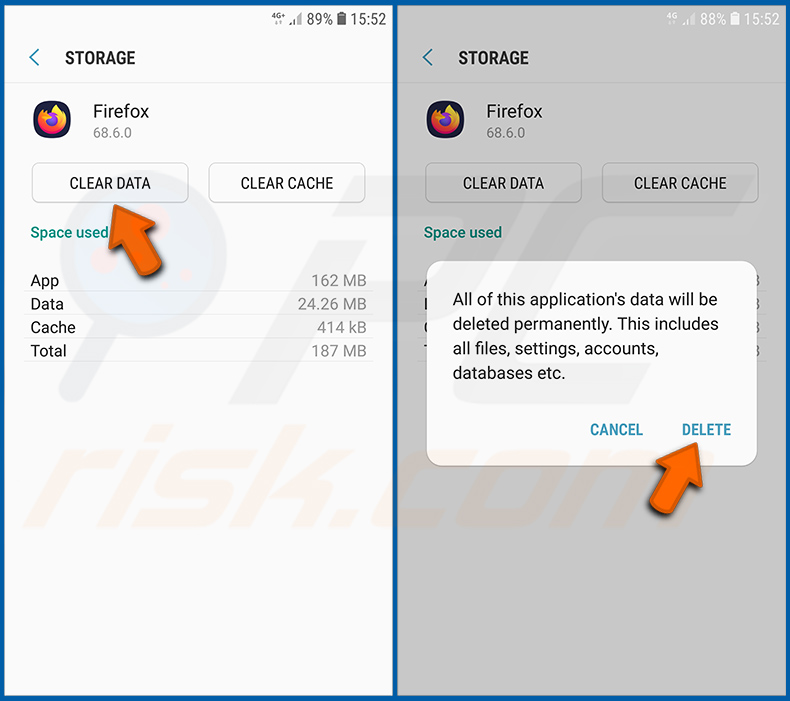
Tocca «CANCELLA DATI» e conferma l'azione toccando «ELIMINA». Nota che ripristinare il browser eliminerà tutti i dati memorizzati al suo interno. Ciò significa che tutti i login/password salvati, la cronologia di navigazione, le impostazioni non predefinite e altri dati verranno eliminati. Dovrai anche eseguire nuovamente l'accesso a tutti i siti web.
Disinstallare applicazioni potenzialmente indesiderate e/o dannose:
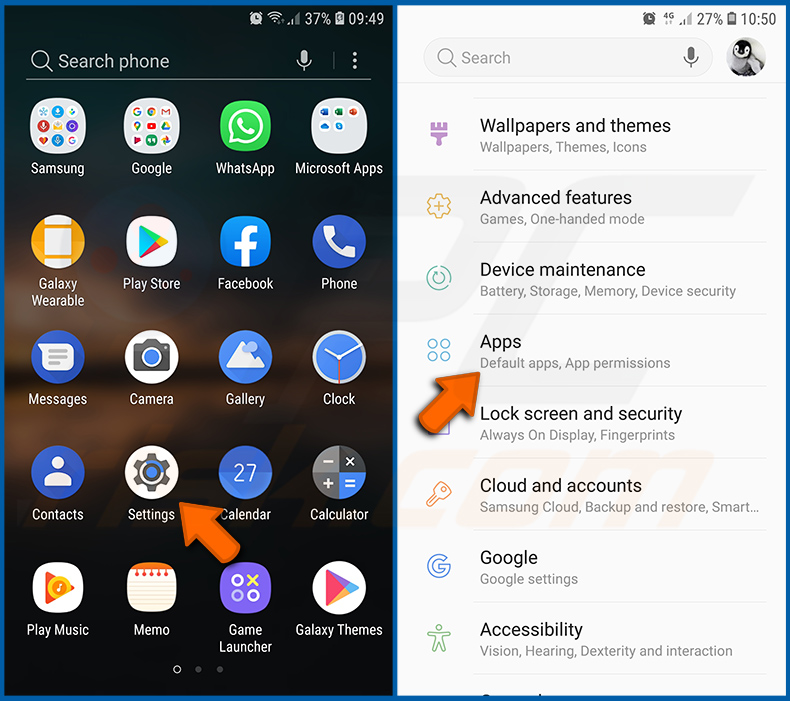
Vai su «Impostazioni», scorri verso il basso finché non vedi «App» e toccalo.
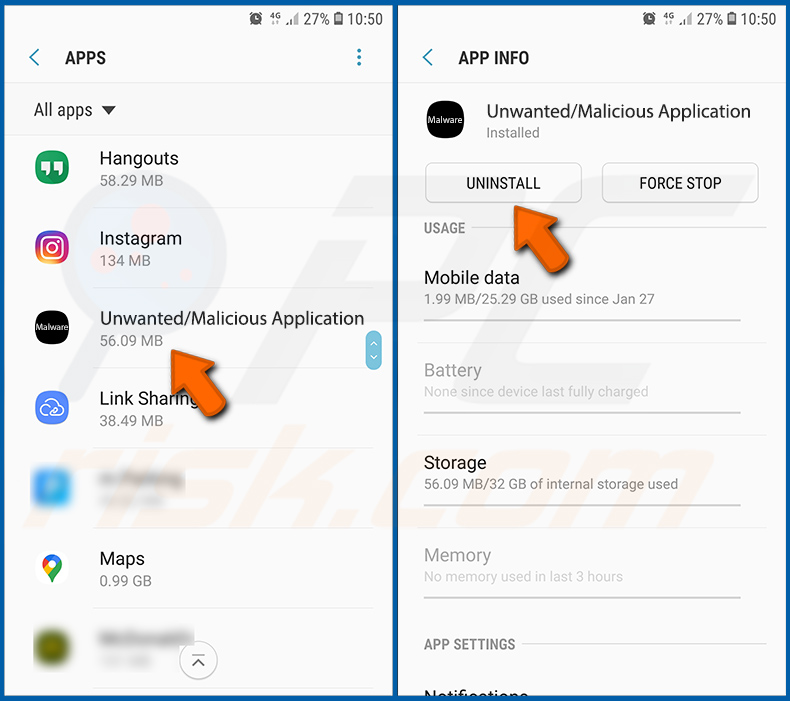
Scorri verso il basso finché non vedi un'applicazione potenzialmente indesiderata e/o dannosa, selezionala e tocca «Disinstalla». Se, per qualche motivo, non riesci a rimuovere l'app selezionata (ad esempio, ricevi un messaggio di errore), dovresti provare a usare la «Modalità provvisoria».
Avviare il dispositivo Android in «Modalità provvisoria»:
La «Modalità provvisoria» nel sistema operativo Android disabilita temporaneamente l'esecuzione di tutte le applicazioni di terze parti. Utilizzare questa modalità è un buon modo per diagnosticare e risolvere vari problemi (ad esempio, rimuovere applicazioni dannose che impediscono agli utenti di farlo quando il dispositivo funziona «normalmente»).
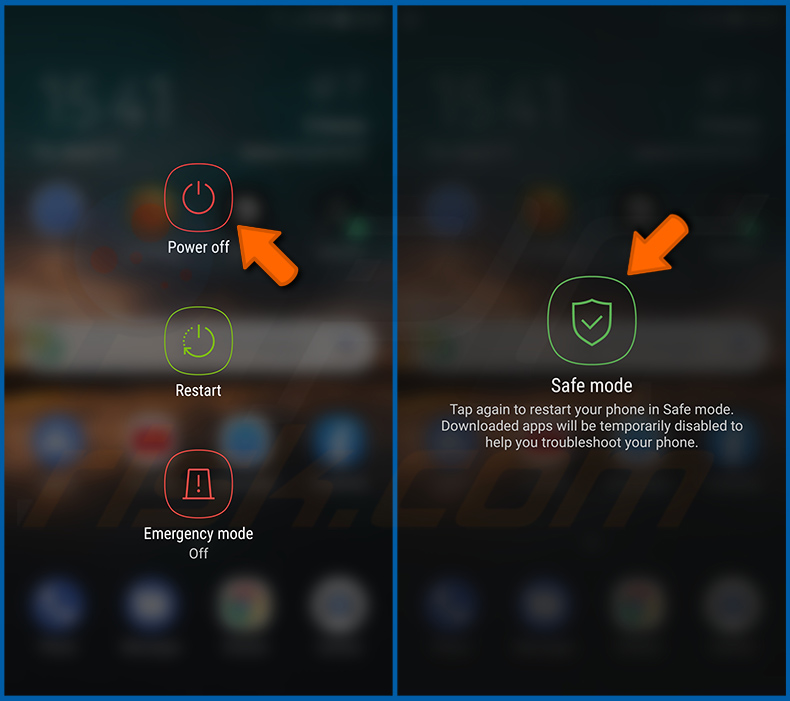
Premi il pulsante «Accensione» e tienilo premuto finché non vedi la schermata «Spegni». Tocca l'icona «Spegni» e tienila premuta. Dopo alcuni secondi apparirà l'opzione «Modalità provvisoria» e potrai eseguirla riavviando il dispositivo.
Controllare l'utilizzo della batteria di varie applicazioni:
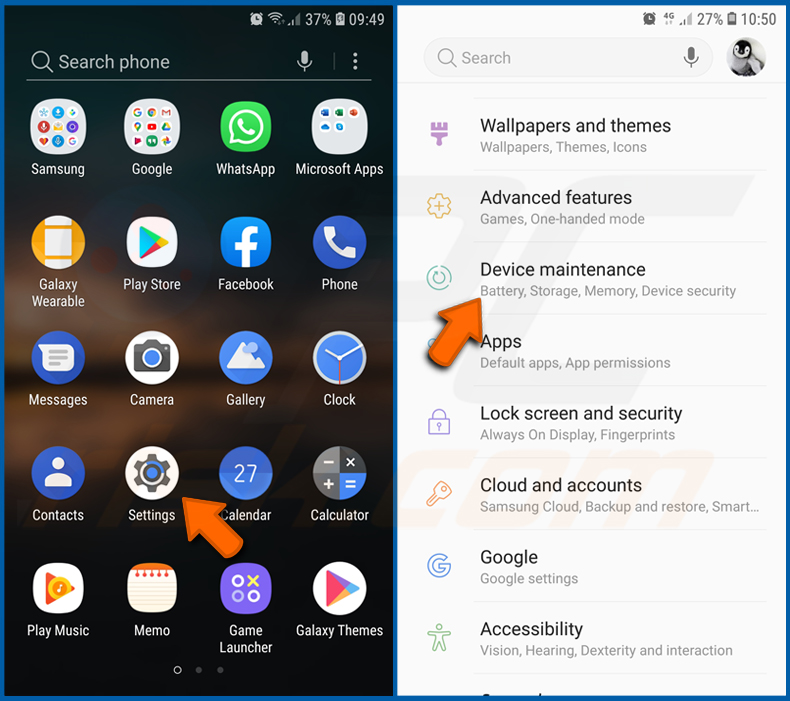
Vai su «Impostazioni», scorri verso il basso finché non vedi «Manutenzione dispositivo» e toccalo.
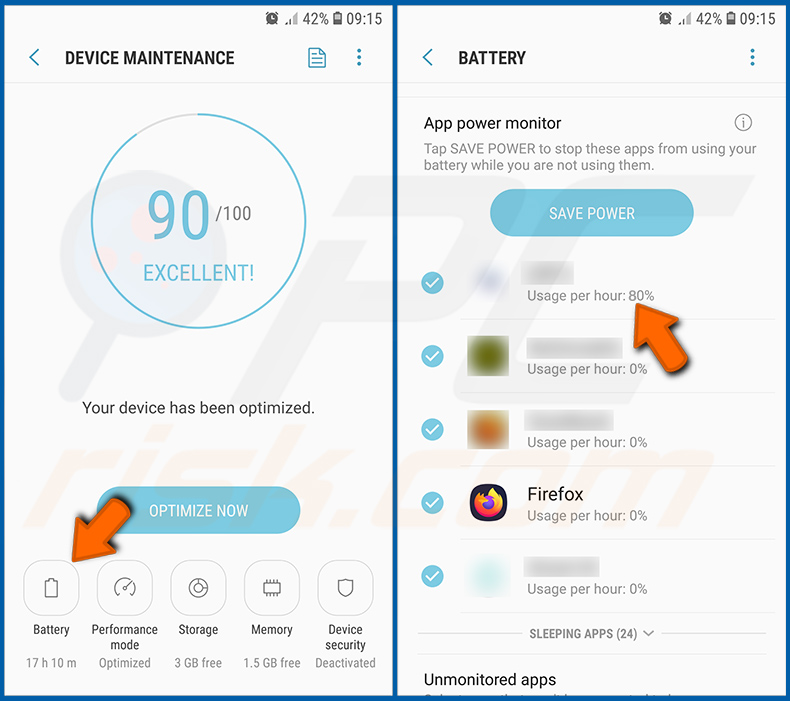
Tocca «Batteria» e controlla l'utilizzo di ciascuna applicazione. Le applicazioni legittime/autentiche sono progettate per utilizzare la minor energia possibile al fine di fornire la migliore esperienza utente e per risparmiare energia. Pertanto, un elevato utilizzo della batteria può indicare che l'applicazione è dannosa.
Controllare l'utilizzo dei dati di varie applicazioni:
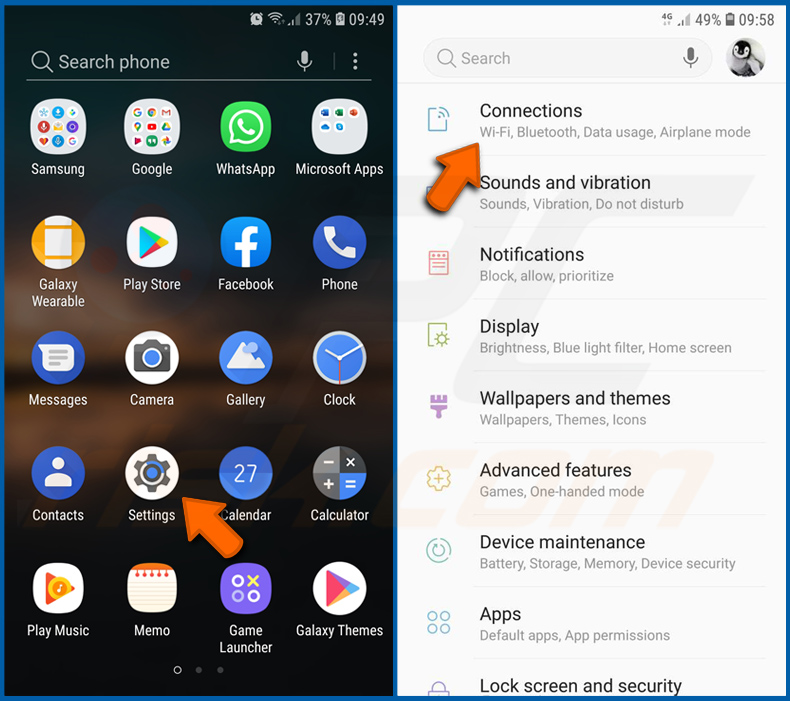
Vai su «Impostazioni», scorri verso il basso finché non vedi «Connessioni» e toccalo.
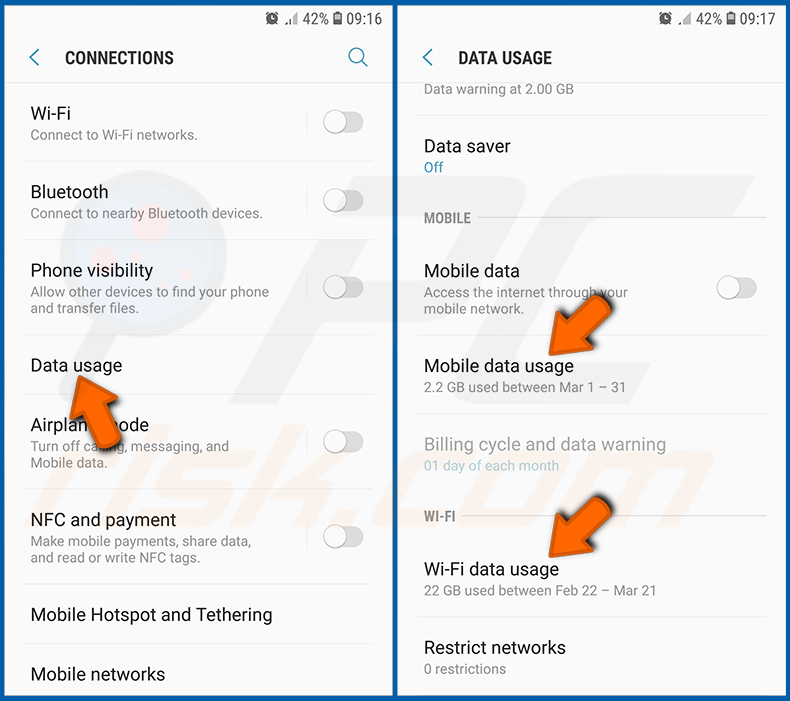
Scorri verso il basso finché non vedi «Utilizzo dati» e seleziona questa opzione. Come per la batteria, le applicazioni legittime/autentiche sono progettate per minimizzare il più possibile l'utilizzo dei dati. Ciò significa che un enorme utilizzo dei dati può indicare la presenza di un'applicazione dannosa. Nota che alcune applicazioni dannose potrebbero essere progettate per operare solo quando il dispositivo è connesso a una rete wireless. Per questo motivo, dovresti controllare l'utilizzo dei dati sia Mobile che Wi-Fi.
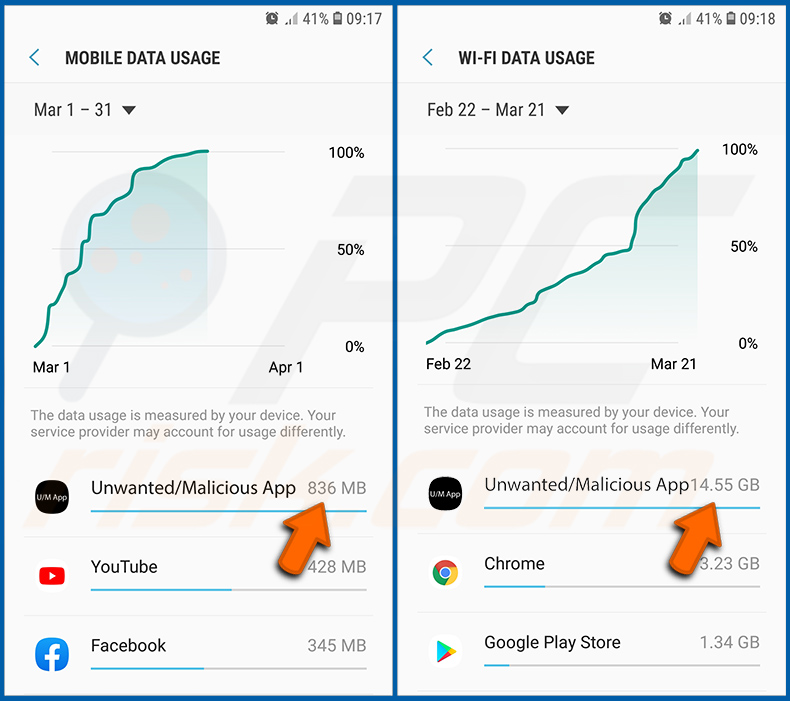
Se trovi un'applicazione che utilizza molti dati anche se non la usi mai, allora ti consigliamo vivamente di disinstallarla il prima possibile.
Installare gli ultimi aggiornamenti software:
Mantenere il software aggiornato è una buona pratica quando si tratta della sicurezza del dispositivo. I produttori di dispositivi rilasciano continuamente varie patch di sicurezza e aggiornamenti Android al fine di correggere errori e bug che possono essere sfruttati dai criminali informatici. Un sistema obsoleto è molto più vulnerabile, motivo per cui dovresti sempre assicurarti che il software del tuo dispositivo sia aggiornato.
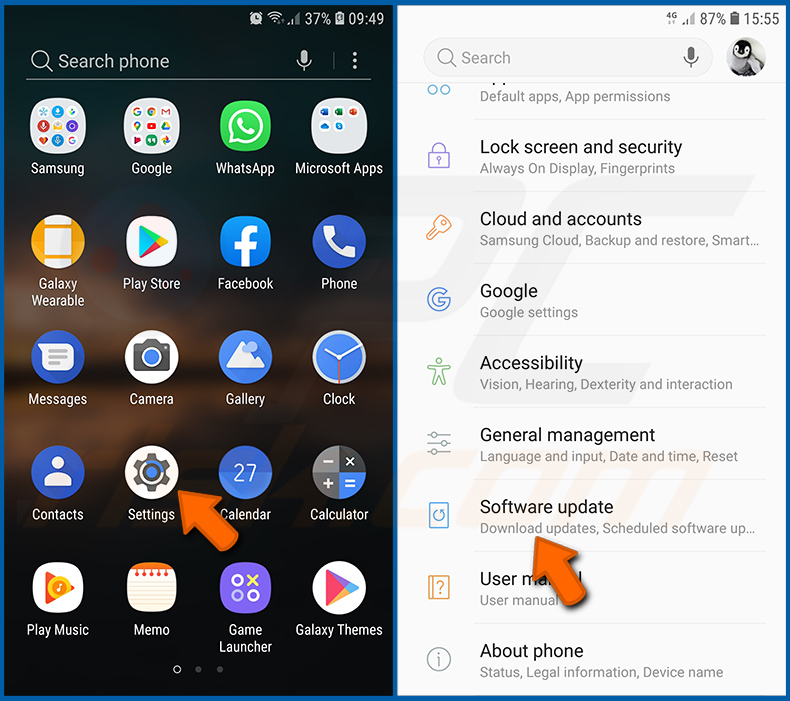
Vai su «Impostazioni», scorri verso il basso finché non vedi «Aggiornamento software» e toccalo.
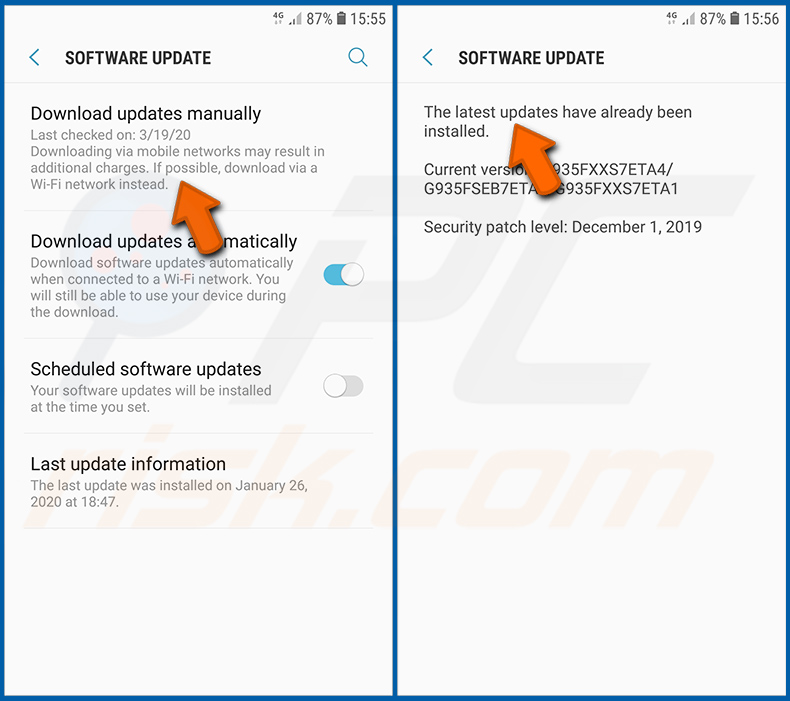
Tocca «Scarica aggiornamenti manualmente» e controlla se ci sono aggiornamenti disponibili. In tal caso, installali immediatamente. Consigliamo inoltre di abilitare l'opzione «Scarica aggiornamenti automaticamente» - consentirà al sistema di notificarti una volta che un aggiornamento viene rilasciato e/o di installarlo automaticamente.
Ripristinare il sistema al suo stato predefinito:
Eseguire un «Ripristino dati di fabbrica» è un buon modo per rimuovere tutte le applicazioni indesiderate, ripristinare le impostazioni del sistema ai valori predefiniti e pulire il dispositivo in generale. Tuttavia, devi tenere presente che tutti i dati all'interno del dispositivo verranno eliminati, comprese foto, file video/audio, numeri di telefono (memorizzati all'interno del dispositivo, non nella scheda SIM), messaggi SMS e così via. In altre parole, il dispositivo verrà ripristinato al suo stato originale.
Puoi anche ripristinare le impostazioni di base del sistema e/o semplicemente le impostazioni di rete.
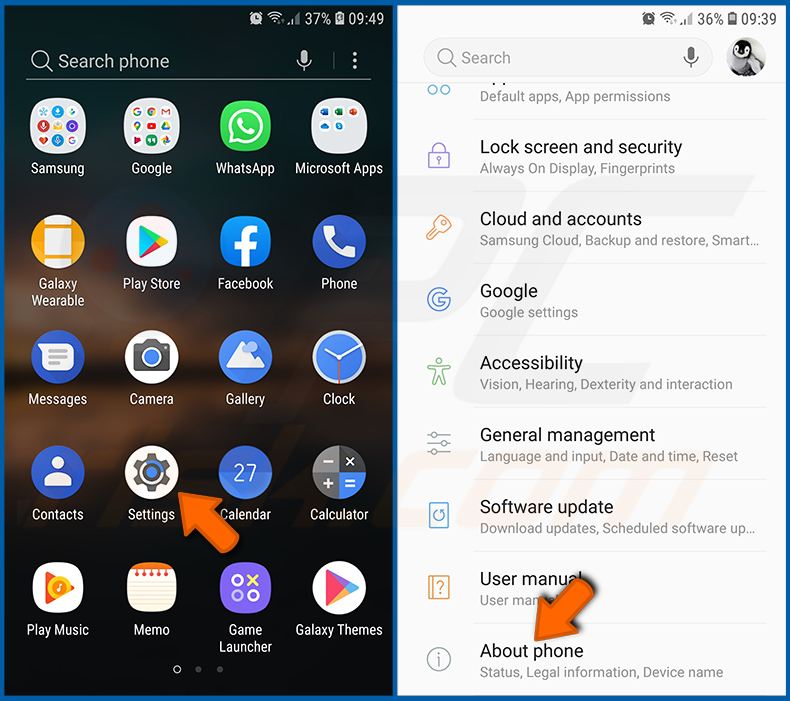
Vai su «Impostazioni», scorri verso il basso finché non vedi «Informazioni sul telefono» e toccalo.
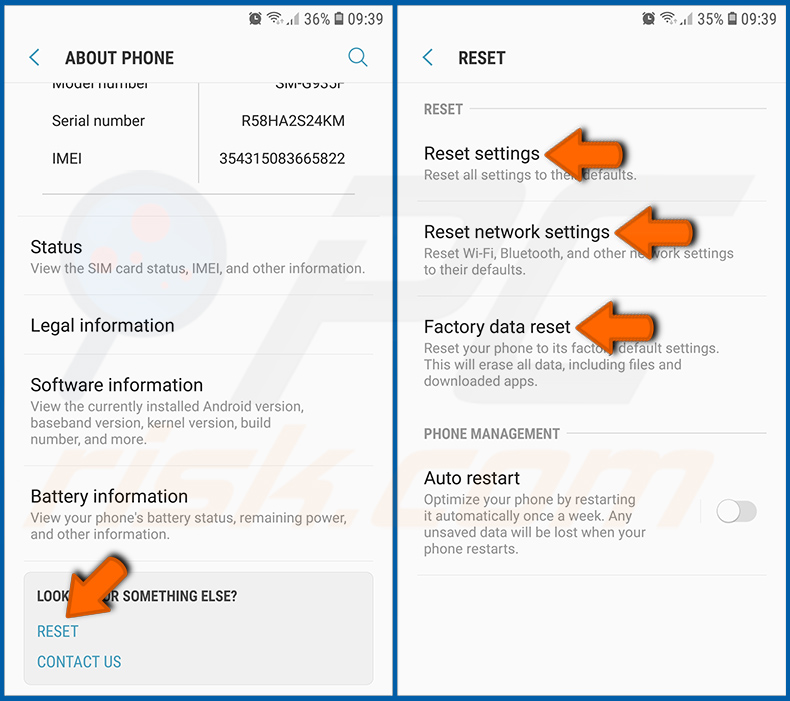
Scorri verso il basso finché non vedi «Ripristina» e toccalo. Ora scegli l'azione che desideri eseguire:
«Ripristina impostazioni» - ripristina tutte le impostazioni di sistema ai valori predefiniti;
«Ripristina impostazioni di rete» - ripristina tutte le impostazioni relative alla rete ai valori predefiniti;
«Ripristino dati di fabbrica» - ripristina l'intero sistema ed elimina completamente tutti i dati memorizzati;
Disabilitare le applicazioni che hanno privilegi di amministratore:
Se un'applicazione dannosa ottiene privilegi a livello di amministratore, può danneggiare seriamente il sistema. Per mantenere il dispositivo il più sicuro possibile, dovresti sempre controllare quali app hanno tali privilegi e disabilitare quelle che non dovrebbero averli.
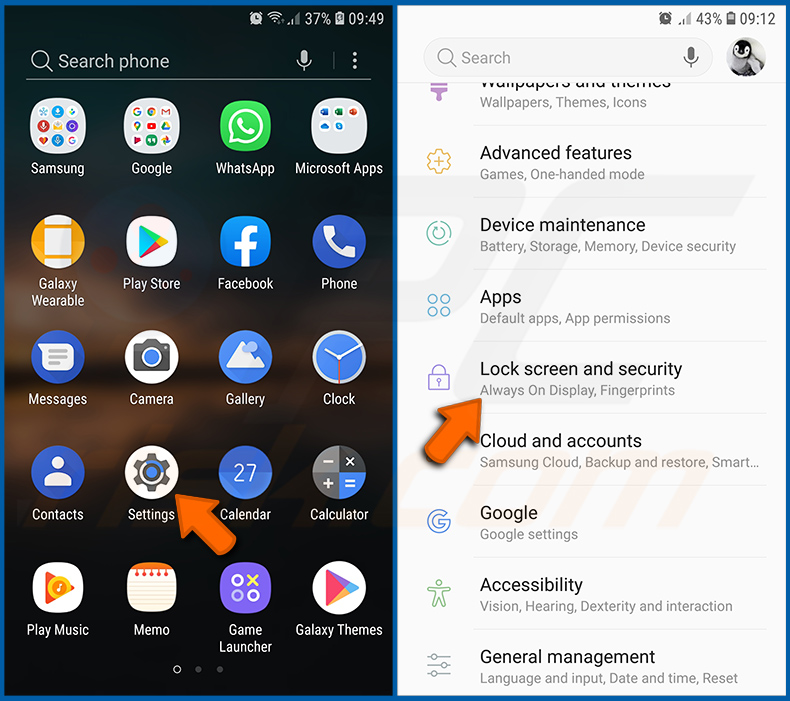
Vai su «Impostazioni», scorri verso il basso finché non vedi «Schermata di blocco e sicurezza» e toccalo.
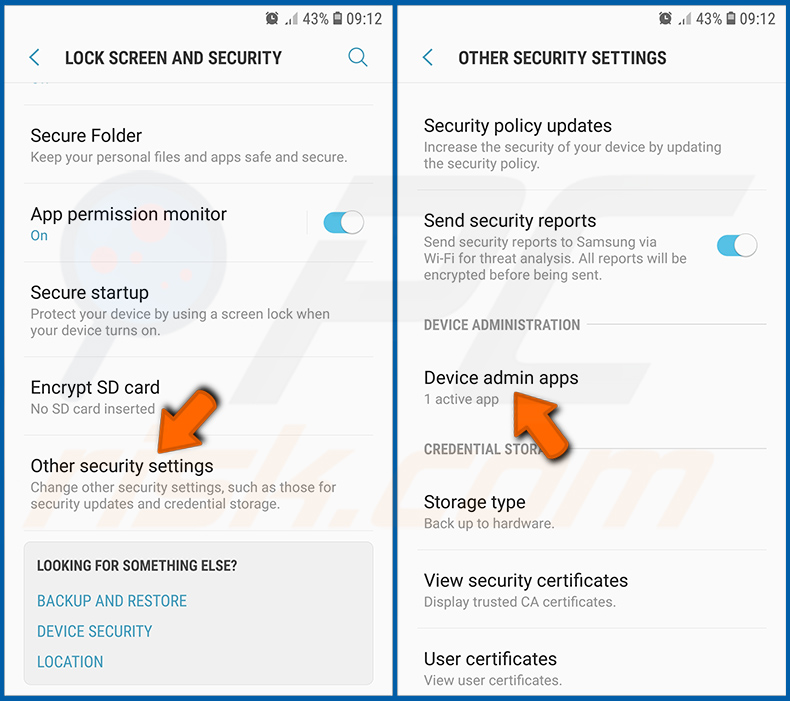
Scorri verso il basso finché non vedi «Altre impostazioni di sicurezza», toccalo e poi tocca «App di amministrazione dispositivo».
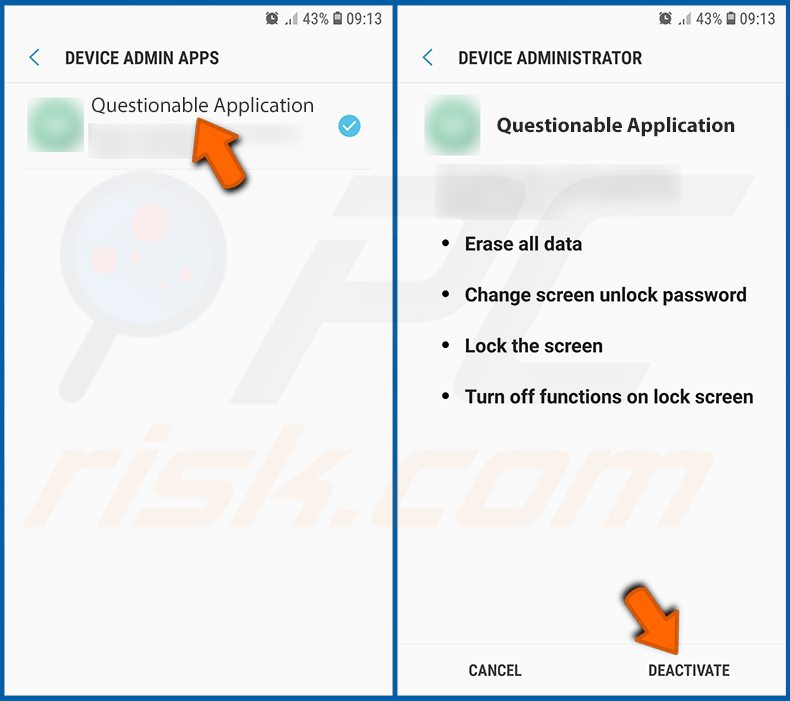
Identifica le applicazioni che non dovrebbero avere privilegi di amministratore, toccale e poi tocca «DISATTIVA».
Domande Frequenti (FAQ)
Il mio dispositivo Android è infetto dal malware RatHat, dovrei formattare il mio dispositivo di archiviazione per eliminarlo?
La formattazione è raramente necessaria. Eseguire uno strumento di sicurezza mobile affidabile come Combo Cleaner dovrebbe rilevare ed eliminare RatHat nella maggior parte dei casi. Detto questo, l'agente Go di RatHat è progettato per sopravvivere alla rimozione standard dell'app, quindi un ripristino dei dati di fabbrica potrebbe essere l'opzione più sicura se la rimozione automatica non ha successo.
Quali sono i problemi più grandi che il malware RatHat può causare?
RatHat può rubare credenziali bancarie e di pagamento attraverso falsi overlay di accesso, keylogging basato sull'Accessibilità e cattura del PIN a livello hardware dalle coordinate di tocco grezze. Intercetta anche i codici di autenticazione a due fattori e fornisce agli aggressori un controllo remoto persistente a livello shell sul dispositivo.
Le vittime possono affrontare transazioni finanziarie non autorizzate, conti bancari prosciugati, furto di identità e sorveglianza continua di tutta l'attività del dispositivo, anche dopo che l'app principale sembra essere stata rimossa.
Qual è lo scopo del malware RatHat?
La maggior parte degli attacchi malware è motivata dal profitto. RatHat è appositamente costruito per raccogliere credenziali bancarie e di pagamento per frodi finanziarie. Tuttavia, le sue capacità di controllo remoto potrebbero anche essere utilizzate per spionaggio, sorveglianza o interruzione oltre al furto diretto.
Come si è infiltrato il malware RatHat nel mio dispositivo Android?
RatHat viene generalmente distribuito attraverso messaggi SMS ingannevoli con link a siti di phishing, o attraverso malvertising che reindirizza gli utenti verso portali di download di terze parti. Questi portali offrono file APK camuffati da app legittime che gli utenti installano manualmente al di fuori dell'app store ufficiale.
Combo Cleaner mi proteggerà dal malware?
Combo Cleaner può rilevare ed eliminare quasi tutte le infezioni malware note. Eseguire una scansione completa del sistema è essenziale, poiché minacce sofisticate come RatHat utilizzano molteplici livelli anti-analisi ed eseguono componenti al di fuori del ciclo di vita standard dell'app per nascondersi il più in profondità possibile all'interno del dispositivo.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione