
Come rimuovere Luna Grabber dai computer infetti
TrojanConosciuto anche come: Ladro di informazioni Luna Grabber

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di malware è Luna Grabber?
Luna Grabber è il nome di un malware che ruba informazioni (stealer). I criminali informatici dietro questa campagna si concentrano sugli sviluppatori che creano script da utilizzare sulla piattaforma di gioco Roblox. Tuttavia, potrebbero prendere di mira anche gli utenti regolari.

Maggiori informazioni su Luna Grabber
Luna Grabber è progettato come software dannoso con lo scopo di estrarre dati dai browser Web, dall'applicazione Discord e dai dettagli del sistema locale. Inoltre, incorpora tratti tipici dei programmi dannosi, come la capacità di identificarne l'esecuzione in un ambiente virtuale e una funzione di autodistruzione.
Luna Grabber è altamente personalizzabile. Gli aggressori possono personalizzarlo per eseguire varie attività. Lo strumento del creatore consente ai criminali informatici di impostare facilmente Luna Grabber in modo che si avvii automaticamente all'accensione di un computer, raccolga dati come informazioni Wi-Fi e persino codici 2FA e persino acceda ai dettagli di giochi come Minecraft.
Luna Grabber pone minacce significative e potenziali danni. Questo software dannoso è progettato per rubare silenziosamente informazioni personali e sensibili da varie fonti sul computer della vittima. Ciò include dati provenienti da browser Web, credenziali di accesso potenzialmente compromettenti, informazioni finanziarie, comunicazioni private, account personali e altro ancora.
Se la vittima utilizza l'applicazione Discord, Luna Grabber può anche rubare informazioni da lì, esponendo potenzialmente conversazioni personali e dati sensibili. Il malware può anche raccogliere dettagli del sistema locale, fornendo all'aggressore informazioni dettagliate sul dispositivo della vittima e consentendogli potenzialmente di sfruttare le vulnerabilità.
Inoltre, la capacità di Luna Grabber di rilevare ambienti virtuali e la sua funzione di autodistruzione indica un livello di sofisticazione che ne rende più difficile il rilevamento e la rimozione. Ciò potrebbe portare a un'esposizione prolungata e al continuo furto di dati.
| Nome | Ladro di informazioni Luna Grabber |
| Tipologia di minaccia | Grabber, ladro di informazioni (Information stealer) |
| Nom rilevati | Avast (MacOS:ReverseShell-C [Trj]), AVG (MacOS:ReverseShell-C [Trj]), Cyren (PYC/Smugrab.A.gen!Camelot), Kaspersky (UDS:DangerousObject.Multi.Generic), Microsoft ( Trojan:Win32/Wacatac.B!ml), elenco completo (VirusTotal) |
| Sintomi | I ladri e gli accaparratori di informazioni sono progettati per infiltrarsi furtivamente nel computer della vittima e rimanere in silenzio, pertanto nessun sintomo particolare è chiaramente visibile su una macchina infetta. |
| Metodi distributivi | Pacchetti noblox.js con trojan, allegati email infetti, pubblicità online dannose, ingegneria sociale, "crack" del software. |
| Danni | Password e informazioni bancarie rubate, furto di identità, perdita monetaria, violazione della privacy e altro ancora. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Conclusioni
Luna Grabber è un tipo di software dannoso che i criminali informatici utilizzano per rubare informazioni importanti dal computer della vittima. Può raccogliere dati dai browser Web, dall'app Discord e dai dettagli del sistema locale. Questo software è progettato per essere difficile da rilevare e può persino autodistruggersi. Gli aggressori possono personalizzarlo per fare cose diverse, portando potenzialmente a violazioni dei dati, perdite finanziarie e altri impatti negativi per la vittima.
Altri esempi di malware progettati per rubare dati sono Blank Grabber, Agniane, e RATRUN.
In che modo Luna Grabber si è infiltrato nel mio computer?
I criminali informatici diffondono Luna Grabber ingannando gli sviluppatori che realizzano script per i giochi Roblox. Usano un vero strumento chiamato "noblox.js" che consente ai giocatori di realizzare varie cose con il codice. Tuttavia, gli autori delle minacce hanno creato versioni false di questo strumento che sembrano reali ma rubano segretamente informazioni. Pertanto, quando gli sviluppatori utilizzano lo strumento falso, prendono le loro informazioni a loro insaputa.
Il malware può diffondersi anche in altri modi, ad esempio tramite e-mail ingannevoli contenenti allegati o collegamenti dannosi, siti Web compromessi che scaricano automaticamente malware e vulnerabilità del software sfruttate dagli aggressori.
Download drive-by dannosi possono verificarsi semplicemente visitando siti Web infetti, mentre la condivisione di file da fonti non affidabili o l'utilizzo di reti peer-to-peer possono anche portare a infezioni da malware. Inoltre, gli aggressori possono manipolare gli utenti inducendoli a scaricare malware attraverso tattiche di ingegneria sociale o abusare di strumenti legittimi per svolgere attività dannose.
Come evitare l'installazione di malware?
Scarica software, file e app solo da fonti affidabili e ufficiali. Evita software piratato o crackato. Mantieni aggiornati il tuo sistema operativo e il software installato (incluso il programma antivirus). Evita di aprire allegati e-mail o di fare clic su collegamenti da indirizzi sconosciuti o sospetti. Prestare particolare attenzione agli allegati inattesi o ai messaggi urgenti.
Fai attenzione quando visiti siti Web sconosciuti o fai clic sugli annunci. Se ritieni che il tuo computer sia già infetto, ti consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente il malware infiltrato.
Come rimuovere manualmente il malware?
La maggior parte delle infezioni da trojan può essere rimossa eseguendo una scansione completa del sistema con Combo Cleaner. La procedura manuale completa riportata di seguito è indicata per i casi in cui la rimozione automatica non è riuscita, in cui vuoi verificare che la scansione abbia rilevato tutto o in cui la minaccia dispone di più punti di persistenza.
Disconnettersi dalla rete
Scollega il cavo Ethernet e disattiva il Wi-Fi. Se utilizzi un portatile, il tasto della modalità aereo è il metodo più rapido.
Molti trojan esfiltrano dati (password salvate nel browser, sessioni di online banking, screenshot) e ricevono comandi da remoto. Interrompere la connessione di rete blocca immediatamente entrambe le attività. Rimani disconnesso fino alla fase 4.
Avviare in modalità provvisoria con rete
La modalità provvisoria carica un insieme minimo di driver e impedisce alla maggior parte dei malware di avviarsi automaticamente. L'opzione «con rete» ti consente di scaricare gli strumenti: riattiva il Wi-Fi solo dopo l'avvio.
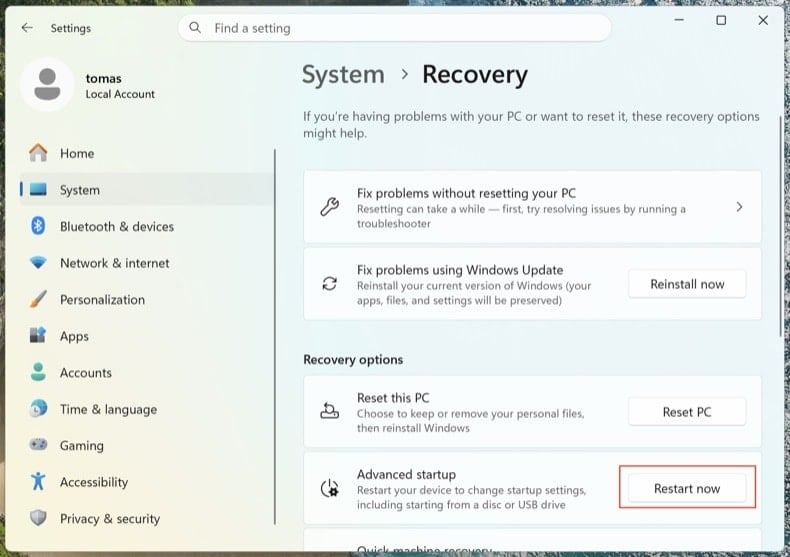
Apri . Fai clic su Riavvia ora accanto a Avvio avanzato.
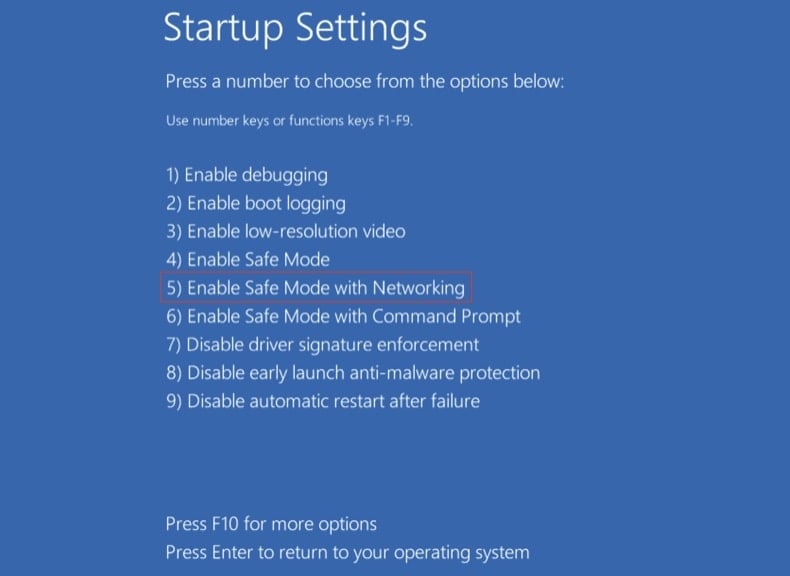
Il computer si riavvierà nel menu «Scegli un'opzione». Fai clic su . Dopo il secondo riavvio, premi 5 o F5.
Fai clic sul logo di Windows, tieni premuto Maiusc, fai clic sull'icona di alimentazione e scegli Riavvia il sistema. Nella schermata «Scegli un'opzione», fai clic su . Premi F5.
Windows 8
Vai alla schermata Start, digita Avanzate, seleziona Impostazioni → Opzioni di avvio avanzate → Riavvia ora → Risoluzione dei problemi → Opzioni avanzate → Impostazioni di avvio → Riavvia → F5.
Nota: il supporto per Windows 8 è terminato a gennaio 2023; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
Windows 7
Fai clic su Start → Arresta il sistema → Riavvia il sistema → OK. Durante l'avvio del sistema, premi ripetutamente F8 finché non compare il menu Opzioni di avvio avanzate di Windows, quindi scegli Modalità provvisoria con rete.
Nota: il supporto per Windows 7 è terminato a gennaio 2020; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
Esaminare i processi in esecuzione con Process Explorer
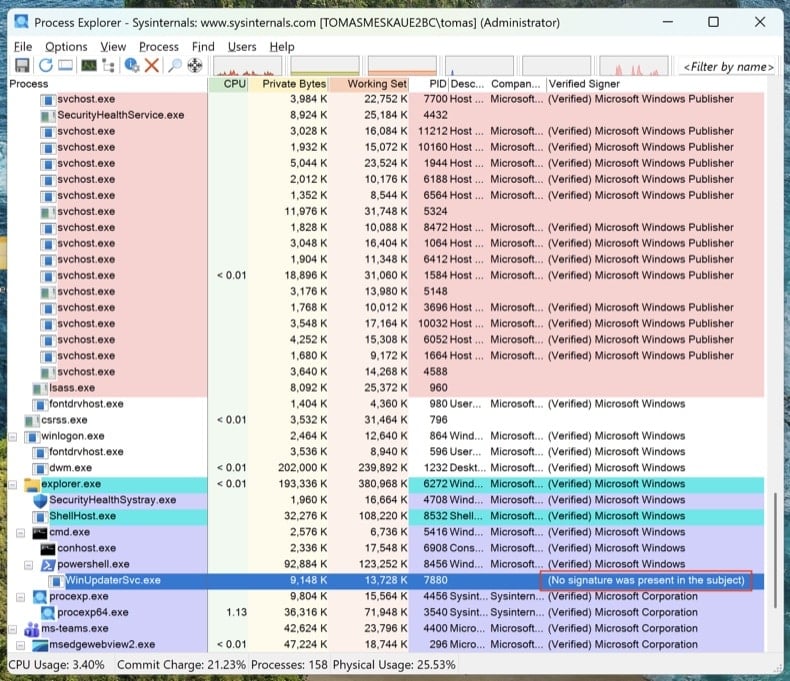
Scarica Process Explorer da Microsoft Sysinternals. Eseguilo come amministratore. Fai clic su e .
Ordina per «Verified Signer». Qualsiasi elemento non firmato eseguito da %AppData%, %LocalAppData%, %Temp% o %ProgramData% è sospetto. Clic con il pulsante destro → Properties per visualizzare il percorso completo dell'immagine. Clic con il pulsante destro → «Search Online» per cercare informazioni sui nomi di processo sconosciuti.
Gestione attività nasconde i percorsi completi dei file, non mostra le firme digitali e raggruppa i processi in modi che rendono facile non accorgersi del malware. Process Explorer è lo stesso strumento utilizzato dagli ingegneri Microsoft.
Mappare ogni punto di persistenza con Autoruns
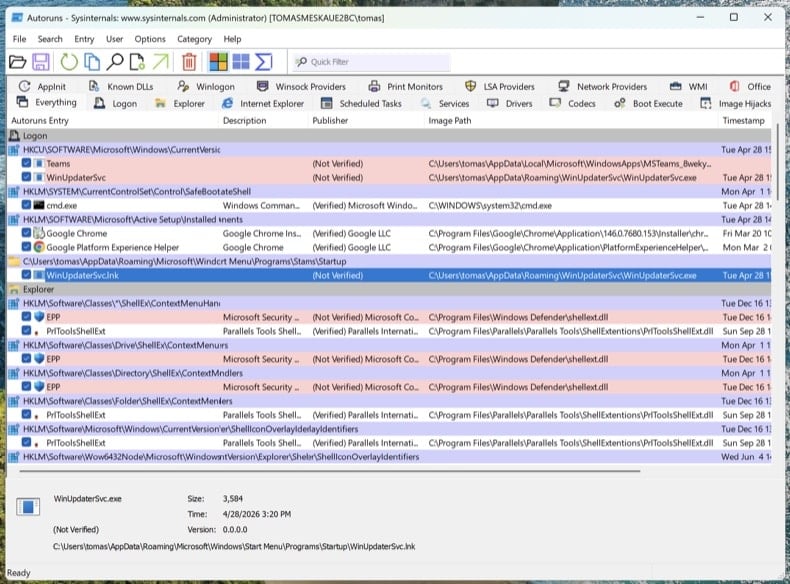
Scarica Autoruns. Fai clic con il pulsante destro su Autoruns.exe e scegli Esegui come amministratore: senza privilegi elevati, Autoruns non può esaminare gli hive del registro protetti.
Nel menu, apri e , quindi fai clic su Refresh.
I trojan moderni non si limitano all'avvio automatico. Esamina queste schede e cerca voci non firmate o sconosciute:
- Logon - le classiche chiavi Run/RunOnce
- Scheduled Tasks - un nascondiglio frequente, soprattutto le attività con azioni PowerShell, MSHTA o rundll32
- Services - servizi non firmati in cartelle non Microsoft
- WMI - le sottoscrizioni di eventi sono un meccanismo di persistenza difficile da individuare (MITRE T1546.003)
- Image Hijacks - abuso del valore «Debugger» di Image File Execution Options
- AppInit - DLL caricate in ogni processo con interfaccia grafica
- Browser plug-ins - componenti aggiuntivi non firmati in tutti i browser installati
Clic con il pulsante destro su qualsiasi voce sospetta → «Jump to Image» per visualizzare il file effettivo. Clic con il pulsante destro → «Search Online» apre VirusTotal per l'hash del file. Non eliminare ancora nulla: limitati ad annotare i percorsi dei file e i nomi delle voci. Li rimuoveremo dopo le scansioni.
Controllare il file hosts e le impostazioni DNS
I trojan spesso reindirizzano i domini di banche, antivirus e aggiornamenti verso server controllati dall'attaccante modificando il file hosts o le impostazioni DNS.
File hosts: Apri il Blocco note come amministratore e apri C:\Windows\System32\drivers\etc\hosts. Le voci legittime sono commentate con #. Qualsiasi associazione IP-dominio non commentata è sospetta, in particolare i reindirizzamenti per microsoft.com, windowsupdate o la tua banca.
Impostazioni DNS: Apri il Prompt dei comandi come amministratore ed esegui ipconfig /all. Verifica che i server DNS siano quelli del tuo provider, del tuo router o di un resolver pubblico noto (Cloudflare 1.1.1.1, Google 8.8.8.8). Quindi apri e verifica che né le impostazioni DNS né quelle di DNS over HTTPS (DoH) siano state dirottate.
Un PC pulito con DNS dirottati resta comunque un PC compromesso. Crederai di trovarti su chase.com e invece ti troverai sul clone dell'attaccante.
Nessun antivirus da solo rileva tutto. L'ordine indicato di seguito è voluto: prima la scansione offline (rileva i rootkit prima del caricamento completo di Windows), poi gli scanner on-demand sul sistema in esecuzione e infine la pulizia manuale di tutto ciò che è sfuggito.
Eseguire Microsoft Defender Offline
Riavvia Windows in modalità normale. Apri . Seleziona Antivirus Microsoft Defender (analisi offline) e fai clic su Analizza ora. Il computer si riavvierà in un ambiente ridotto ed eseguirà la scansione prima del caricamento completo del sistema operativo.
Rootkit e bootkit si nascondono a qualsiasi scanner eseguito nella stessa sessione di Windows già infetta. Una scansione offline pre-avvio analizza il disco prima che il malware possa nascondersi.
Certificato VB100. Include anti-trojan, scansione del registro e delle persistenze e anti-spyware in un'unica analisi. È disponibile la prova gratuita di 7 giorni.
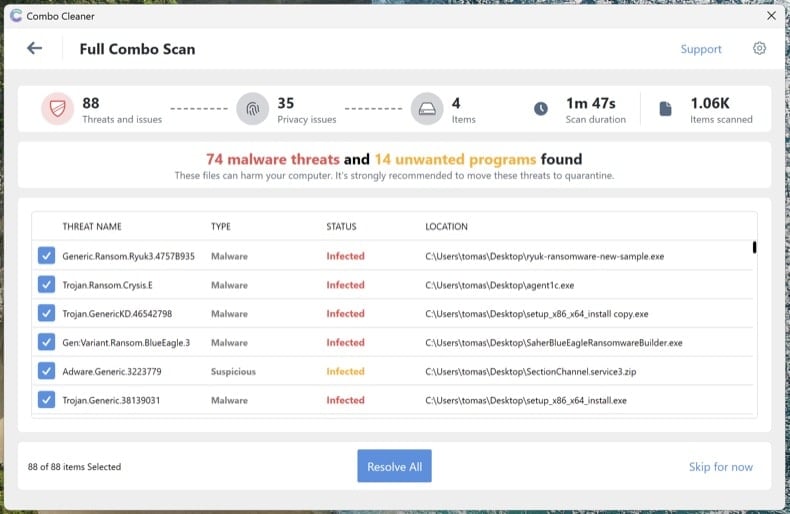
Scarica Combo CleanerEseguire una scansione completa del sistema con Combo Cleaner
Installa Combo Cleaner ed esegui una scansione completa del sistema (non la scansione rapida). Attendi il completamento, esamina le minacce rilevate e applica le azioni consigliate. Combo Cleaner metterà in quarantena i trojan noti e le relative persistenze nel registro.
Eseguire Microsoft Safety Scanner come scansione di verifica
Scarica Microsoft Safety Scanner (MSERT.exe), lo strumento on-demand gratuito di Microsoft. Il file eseguibile scade ogni 10 giorni, quindi ogni download contiene le firme più recenti. Esegui una scansione completa dopo Combo Cleaner per intercettare ciò che un solo motore potrebbe non rilevare.
Motori di scansione diversi rilevano minacce diverse. Eseguire un'ulteriore scansione Microsoft dopo Combo Cleaner è in assoluto il passaggio di verifica più sottovalutato nella rimozione del malware.
Rimuovere manualmente ciò che è ancora elencato in Autoruns
Riapri Autoruns. Tutto ciò che hai segnalato al passaggio 4 ed è ancora presente non è stato intercettato dalle scansioni automatiche. Per ogni voce sospetta rimanente: clic con il pulsante destro → Delete in Autoruns (in questo modo rimuovi la registrazione della persistenza), quindi raggiungi il percorso del file ed elimina il file effettivo. Svuota il Cestino.
Alcuni file del malware ricompaiono dopo l'eliminazione perché un altro componente del sistema li ricrea. Se elimini un file e questo ricompare entro pochi minuti, è rimasto un punto di persistenza che Autoruns non ha mostrato, di solito un servizio o un'attività pianificata eseguiti come SYSTEM. Esegui di nuovo le scansioni dei passaggi 6-8 o procedi con un'installazione pulita (vedi la fine della guida).
Reimpostare i browser e cancellare le autorizzazioni per le notifiche
Trojan e adware dirottano spesso i browser: cambiano il motore di ricerca predefinito, installano estensioni non autorizzate o si concedono le autorizzazioni per le notifiche per continuare a mostrare pop-up truffaldini anche dopo la rimozione del malware.
- Chrome: visita
chrome://settings/resete fai clic su «Ripristina le impostazioni predefinite originali». Quindi visitachrome://settings/content/notificationse rimuovi tutti i siti sconosciuti. - Edge: visita
edge://settings/reset. Quindi controllaedge://settings/content/notifications. - Firefox: apri
about:supporte fai clic su Ripristina Firefox (in Firefox il pulsante si chiama «Ripristina», non «Reimposta»). Quindi controlla Impostazioni → Privacy e sicurezza → Permessi → Notifiche.
Esamina le estensioni installate in ogni browser e rimuovi tutto ciò che non riconosci, in particolare le estensioni che non hai installato tu.
Riattivare Defender e la Protezione antimanomissione e aggiornare tutto
Molti trojan disattivano il software di sicurezza. Apri e verifica che Protezione in tempo reale, Protezione fornita dal cloud e Protezione antimanomissione siano tutte attivate. La Protezione antimanomissione impedisce al malware di disattivare Defender senza che tu te ne accorga.
Quindi esegui Windows Update () e aggiorna i browser e le applicazioni. Il vettore di infezione che ha permesso al trojan di entrare coinvolge di solito software non aggiornato.
Cambiare le password da un dispositivo pulito
Se il trojan era un info-stealer (Lumma, RedLine, Vidar e simili sono estremamente diffusi), considera compromessa ogni password salvata nel browser. Cambiale da un altro dispositivo sicuramente pulito: il tuo telefono va bene, se non è infetto.
Ordine consigliato:
- Email principale per prima: è il punto di recupero per tutti gli altri account
- Conti bancari e finanziari
- Password principale del gestore di password (se ne utilizzi uno)
- Social media, shopping e altri account
Ove disponibile, attiva un'autenticazione a più fattori resistente al phishing (passkey / chiavi hardware FIDO2 / app di autenticazione): l'MFA basata su SMS può essere aggirata da attaccanti esperti.
Verificare la pulizia e monitorare il sistema per 7 giorni
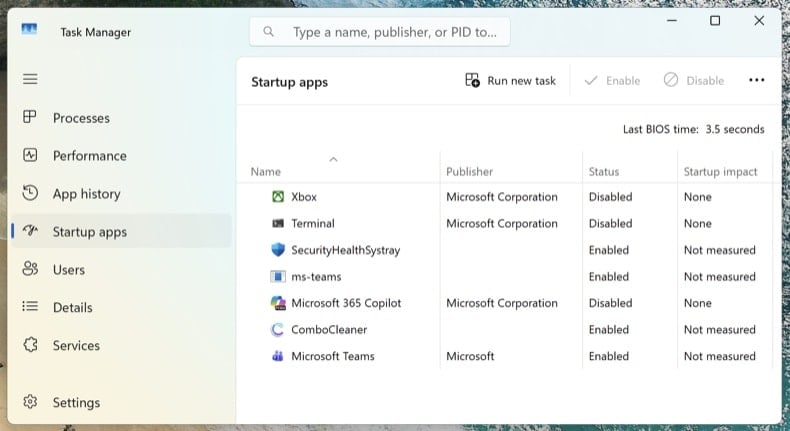
Ricollegati alla rete ed esegui un'ultima scansione completa con Combo Cleaner. Apri Gestione attività (Ctrl + Maiusc + Esc) e passa alla scheda App di avvio: verifica che non sia ricomparso nulla di sospetto.
Nei 7 giorni successivi, fai attenzione alla ricomparsa dei sintomi: utilizzo elevato e imprevisto della CPU, ritorno di processi sconosciuti, reindirizzamenti del browser o pop-up. Se qualcosa si ripresenta, ti è sfuggito un punto di persistenza e la procedura deve essere ripetuta, oppure potrebbe trattarsi di una compromissione più profonda che richiede un'installazione pulita.
Quando conviene eseguire un'installazione pulita di Windows
La rimozione manuale non è sempre la soluzione giusta. Reinstallare Windows da zero è l'unico modo per avere la certezza assoluta quando:
- Il malware ricompare dopo ogni tentativo di rimozione
- È stato rilevato un bootkit o un rootkit UEFI (questa classe di minacce opera al di sotto del sistema operativo e sopravvive a una normale reinstallazione di Windows)
- Un trojan per il furto di credenziali accertato è stato eseguito con privilegi di amministratore (Lumma, RedLine, Vidar): probabilmente il sistema contiene più payload sconosciuti
- Usi il PC per l'online banking, l'email aziendale o qualsiasi attività in cui non è accettabile neanche il minimo dubbio
Un'installazione pulita richiede 30-60 minuti: reinstallazione di Windows 11 tramite . Prima esegui il backup dei documenti su un'unità esterna, analizza il backup con Combo Cleaner prima di ripristinarlo e reinstalla le applicazioni da zero: non ripristinarle mai da un backup del sistema infetto.
Importante: La rimozione manuale richiede competenze informatiche avanzate. Se non ti senti sicuro di saper distinguere i file di sistema da quelli dannosi, esegui una scansione automatica con Combo Cleaner e Windows Defender e fermati lì: questo approccio intercetta la stragrande maggioranza dei trojan destinati agli utenti privati senza il rischio di danneggiare Windows eliminando il file sbagliato.
Domande Frequenti (FAQ)
Il mio computer è infetto dal malware Luna Grabber, devo formattare il mio dispositivo di archiviazione per sbarazzarmene?
Prima di considerare l'opzione di formattare il tuo dispositivo di archiviazione, prova una scansione iniziale utilizzando un programma antivirus o antimalware affidabile. Un software di sicurezza affidabile, come Combo Cleaner, è solitamente efficace nell'identificare ed eliminare il malware familiare.
Quali sono i maggiori problemi che il malware può causare?
I problemi causati dai malware possono variare e vanno dal furto di identità e difficoltà finanziarie alla riduzione della velocità del computer e all'aumento della suscettibilità a ulteriori infezioni.
Qual è lo scopo del malware Luna Grabber?
Lo scopo principale del malware Luna Grabber è rubare informazioni preziose dai sistemi infetti. Prende di mira i dati all'interno dei browser Web, l'applicazione Discord e i dettagli del sistema locale. I criminali informatici possono potenzialmente sfruttare queste informazioni rubate per furto di identità, guadagno finanziario e altre attività dannose. La capacità del malware di personalizzare le proprie azioni ed eludere il rilevamento consente inoltre agli aggressori di adattare il proprio comportamento ai propri obiettivi.
Come è riuscito a infiltrarsi un malware nel mio computer?
Una possibilità è che tu abbia incontrato un sito Web compromesso o fatto clic su un collegamento dannoso, attivando il download e l'installazione automatici del malware. Potrebbe anche essere arrivato tramite e-mail ingannevoli contenenti allegati o collegamenti infetti. Inoltre, se hai scaricato software o file da fonti non affidabili, il malware potrebbe essere stato fornito in bundle con tali download.
Combo Cleaner mi proteggerà dai malware?
Combo Cleaner può trovare e rimuovere tutti i tipi di malware conosciuti. Ricorda che il malware più avanzato può essere difficile da trovare nel tuo sistema. Ecco perché è importante eseguire una scansione completa del sistema per assicurarsi di rimuovere tutto.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione