Come rimuovere il malware di tipo stealer ImBetter dal tuo sistema operativo
TrojanConosciuto anche come: ImBetter malware

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di malware è ImBetter?
ImBetter è il nome di un malware che ruba informazioni (stealer). I ladri di informazioni possono estrarre un'ampia varietà di informazioni sensibili dai sistemi e dalle applicazioni installate. ImBetter è stato diffuso attivamente tramite siti Web dannosi camuffati da quelli relativi alla criptovaluta e quelli che offrono servizi di conversione di formati di file online.
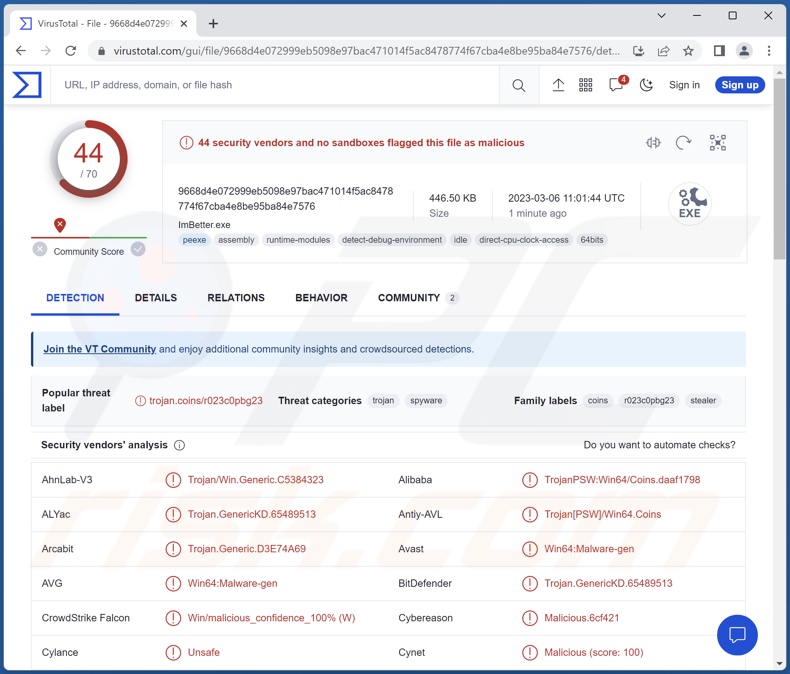
Panoramica del malware ImBetter
La catena di infezione di ImBetter è iniziata con l'acquisizione di dati da parte del malware per determinare la lingua e la regione del sistema. Se il programma dannoso rilevava che questi dati indicavano russo, russo – moldavo, baschiro, bielorusso, kazako, tataro o yakut – il processo di infezione cessava e il malware si interrompeva da solo.
Se le informazioni non corrispondevano all'elenco di esclusione di lingua/regione, ImBetter acquisiva uno screenshot del sistema infetto e lo inviava agli aggressori. Successivamente, il programma ha iniziato a raccogliere i dati rilevanti del dispositivo, ad esempio ID hardware, GPU, CPU, RAM, dettagli dello schermo, ecc.
ImBetter è in grado di estrarre vari dati dai browser, in particolare i browser basat su Chromium (elenco completo). Dalle app di navigazione Web, questo ladro può ottenere cookie internet, credenziali di accesso memorizzate (nomi utente/password), numeri di carte di credito salvati, ecc. ImBetter prende di mira in particolare le estensioni del browser relative alla criptovaluta (elenco completo) e mira a rubare le loro credenziali per ottenere il controllo sui fondi digitali ivi immagazzinati.
È opportuno ricordare che gli sviluppatori di malware generalmente migliorano i loro creatori. Pertanto, eventuali versioni future di ImBetter potrebbero avere un elenco di obiettivi più ampio e/o funzionalità aggiuntive.
Per riassumere, la presenza di software come ImBetter sul dispositivo può causare gravi problemi di privacy, perdite finanziarie e furto di identità.
Se sospetti che il tuo dispositivo sia già stato infettato dal ladro ImBetter (o altro malware), utilizza immediatamente un antivirus per rimuoverlo.
| Nome | ImBetter malware |
| Tipologia di minaccia | Trojan, virus che ruba password, malware bancario, spyware. |
| Nomi rilevati | Avast (Win64:Malware-gen), Combo Cleaner (Trojan.GenericKD.65489513), ESET-NOD32 (Win64/Spy.Agent.FK), Kaspersky (Trojan-PSW.Win64.Coins.gr), Microsoft (Trojan:Win64 /Stealer.O!MSR), Elenco completo dei rilevamenti (VirusTotal) |
| Sintomi | I trojan sono progettati per infiltrarsi furtivamente nel computer della vittima e rimanere in silenzio, quindi nessun sintomo particolare è chiaramente visibile su una macchina infetta. |
| Metodi distributivi | Allegati email infetti, pubblicità online dannose, ingegneria sociale, "crack" del software. |
| Danni | Password e informazioni bancarie rubate , furto di identità, computer della vittima aggiunto a una botnet. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Esempi di malware di tipo stealer
Abbiamo analizzato migliaia di campioni di malware; BlackLine, WhiteSnake, Atlantida, S1deload, e Stealc sono solo alcuni ladri di informazioni di cui abbiamo scritto di recente.
Il malware che ruba informazioni può prendere di mira dettagli specifici o un'ampia gamma di dati. Inoltre, gli stealer possono avere anche altri tipi di funzionalità. Tuttavia, indipendentemente dal modo in cui opera il malware, la sua presenza su un sistema mette in pericolo l'integrità del dispositivo e la sicurezza dell'utente. Pertanto, tutte le minacce devono essere eliminate immediatamente dopo il rilevamento.
In che modo ImBetter si è infiltrato nel mio computer?
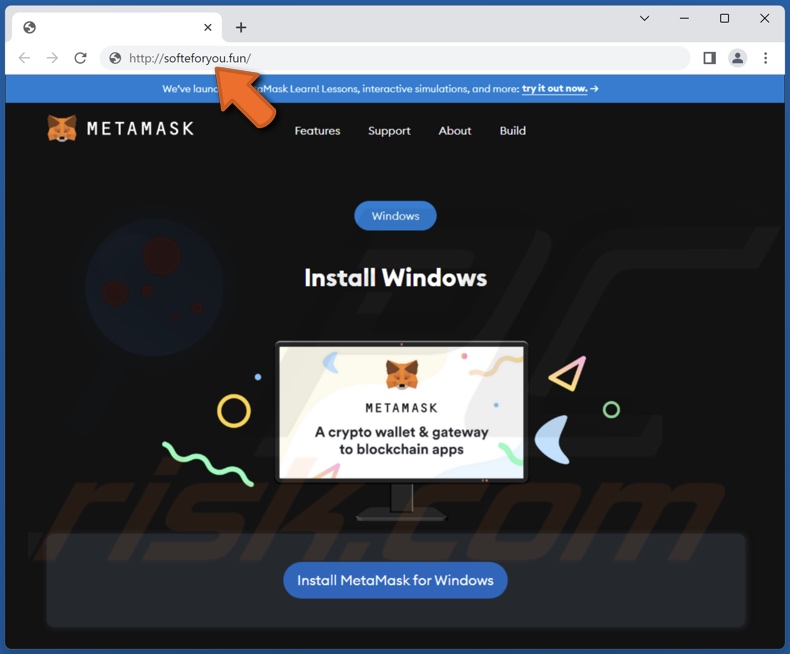
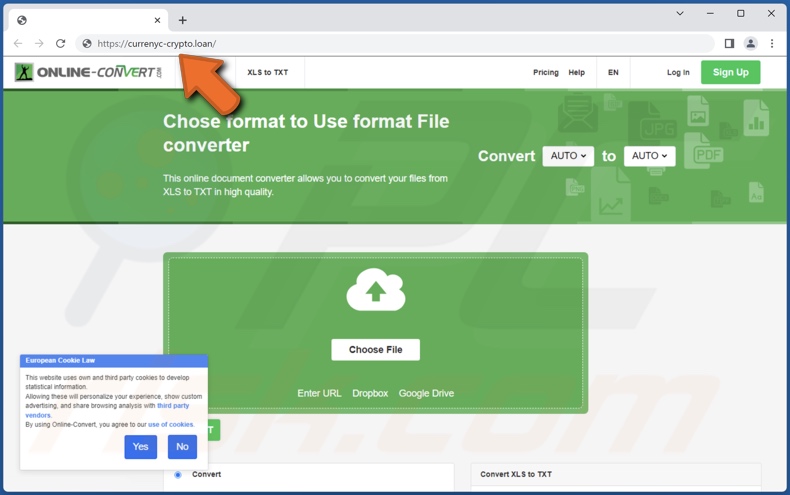
È stato osservato che ImBetter viene distribuito tramite pagine dannose camuffate da siti Web di criptovaluta legittimi (ad es. MetaMask, ecc.) E siti di conversione di formati di file. La catena di infezione è stata attivata ogni volta che il visitatore ha interagito con il sito (ad esempio, ha fatto clic su uno specifico contenuto ospitato).
Le pagine Web di questo tipo sono comunemente promosse tramite posta indesiderata, malvertising (pubblicità dannosa), avvelenamento dei motori di ricerca, siti che utilizzano reti pubblicitarie non autorizzate, notifiche spam del browser, adware e così via.
Tuttavia, è possibile che ImBetter venga diffuso anche utilizzando altre tecniche. Il malware viene diffuso principalmente utilizzando tecniche di phishing e ingegneria sociale. Il software dannoso è solitamente camuffato o fornito in bundle con software/supporti ordinari.
I file virulenti possono essere archivi (ZIP, RAR, ecc.), eseguibili (.exe, .run, ecc.), documenti (PDF, Microsoft Office, Microsoft OneNote, ecc.), JavaScript e così via. Quando un file di questo tipo viene eseguito, eseguito o utilizzato in altro modo, viene avviato il download / installazione del malware.
I metodi di distribuzione del malware più diffusi includono: download drive-by (furtivi/ingannevoli), truffe online, allegati/collegamenti dannosi in e-mail e messaggi di spam, malvertising, fonti di download non affidabili (ad esempio, siti Web di hosting di file gratuiti e gratuiti, reti di condivisione P2P , ecc.), strumenti di attivazione di programmi illegali ("crack") e falsi aggiornamenti..
Come evitare l'installazione di malware?
Consigliamo vivamente di scaricare solo da canali ufficiali e verificati. Inoltre, il software deve essere attivato e aggiornato utilizzando funzioni/strumenti legittimi, in quanto strumenti di attivazione illegali ("crack") e programmi di aggiornamento falsi possono contenere malware.
Consigliamo di fare attenzione durante la navigazione poiché i contenuti fraudolenti e dannosi di solito appaiono ordinari e innocui. Un'altra raccomandazione è di prestare attenzione alle email in arrivo e ad altri messaggi. Gli allegati e i collegamenti trovati nella posta sospetta/irrilevante non devono essere aperti, in quanto possono essere infettivi.
Dobbiamo sottolineare l'importanza di avere un antivirus affidabile installato e mantenuto aggiornato. Il software di sicurezza deve essere utilizzato per eseguire scansioni regolari del sistema e per rimuovere le minacce rilevate. Se ritieni che il tuo computer sia già infetto, ti consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente il malware infiltrato.
Screenshot di un falso sito Web MetaMask utilizzato per diffondere il ladro di ImBetter:
Screenshot di un falso sito Web di conversione di formati di file online utilizzato per diffondere il ladro di ImBetter:
Elenco dei browser presi di mira dallo stealer ImBetter:
Google Chrome, Microsoft Edge, Opera, AcWebBrowser, Baidu Spark, BlackHawk, Brave, CentBrowser, Comodo Dragon, CoolNovo, Epic Browser, Flock, Go!, Rockmelt, Sleipnir, SRWare Iron, Titan Browser, Torch, Vivaldi, Yandex.
Elenco delle estensioni del browser relative alla criptovaluta prese di mira:
Metamask, Auro, BinanceChain, Bitapp, Brave Wallet, Byone, CLW, Coin98, Coinbase, Crocobit, Cyano, DAppPlay, Equal, Eternl, Exodus, Finnie, Goby, Guild, Hashpack, Hiro Wallet, Hycon Lite Client, ICONex, iWallet, Jaxx Liberty, KardiaChain, Keplr, KHC, Leaf Wallet, Liquality, Maiar DeFi Wallet, Math, MetaWallet, MewCx, Mobox, Nabox, Nami, NeoLine, Nifty, Oasis, OneKey, ONTO Wallet, Oxygen, Phantom, Polymesh, Pontem, Rabby, Ronin, Sender Wallet, Slope, Solflare, Sollet, Starcoin, SubWallet, Temple, Terra Station, TezBox, Ton, TronLink, Trust Wallet, Wombat, XDEFI, XinPay, Yoroi, Zecrey, ZilPay.
Come rimuovere manualmente il malware?
La maggior parte delle infezioni da trojan può essere rimossa eseguendo una scansione completa del sistema con Combo Cleaner. La procedura manuale completa riportata di seguito è indicata per i casi in cui la rimozione automatica non è riuscita, in cui vuoi verificare che la scansione abbia rilevato tutto o in cui la minaccia dispone di più punti di persistenza.
Disconnettersi dalla rete
Scollega il cavo Ethernet e disattiva il Wi-Fi. Se utilizzi un portatile, il tasto della modalità aereo è il metodo più rapido.
Molti trojan esfiltrano dati (password salvate nel browser, sessioni di online banking, screenshot) e ricevono comandi da remoto. Interrompere la connessione di rete blocca immediatamente entrambe le attività. Rimani disconnesso fino alla fase 4.
Avviare in modalità provvisoria con rete
La modalità provvisoria carica un insieme minimo di driver e impedisce alla maggior parte dei malware di avviarsi automaticamente. L'opzione «con rete» ti consente di scaricare gli strumenti: riattiva il Wi-Fi solo dopo l'avvio.
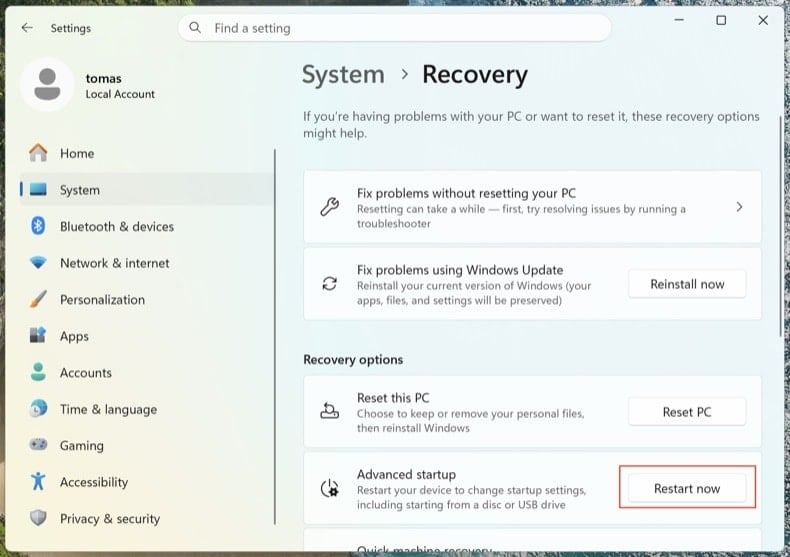
Apri . Fai clic su Riavvia ora accanto a Avvio avanzato.
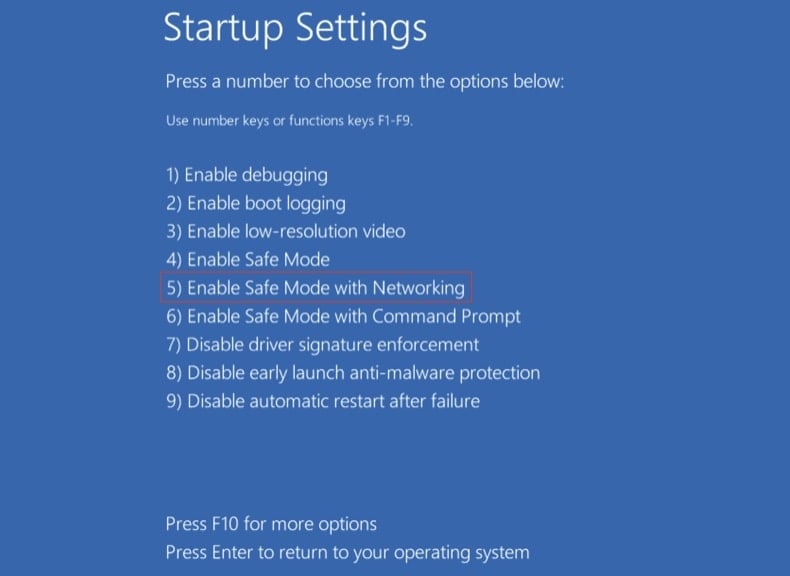
Il computer si riavvierà nel menu «Scegli un'opzione». Fai clic su . Dopo il secondo riavvio, premi 5 o F5.
Fai clic sul logo di Windows, tieni premuto Maiusc, fai clic sull'icona di alimentazione e scegli Riavvia il sistema. Nella schermata «Scegli un'opzione», fai clic su . Premi F5.
Windows 8
Vai alla schermata Start, digita Avanzate, seleziona Impostazioni → Opzioni di avvio avanzate → Riavvia ora → Risoluzione dei problemi → Opzioni avanzate → Impostazioni di avvio → Riavvia → F5.
Nota: il supporto per Windows 8 è terminato a gennaio 2023; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
Windows 7
Fai clic su Start → Arresta il sistema → Riavvia il sistema → OK. Durante l'avvio del sistema, premi ripetutamente F8 finché non compare il menu Opzioni di avvio avanzate di Windows, quindi scegli Modalità provvisoria con rete.
Nota: il supporto per Windows 7 è terminato a gennaio 2020; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
Esaminare i processi in esecuzione con Process Explorer
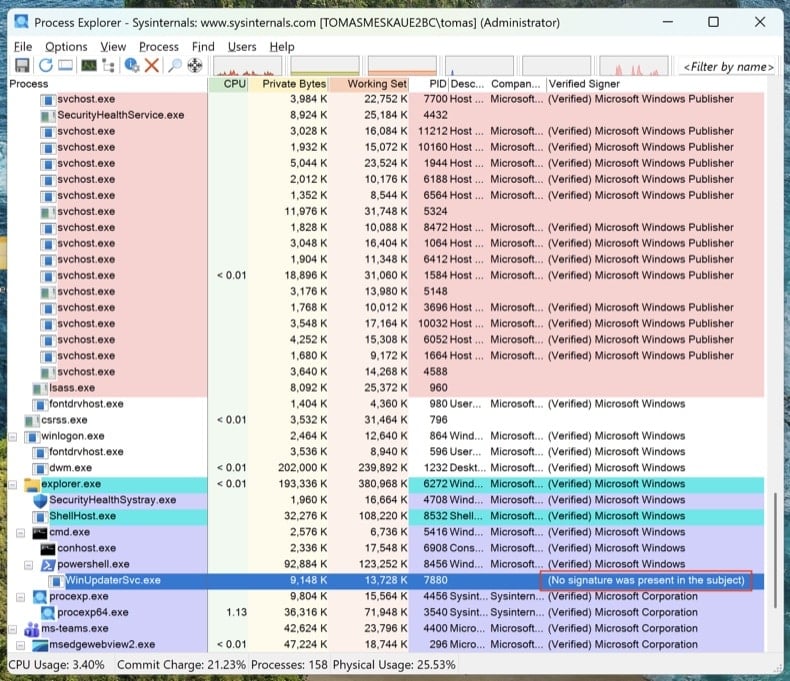
Scarica Process Explorer da Microsoft Sysinternals. Eseguilo come amministratore. Fai clic su e .
Ordina per «Verified Signer». Qualsiasi elemento non firmato eseguito da %AppData%, %LocalAppData%, %Temp% o %ProgramData% è sospetto. Clic con il pulsante destro → Properties per visualizzare il percorso completo dell'immagine. Clic con il pulsante destro → «Search Online» per cercare informazioni sui nomi di processo sconosciuti.
Gestione attività nasconde i percorsi completi dei file, non mostra le firme digitali e raggruppa i processi in modi che rendono facile non accorgersi del malware. Process Explorer è lo stesso strumento utilizzato dagli ingegneri Microsoft.
Mappare ogni punto di persistenza con Autoruns
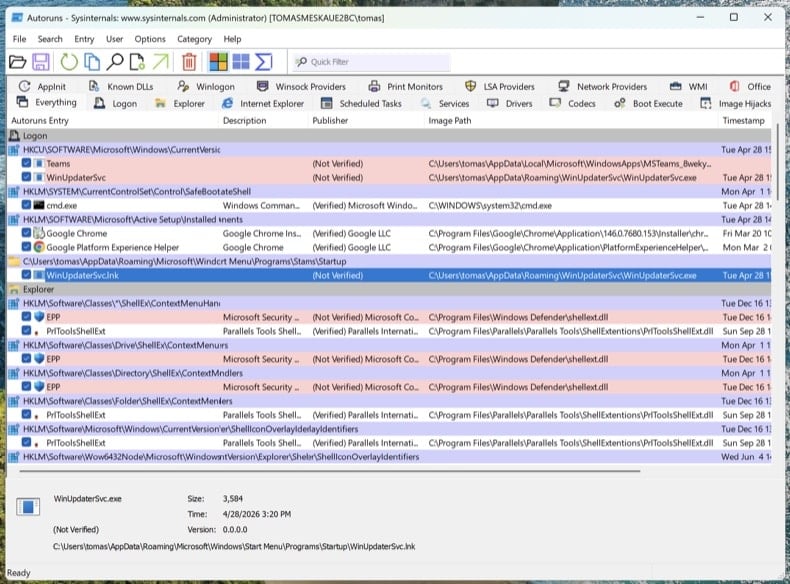
Scarica Autoruns. Fai clic con il pulsante destro su Autoruns.exe e scegli Esegui come amministratore: senza privilegi elevati, Autoruns non può esaminare gli hive del registro protetti.
Nel menu, apri e , quindi fai clic su Refresh.
I trojan moderni non si limitano all'avvio automatico. Esamina queste schede e cerca voci non firmate o sconosciute:
- Logon - le classiche chiavi Run/RunOnce
- Scheduled Tasks - un nascondiglio frequente, soprattutto le attività con azioni PowerShell, MSHTA o rundll32
- Services - servizi non firmati in cartelle non Microsoft
- WMI - le sottoscrizioni di eventi sono un meccanismo di persistenza difficile da individuare (MITRE T1546.003)
- Image Hijacks - abuso del valore «Debugger» di Image File Execution Options
- AppInit - DLL caricate in ogni processo con interfaccia grafica
- Browser plug-ins - componenti aggiuntivi non firmati in tutti i browser installati
Clic con il pulsante destro su qualsiasi voce sospetta → «Jump to Image» per visualizzare il file effettivo. Clic con il pulsante destro → «Search Online» apre VirusTotal per l'hash del file. Non eliminare ancora nulla: limitati ad annotare i percorsi dei file e i nomi delle voci. Li rimuoveremo dopo le scansioni.
Controllare il file hosts e le impostazioni DNS
I trojan spesso reindirizzano i domini di banche, antivirus e aggiornamenti verso server controllati dall'attaccante modificando il file hosts o le impostazioni DNS.
File hosts: Apri il Blocco note come amministratore e apri C:\Windows\System32\drivers\etc\hosts. Le voci legittime sono commentate con #. Qualsiasi associazione IP-dominio non commentata è sospetta, in particolare i reindirizzamenti per microsoft.com, windowsupdate o la tua banca.
Impostazioni DNS: Apri il Prompt dei comandi come amministratore ed esegui ipconfig /all. Verifica che i server DNS siano quelli del tuo provider, del tuo router o di un resolver pubblico noto (Cloudflare 1.1.1.1, Google 8.8.8.8). Quindi apri e verifica che né le impostazioni DNS né quelle di DNS over HTTPS (DoH) siano state dirottate.
Un PC pulito con DNS dirottati resta comunque un PC compromesso. Crederai di trovarti su chase.com e invece ti troverai sul clone dell'attaccante.
Nessun antivirus da solo rileva tutto. L'ordine indicato di seguito è voluto: prima la scansione offline (rileva i rootkit prima del caricamento completo di Windows), poi gli scanner on-demand sul sistema in esecuzione e infine la pulizia manuale di tutto ciò che è sfuggito.
Eseguire Microsoft Defender Offline
Riavvia Windows in modalità normale. Apri . Seleziona Antivirus Microsoft Defender (analisi offline) e fai clic su Analizza ora. Il computer si riavvierà in un ambiente ridotto ed eseguirà la scansione prima del caricamento completo del sistema operativo.
Rootkit e bootkit si nascondono a qualsiasi scanner eseguito nella stessa sessione di Windows già infetta. Una scansione offline pre-avvio analizza il disco prima che il malware possa nascondersi.
Certificato VB100. Include anti-trojan, scansione del registro e delle persistenze e anti-spyware in un'unica analisi. È disponibile la prova gratuita di 7 giorni.
Scarica Combo CleanerEseguire una scansione completa del sistema con Combo Cleaner
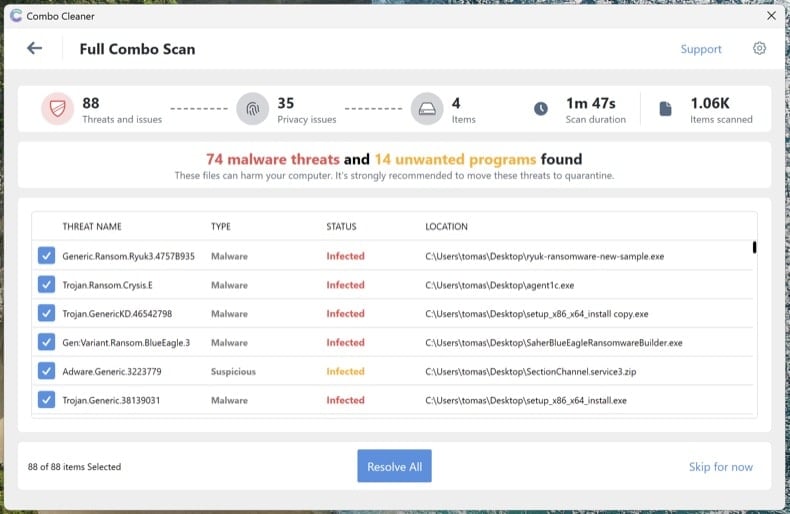
Installa Combo Cleaner ed esegui una scansione completa del sistema (non la scansione rapida). Attendi il completamento, esamina le minacce rilevate e applica le azioni consigliate. Combo Cleaner metterà in quarantena i trojan noti e le relative persistenze nel registro.
Eseguire Microsoft Safety Scanner come scansione di verifica
Scarica Microsoft Safety Scanner (MSERT.exe), lo strumento on-demand gratuito di Microsoft. Il file eseguibile scade ogni 10 giorni, quindi ogni download contiene le firme più recenti. Esegui una scansione completa dopo Combo Cleaner per intercettare ciò che un solo motore potrebbe non rilevare.
Motori di scansione diversi rilevano minacce diverse. Eseguire un'ulteriore scansione Microsoft dopo Combo Cleaner è in assoluto il passaggio di verifica più sottovalutato nella rimozione del malware.
Rimuovere manualmente ciò che è ancora elencato in Autoruns
Riapri Autoruns. Tutto ciò che hai segnalato al passaggio 4 ed è ancora presente non è stato intercettato dalle scansioni automatiche. Per ogni voce sospetta rimanente: clic con il pulsante destro → Delete in Autoruns (in questo modo rimuovi la registrazione della persistenza), quindi raggiungi il percorso del file ed elimina il file effettivo. Svuota il Cestino.
Alcuni file del malware ricompaiono dopo l'eliminazione perché un altro componente del sistema li ricrea. Se elimini un file e questo ricompare entro pochi minuti, è rimasto un punto di persistenza che Autoruns non ha mostrato, di solito un servizio o un'attività pianificata eseguiti come SYSTEM. Esegui di nuovo le scansioni dei passaggi 6-8 o procedi con un'installazione pulita (vedi la fine della guida).
Reimpostare i browser e cancellare le autorizzazioni per le notifiche
Trojan e adware dirottano spesso i browser: cambiano il motore di ricerca predefinito, installano estensioni non autorizzate o si concedono le autorizzazioni per le notifiche per continuare a mostrare pop-up truffaldini anche dopo la rimozione del malware.
- Chrome: visita
chrome://settings/resete fai clic su «Ripristina le impostazioni predefinite originali». Quindi visitachrome://settings/content/notificationse rimuovi tutti i siti sconosciuti. - Edge: visita
edge://settings/reset. Quindi controllaedge://settings/content/notifications. - Firefox: apri
about:supporte fai clic su Ripristina Firefox (in Firefox il pulsante si chiama «Ripristina», non «Reimposta»). Quindi controlla Impostazioni → Privacy e sicurezza → Permessi → Notifiche.
Esamina le estensioni installate in ogni browser e rimuovi tutto ciò che non riconosci, in particolare le estensioni che non hai installato tu.
Riattivare Defender e la Protezione antimanomissione e aggiornare tutto
Molti trojan disattivano il software di sicurezza. Apri e verifica che Protezione in tempo reale, Protezione fornita dal cloud e Protezione antimanomissione siano tutte attivate. La Protezione antimanomissione impedisce al malware di disattivare Defender senza che tu te ne accorga.
Quindi esegui Windows Update () e aggiorna i browser e le applicazioni. Il vettore di infezione che ha permesso al trojan di entrare coinvolge di solito software non aggiornato.
Cambiare le password da un dispositivo pulito
Se il trojan era un info-stealer (Lumma, RedLine, Vidar e simili sono estremamente diffusi), considera compromessa ogni password salvata nel browser. Cambiale da un altro dispositivo sicuramente pulito: il tuo telefono va bene, se non è infetto.
Ordine consigliato:
- Email principale per prima: è il punto di recupero per tutti gli altri account
- Conti bancari e finanziari
- Password principale del gestore di password (se ne utilizzi uno)
- Social media, shopping e altri account
Ove disponibile, attiva un'autenticazione a più fattori resistente al phishing (passkey / chiavi hardware FIDO2 / app di autenticazione): l'MFA basata su SMS può essere aggirata da attaccanti esperti.
Verificare la pulizia e monitorare il sistema per 7 giorni
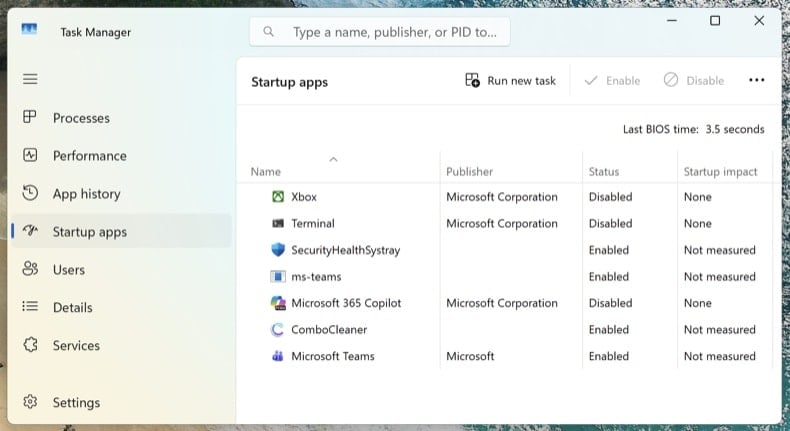
Ricollegati alla rete ed esegui un'ultima scansione completa con Combo Cleaner. Apri Gestione attività (Ctrl + Maiusc + Esc) e passa alla scheda App di avvio: verifica che non sia ricomparso nulla di sospetto.
Nei 7 giorni successivi, fai attenzione alla ricomparsa dei sintomi: utilizzo elevato e imprevisto della CPU, ritorno di processi sconosciuti, reindirizzamenti del browser o pop-up. Se qualcosa si ripresenta, ti è sfuggito un punto di persistenza e la procedura deve essere ripetuta, oppure potrebbe trattarsi di una compromissione più profonda che richiede un'installazione pulita.
Quando conviene eseguire un'installazione pulita di Windows
La rimozione manuale non è sempre la soluzione giusta. Reinstallare Windows da zero è l'unico modo per avere la certezza assoluta quando:
- Il malware ricompare dopo ogni tentativo di rimozione
- È stato rilevato un bootkit o un rootkit UEFI (questa classe di minacce opera al di sotto del sistema operativo e sopravvive a una normale reinstallazione di Windows)
- Un trojan per il furto di credenziali accertato è stato eseguito con privilegi di amministratore (Lumma, RedLine, Vidar): probabilmente il sistema contiene più payload sconosciuti
- Usi il PC per l'online banking, l'email aziendale o qualsiasi attività in cui non è accettabile neanche il minimo dubbio
Un'installazione pulita richiede 30-60 minuti: reinstallazione di Windows 11 tramite . Prima esegui il backup dei documenti su un'unità esterna, analizza il backup con Combo Cleaner prima di ripristinarlo e reinstalla le applicazioni da zero: non ripristinarle mai da un backup del sistema infetto.
Importante: La rimozione manuale richiede competenze informatiche avanzate. Se non ti senti sicuro di saper distinguere i file di sistema da quelli dannosi, esegui una scansione automatica con Combo Cleaner e Windows Defender e fermati lì: questo approccio intercetta la stragrande maggioranza dei trojan destinati agli utenti privati senza il rischio di danneggiare Windows eliminando il file sbagliato.
Domande Frequenti (FAQ)
Il mio computer è stato infettato dal malware ImBetter, devo formattare il mio dispositivo per eliminarlo?
No, la rimozione di ImBetter non richiede la formattazione.
Quali sono i maggiori problemi che il malware ImBetter può causare?
Le minacce associate a un'infezione dipendono dalle funzionalità del malware e dagli obiettivi dei criminali informatici. ImBetter è uno stealer, un tipo di malware progettato per estrarre dati dai sistemi e dalle app installate su di essi. In genere, infezioni di questo tipo possono causare gravi problemi di privacy, perdite finanziarie e furto di identità.
Qual è lo scopo del malware ImBetter?
Indipendentemente da come funziona il malware, di solito viene utilizzato per generare entrate. Tuttavia, i criminali informatici possono anche utilizzare questo software per divertirsi, portare rancore personali, interrompere i processi (ad es. siti Web, servizi, aziende, ecc.) e persino lanciare attacchi con motivazioni politiche/geopolitiche.
In che modo il malware ImBetter si è infiltrato nel mio computer?
È stato notato che ImBetter viene diffuso tramite falsi siti di conversione di formati di file e relativi a criptovalute. Tuttavia, può essere distribuito anche utilizzando altri metodi.
Ogni malware viene diffuso principalmente attraverso download drive-by, e-mail e messaggi di spam, malvertising, truffe online, fonti di download dubbie (ad es. siti Web di hosting di file gratuiti e gratuiti, reti di condivisione P2P, ecc.), strumenti di attivazione di programmi illegali ("crack" ) e falsi aggiornamenti. Inoltre, alcuni programmi dannosi possono diffondersi autonomamente tramite reti locali e dispositivi di archiviazione rimovibili (ad es. Unità flash USB, dischi rigidi esterni, ecc.).
Combo Cleaner mi proteggerà dai malware?
Sì, Combo Cleaner è in grado di rilevare ed eliminare praticamente tutte le infezioni da malware conosciute. Tieni presente che, poiché sofisticati software dannosi di solito si nascondono in profondità all'interno del sistema, è fondamentale eseguire una scansione completa del sistema.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione