Istruzioni per la rimozione del malware di tipo stealer Rhadamanthys
TrojanConosciuto anche come: Rhadamanthys malware

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di malware è Rhadamanthys?
Rhadamanthys è un malware di tipo stealer (ladro) che, come suggerisce il nome, è progettato per estrarre dati da macchine infette.
Al momento in cui scriviamo, questo malware si diffonde attraverso siti Web dannosi che assomigliano a quelli di software originali come AnyDesk, Zoom, Notepad++ e altri. Rhadamanthys viene scaricato insieme al programma reale a cui somiglia, diminuendo così il sospetto immediato dell'utente. Questi siti sono stati promossi tramite annunci Google, che hanno sostituito i risultati di ricerca legittimi sul motore di ricerca di Google.
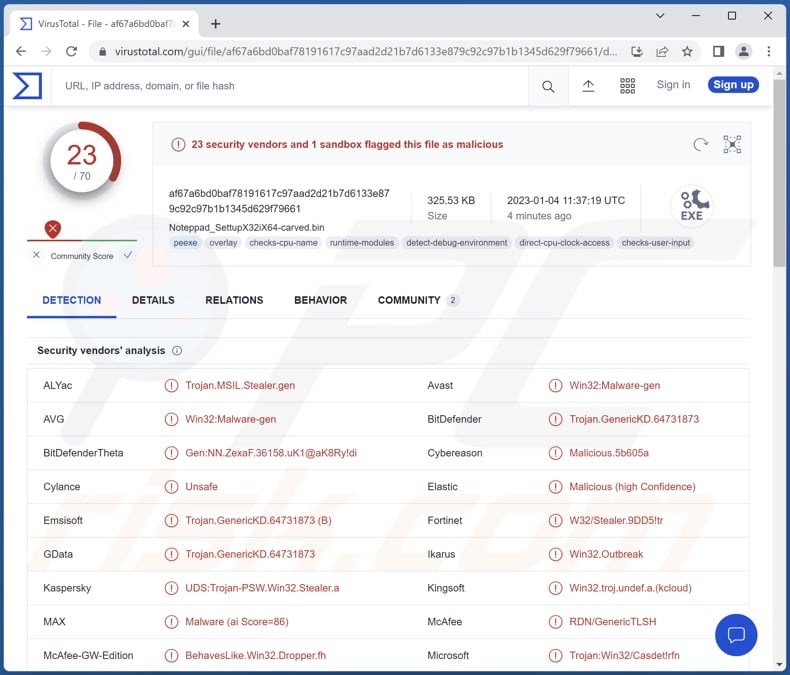
Panoramica del malware Rhadamanthys
A seguito di un'infiltrazione riuscita (spesso insieme a software legittimo che la vittima intende installare), Rhadamanthys inizia raccogliendo dati rilevanti sul dispositivo. Le informazioni di interesse possono includere (ma non sono limitate a): nome del dispositivo, modello, versione del sistema operativo, architettura del sistema operativo, dettagli hardware, software installato, indirizzo IP, ecc.
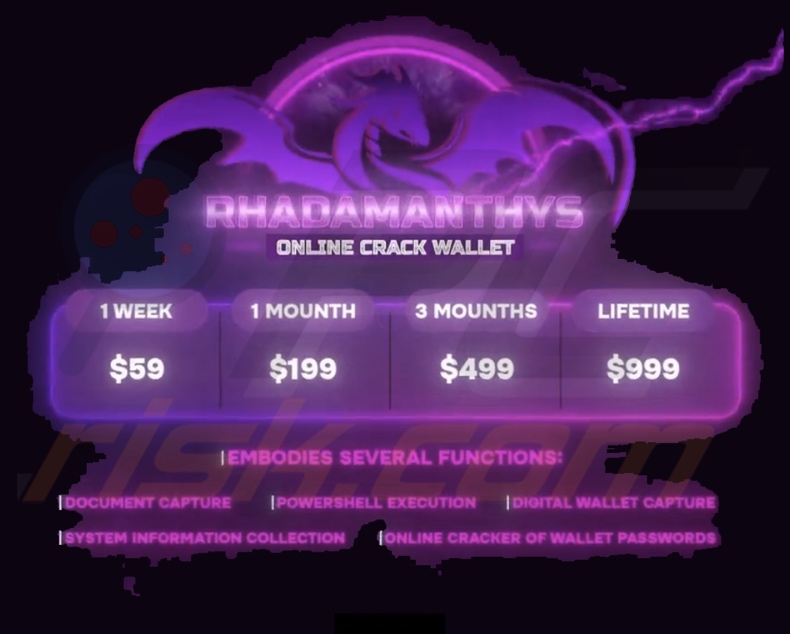
Il programma Rhadamanthys è in grado di eseguire determinati comandi di PowerShell. Prende di mira anche i file di documenti, il cui furto (a seconda della sensibilità dei loro dati) può causare gravi problemi alle vittime.
Questo ladro prende di mira anche i portafogli di criptovaluta. Tenta di estrarre le password/passphrase dei cryptowallet per impossessarsene e dei fondi ivi immagazzinati.
Va notato che gli sviluppatori di malware spesso migliorano le loro creazioni. Pertanto, potenziali future iterazioni di Rhadamanthys potrebbero indirizzare una gamma più ampia di dati (ad esempio, credenziali di accesso e/o informazioni relative alla finanza da vari browser e app, ecc.) o avere funzionalità aggiuntive/altre.
In sintesi, la presenza di malware di tipo stealer come Rhadamanthys sui dispositivi può causare seri problemi di privacy, perdite finanziarie significative e persino il furto di identità.
Se sospetti che il tuo dispositivo sia già stato infettato da Rhadamanthys (o altro malware), ti consigliamo vivamente di utilizzare un antivirus per rimuoverlo senza indugio.
| Nome | Rhadamanthys malware |
| Tipo di minaccia | Trojan, stealer, virus che rubano password, malware bancario, spyware. |
| Nomi rilevati | Avast (Win32:Malware-gen), Combo Cleaner (Trojan.GenericKD.64731873), ESET-NOD32 (Win32/TrojanDownloader.Agent.GPZ), Kaspersky (UDS:Trojan-PSW.Win32.Stealer.a), Microsoft (Trojan :Win32/Casdet!rfn), elenco completo dei rilevamenti (VirusTotal) |
| Domini correlati e rilevamenti di VirusTotal |
install-anydesk[.]com (VT), istaller-zoom[.]com (VT), zoom-for-desktop[.]com (VT), anydesk-for-desktop[.]com (VT) |
| Sintomi | I trojan sono progettati per infiltrarsi furtivamente nel computer della vittima e rimanere in silenzio, quindi nessun sintomo particolare è chiaramente visibile su una macchina infetta. |
| Metodi distributivi | Allegati email infetti, pubblicità online dannose, ingegneria sociale, "crack" del software. |
| Danni | Password rubate e informazioni bancarie, furto di identità, computer della vittima aggiunto a una botnet. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Esempi di malware di tipo stealer
Abbiamo analizzato migliaia di campioni di malware; Demon, FateGrab, StealDeal, RisePro, e CryptoStealer sono solo alcuni dei nostri ultimi articoli all'interno della categoria stealer.
Esistono molti tipi di malware; ad esempio, quelli progettati per rubare informazioni, infettare i dispositivi con programmi/componenti dannosi aggiuntivi, crittografare i dati e richiedere riscatti per la decrittazione, ecc. Va sottolineato che, indipendentemente dal modo in cui opera il software dannoso, la sua presenza su un sistema mette in pericolo l'integrità del dispositivo e l'utente sicurezza. Pertanto, tutte le minacce devono essere rimosse immediatamente dopo il rilevamento.
Come ha fatto Rhadamanthys a infiltrarsi nel mio computer?
Il malware è più comunemente distribuito utilizzando tecniche di phishing e ingegneria sociale. I programmi dannosi sono generalmente mascherati o raggruppati con contenuti ordinari. Le campagne di Rhadamanthys osservate non facevano eccezione.
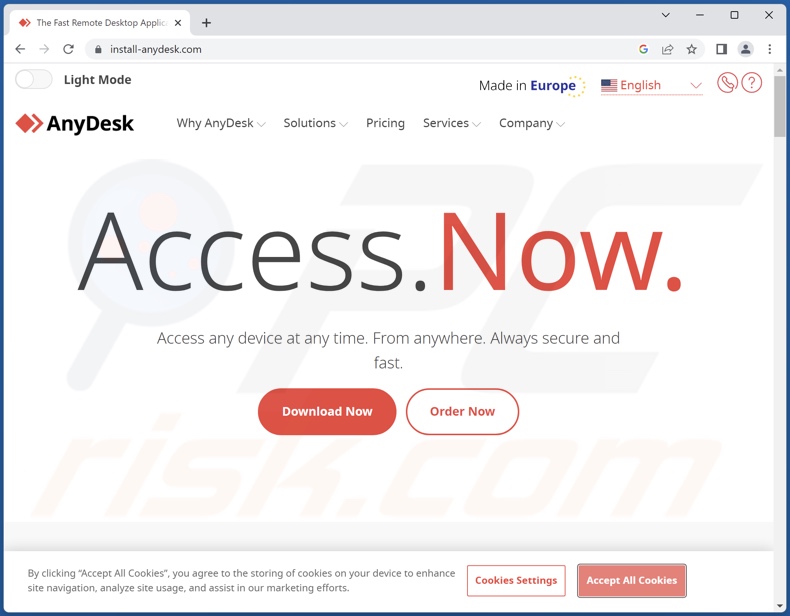
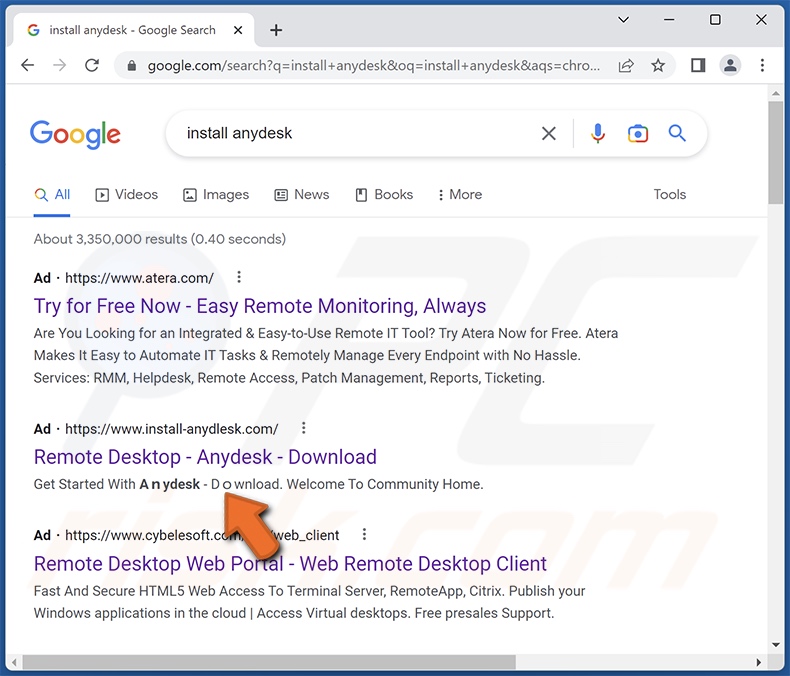
È stato notato che il ladro in questione è stato diffuso attraverso siti Web fasulli che imitano quelli di software legittimo (ad es. AnyDesk, Zoom, Notepad++, ecc.). I siti dannosi sono stati promossi tramite annunci pubblicitari di Google, che sono apparsi come risultati di ricerca più in alto nel motore di ricerca di Google. Quando una vittima ha effettuato un download da un sito Web di questo tipo, ha scaricato sia il programma originale che il ladro di Rhadamanthys.
Tuttavia, questo malware potrebbe essere distribuito anche utilizzando altri metodi. Le tecniche di proliferazione più diffuse includono: truffe online, malvertising, allegati/collegamenti dannosi nella posta indesiderata (ad es. e-mail, DM/PM, SMS, ecc.), fonti di download non affidabili (ad es. siti Web di hosting di file gratuiti e gratuiti, condivisione P2P reti, ecc.), download drive-by (furtivi/ingannevoli), strumenti di attivazione software illegali ("crack") e falsi aggiornamenti.
Come evitare l'installazione di malware?
Consigliamo vivamente di prestare attenzione alle e-mail in arrivo e ad altri messaggi. Gli allegati e i collegamenti trovati nella posta sospetta/irrilevante non devono essere aperti, poiché possono essere dannosi e causare infezioni del sistema.
È altrettanto importante fare attenzione durante la navigazione poiché i contenuti online falsi e pericolosi di solito appaiono legittimi e innocui.
Inoltre, tutti i download devono essere effettuati da fonti ufficiali e verificate. Un'altra raccomandazione è quella di attivare e aggiornare i programmi con strumenti forniti da sviluppatori autentici, poiché gli strumenti di attivazione illegale ("cracking") e gli aggiornamenti falsi possono contenere malware.
Dobbiamo sottolineare l'importanza di avere un antivirus affidabile installato e mantenuto aggiornato. I programmi di sicurezza devono essere utilizzati per eseguire scansioni regolari del sistema e per rimuovere minacce e problemi rilevati. Se ritieni che il tuo computer sia già infetto, ti consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente il malware infiltrato.
Screenshot di un falso sito Web AnyDesk utilizzato per distribuire il malware Rhadamanthys:
Screenshot di una pubblicità di Google che promuove il falso sito Web AnyDesk:
Screenshot di un'immagine utilizzata nel materiale promozionale del malware Rhadamanthys:
Come rimuovere manualmente il malware?
La maggior parte delle infezioni da trojan può essere rimossa eseguendo una scansione completa del sistema con Combo Cleaner. La procedura manuale completa riportata di seguito è indicata per i casi in cui la rimozione automatica non è riuscita, in cui vuoi verificare che la scansione abbia rilevato tutto o in cui la minaccia dispone di più punti di persistenza.
Disconnettersi dalla rete
Scollega il cavo Ethernet e disattiva il Wi-Fi. Se utilizzi un portatile, il tasto della modalità aereo è il metodo più rapido.
Molti trojan esfiltrano dati (password salvate nel browser, sessioni di online banking, screenshot) e ricevono comandi da remoto. Interrompere la connessione di rete blocca immediatamente entrambe le attività. Rimani disconnesso fino alla fase 4.
Avviare in modalità provvisoria con rete
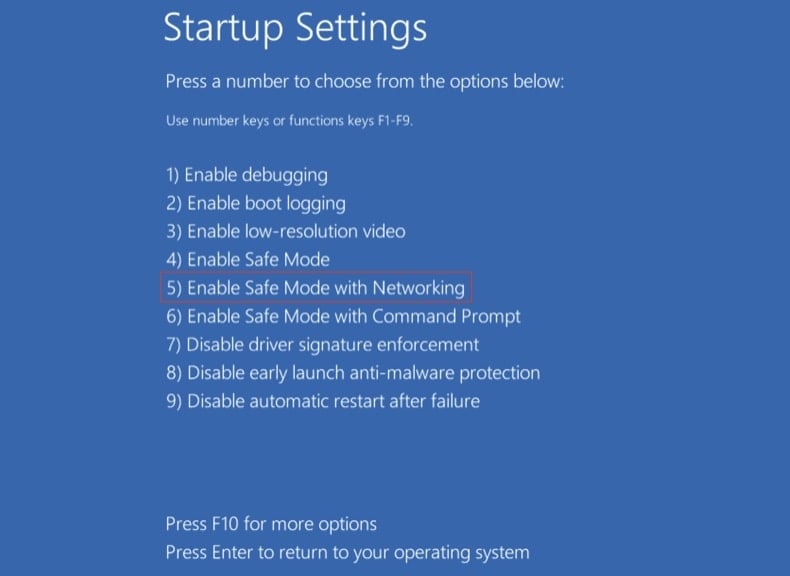
La modalità provvisoria carica un insieme minimo di driver e impedisce alla maggior parte dei malware di avviarsi automaticamente. L'opzione «con rete» ti consente di scaricare gli strumenti: riattiva il Wi-Fi solo dopo l'avvio.
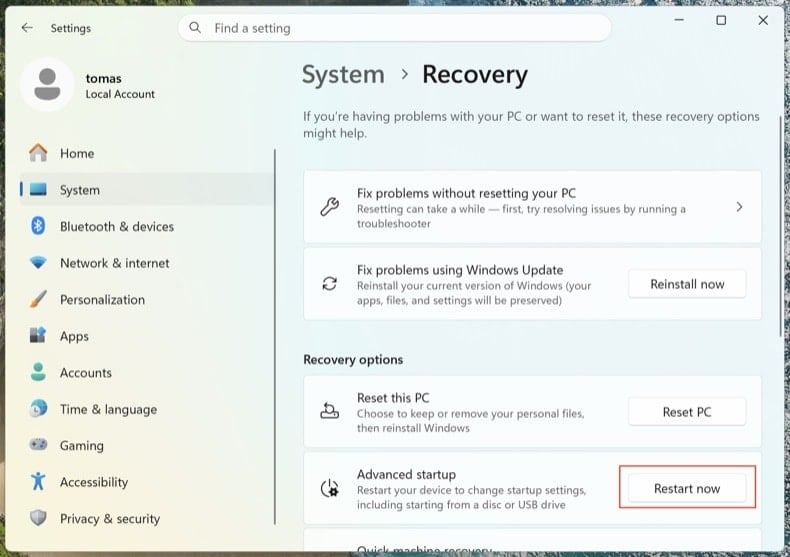
Apri . Fai clic su Riavvia ora accanto a Avvio avanzato.
Il computer si riavvierà nel menu «Scegli un'opzione». Fai clic su . Dopo il secondo riavvio, premi 5 o F5.
Fai clic sul logo di Windows, tieni premuto Maiusc, fai clic sull'icona di alimentazione e scegli Riavvia il sistema. Nella schermata «Scegli un'opzione», fai clic su . Premi F5.
Windows 8
Vai alla schermata Start, digita Avanzate, seleziona Impostazioni → Opzioni di avvio avanzate → Riavvia ora → Risoluzione dei problemi → Opzioni avanzate → Impostazioni di avvio → Riavvia → F5.
Nota: il supporto per Windows 8 è terminato a gennaio 2023; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
Windows 7
Fai clic su Start → Arresta il sistema → Riavvia il sistema → OK. Durante l'avvio del sistema, premi ripetutamente F8 finché non compare il menu Opzioni di avvio avanzate di Windows, quindi scegli Modalità provvisoria con rete.
Nota: il supporto per Windows 7 è terminato a gennaio 2020; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
Esaminare i processi in esecuzione con Process Explorer
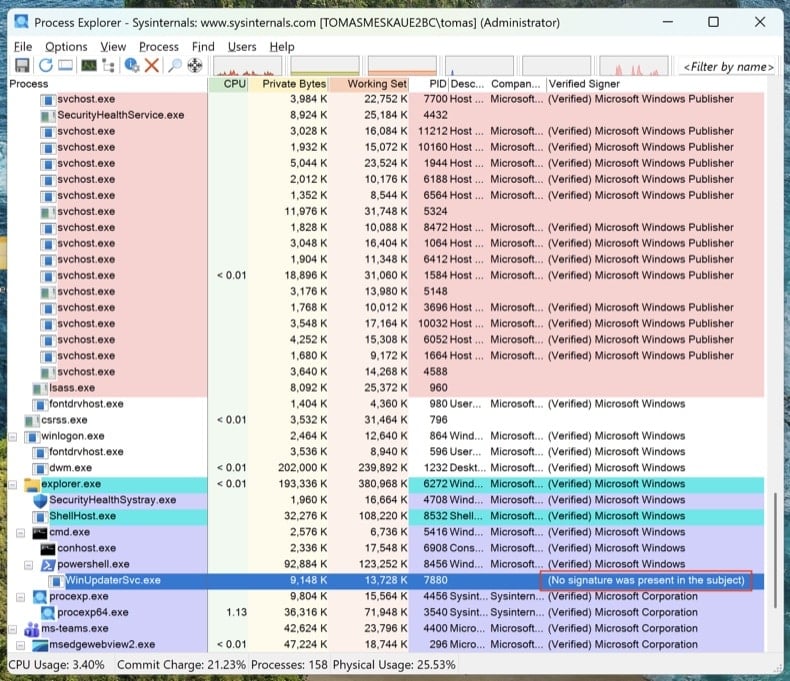
Scarica Process Explorer da Microsoft Sysinternals. Eseguilo come amministratore. Fai clic su e .
Ordina per «Verified Signer». Qualsiasi elemento non firmato eseguito da %AppData%, %LocalAppData%, %Temp% o %ProgramData% è sospetto. Clic con il pulsante destro → Properties per visualizzare il percorso completo dell'immagine. Clic con il pulsante destro → «Search Online» per cercare informazioni sui nomi di processo sconosciuti.
Gestione attività nasconde i percorsi completi dei file, non mostra le firme digitali e raggruppa i processi in modi che rendono facile non accorgersi del malware. Process Explorer è lo stesso strumento utilizzato dagli ingegneri Microsoft.
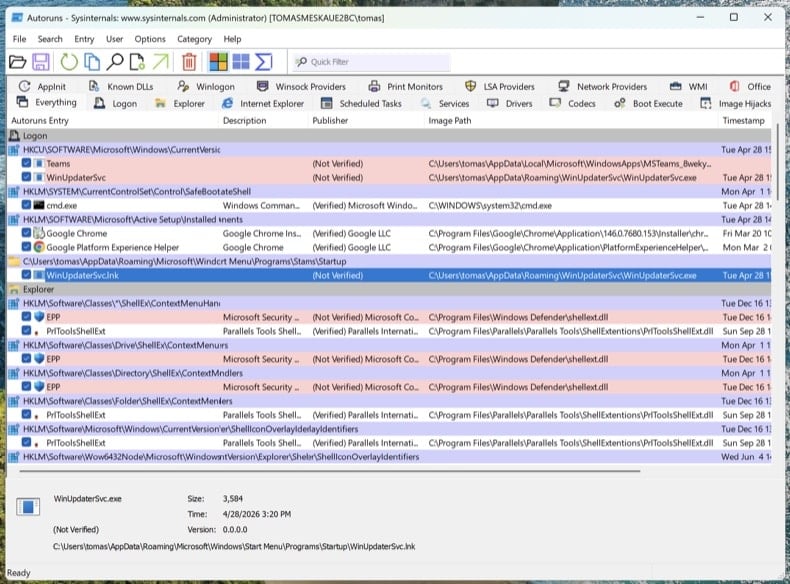
Mappare ogni punto di persistenza con Autoruns
Scarica Autoruns. Fai clic con il pulsante destro su Autoruns.exe e scegli Esegui come amministratore: senza privilegi elevati, Autoruns non può esaminare gli hive del registro protetti.
Nel menu, apri e , quindi fai clic su Refresh.
I trojan moderni non si limitano all'avvio automatico. Esamina queste schede e cerca voci non firmate o sconosciute:
- Logon - le classiche chiavi Run/RunOnce
- Scheduled Tasks - un nascondiglio frequente, soprattutto le attività con azioni PowerShell, MSHTA o rundll32
- Services - servizi non firmati in cartelle non Microsoft
- WMI - le sottoscrizioni di eventi sono un meccanismo di persistenza difficile da individuare (MITRE T1546.003)
- Image Hijacks - abuso del valore «Debugger» di Image File Execution Options
- AppInit - DLL caricate in ogni processo con interfaccia grafica
- Browser plug-ins - componenti aggiuntivi non firmati in tutti i browser installati
Clic con il pulsante destro su qualsiasi voce sospetta → «Jump to Image» per visualizzare il file effettivo. Clic con il pulsante destro → «Search Online» apre VirusTotal per l'hash del file. Non eliminare ancora nulla: limitati ad annotare i percorsi dei file e i nomi delle voci. Li rimuoveremo dopo le scansioni.
Controllare il file hosts e le impostazioni DNS
I trojan spesso reindirizzano i domini di banche, antivirus e aggiornamenti verso server controllati dall'attaccante modificando il file hosts o le impostazioni DNS.
File hosts: Apri il Blocco note come amministratore e apri C:\Windows\System32\drivers\etc\hosts. Le voci legittime sono commentate con #. Qualsiasi associazione IP-dominio non commentata è sospetta, in particolare i reindirizzamenti per microsoft.com, windowsupdate o la tua banca.
Impostazioni DNS: Apri il Prompt dei comandi come amministratore ed esegui ipconfig /all. Verifica che i server DNS siano quelli del tuo provider, del tuo router o di un resolver pubblico noto (Cloudflare 1.1.1.1, Google 8.8.8.8). Quindi apri e verifica che né le impostazioni DNS né quelle di DNS over HTTPS (DoH) siano state dirottate.
Un PC pulito con DNS dirottati resta comunque un PC compromesso. Crederai di trovarti su chase.com e invece ti troverai sul clone dell'attaccante.
Nessun antivirus da solo rileva tutto. L'ordine indicato di seguito è voluto: prima la scansione offline (rileva i rootkit prima del caricamento completo di Windows), poi gli scanner on-demand sul sistema in esecuzione e infine la pulizia manuale di tutto ciò che è sfuggito.
Eseguire Microsoft Defender Offline
Riavvia Windows in modalità normale. Apri . Seleziona Antivirus Microsoft Defender (analisi offline) e fai clic su Analizza ora. Il computer si riavvierà in un ambiente ridotto ed eseguirà la scansione prima del caricamento completo del sistema operativo.
Rootkit e bootkit si nascondono a qualsiasi scanner eseguito nella stessa sessione di Windows già infetta. Una scansione offline pre-avvio analizza il disco prima che il malware possa nascondersi.
Certificato VB100. Include anti-trojan, scansione del registro e delle persistenze e anti-spyware in un'unica analisi. È disponibile la prova gratuita di 7 giorni.
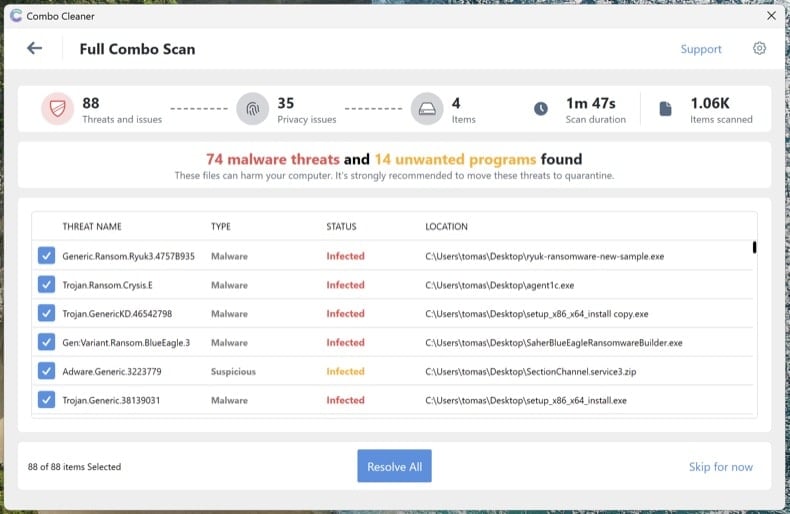
Scarica Combo CleanerEseguire una scansione completa del sistema con Combo Cleaner
Installa Combo Cleaner ed esegui una scansione completa del sistema (non la scansione rapida). Attendi il completamento, esamina le minacce rilevate e applica le azioni consigliate. Combo Cleaner metterà in quarantena i trojan noti e le relative persistenze nel registro.
Eseguire Microsoft Safety Scanner come scansione di verifica
Scarica Microsoft Safety Scanner (MSERT.exe), lo strumento on-demand gratuito di Microsoft. Il file eseguibile scade ogni 10 giorni, quindi ogni download contiene le firme più recenti. Esegui una scansione completa dopo Combo Cleaner per intercettare ciò che un solo motore potrebbe non rilevare.
Motori di scansione diversi rilevano minacce diverse. Eseguire un'ulteriore scansione Microsoft dopo Combo Cleaner è in assoluto il passaggio di verifica più sottovalutato nella rimozione del malware.
Rimuovere manualmente ciò che è ancora elencato in Autoruns
Riapri Autoruns. Tutto ciò che hai segnalato al passaggio 4 ed è ancora presente non è stato intercettato dalle scansioni automatiche. Per ogni voce sospetta rimanente: clic con il pulsante destro → Delete in Autoruns (in questo modo rimuovi la registrazione della persistenza), quindi raggiungi il percorso del file ed elimina il file effettivo. Svuota il Cestino.
Alcuni file del malware ricompaiono dopo l'eliminazione perché un altro componente del sistema li ricrea. Se elimini un file e questo ricompare entro pochi minuti, è rimasto un punto di persistenza che Autoruns non ha mostrato, di solito un servizio o un'attività pianificata eseguiti come SYSTEM. Esegui di nuovo le scansioni dei passaggi 6-8 o procedi con un'installazione pulita (vedi la fine della guida).
Reimpostare i browser e cancellare le autorizzazioni per le notifiche
Trojan e adware dirottano spesso i browser: cambiano il motore di ricerca predefinito, installano estensioni non autorizzate o si concedono le autorizzazioni per le notifiche per continuare a mostrare pop-up truffaldini anche dopo la rimozione del malware.
- Chrome: visita
chrome://settings/resete fai clic su «Ripristina le impostazioni predefinite originali». Quindi visitachrome://settings/content/notificationse rimuovi tutti i siti sconosciuti. - Edge: visita
edge://settings/reset. Quindi controllaedge://settings/content/notifications. - Firefox: apri
about:supporte fai clic su Ripristina Firefox (in Firefox il pulsante si chiama «Ripristina», non «Reimposta»). Quindi controlla Impostazioni → Privacy e sicurezza → Permessi → Notifiche.
Esamina le estensioni installate in ogni browser e rimuovi tutto ciò che non riconosci, in particolare le estensioni che non hai installato tu.
Riattivare Defender e la Protezione antimanomissione e aggiornare tutto
Molti trojan disattivano il software di sicurezza. Apri e verifica che Protezione in tempo reale, Protezione fornita dal cloud e Protezione antimanomissione siano tutte attivate. La Protezione antimanomissione impedisce al malware di disattivare Defender senza che tu te ne accorga.
Quindi esegui Windows Update () e aggiorna i browser e le applicazioni. Il vettore di infezione che ha permesso al trojan di entrare coinvolge di solito software non aggiornato.
Cambiare le password da un dispositivo pulito
Se il trojan era un info-stealer (Lumma, RedLine, Vidar e simili sono estremamente diffusi), considera compromessa ogni password salvata nel browser. Cambiale da un altro dispositivo sicuramente pulito: il tuo telefono va bene, se non è infetto.
Ordine consigliato:
- Email principale per prima: è il punto di recupero per tutti gli altri account
- Conti bancari e finanziari
- Password principale del gestore di password (se ne utilizzi uno)
- Social media, shopping e altri account
Ove disponibile, attiva un'autenticazione a più fattori resistente al phishing (passkey / chiavi hardware FIDO2 / app di autenticazione): l'MFA basata su SMS può essere aggirata da attaccanti esperti.
Verificare la pulizia e monitorare il sistema per 7 giorni
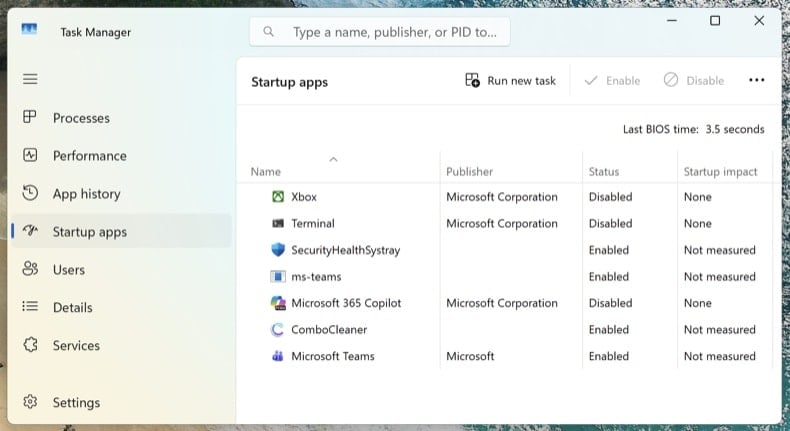
Ricollegati alla rete ed esegui un'ultima scansione completa con Combo Cleaner. Apri Gestione attività (Ctrl + Maiusc + Esc) e passa alla scheda App di avvio: verifica che non sia ricomparso nulla di sospetto.
Nei 7 giorni successivi, fai attenzione alla ricomparsa dei sintomi: utilizzo elevato e imprevisto della CPU, ritorno di processi sconosciuti, reindirizzamenti del browser o pop-up. Se qualcosa si ripresenta, ti è sfuggito un punto di persistenza e la procedura deve essere ripetuta, oppure potrebbe trattarsi di una compromissione più profonda che richiede un'installazione pulita.
Quando conviene eseguire un'installazione pulita di Windows
La rimozione manuale non è sempre la soluzione giusta. Reinstallare Windows da zero è l'unico modo per avere la certezza assoluta quando:
- Il malware ricompare dopo ogni tentativo di rimozione
- È stato rilevato un bootkit o un rootkit UEFI (questa classe di minacce opera al di sotto del sistema operativo e sopravvive a una normale reinstallazione di Windows)
- Un trojan per il furto di credenziali accertato è stato eseguito con privilegi di amministratore (Lumma, RedLine, Vidar): probabilmente il sistema contiene più payload sconosciuti
- Usi il PC per l'online banking, l'email aziendale o qualsiasi attività in cui non è accettabile neanche il minimo dubbio
Un'installazione pulita richiede 30-60 minuti: reinstallazione di Windows 11 tramite . Prima esegui il backup dei documenti su un'unità esterna, analizza il backup con Combo Cleaner prima di ripristinarlo e reinstalla le applicazioni da zero: non ripristinarle mai da un backup del sistema infetto.
Importante: La rimozione manuale richiede competenze informatiche avanzate. Se non ti senti sicuro di saper distinguere i file di sistema da quelli dannosi, esegui una scansione automatica con Combo Cleaner e Windows Defender e fermati lì: questo approccio intercetta la stragrande maggioranza dei trojan destinati agli utenti privati senza il rischio di danneggiare Windows eliminando il file sbagliato.
Domande Frequenti (FAQ)
Il mio computer è stato infettato dal malware Rhadamanthys, devo formattare il mio dispositivo per eliminarlo?
No, la rimozione del ladro di Rhadamanthys non richiede formattazione.
Quali sono i maggiori problemi che il malware Rhadamanthys può causare?
Le minacce poste da un programma dannoso dipendono dalle sue capacità e dal modus operandi dei criminali informatici. Rhadamanthys è un ladro, un tipo di malware progettato per ottenere furtivamente informazioni sensibili dai sistemi infetti. In genere, questo tipo di infezioni può causare gravi problemi di privacy, perdite finanziarie e furto di identità..
Qual è lo scopo del malware Rhadamanthys?
Nella maggior parte dei casi, il malware viene utilizzato per generare entrate a spese delle vittime. Tuttavia, i criminali informatici possono utilizzare il software anche per divertirsi, compiere vendette personali, interrompere processi (ad es. siti Web, servizi, aziende, organizzazioni, ecc.) e lanciare attacchi a sfondo politico/geopolitico.
In che modo il malware Rhadamanthys si è infiltrato nel mio computer?
Rhadamanthys viene diffuso in particolare attraverso siti Web dannosi camuffati da quelli di programmi legittimi (ad es. AnyDesk, Zoom, Notepad++, ecc.), che sono stati inviati tramite annunci Google. Tuttavia, altri metodi di distribuzione non sono improbabili.
Il malware è ampiamente diffuso tramite download drive-by, email/messaggi di spam, canali di download dubbi (ad es. siti di freeware e di terze parti, reti di condivisione P2P, ecc.), truffe online, malvertising, strumenti di attivazione di software illegali ("crack" ) e falsi aggiornamenti. Inoltre, alcuni programmi dannosi sono in grado di auto-diffondersi attraverso reti locali e dispositivi di archiviazione rimovibili (ad esempio, unità flash USB, dischi rigidi esterni, ecc.).
Combo Cleaner mi proteggerà dai malware?
Sì, Combo Cleaner è in grado di rilevare ed eliminare praticamente tutte le infezioni da malware conosciute. Va sottolineato che l'esecuzione di una scansione completa del sistema è essenziale, poiché i programmi dannosi sofisticati in genere si nascondono in profondità all'interno dei sistemi.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione