

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
RMS Rat virus, guida di rimozione
Cos'è RMS Rat?
RMS Rat è un virus ad alto rischio che si insinua furtivamente nel sistema e garantisce ai cyber criminali l'accesso remoto ai computer delle vittime. Al momento della ricerca, RMS Rat è stato distribuito utilizzando programmi di installazione falsi di Adobe Flash Player e Adobe Acrobat Reader promossi da siti web ingannevoli. Questa campagna di distribuzione è stata scoperta per la prima volta da Maelstrom Security.
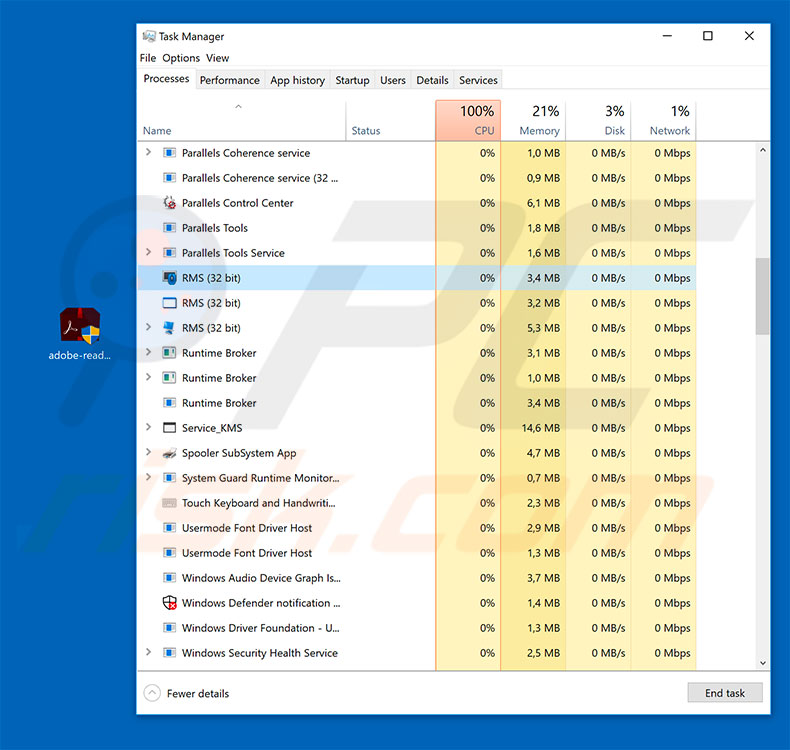
Questo malware utilizza strumenti di accesso remoto come TeamViewer, Remote Manipulator System (RMS) e Remote Utilities. Questi sono legittimi e accessibili a chiunque su Internet. Se utilizzati legittimamente, tuttavia, questi strumenti richiedono alle vittime di concedere manualmente l'accesso per consentire ad altre persone di connettersi in remoto ai loro sistemi. I cyber criminali ignorano questo e nascondono la connessione, in modo che le vittime non siano consapevoli che qualcun altro è connesso ai loro sistemi. Una volta connessi, i criminali informatici possono causare danni significativi. Possono monitorare le azioni degli utenti, poiché viene trasmesso l'intero schermo. Inoltre, possono eseguire varie attività dannose. Possono infiltrarsi nel sistema di altri malware e accedere ai file archiviati, alle password salvate, agli account personali che hanno effettuato l'accesso (ad es. Social network, email, ecc.) E così via. A seconda del tipo di virus installato, le conseguenze saranno diverse. Ad esempio, il malware potrebbe crittografare i file, causare infezioni a catena, nascondere furtivamente la criptovaluta, continuare a raccogliere informazioni, ecc. Le informazioni rubate vengono utilizzate in modo improprio per generare entrate. Ad esempio, gli account vengono sfruttati tramite acquisti online, trasferimenti di denaro, ecc. Inoltre, questi criminali possono ottenere immagini / video personali (potenzialmente imbarazzanti, vergognosi, ecc.) E vittime di ricatti minacciando di rendere pubblico il materiale. In ogni caso, la presenza del virus RMS Rat può comportare significative perdite finanziarie / di dati e il furto di identità. Se hai recentemente aperto l'aggiornamento di Adobe Flash Player scaricato da una fonte non ufficiale o riscontri attività sospette sul tuo computer (ad esempio, prestazioni di sistema ridotte, file spostati / copiati / cancellati, spazio libero sul disco rigido ridotto o simili), devi immediatamente eseguire la scansione del sistema con una suite anti-virus / anti-spyware affidabile ed eliminare tutte le minacce rilevate. Si noti che gli aggiornamenti software falsi sono utilizzati per proliferare dozzine di virus diversi e, quindi, aprirli può causare molte infezioni di sistema.
Internet è pieno di virus che forniscono ai criminali informatici l'accesso remoto ai computer delle vittime. GenericRXGC e AnyDesk sono solo alcuni esempi da molti. Gli sviluppatori di questi virus possono essere diversi e, quindi, il comportamento differisce di conseguenza (alcuni concedono l'accesso remoto direttamente, altri [come RMS Rat] utilizzano strumenti di terze parti). In sostanza, tutti rappresentano una seria minaccia per la privacy e la sicurezza del computer. Pertanto, è necessario eliminare immediatamente queste minacce.
In che modo RMS Rat si è infiltrato nel mio computer?
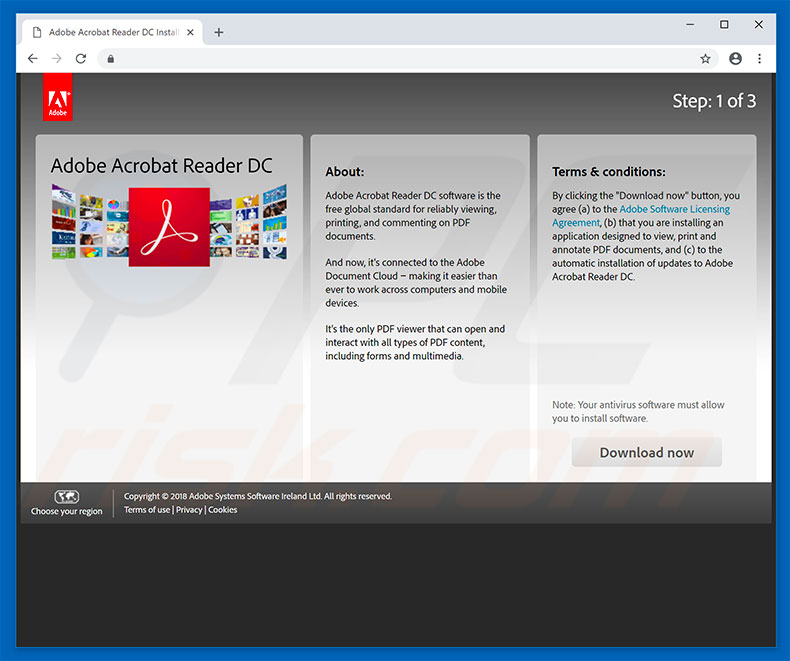
Come accennato in precedenza, RMS Rat è proliferato utilizzando i programmi di installazione / installazione di Adobe Flash Player e Adobe Acrobat Reader. Questi strumenti sono promossi utilizzando siti Web ingannevoli. Il modello è semplice: gli utenti visitano siti dubbi (nella maggior parte dei casi vengono reindirizzati da applicazioni potenzialmente indesiderate o pubblicità intrusive) che sembrano essere il sito Web ufficiale di Adobe. Questi siti contengono un messaggio che informa che Flash Player / Acrobat Reader non è aggiornato (anche se non lo è) e che dovrebbe essere aggiornato immediatamente. Dopo pochi istanti, agli utenti viene richiesto un download automatico del programma di aggiornamento dannoso. Una volta aperto, questo strumento si infiltra nel RMS Rat (e altri virus) nel sistema invece di "aggiornare" il Flash Player. Questo metodo viene spesso utilizzato per proliferare ransomware e trojan di tracciamento dei dati.
Come evitare l'installazione di malware?
I virus sono distribuiti in vari modi, tra cui campagne e-mail di spam, strumenti di aggiornamento falsi, reti peer-to-peer (P2P), fonti / strumenti di download di software di terze parti e così via. Pertanto, per prevenire infezioni, prestare molta attenzione durante la navigazione in Internet e il download / l'installazione / l'aggiornamento del software. Ti consigliamo vivamente di pensarci due volte prima di aprire gli allegati di posta elettronica. Se il file è irrilevante o il mittente sembra sospetto, non aprire nulla. Inoltre, mantieni aggiornate le applicazioni e i sistemi operativi installati. Per ottenere ciò, tuttavia, utilizzare solo funzionalità o strumenti implementati forniti dallo sviluppatore ufficiale. Lo stesso vale per il download / installazione del software. Ti consigliamo vivamente di scaricare le tue app solo da fonti ufficiali, utilizzando i link per il download diretto. I programmi di download / installazione di terze parti spesso includono app non autorizzate e pertanto questi strumenti non dovrebbero mai essere utilizzati. Avere una suite anti-virus / anti-spyware affidabile installata e funzionante è fondamentale, poiché questi strumenti sono in grado di rilevare e terminare il malware prima che possa causare danni. Le principali ragioni per le infezioni informatiche sono scarsa conoscenza e comportamento incurante - la chiave per la sicurezza è cautela. Se ritieni che il tuo computer sia già infetto, esegui una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente il malware infiltrato.
Sito Web ingannevole che promuove un programma di installazione di Adobe Flash Reader che distribuisce RMS Rat:
Come rimuovere manualmente il malware?
La maggior parte delle infezioni da trojan può essere rimossa eseguendo una scansione completa del sistema con Combo Cleaner. La procedura manuale completa riportata di seguito è indicata per i casi in cui la rimozione automatica non è riuscita, in cui vuoi verificare che la scansione abbia rilevato tutto o in cui la minaccia dispone di più punti di persistenza.
Disconnettersi dalla rete
Scollega il cavo Ethernet e disattiva il Wi-Fi. Se utilizzi un portatile, il tasto della modalità aereo è il metodo più rapido.
Molti trojan esfiltrano dati (password salvate nel browser, sessioni di online banking, screenshot) e ricevono comandi da remoto. Interrompere la connessione di rete blocca immediatamente entrambe le attività. Rimani disconnesso fino alla fase 4.
Avviare in modalità provvisoria con rete
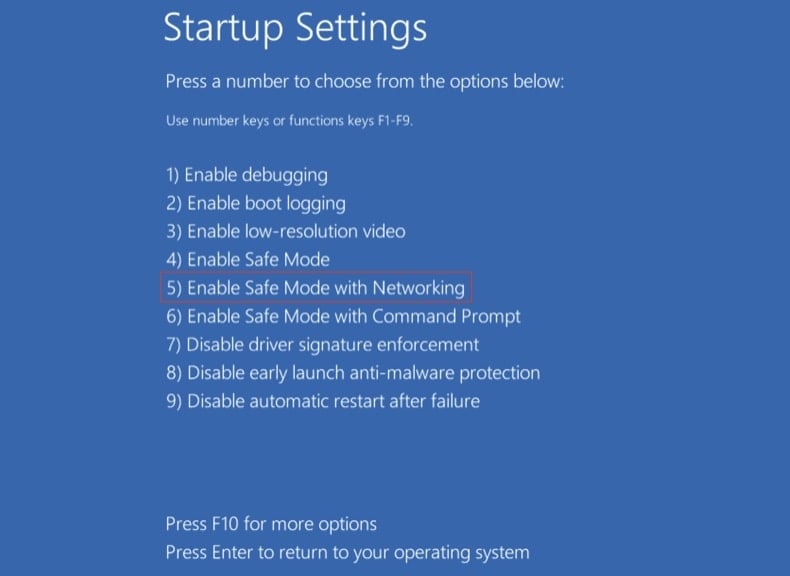
La modalità provvisoria carica un insieme minimo di driver e impedisce alla maggior parte dei malware di avviarsi automaticamente. L'opzione «con rete» ti consente di scaricare gli strumenti: riattiva il Wi-Fi solo dopo l'avvio.
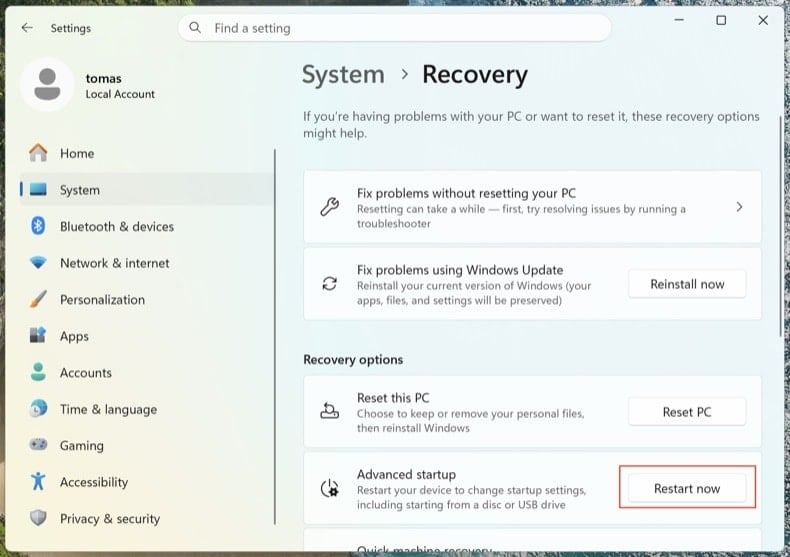
Apri . Fai clic su Riavvia ora accanto a Avvio avanzato.
Il computer si riavvierà nel menu «Scegli un'opzione». Fai clic su . Dopo il secondo riavvio, premi 5 o F5.
Fai clic sul logo di Windows, tieni premuto Maiusc, fai clic sull'icona di alimentazione e scegli Riavvia il sistema. Nella schermata «Scegli un'opzione», fai clic su . Premi F5.
Windows 8
Vai alla schermata Start, digita Avanzate, seleziona Impostazioni → Opzioni di avvio avanzate → Riavvia ora → Risoluzione dei problemi → Opzioni avanzate → Impostazioni di avvio → Riavvia → F5.
Nota: il supporto per Windows 8 è terminato a gennaio 2023; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
Windows 7
Fai clic su Start → Arresta il sistema → Riavvia il sistema → OK. Durante l'avvio del sistema, premi ripetutamente F8 finché non compare il menu Opzioni di avvio avanzate di Windows, quindi scegli Modalità provvisoria con rete.
Nota: il supporto per Windows 7 è terminato a gennaio 2020; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
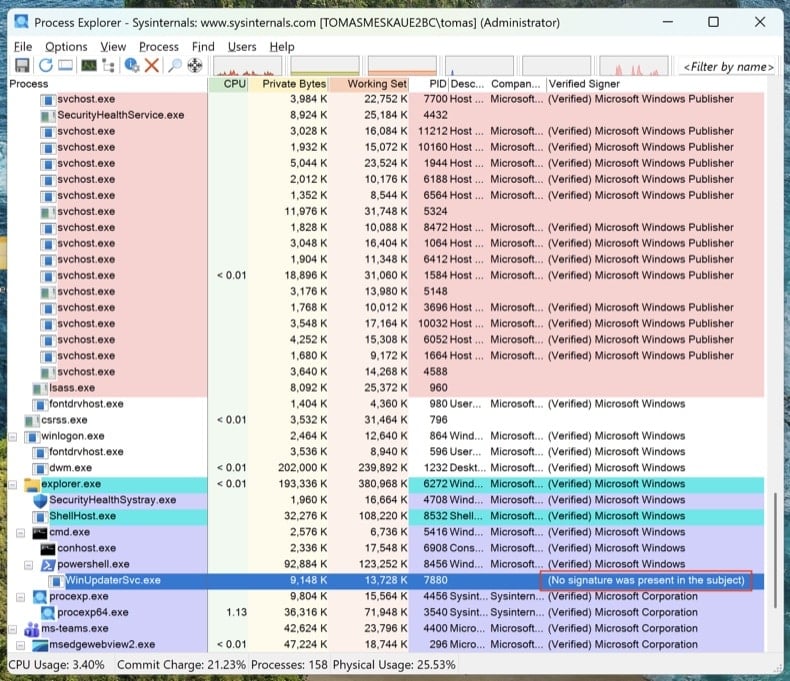
Esaminare i processi in esecuzione con Process Explorer
Scarica Process Explorer da Microsoft Sysinternals. Eseguilo come amministratore. Fai clic su e .
Ordina per «Verified Signer». Qualsiasi elemento non firmato eseguito da %AppData%, %LocalAppData%, %Temp% o %ProgramData% è sospetto. Clic con il pulsante destro → Properties per visualizzare il percorso completo dell'immagine. Clic con il pulsante destro → «Search Online» per cercare informazioni sui nomi di processo sconosciuti.
Gestione attività nasconde i percorsi completi dei file, non mostra le firme digitali e raggruppa i processi in modi che rendono facile non accorgersi del malware. Process Explorer è lo stesso strumento utilizzato dagli ingegneri Microsoft.
Mappare ogni punto di persistenza con Autoruns
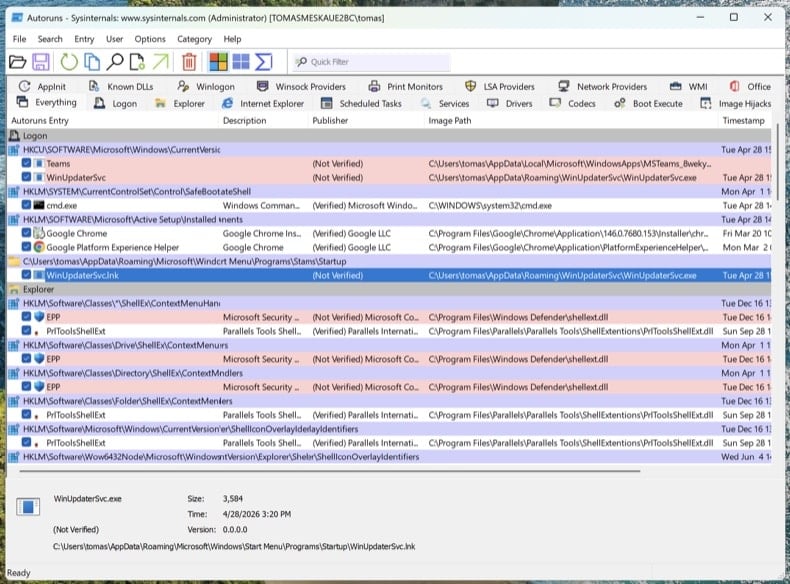
Scarica Autoruns. Fai clic con il pulsante destro su Autoruns.exe e scegli Esegui come amministratore: senza privilegi elevati, Autoruns non può esaminare gli hive del registro protetti.
Nel menu, apri e , quindi fai clic su Refresh.
I trojan moderni non si limitano all'avvio automatico. Esamina queste schede e cerca voci non firmate o sconosciute:
- Logon - le classiche chiavi Run/RunOnce
- Scheduled Tasks - un nascondiglio frequente, soprattutto le attività con azioni PowerShell, MSHTA o rundll32
- Services - servizi non firmati in cartelle non Microsoft
- WMI - le sottoscrizioni di eventi sono un meccanismo di persistenza difficile da individuare (MITRE T1546.003)
- Image Hijacks - abuso del valore «Debugger» di Image File Execution Options
- AppInit - DLL caricate in ogni processo con interfaccia grafica
- Browser plug-ins - componenti aggiuntivi non firmati in tutti i browser installati
Clic con il pulsante destro su qualsiasi voce sospetta → «Jump to Image» per visualizzare il file effettivo. Clic con il pulsante destro → «Search Online» apre VirusTotal per l'hash del file. Non eliminare ancora nulla: limitati ad annotare i percorsi dei file e i nomi delle voci. Li rimuoveremo dopo le scansioni.
Controllare il file hosts e le impostazioni DNS
I trojan spesso reindirizzano i domini di banche, antivirus e aggiornamenti verso server controllati dall'attaccante modificando il file hosts o le impostazioni DNS.
File hosts: Apri il Blocco note come amministratore e apri C:\Windows\System32\drivers\etc\hosts. Le voci legittime sono commentate con #. Qualsiasi associazione IP-dominio non commentata è sospetta, in particolare i reindirizzamenti per microsoft.com, windowsupdate o la tua banca.
Impostazioni DNS: Apri il Prompt dei comandi come amministratore ed esegui ipconfig /all. Verifica che i server DNS siano quelli del tuo provider, del tuo router o di un resolver pubblico noto (Cloudflare 1.1.1.1, Google 8.8.8.8). Quindi apri e verifica che né le impostazioni DNS né quelle di DNS over HTTPS (DoH) siano state dirottate.
Un PC pulito con DNS dirottati resta comunque un PC compromesso. Crederai di trovarti su chase.com e invece ti troverai sul clone dell'attaccante.
Nessun antivirus da solo rileva tutto. L'ordine indicato di seguito è voluto: prima la scansione offline (rileva i rootkit prima del caricamento completo di Windows), poi gli scanner on-demand sul sistema in esecuzione e infine la pulizia manuale di tutto ciò che è sfuggito.
Eseguire Microsoft Defender Offline
Riavvia Windows in modalità normale. Apri . Seleziona Antivirus Microsoft Defender (analisi offline) e fai clic su Analizza ora. Il computer si riavvierà in un ambiente ridotto ed eseguirà la scansione prima del caricamento completo del sistema operativo.
Rootkit e bootkit si nascondono a qualsiasi scanner eseguito nella stessa sessione di Windows già infetta. Una scansione offline pre-avvio analizza il disco prima che il malware possa nascondersi.
Certificato VB100. Include anti-trojan, scansione del registro e delle persistenze e anti-spyware in un'unica analisi. È disponibile la prova gratuita di 7 giorni.
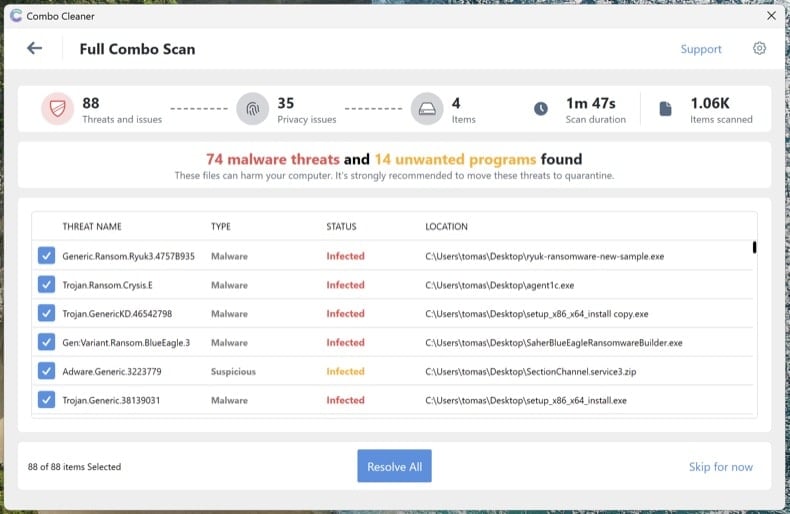
Scarica Combo CleanerEseguire una scansione completa del sistema con Combo Cleaner
Installa Combo Cleaner ed esegui una scansione completa del sistema (non la scansione rapida). Attendi il completamento, esamina le minacce rilevate e applica le azioni consigliate. Combo Cleaner metterà in quarantena i trojan noti e le relative persistenze nel registro.
Eseguire Microsoft Safety Scanner come scansione di verifica
Scarica Microsoft Safety Scanner (MSERT.exe), lo strumento on-demand gratuito di Microsoft. Il file eseguibile scade ogni 10 giorni, quindi ogni download contiene le firme più recenti. Esegui una scansione completa dopo Combo Cleaner per intercettare ciò che un solo motore potrebbe non rilevare.
Motori di scansione diversi rilevano minacce diverse. Eseguire un'ulteriore scansione Microsoft dopo Combo Cleaner è in assoluto il passaggio di verifica più sottovalutato nella rimozione del malware.
Rimuovere manualmente ciò che è ancora elencato in Autoruns
Riapri Autoruns. Tutto ciò che hai segnalato al passaggio 4 ed è ancora presente non è stato intercettato dalle scansioni automatiche. Per ogni voce sospetta rimanente: clic con il pulsante destro → Delete in Autoruns (in questo modo rimuovi la registrazione della persistenza), quindi raggiungi il percorso del file ed elimina il file effettivo. Svuota il Cestino.
Alcuni file del malware ricompaiono dopo l'eliminazione perché un altro componente del sistema li ricrea. Se elimini un file e questo ricompare entro pochi minuti, è rimasto un punto di persistenza che Autoruns non ha mostrato, di solito un servizio o un'attività pianificata eseguiti come SYSTEM. Esegui di nuovo le scansioni dei passaggi 6-8 o procedi con un'installazione pulita (vedi la fine della guida).
Reimpostare i browser e cancellare le autorizzazioni per le notifiche
Trojan e adware dirottano spesso i browser: cambiano il motore di ricerca predefinito, installano estensioni non autorizzate o si concedono le autorizzazioni per le notifiche per continuare a mostrare pop-up truffaldini anche dopo la rimozione del malware.
- Chrome: visita
chrome://settings/resete fai clic su «Ripristina le impostazioni predefinite originali». Quindi visitachrome://settings/content/notificationse rimuovi tutti i siti sconosciuti. - Edge: visita
edge://settings/reset. Quindi controllaedge://settings/content/notifications. - Firefox: apri
about:supporte fai clic su Ripristina Firefox (in Firefox il pulsante si chiama «Ripristina», non «Reimposta»). Quindi controlla Impostazioni → Privacy e sicurezza → Permessi → Notifiche.
Esamina le estensioni installate in ogni browser e rimuovi tutto ciò che non riconosci, in particolare le estensioni che non hai installato tu.
Riattivare Defender e la Protezione antimanomissione e aggiornare tutto
Molti trojan disattivano il software di sicurezza. Apri e verifica che Protezione in tempo reale, Protezione fornita dal cloud e Protezione antimanomissione siano tutte attivate. La Protezione antimanomissione impedisce al malware di disattivare Defender senza che tu te ne accorga.
Quindi esegui Windows Update () e aggiorna i browser e le applicazioni. Il vettore di infezione che ha permesso al trojan di entrare coinvolge di solito software non aggiornato.
Cambiare le password da un dispositivo pulito
Se il trojan era un info-stealer (Lumma, RedLine, Vidar e simili sono estremamente diffusi), considera compromessa ogni password salvata nel browser. Cambiale da un altro dispositivo sicuramente pulito: il tuo telefono va bene, se non è infetto.
Ordine consigliato:
- Email principale per prima: è il punto di recupero per tutti gli altri account
- Conti bancari e finanziari
- Password principale del gestore di password (se ne utilizzi uno)
- Social media, shopping e altri account
Ove disponibile, attiva un'autenticazione a più fattori resistente al phishing (passkey / chiavi hardware FIDO2 / app di autenticazione): l'MFA basata su SMS può essere aggirata da attaccanti esperti.
Verificare la pulizia e monitorare il sistema per 7 giorni
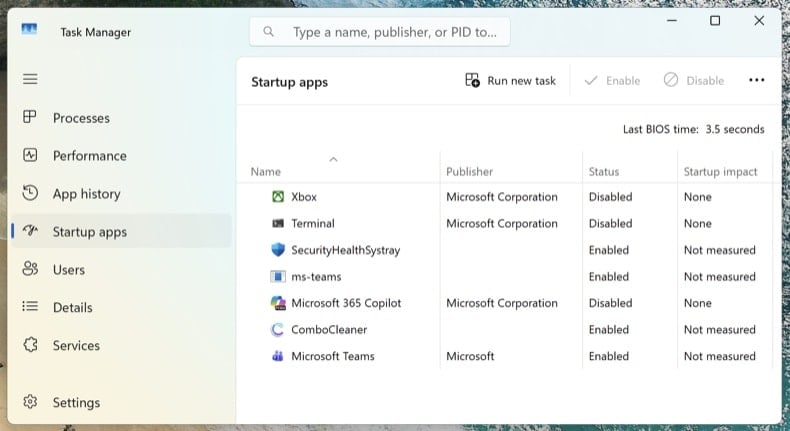
Ricollegati alla rete ed esegui un'ultima scansione completa con Combo Cleaner. Apri Gestione attività (Ctrl + Maiusc + Esc) e passa alla scheda App di avvio: verifica che non sia ricomparso nulla di sospetto.
Nei 7 giorni successivi, fai attenzione alla ricomparsa dei sintomi: utilizzo elevato e imprevisto della CPU, ritorno di processi sconosciuti, reindirizzamenti del browser o pop-up. Se qualcosa si ripresenta, ti è sfuggito un punto di persistenza e la procedura deve essere ripetuta, oppure potrebbe trattarsi di una compromissione più profonda che richiede un'installazione pulita.
Quando conviene eseguire un'installazione pulita di Windows
La rimozione manuale non è sempre la soluzione giusta. Reinstallare Windows da zero è l'unico modo per avere la certezza assoluta quando:
- Il malware ricompare dopo ogni tentativo di rimozione
- È stato rilevato un bootkit o un rootkit UEFI (questa classe di minacce opera al di sotto del sistema operativo e sopravvive a una normale reinstallazione di Windows)
- Un trojan per il furto di credenziali accertato è stato eseguito con privilegi di amministratore (Lumma, RedLine, Vidar): probabilmente il sistema contiene più payload sconosciuti
- Usi il PC per l'online banking, l'email aziendale o qualsiasi attività in cui non è accettabile neanche il minimo dubbio
Un'installazione pulita richiede 30-60 minuti: reinstallazione di Windows 11 tramite . Prima esegui il backup dei documenti su un'unità esterna, analizza il backup con Combo Cleaner prima di ripristinarlo e reinstalla le applicazioni da zero: non ripristinarle mai da un backup del sistema infetto.
Importante: La rimozione manuale richiede competenze informatiche avanzate. Se non ti senti sicuro di saper distinguere i file di sistema da quelli dannosi, esegui una scansione automatica con Combo Cleaner e Windows Defender e fermati lì: questo approccio intercetta la stragrande maggioranza dei trojan destinati agli utenti privati senza il rischio di danneggiare Windows eliminando il file sbagliato.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione