

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
IcedID virus, guida di rimozione
Cos'è IcedID?
IcedID è un trojan ad alto rischio che rappresenta una minaccia enorme per la privacy degli utenti, nonché per la sicurezza finanziaria e dei computer. Solitamente viene diffuso usando un altro trojan chiamato Emotet che viene solitamente distribuito usando varie campagne di spam via e-mail. Dopo aver effettuato correttamente l'infiltrazione nel sistema, IcedID esegue una serie di azioni dannose per monitorare l'attività di navigazione sul web dell'utente, rubare informazioni personali e manipolare il sistema.
Questo trojan è entrato per la prima volta in scena a settembre 2017. Inizialmente, questo trojan è stato progettato per rubare credenziali bancarie. È progettato per configurare un proxy locale e monitorare l'attività di navigazione web dell'utente. Ogni volta che l'utente visita un sito Web di una determinata banca, IcedID reindirizza gli utenti a un sito Web fasullo della stessa banca. Tuttavia, ciò che è interessante è che a differenza di altri trojan simili, IcedID non si limita a reindirizzare a un sito web identico con URL diversi. Invece, mantiene la connessione con il sito Web originale "vivo" per visualizzare l'URL originale e il certificato SSL. Questo fa credere agli utenti di essere completamente al sicuro. Pertanto, inseriscono le credenziali di accesso che vengono immediatamente salvate in un server Command & Control (C & C). Se ciò non bastasse, IcedID controlla l'intera sessione e in genere utilizza tecniche di ingegneria sociale per indurre gli utenti a rivelare dettagli di conferma delle transazioni (autorizzazione). In definitiva, i criminali informatici hanno pieno accesso al conto bancario della vittima. Quindi, dal momento che queste persone mirano a generare più entrate possibili, le probabilità che le vittime vengano derubate sono estremamente alte. Tuttavia, con il passare degli anni, IcedID è stato implementato con funzionalità aggiuntive. Comunica continuamente con il server C & C e attende i comandi da eseguire. Questo malware è in grado di eseguire svariate attività, come la condivisione dello schermo del computer, il download e l'esecuzione di app, la scrittura / lettura / cancellazione di chiavi di registro, l'eliminazione di file, la raccolta di credenziali di varie applicazioni di servizi di posta elettronica e così via (puoi trova l'elenco di comandi che IcedID è in grado di eseguire in seguito). Quindi, IcedID potrebbe essere utilizzato per iniettare virus aggiuntivi nel sistema. Tali trojan sono spesso usati per diffondere virus ransomware che sono progettati per crittografare i dati. Inoltre, poiché IcedID è anche in grado di eliminare i file, la presenza di questo malware potrebbe portare a enormi perdite di dati. Vale anche la pena ricordare che, dopo aver ottenuto l'accesso alle e-mail delle vittime, i criminali informatici possono causare enormi problemi di privacy e rubare l'identità. Prima di tutto, è molto probabile che gli utenti regolari che non hanno conoscenza della sicurezza informatica utilizzino la stessa password per più account. Inoltre, molti di loro hanno solo una email che usano quando si registrano in vari siti web. Pertanto, i criminali possono facilmente accedere a vari account personali utilizzando le password che sono identiche o che violano le e-mail dirottate tramite la funzione "Restore Password". In sintesi, la presenza di IcedID potrebbe portare a gravi problemi di privacy, significative perdite finanziarie / di dati e infezioni informatiche ad alto rischio.
| Nome | IcedID malware |
| Tipo di Minaccia | Trojan, ruba password, malware bancario, spyware |
| Sintomi | I trojan sono progettati per infiltrarsi furtivamente nel computer della vittima e rimanere in silenzio, quindi nessun particolare sintomo è chiaramente visibile su una macchina infetta. |
| Metodi di distribuzione | Allegati e-mail infetti, pubblicità online dannose, ingegneria sociale, crack software. |
| Danni | Informazioni bancarie rubate, password, furto di identità, computer della vittima aggiunto a una botnet. |
| Rimozione |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Esistono dozzine di infezioni di tipo ransomware simili a IcedID. L'elenco di esempi include (ma non è limitato a) Beta Bot, Rietspoof, ExileRat, Nymeria, e Qakbot. Queste infezioni sono sviluppate da diversi criminali informatici e il loro comportamento potrebbe essere leggermente diverso (alcuni raccolgono informazioni, altri distribuiscono malware e così via). Tuttavia, alla fine della giornata hanno tutti una cosa in comune: sono una grande minaccia per le finanze dell'utente, il computer e la privacy. Pertanto, l'eliminazione di IcedID e altre infezioni simili è fondamentale.
Come si è infiltrato IcedID nel mio computer?
Come accennato in precedenza, IcedID è distribuito principalmente utilizzando un altro trojan chiamato Emotet. I truffatori distribuiscono Emotet usando campagne di spam e-mail (e.g., "O2 Bill Email Virus", "Christmas Greetings Email Virus", "Order Confirmation Email Virus", etc.). Invia centinaia di migliaia di lettere e-mail ingannevoli che incoraggiano gli utenti ad aprire file allegati (la maggior parte dei quali sono documenti di Microsoft Office) che vengono solitamente presentati come fatture, fatture, ecc. Una volta aperti, questi allegati iniettano il trojan Emotet nel sistema. Ora il metodo di infiltrazione IcedID contiene pochi passaggi. In primo luogo, si inietta ad alcuni legittimi processi di Windows. Uno dei campioni analizzati si stava iniettando in "svchost.exe". Questo malware controlla anche se dispone di privilegi sufficienti per eseguire varie azioni. In caso contrario, si ripete per attivare il prompt UAC (User Account Control) e chiedere all'utente di concedere i privilegi di amministratore. Una volta completamente infiltrato, IcedID esegue diverse azioni, come la creazione di una voce di registro in modo che venga eseguita all'avvio di ogni sistema, configurando un proxy locale, stabilendo la connessione con il server C & C, raccogliendo i dati relativi al sistema. Alla fine IcedID finisce per aspettare una risposta dal server C & C su cosa fare dopo (quali comandi eseguire).
Come evitare l'installazione di malware?
Per evitare questa situazione, gli utenti devono essere molto cauti durante la navigazione in Internet. Assicurati sempre di analizzare attentamente ogni singolo allegato e-mail ricevuto. Se ricevi un allegato (link / file) irrilevante e / o il mittente sembra sospetto, non aprire nulla. Tieni presente che i truffatori cercano di abusare della curiosità degli utenti inviando vari messaggi ingannevoli, come "hai vinto una lotteria", "hai ricevuto un pacchetto", "i soldi sono stati trasferiti sul tuo conto bancario", e così su così via. Pertanto, non cadere mai per un simile trucco. Vale anche la pena notare che i truffatori possono fingere di essere dipendenti di società legittime, banche e agenzie governative al fine di creare l'impressione di legittimità. Quindi, se ricevi un'email da un'azienda con cui non hai rapporti commerciali, elimina immediatamente l'e-mail. Avere una suite anti-virus / anti-spyware affidabile installata e funzionante è anche fondamentale, perché questi strumenti sono più che in grado di rilevare ed eliminare malware prima che il sistema sia danneggiato. La chiave per la sicurezza del computer è cautela. Se ritieni che il tuo computer sia già infetto, ti consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente il malware infiltrato.
Elenco delle azioni che IcedID può eseguire una volta ricevuto un comando dal server C & C:
- Elimina una chiave di registro
- Elimina il file locale
- Scarica ed esegui un file
- Esegui un modulo .DAT esterno
- Esegui l'applicazione locale (già installata)
- Raccogli le credenziali archiviate nelle seguenti app: Windows Mail, RimArts, IncrediMail, Outlook, Windows Live Mail
- Leggi una chiave di registro
- Restituire informazioni sul processo in cui è stato iniettato IceID
- Restituire le variabili ambientali
- Esegui il modulo di diffusione della rete
- Invia i log del cliente
- Arresta il sistema
- Dormire
- Termina un modulo .DAT esterno
- Aggiorna l'indirizzo del server C & C
- Aggiorna se stesso
- Aggiorna il tempo di ritardo della comunicazione
- Aggiorna il modulo VNC (Virtual Network Computing) esterno
- Aggiorna l'elenco dei siti Web contraffatti
- Aggiorna l'elenco dei siti Web monitorati
- Carica i file desktop
- Scrivi una chiave di registro
Come rimuovere manualmente il malware?
La maggior parte delle infezioni da trojan può essere rimossa eseguendo una scansione completa del sistema con Combo Cleaner. La procedura manuale completa riportata di seguito è indicata per i casi in cui la rimozione automatica non è riuscita, in cui vuoi verificare che la scansione abbia rilevato tutto o in cui la minaccia dispone di più punti di persistenza.
Disconnettersi dalla rete
Scollega il cavo Ethernet e disattiva il Wi-Fi. Se utilizzi un portatile, il tasto della modalità aereo è il metodo più rapido.
Molti trojan esfiltrano dati (password salvate nel browser, sessioni di online banking, screenshot) e ricevono comandi da remoto. Interrompere la connessione di rete blocca immediatamente entrambe le attività. Rimani disconnesso fino alla fase 4.
Avviare in modalità provvisoria con rete
La modalità provvisoria carica un insieme minimo di driver e impedisce alla maggior parte dei malware di avviarsi automaticamente. L'opzione «con rete» ti consente di scaricare gli strumenti: riattiva il Wi-Fi solo dopo l'avvio.
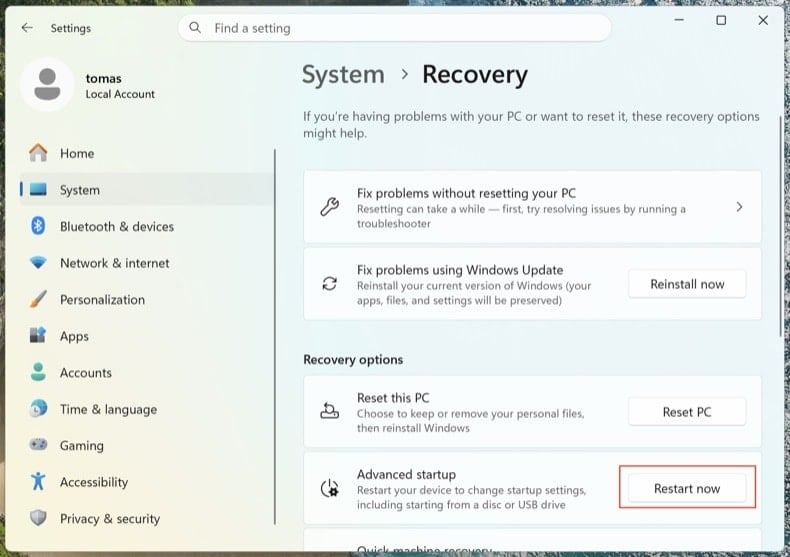
Apri . Fai clic su Riavvia ora accanto a Avvio avanzato.
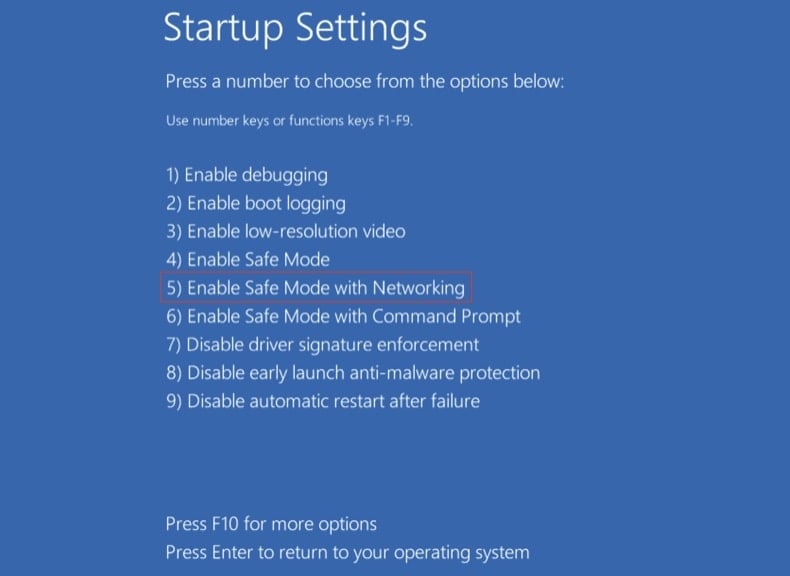
Il computer si riavvierà nel menu «Scegli un'opzione». Fai clic su . Dopo il secondo riavvio, premi 5 o F5.
Fai clic sul logo di Windows, tieni premuto Maiusc, fai clic sull'icona di alimentazione e scegli Riavvia il sistema. Nella schermata «Scegli un'opzione», fai clic su . Premi F5.
Windows 8
Vai alla schermata Start, digita Avanzate, seleziona Impostazioni → Opzioni di avvio avanzate → Riavvia ora → Risoluzione dei problemi → Opzioni avanzate → Impostazioni di avvio → Riavvia → F5.
Nota: il supporto per Windows 8 è terminato a gennaio 2023; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
Windows 7
Fai clic su Start → Arresta il sistema → Riavvia il sistema → OK. Durante l'avvio del sistema, premi ripetutamente F8 finché non compare il menu Opzioni di avvio avanzate di Windows, quindi scegli Modalità provvisoria con rete.
Nota: il supporto per Windows 7 è terminato a gennaio 2020; continuare a utilizzarlo ti espone a un rischio di reinfezione molto più elevato.
Esaminare i processi in esecuzione con Process Explorer
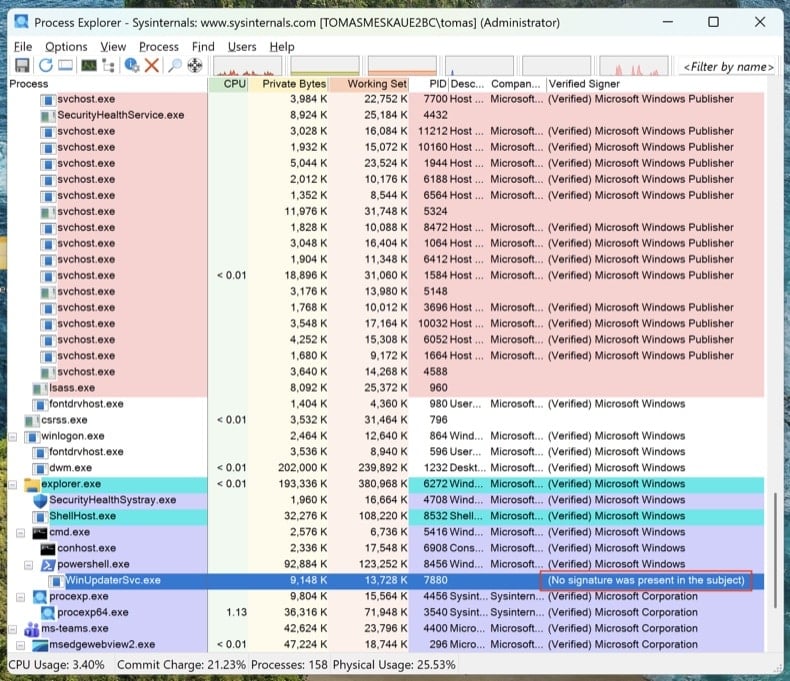
Scarica Process Explorer da Microsoft Sysinternals. Eseguilo come amministratore. Fai clic su e .
Ordina per «Verified Signer». Qualsiasi elemento non firmato eseguito da %AppData%, %LocalAppData%, %Temp% o %ProgramData% è sospetto. Clic con il pulsante destro → Properties per visualizzare il percorso completo dell'immagine. Clic con il pulsante destro → «Search Online» per cercare informazioni sui nomi di processo sconosciuti.
Gestione attività nasconde i percorsi completi dei file, non mostra le firme digitali e raggruppa i processi in modi che rendono facile non accorgersi del malware. Process Explorer è lo stesso strumento utilizzato dagli ingegneri Microsoft.
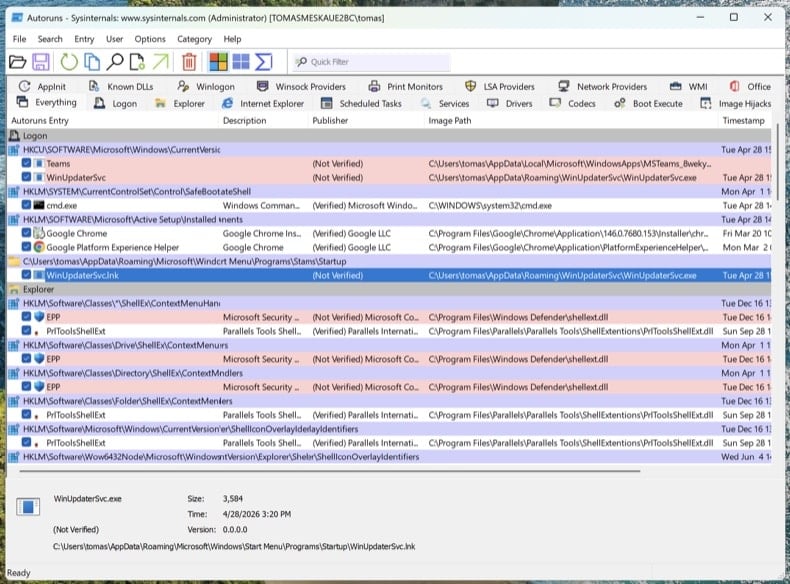
Mappare ogni punto di persistenza con Autoruns
Scarica Autoruns. Fai clic con il pulsante destro su Autoruns.exe e scegli Esegui come amministratore: senza privilegi elevati, Autoruns non può esaminare gli hive del registro protetti.
Nel menu, apri e , quindi fai clic su Refresh.
I trojan moderni non si limitano all'avvio automatico. Esamina queste schede e cerca voci non firmate o sconosciute:
- Logon - le classiche chiavi Run/RunOnce
- Scheduled Tasks - un nascondiglio frequente, soprattutto le attività con azioni PowerShell, MSHTA o rundll32
- Services - servizi non firmati in cartelle non Microsoft
- WMI - le sottoscrizioni di eventi sono un meccanismo di persistenza difficile da individuare (MITRE T1546.003)
- Image Hijacks - abuso del valore «Debugger» di Image File Execution Options
- AppInit - DLL caricate in ogni processo con interfaccia grafica
- Browser plug-ins - componenti aggiuntivi non firmati in tutti i browser installati
Clic con il pulsante destro su qualsiasi voce sospetta → «Jump to Image» per visualizzare il file effettivo. Clic con il pulsante destro → «Search Online» apre VirusTotal per l'hash del file. Non eliminare ancora nulla: limitati ad annotare i percorsi dei file e i nomi delle voci. Li rimuoveremo dopo le scansioni.
Controllare il file hosts e le impostazioni DNS
I trojan spesso reindirizzano i domini di banche, antivirus e aggiornamenti verso server controllati dall'attaccante modificando il file hosts o le impostazioni DNS.
File hosts: Apri il Blocco note come amministratore e apri C:\Windows\System32\drivers\etc\hosts. Le voci legittime sono commentate con #. Qualsiasi associazione IP-dominio non commentata è sospetta, in particolare i reindirizzamenti per microsoft.com, windowsupdate o la tua banca.
Impostazioni DNS: Apri il Prompt dei comandi come amministratore ed esegui ipconfig /all. Verifica che i server DNS siano quelli del tuo provider, del tuo router o di un resolver pubblico noto (Cloudflare 1.1.1.1, Google 8.8.8.8). Quindi apri e verifica che né le impostazioni DNS né quelle di DNS over HTTPS (DoH) siano state dirottate.
Un PC pulito con DNS dirottati resta comunque un PC compromesso. Crederai di trovarti su chase.com e invece ti troverai sul clone dell'attaccante.
Nessun antivirus da solo rileva tutto. L'ordine indicato di seguito è voluto: prima la scansione offline (rileva i rootkit prima del caricamento completo di Windows), poi gli scanner on-demand sul sistema in esecuzione e infine la pulizia manuale di tutto ciò che è sfuggito.
Eseguire Microsoft Defender Offline
Riavvia Windows in modalità normale. Apri . Seleziona Antivirus Microsoft Defender (analisi offline) e fai clic su Analizza ora. Il computer si riavvierà in un ambiente ridotto ed eseguirà la scansione prima del caricamento completo del sistema operativo.
Rootkit e bootkit si nascondono a qualsiasi scanner eseguito nella stessa sessione di Windows già infetta. Una scansione offline pre-avvio analizza il disco prima che il malware possa nascondersi.
Certificato VB100. Include anti-trojan, scansione del registro e delle persistenze e anti-spyware in un'unica analisi. È disponibile la prova gratuita di 7 giorni.
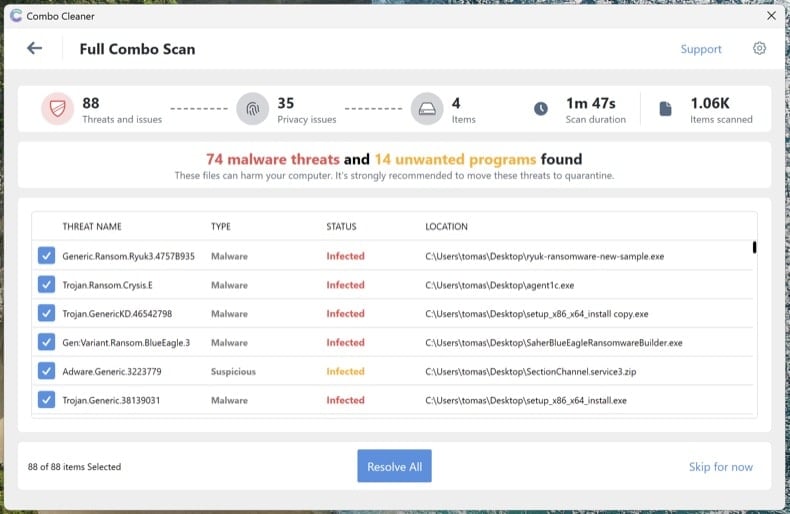
Scarica Combo CleanerEseguire una scansione completa del sistema con Combo Cleaner
Installa Combo Cleaner ed esegui una scansione completa del sistema (non la scansione rapida). Attendi il completamento, esamina le minacce rilevate e applica le azioni consigliate. Combo Cleaner metterà in quarantena i trojan noti e le relative persistenze nel registro.
Eseguire Microsoft Safety Scanner come scansione di verifica
Scarica Microsoft Safety Scanner (MSERT.exe), lo strumento on-demand gratuito di Microsoft. Il file eseguibile scade ogni 10 giorni, quindi ogni download contiene le firme più recenti. Esegui una scansione completa dopo Combo Cleaner per intercettare ciò che un solo motore potrebbe non rilevare.
Motori di scansione diversi rilevano minacce diverse. Eseguire un'ulteriore scansione Microsoft dopo Combo Cleaner è in assoluto il passaggio di verifica più sottovalutato nella rimozione del malware.
Rimuovere manualmente ciò che è ancora elencato in Autoruns
Riapri Autoruns. Tutto ciò che hai segnalato al passaggio 4 ed è ancora presente non è stato intercettato dalle scansioni automatiche. Per ogni voce sospetta rimanente: clic con il pulsante destro → Delete in Autoruns (in questo modo rimuovi la registrazione della persistenza), quindi raggiungi il percorso del file ed elimina il file effettivo. Svuota il Cestino.
Alcuni file del malware ricompaiono dopo l'eliminazione perché un altro componente del sistema li ricrea. Se elimini un file e questo ricompare entro pochi minuti, è rimasto un punto di persistenza che Autoruns non ha mostrato, di solito un servizio o un'attività pianificata eseguiti come SYSTEM. Esegui di nuovo le scansioni dei passaggi 6-8 o procedi con un'installazione pulita (vedi la fine della guida).
Reimpostare i browser e cancellare le autorizzazioni per le notifiche
Trojan e adware dirottano spesso i browser: cambiano il motore di ricerca predefinito, installano estensioni non autorizzate o si concedono le autorizzazioni per le notifiche per continuare a mostrare pop-up truffaldini anche dopo la rimozione del malware.
- Chrome: visita
chrome://settings/resete fai clic su «Ripristina le impostazioni predefinite originali». Quindi visitachrome://settings/content/notificationse rimuovi tutti i siti sconosciuti. - Edge: visita
edge://settings/reset. Quindi controllaedge://settings/content/notifications. - Firefox: apri
about:supporte fai clic su Ripristina Firefox (in Firefox il pulsante si chiama «Ripristina», non «Reimposta»). Quindi controlla Impostazioni → Privacy e sicurezza → Permessi → Notifiche.
Esamina le estensioni installate in ogni browser e rimuovi tutto ciò che non riconosci, in particolare le estensioni che non hai installato tu.
Riattivare Defender e la Protezione antimanomissione e aggiornare tutto
Molti trojan disattivano il software di sicurezza. Apri e verifica che Protezione in tempo reale, Protezione fornita dal cloud e Protezione antimanomissione siano tutte attivate. La Protezione antimanomissione impedisce al malware di disattivare Defender senza che tu te ne accorga.
Quindi esegui Windows Update () e aggiorna i browser e le applicazioni. Il vettore di infezione che ha permesso al trojan di entrare coinvolge di solito software non aggiornato.
Cambiare le password da un dispositivo pulito
Se il trojan era un info-stealer (Lumma, RedLine, Vidar e simili sono estremamente diffusi), considera compromessa ogni password salvata nel browser. Cambiale da un altro dispositivo sicuramente pulito: il tuo telefono va bene, se non è infetto.
Ordine consigliato:
- Email principale per prima: è il punto di recupero per tutti gli altri account
- Conti bancari e finanziari
- Password principale del gestore di password (se ne utilizzi uno)
- Social media, shopping e altri account
Ove disponibile, attiva un'autenticazione a più fattori resistente al phishing (passkey / chiavi hardware FIDO2 / app di autenticazione): l'MFA basata su SMS può essere aggirata da attaccanti esperti.
Verificare la pulizia e monitorare il sistema per 7 giorni
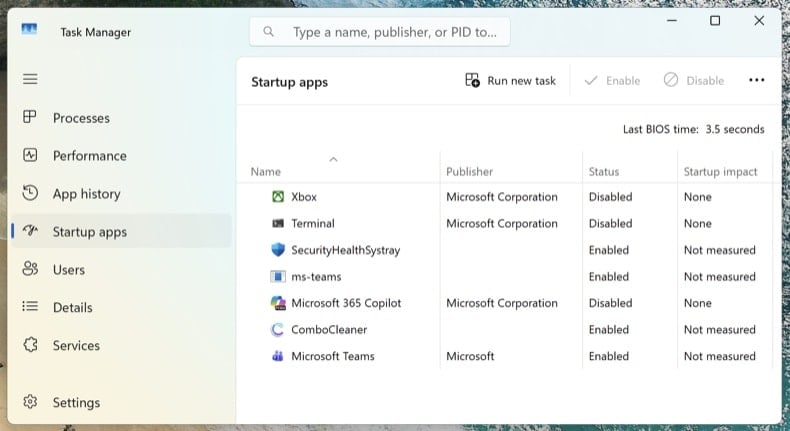
Ricollegati alla rete ed esegui un'ultima scansione completa con Combo Cleaner. Apri Gestione attività (Ctrl + Maiusc + Esc) e passa alla scheda App di avvio: verifica che non sia ricomparso nulla di sospetto.
Nei 7 giorni successivi, fai attenzione alla ricomparsa dei sintomi: utilizzo elevato e imprevisto della CPU, ritorno di processi sconosciuti, reindirizzamenti del browser o pop-up. Se qualcosa si ripresenta, ti è sfuggito un punto di persistenza e la procedura deve essere ripetuta, oppure potrebbe trattarsi di una compromissione più profonda che richiede un'installazione pulita.
Quando conviene eseguire un'installazione pulita di Windows
La rimozione manuale non è sempre la soluzione giusta. Reinstallare Windows da zero è l'unico modo per avere la certezza assoluta quando:
- Il malware ricompare dopo ogni tentativo di rimozione
- È stato rilevato un bootkit o un rootkit UEFI (questa classe di minacce opera al di sotto del sistema operativo e sopravvive a una normale reinstallazione di Windows)
- Un trojan per il furto di credenziali accertato è stato eseguito con privilegi di amministratore (Lumma, RedLine, Vidar): probabilmente il sistema contiene più payload sconosciuti
- Usi il PC per l'online banking, l'email aziendale o qualsiasi attività in cui non è accettabile neanche il minimo dubbio
Un'installazione pulita richiede 30-60 minuti: reinstallazione di Windows 11 tramite . Prima esegui il backup dei documenti su un'unità esterna, analizza il backup con Combo Cleaner prima di ripristinarlo e reinstalla le applicazioni da zero: non ripristinarle mai da un backup del sistema infetto.
Importante: La rimozione manuale richiede competenze informatiche avanzate. Se non ti senti sicuro di saper distinguere i file di sistema da quelli dannosi, esegui una scansione automatica con Combo Cleaner e Windows Defender e fermati lì: questo approccio intercetta la stragrande maggioranza dei trojan destinati agli utenti privati senza il rischio di danneggiare Windows eliminando il file sbagliato.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione