
Che cos'è la «Chase Bank Account Security Check» truffa via email
TruffaConosciuto anche come: Chase Bank Account Security Check truffa di phishing

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di email è «Chase Bank Account Security Check»?
Abbiamo esaminato questa email e stabilito che si tratta di una truffa di phishing camuffata da avviso di sicurezza ufficiale di Chase Bank. Il messaggio afferma falsamente che l'accesso all'online banking del destinatario è stato bloccato e lo esorta a cliccare per accedere a una pagina di login fraudolenta. Questa email deve essere ignorata. Chiunque inserisca le proprie credenziali in quella pagina consegna i dati di accesso bancari direttamente ai criminali informatici.
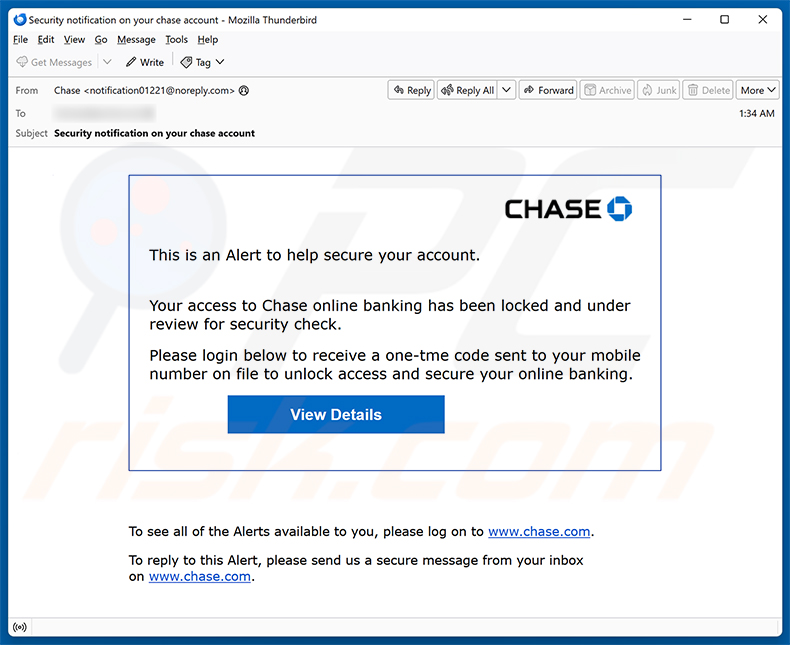
Panoramica: «Chase Bank Account Security Check» truffa via email
L'email si presenta come un avviso di sicurezza di Chase. Afferma che l'accesso del destinatario all'online banking di Chase è stato bloccato e sottoposto a verifica. Per ripristinare l'accesso, ai destinatari viene chiesto di fare clic sul pulsante «View Details» e di effettuare l'accesso per ricevere un codice di verifica monouso.
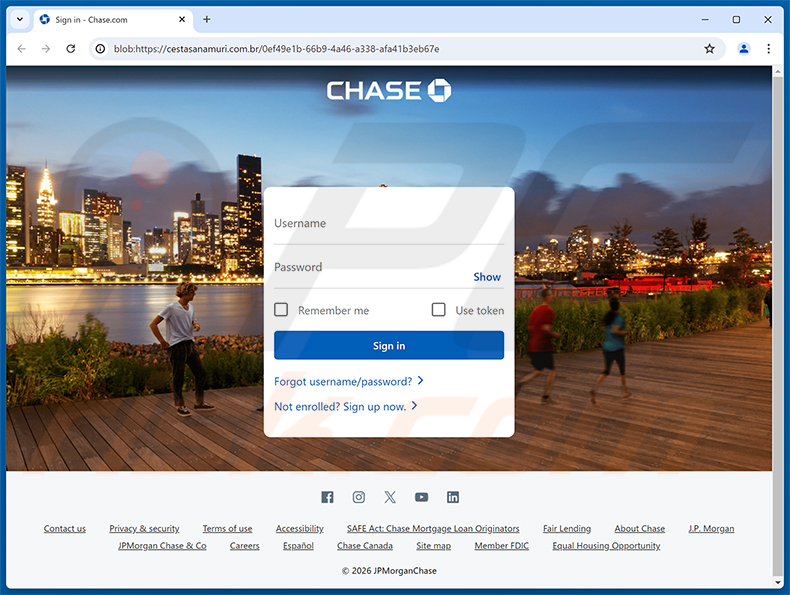
Facendo clic su quel pulsante si viene indirizzati a un sito di phishing ospitato su cestasanamuri[.]com.br. La pagina imita fedelmente la reale interfaccia di accesso di Chase Bank, completa di logo ufficiale, campi per nome utente e password e link a piè di pagina con uno stile identico a quello del sito legittimo.
Tutte le credenziali inserite in questa pagina falsa vengono acquisite dai truffatori. Con i dati di accesso bancario della vittima, possono accedere al conto, trasferire fondi, modificare le informazioni di contatto e impedire l'accesso al legittimo proprietario.
Esiste inoltre il rischio di furto d'identità. I truffatori che ottengono l'accesso a un conto Chase possono sfruttare i servizi finanziari collegati o utilizzare i dati personali in esso contenuti per aprire conti fraudolenti. Le credenziali rubate vengono inoltre spesso rivendute ad altri criminali.
Chase Bank non ha alcun legame con questa truffa. L'email non è stata inviata da JPMorgan Chase & Co. né per suo conto. I criminali informatici sfruttano il nome affidabile e il marchio familiare della banca per indurre i clienti a cedere i propri dati di accesso.
| Nome | Chase Bank Account Security Check truffa di phishing |
| Tipo Di Minaccia | Phishing, Truffa, Ingegneria Sociale, Frode |
| Falsa Affermazione | L'accesso del destinatario all'online banking di Chase è stato bloccato e sottoposto a un controllo di sicurezza |
| Camuffamento | Avviso di sicurezza legittimo di Chase Bank |
| Dominio Correlato | cestasanamuri[.]com.br |
| Stato Della Minaccia (Sito Di Phishing) | PCrisk Risultati del Website Scanner |
| Sintomi | Acquisti online non autorizzati, password degli account online modificate, furto d'identità, accesso illegale al computer. |
| Metodi Di Distribuzione | Email ingannevoli, annunci pop-up online fraudolenti, tecniche di avvelenamento dei motori di ricerca, domini con errori di ortografia. |
| Danni | Perdita di informazioni private sensibili, perdita di denaro, furto d'identità. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Email truffa simili in generale
In conclusione, questa email è una truffa di phishing camuffata da avviso di sicurezza di Chase Bank. Il suo obiettivo è rubare le credenziali di accesso bancarie tramite una falsa pagina di accesso che replica l'interfaccia di accesso della banca. I destinatari dovrebbero eliminare l'email senza interagire con essa. Truffe di questo tipo vengono talvolta utilizzate anche per distribuire malware.
I criminali informatici conducono spesso campagne simili rivolte ai clienti di banche e istituti finanziari. Altri esempi di email truffa di questo tipo sono Bonus Payment Accrued, Empire Auto Parts Order Request e Share Company Details.
In che modo le campagne di spam infettano i computer?
Le email di spam sono un veicolo comune per la distribuzione di malware. Gli autori delle minacce allegano file infetti direttamente ai messaggi o vi inseriscono link che portano a download dannosi. I file possono assumere molte forme, tra cui programmi eseguibili, archivi compressi, documenti PDF e file di Microsoft Office con comandi macro dannosi.
L'attivazione richiede in genere un'azione da parte della vittima: aprire l'allegato, fare clic sul link o abilitare una funzione all'interno del file. Alcuni documenti dannosi iniziano a scaricare malware solo dopo che l'utente ha abilitato la modifica o consentito l'esecuzione delle macro. In ogni caso, limitare l'interazione con le email indesiderate è la difesa più efficace.
Come evitare l'installazione di malware?
Presti attenzione alle email inattese, in particolare a quelle che segnalano problemi con l'account o richiedono un'azione immediata. Eviti di fare clic sui link o di aprire gli allegati contenuti nei messaggi di mittenti sconosciuti. In caso di dubbio, visiti direttamente il sito web ufficiale dell'azienda anziché seguire i link forniti in un'email.
Scarichi software solo dai siti web ufficiali degli sviluppatori o da app store affidabili. Eviti i programmi reperiti su reti peer-to-peer, pagine di download non ufficiali o strumenti offerti come crack o generatori di chiavi di licenza, poiché questi sono vettori comuni di malware incluso nel software pubblicizzato o camuffato da esso.
Mantenga aggiornati il sistema operativo e tutte le applicazioni installate. Utilizzi un software di sicurezza affidabile ed esegua scansioni regolari. Se ha già aperto un allegato sospetto, Le consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente qualsiasi malware eventualmente installato.
Testo presentato nella lettera email «Chase Bank Account Security Check»:
Subject: Security notification on your chase account
Chase
This is an Alert to help secure your account.
Your access to Chase online banking has been locked and under review for security check.
Please login below to receive a one-tme code sent to your mobile number on file to unlock access and secure your online banking.
[View Details]
To see all of the Alerts available to you, please log on to www.chase.com.
To reply to this Alert, please send us a secure message from your inbox on www.chase.com.
Un falso sito web di Chase Bank utilizzato in questa truffa:
Rimozione automatica istantanea dei malware:
La rimozione manuale delle minacce potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. Combo Cleaner è uno strumento professionale per la rimozione automatica del malware consigliato per eliminare il malware. Scaricalo cliccando il pulsante qui sotto:
SCARICA Combo CleanerScaricando qualsiasi software elencato in questo sito, accetti le nostre Condizioni di Privacy e le Condizioni di utilizzo. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Menu:
- Cos'è Chase Bank Account Security Check truffa di phishing?
- Tipologie di email dannose.
- Come individuare un'email dannosa?
- Cosa fare se si è vittima di una truffa via email?
Tipologie di email dannose:
 Phishing Email
Più comunemente, i criminali informatici utilizzano email ingannevoli per indurre gli utenti di Internet a divulgare le proprie informazioni private sensibili, ad esempio le informazioni di accesso a vari servizi online, account email o informazioni bancarie online.
Tali attacchi sono chiamati phishing. In un attacco di phishing, i criminali informatici di solito inviano un messaggio e-mail con il logo di un servizio popolare (ad esempio Microsoft, DHL, Amazon, Netflix), creano urgenza (indirizzo di spedizione errato, password scaduta, ecc.) e inseriscono un collegamento che sperano le loro potenziali vittime cliccheranno.
Dopo aver fatto clic sul collegamento presentato in tale messaggio di posta elettronica, le vittime vengono reindirizzate a un sito Web falso che sembra identico o estremamente simile a quello originale. Alle vittime viene quindi chiesto di inserire la password, i dettagli della carta di credito o altre informazioni rubate dai criminali informatici.
 Email con Allegati Pericolosi
Un altro popolare vettore di attacco è la posta indesiderata con allegati dannosi che infettano i computer degli utenti con malware. Gli allegati dannosi di solito contengono trojan in grado di rubare password, informazioni bancarie e altre informazioni sensibili.
In tali attacchi, l'obiettivo principale dei criminali informatici è indurre le loro potenziali vittime ad aprire un allegato di posta elettronica infetto. Per raggiungere questo obiettivo, i messaggi di posta elettronica di solito parlano di fatture, fax o messaggi vocali ricevuti di recente.
Se una potenziale vittima cade nell'esca e apre l'allegato, i suoi computer vengono infettati e i criminali informatici possono raccogliere molte informazioni sensibili.
Sebbene sia un metodo più complicato per rubare informazioni personali (filtri antispam e programmi antivirus di solito rilevano tali tentativi), in caso di successo, i criminali informatici possono ottenere una gamma molto più ampia di dati e possono raccogliere informazioni per un lungo periodo di tempo.
 Sextortion Email
Questo è un particolare tipo di phishing. In questo caso, gli utenti ricevono un'email in cui si afferma che un criminale informatico potrebbe accedere alla webcam della potenziale vittima e ha una registrazione video della propria masturbazione.
Per eliminare il video, alle vittime viene chiesto di pagare un riscatto (di solito utilizzando Bitcoin o un'altra criptovaluta). Tuttavia, tutte queste affermazioni sono false: gli utenti che ricevono tali email dovrebbero ignorarle ed eliminarle.
Come individuare un'email dannosa?
I criminali informatici cercano sempre di più di rendere credibili ed affidabili le loro email; ecco alcune cose a cui dovresti porre attenzione quando cerchi di individuare un'email di phishing:
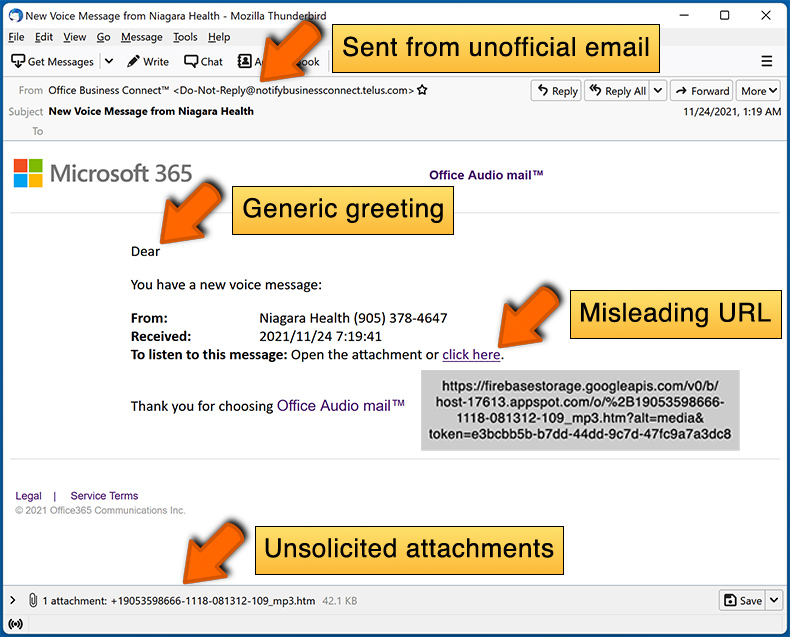
- Controlla l'indirizzo email del mittente ("da"): passa il mouse sull'indirizzo "da" e controlla se è legittimo. Ad esempio, se hai ricevuto un'email da Microsoft, assicurati di controllare se l'indirizzo email è @microsoft.com e non qualcosa di sospetto come @m1crosoft.com, @microsfot.com, @account-security-noreply.com, ecc.
- Controlla i saluti generici: se il messaggio di saluto nell'email è "Gentile utente", "Gentile @tuoemail.com", "Gentile cliente stimato", ciò dovrebbe destare sospetti. Più comunemente, le aziende ti chiamano per nome. La mancanza di queste informazioni potrebbe segnalare un tentativo di phishing.
- Controlla i collegamenti nell'email: passa il mouse sul collegamento presentato nell'email, se il collegamento che appare sembra sospetto, non fare clic su di esso. Ad esempio, se hai ricevuto un'email da Microsoft e il link nell'email mostra che andrà a firebasestorage.googleapis.com/v0... non dovresti fidarti. È meglio non fare clic su alcun collegamento nelle email, ma visitare il sito Web dell'azienda che ti ha inviato l'email.
- Non fidarti ciecamente degli allegati delle email: più comunemente, le aziende legittime ti chiederanno di accedere al loro sito Web e di visualizzare eventuali documenti sul sito; se hai ricevuto un'email con un allegato, è una buona idea scansionarla con un'applicazione antivirus. Gli allegati email infetti sono un vettore di attacco comune utilizzato dai criminali informatici.
Per ridurre al minimo il rischio di aprire email di phishing e di email dannose, ti consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
Esempi di email spam:
Cosa fare se si è vittima di una truffa via email?
- Se hai fatto clic su un collegamento in un'email di phishing e hai inserito la password, assicurati di modificare la password il prima possibile. Di solito, i criminali informatici raccolgono credenziali rubate e poi le vendono ad altri gruppi che le utilizzano per scopi dannosi. Se cambi la tua password in modo tempestivo, c'è la possibilità che i criminali non abbiano abbastanza tempo per fare danni.
- Se hai inserito i dati della tua carta di credito, contatta la tua banca il prima possibile e spiega la situazione. Ci sono buone probabilità che tu debba cancellare la tua carta di credito compromessa e ottenerne una nuova.
- Se noti segni di furto di identità, contatta immediatamente la Federal Trade Commission. Questa istituzione raccoglierà informazioni sulla tua situazione e creerà un piano di recupero personale.
- Se hai aperto un allegato dannoso, probabilmente il tuo computer è infetto, dovresti scansionarlo con un'applicazione antivirus affidabile. A questo scopo, consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
- Aiuta altri utenti di Internet - segnala le email di phishing ad: Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Domande frequenti (FAQ)
Perché ho ricevuto questa email?
Queste email vengono distribuite in massa e non sono rivolte a persone specifiche. I criminali informatici raccolgono indirizzi email tramite violazioni di dati, siti web falsi e fonti simili, quindi inviano lo stesso messaggio a un gran numero di persone contemporaneamente.
Ho fornito le mie informazioni personali dopo essere stato ingannato da questa email, cosa devo fare?
Se ha inserito le Sue credenziali di accesso a Chase, modifichi immediatamente la password e contatti l'assistenza ufficiale di Chase Bank per segnalare la compromissione. Per altre informazioni sensibili, come i dati della carta di credito o dei documenti d'identità, avvisi senza indugio gli istituti finanziari o le autorità competenti.
Ho scaricato e aperto un file dannoso allegato a un'email, il mio computer è infetto?
Dipende dal tipo di file. I file eseguibili in genere attivano il malware non appena vengono aperti. I formati di documento come PDF o file di Office richiedono solitamente un passaggio aggiuntivo - come l'abilitazione delle macro - prima che il malware venga eseguito. Indipendentemente dal tipo di file, si consiglia vivamente di eseguire una scansione di sicurezza.
Ho letto l'email ma non ho aperto l'allegato, il mio computer è infetto?
No. Leggere o aprire semplicemente un'email è innocuo. Il Suo computer è a rischio solo quando interagisce attivamente con contenuti dannosi, ad esempio facendo clic su un link, scaricando un file o aprendo un allegato.
Combo Cleaner rimuoverà le infezioni da malware presenti nell'allegato email?
Sì. Combo Cleaner è in grado di rilevare e rimuovere la maggior parte delle minacce malware conosciute. Tuttavia, alcuni malware sofisticati possono eludere il rilevamento, pertanto eseguire una scansione completa del sistema è essenziale per massimizzare la copertura e assicurarsi che nulla sfugga.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione