
Che cos'è la truffa via email «Airbus Account Activation»
TruffaConosciuto anche come: Airbus Account Activation truffa di phishing

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di email è «Airbus Account Activation truffa via email»?
Abbiamo esaminato questa email e stabilito che si tratta di una truffa di phishing. Si spaccia per un avviso ufficiale di attivazione dell'account da parte di Airbus, una multinazionale del settore aerospaziale. Il messaggio è concepito per indurre i destinatari a visitare un sito web fraudolento e a consegnare le proprie credenziali di accesso all'email. Deve essere ignorato.
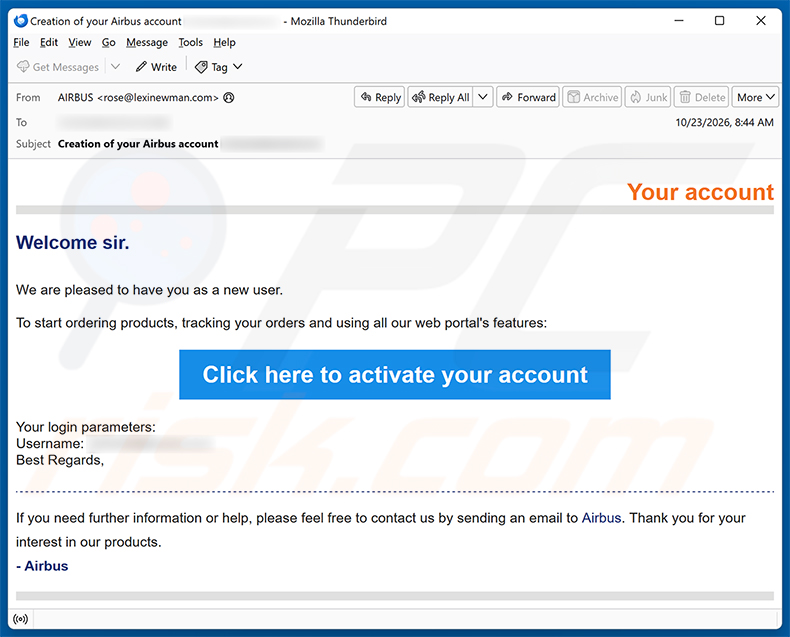
Panoramica della truffa via email «Airbus Account Activation truffa via email»
L'email afferma che il destinatario è stato registrato come nuovo utente sul portale web di Airbus. Lo invita a fare clic su un pulsante per attivare il proprio account e iniziare a utilizzare le funzionalità del portale, come l'ordine di prodotti e il monitoraggio delle consegne.
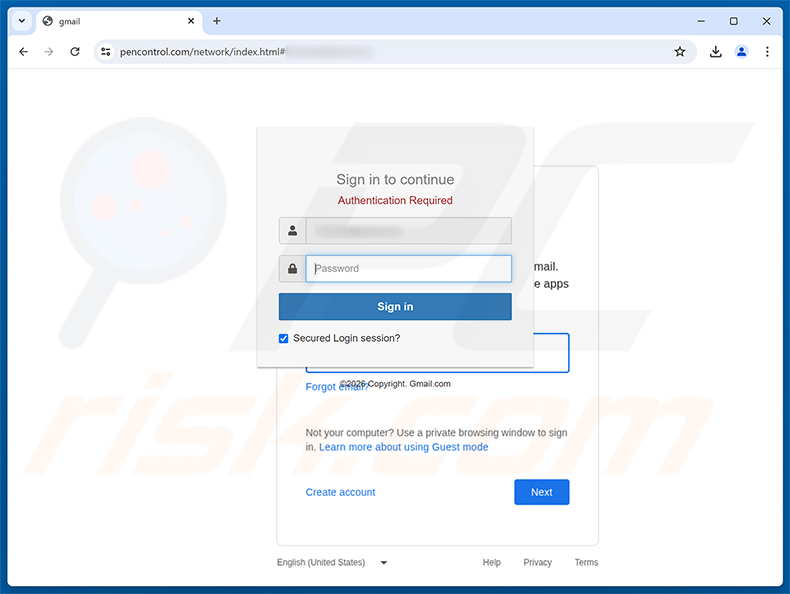
Il pulsante di attivazione conduce a una pagina ospitata su pencontrol[.]com. Il sito mostra una falsa finestra sovrapposta «Sign in to continue» con l'etichetta «Authentication Required», progettata per somigliare a una schermata di accesso di Gmail e recante in basso un falso avviso di copyright.
Tutte le credenziali inserite in quel modulo vengono acquisite dai truffatori. Con l'accesso alla casella di posta della vittima, i criminali informatici possono leggere messaggi privati, impersonare il titolare dell'account e tentare di introdursi in altri servizi collegati a quell'indirizzo email.
Airbus SE, la legittima azienda aerospaziale, non ha alcun legame con questa campagna. Il suo nome e il suo marchio vengono sfruttati senza autorizzazione per conferire al messaggio fraudolento una falsa credibilità.
| Nome | Airbus Account Activation truffa di phishing |
| Tipo Di Minaccia | Phishing, Truffa, Ingegneria Sociale, Frode |
| Falsa Affermazione | Il destinatario è stato registrato come nuovo utente sul portale web di Airbus e deve fare clic su un link per attivare il proprio account |
| Travestimento | Notifica legittima di attivazione dell'account da parte di Airbus |
| Dominio Correlato | pencontrol[.]com |
| Stato Della Minaccia (Sito Di Phishing) | PCrisk Risultati dello scanner di siti web |
| Sintomi | Acquisti online non autorizzati, password degli account online modificate, furto di identità, accesso illegale al computer. |
| Metodi Di Distribuzione | Email ingannevoli, annunci pop-up online fraudolenti, tecniche di avvelenamento dei motori di ricerca, domini con errori di ortografia. |
| Danni | Perdita di informazioni private sensibili, perdita di denaro, furto di identità. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Le truffe via email in generale
In conclusione, «Airbus Account Activation truffa via email» è un messaggio fraudolento che impersona una grande azienda aerospaziale per rubare le credenziali di accesso all'email. I destinatari non devono fare clic su alcun link né fornire alcun dato in risposta a questa email.
Vale la pena notare che campagne di questo tipo vengono talvolta utilizzate anche per distribuire malware, al posto o in aggiunta alla raccolta di credenziali.
Altri esempi di truffe via email simili includono Abuse Complaint Regarding Your Account, SPF Finances e Rawbank Log In Attempt.
In che modo le campagne di spam infettano i computer?
I criminali informatici distribuiscono spesso malware via email allegando file dannosi o incorporando link di download. I formati più comuni includono eseguibili, documenti Office, file PDF, archivi e script. L'apertura di tali file, o l'abilitazione di comandi macro dannosi nei documenti, può causare un'infezione da malware.
Alcune email contengono invece link a siti web dannosi. La visita di queste pagine può avviare un download automatico, oppure il sito può indurre l'utente a scaricare ed eseguire manualmente un file dannoso. In entrambi i casi, l'infezione richiede generalmente una qualche forma di interazione da parte dell'utente.
Come evitare l'installazione di malware?
Presti attenzione alle email provenienti da mittenti sconosciuti, in particolare a quelle che La invitano a fare clic su un link o ad aprire un allegato. Le email truffaldine impersonano spesso marchi noti per apparire affidabili.
Scarichi software solo da siti web ufficiali o da app store verificati. Eviti programmi pirata, crack e generatori di chiavi, poiché vengono comunemente utilizzati per distribuire malware.
Mantenga aggiornati il sistema operativo e tutte le applicazioni installate. Utilizzi uno strumento di sicurezza affidabile ed esegua scansioni regolari. Se ha già aperto un file sospetto, Le consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente qualsiasi malware infiltrato.
Testo presentato nella lettera email «Airbus Account Activation truffa via email»:
Subject: Creation of your Airbus account ********
Your account
Welcome sir.
We are pleased to have you as a new user.
To start ordering products, tracking your orders and using all our web portal's features:
[Click here to activate your account]
Your login parameters:
Username: ********Best Regards,
If you need further information or help, please feel free to contact us by sending an email to Airbus. Thank you for your interest in our products.
- Airbus
Una falsa pagina di accesso a un servizio email utilizzata in questa truffa:
Rimozione automatica istantanea dei malware:
La rimozione manuale delle minacce potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. Combo Cleaner è uno strumento professionale per la rimozione automatica del malware consigliato per eliminare il malware. Scaricalo cliccando il pulsante qui sotto:
SCARICA Combo CleanerScaricando qualsiasi software elencato in questo sito, accetti le nostre Condizioni di Privacy e le Condizioni di utilizzo. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Menu:
- Cos'è Airbus Account Activation truffa di phishing?
- Tipologie di email dannose.
- Come individuare un'email dannosa?
- Cosa fare se si è vittima di una truffa via email?
Tipologie di email dannose:
 Phishing Email
Più comunemente, i criminali informatici utilizzano email ingannevoli per indurre gli utenti di Internet a divulgare le proprie informazioni private sensibili, ad esempio le informazioni di accesso a vari servizi online, account email o informazioni bancarie online.
Tali attacchi sono chiamati phishing. In un attacco di phishing, i criminali informatici di solito inviano un messaggio e-mail con il logo di un servizio popolare (ad esempio Microsoft, DHL, Amazon, Netflix), creano urgenza (indirizzo di spedizione errato, password scaduta, ecc.) e inseriscono un collegamento che sperano le loro potenziali vittime cliccheranno.
Dopo aver fatto clic sul collegamento presentato in tale messaggio di posta elettronica, le vittime vengono reindirizzate a un sito Web falso che sembra identico o estremamente simile a quello originale. Alle vittime viene quindi chiesto di inserire la password, i dettagli della carta di credito o altre informazioni rubate dai criminali informatici.
 Email con Allegati Pericolosi
Un altro popolare vettore di attacco è la posta indesiderata con allegati dannosi che infettano i computer degli utenti con malware. Gli allegati dannosi di solito contengono trojan in grado di rubare password, informazioni bancarie e altre informazioni sensibili.
In tali attacchi, l'obiettivo principale dei criminali informatici è indurre le loro potenziali vittime ad aprire un allegato di posta elettronica infetto. Per raggiungere questo obiettivo, i messaggi di posta elettronica di solito parlano di fatture, fax o messaggi vocali ricevuti di recente.
Se una potenziale vittima cade nell'esca e apre l'allegato, i suoi computer vengono infettati e i criminali informatici possono raccogliere molte informazioni sensibili.
Sebbene sia un metodo più complicato per rubare informazioni personali (filtri antispam e programmi antivirus di solito rilevano tali tentativi), in caso di successo, i criminali informatici possono ottenere una gamma molto più ampia di dati e possono raccogliere informazioni per un lungo periodo di tempo.
 Sextortion Email
Questo è un particolare tipo di phishing. In questo caso, gli utenti ricevono un'email in cui si afferma che un criminale informatico potrebbe accedere alla webcam della potenziale vittima e ha una registrazione video della propria masturbazione.
Per eliminare il video, alle vittime viene chiesto di pagare un riscatto (di solito utilizzando Bitcoin o un'altra criptovaluta). Tuttavia, tutte queste affermazioni sono false: gli utenti che ricevono tali email dovrebbero ignorarle ed eliminarle.
Come individuare un'email dannosa?
I criminali informatici cercano sempre di più di rendere credibili ed affidabili le loro email; ecco alcune cose a cui dovresti porre attenzione quando cerchi di individuare un'email di phishing:
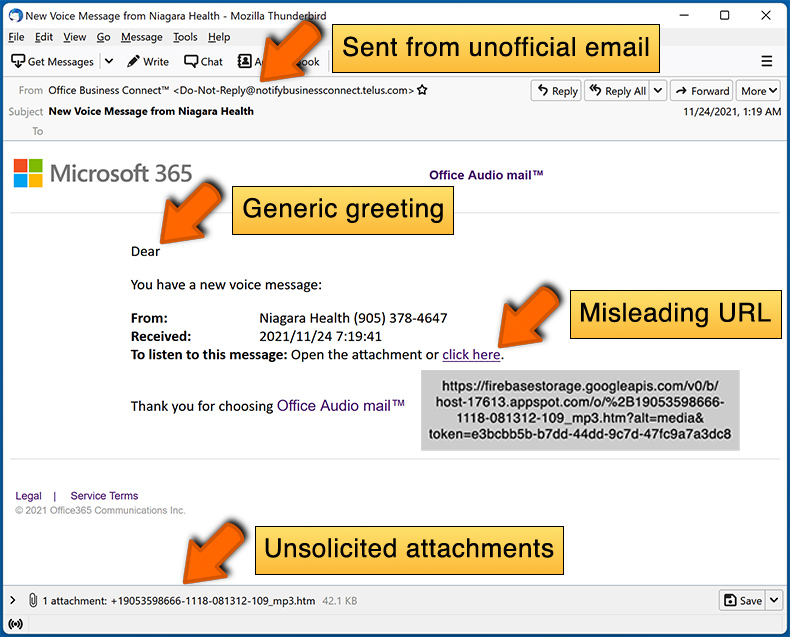
- Controlla l'indirizzo email del mittente ("da"): passa il mouse sull'indirizzo "da" e controlla se è legittimo. Ad esempio, se hai ricevuto un'email da Microsoft, assicurati di controllare se l'indirizzo email è @microsoft.com e non qualcosa di sospetto come @m1crosoft.com, @microsfot.com, @account-security-noreply.com, ecc.
- Controlla i saluti generici: se il messaggio di saluto nell'email è "Gentile utente", "Gentile @tuoemail.com", "Gentile cliente stimato", ciò dovrebbe destare sospetti. Più comunemente, le aziende ti chiamano per nome. La mancanza di queste informazioni potrebbe segnalare un tentativo di phishing.
- Controlla i collegamenti nell'email: passa il mouse sul collegamento presentato nell'email, se il collegamento che appare sembra sospetto, non fare clic su di esso. Ad esempio, se hai ricevuto un'email da Microsoft e il link nell'email mostra che andrà a firebasestorage.googleapis.com/v0... non dovresti fidarti. È meglio non fare clic su alcun collegamento nelle email, ma visitare il sito Web dell'azienda che ti ha inviato l'email.
- Non fidarti ciecamente degli allegati delle email: più comunemente, le aziende legittime ti chiederanno di accedere al loro sito Web e di visualizzare eventuali documenti sul sito; se hai ricevuto un'email con un allegato, è una buona idea scansionarla con un'applicazione antivirus. Gli allegati email infetti sono un vettore di attacco comune utilizzato dai criminali informatici.
Per ridurre al minimo il rischio di aprire email di phishing e di email dannose, ti consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
Esempi di email spam:
Cosa fare se si è vittima di una truffa via email?
- Se hai fatto clic su un collegamento in un'email di phishing e hai inserito la password, assicurati di modificare la password il prima possibile. Di solito, i criminali informatici raccolgono credenziali rubate e poi le vendono ad altri gruppi che le utilizzano per scopi dannosi. Se cambi la tua password in modo tempestivo, c'è la possibilità che i criminali non abbiano abbastanza tempo per fare danni.
- Se hai inserito i dati della tua carta di credito, contatta la tua banca il prima possibile e spiega la situazione. Ci sono buone probabilità che tu debba cancellare la tua carta di credito compromessa e ottenerne una nuova.
- Se noti segni di furto di identità, contatta immediatamente la Federal Trade Commission. Questa istituzione raccoglierà informazioni sulla tua situazione e creerà un piano di recupero personale.
- Se hai aperto un allegato dannoso, probabilmente il tuo computer è infetto, dovresti scansionarlo con un'applicazione antivirus affidabile. A questo scopo, consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
- Aiuta altri utenti di Internet - segnala le email di phishing ad: Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Domande frequenti (FAQ)
Perché ho ricevuto questa email?
Le email di spam vengono in genere inviate in massa anziché a persone specifiche. I truffatori raccolgono indirizzi email tramite violazioni di dati, siti web falsi e altri metodi, quindi inviano lo stesso messaggio a un gran numero di persone contemporaneamente.
Ho fornito le mie informazioni personali dopo essere stato ingannato da questa email, cosa devo fare?
Cambi il prima possibile tutte le password che potrebbero essere state esposte. Se sono stati condivisi anche dati bancari o dati identificativi, contatti senza indugio le istituzioni o le autorità competenti.
Ho scaricato e aperto un file dannoso allegato a un'email, il mio computer è infetto?
I file eseguibili possono compromettere un sistema quasi immediatamente dopo l'apertura. I documenti e altri formati richiedono generalmente un'interazione aggiuntiva, come l'abilitazione delle macro o l'esecuzione di un file di installazione incluso, prima che il malware si attivi. Il rischio dipende dal tipo di file e dal modo in cui l'utente interagisce con esso.
Ho letto l'email ma non ho aperto l'allegato, il mio computer è infetto?
La semplice lettura di un'email è innocua. Un'infezione richiede una qualche forma di interazione, come fare clic su un link dannoso o aprire un file allegato. Se non ha fatto nessuna delle due cose, il Suo computer non è infetto.
Combo Cleaner rimuoverà le infezioni da malware presenti negli allegati email?
Combo Cleaner è in grado di rilevare e rimuovere la stragrande maggioranza delle minacce malware conosciute. Detto ciò, alcune infezioni avanzate possono nascondersi in profondità nel sistema, motivo per cui eseguire una scansione completa è essenziale per ottenere risultati accurati.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione