
Che tipo di truffa è «Vendor Registration And Partnership Process»
TruffaConosciuto anche come: Vendor Registration And Partnership Process truffa di phishing

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di truffa è «Vendor Registration And Partnership Process»?
Abbiamo esaminato questa email e abbiamo stabilito che si tratta di una truffa. È camuffata da invito all'inserimento come fornitore da parte di ExxonMobil Corporation e prende di mira aziende e professionisti in tutto il mondo. L'obiettivo è coinvolgere i destinatari in una lunga corrispondenza che alla fine porta a richieste di denaro, documenti sensibili o dati bancari aziendali. Questa email dovrebbe essere completamente ignorata.
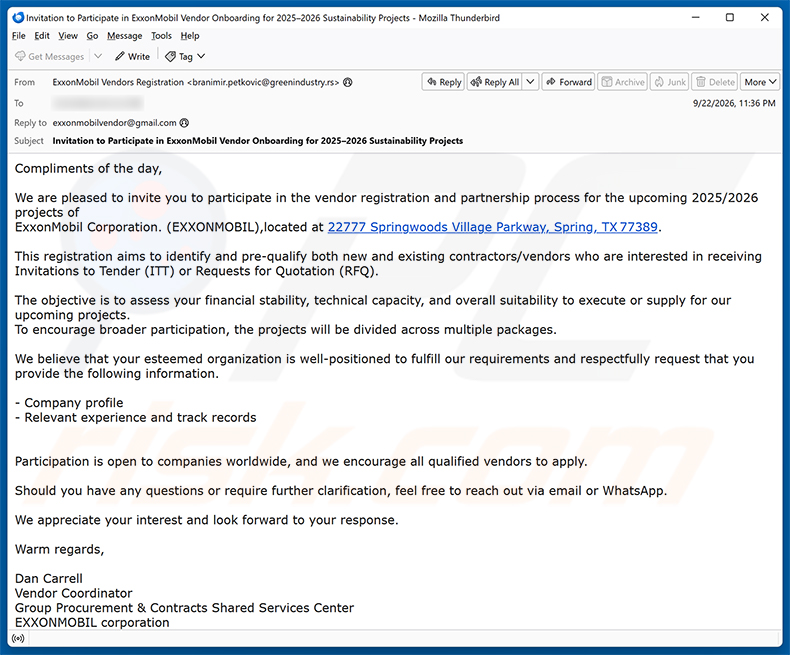
Panoramica della truffa via email «Vendor Registration And Partnership Process»
L'email si presenta come una comunicazione ufficiale di ExxonMobil Corporation, che invita l'azienda del destinatario a registrarsi come fornitore per i prossimi progetti di sostenibilità 2025/2026. Richiede un profilo aziendale e le esperienze pertinenti, presentando il tutto come un normale processo di prequalifica.
Si tratta di una classica truffa con pagamento anticipato. Una volta che il destinatario risponde, i truffatori stabiliscono un contatto e iniziano a richiedere documentazione, certificati di conformità, moduli di registrazione o commissioni di elaborazione anticipate. Ogni passaggio coinvolge sempre di più la vittima, con richieste crescenti, mentre il contratto promesso non si concretizza mai.
Chiunque interagisca rischia di perdere denaro a causa di commissioni fittizie. Oltre al danno economico, rispondere espone ai truffatori dati aziendali sensibili, informazioni di identificazione personale o dati bancari aziendali, che possono essere sfruttati per ulteriori frodi.
ExxonMobil Corporation è un'azienda legittima e non ha alcun legame con questa truffa. I criminali informatici si limitano a utilizzarne il nome e l'indirizzo reale per apparire credibili. L'indirizzo effettivo del mittente e il contatto per la risposta presenti in questa email non sono in alcun modo affiliati a ExxonMobil.
| Nome | Vendor Registration And Partnership Process truffa di phishing |
| Tipo Di Minaccia | Phishing, Truffa, Ingegneria sociale, Frode |
| Falsa Affermazione | L'organizzazione del destinatario è stata selezionata per partecipare al processo di registrazione e prequalifica dei fornitori di ExxonMobil Corporation per i prossimi progetti di sostenibilità 2025/2026 |
| Travestimento | Invito ufficiale all'iscrizione come fornitore da parte di ExxonMobil Corporation |
| Sintomi | Acquisti online non autorizzati, password degli account online modificate, furto d'identità, accesso illegale al computer. |
| Metodi Di Distribuzione | Email ingannevoli, annunci pop-up online fraudolenti, tecniche di avvelenamento dei motori di ricerca, domini con errori di ortografia. |
| Danni | Perdita di informazioni private sensibili, perdita di denaro, furto d'identità. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Le truffe via email in generale
In conclusione, l'email «Vendor Registration And Partnership Process» è una truffa fraudolenta con pagamento anticipato che si spaccia per ExxonMobil Corporation. Il suo scopo è attirare le aziende in un falso processo di registrazione dei fornitori che alla fine richiede commissioni, documenti sensibili o informazioni finanziarie. I destinatari non dovrebbero rispondere e dovrebbero eliminare immediatamente l'email.
Le truffe di questo tipo possono essere utilizzate anche per distribuire malware: talvolta i criminali informatici includono allegati o link dannosi nei messaggi successivi, una volta stabilito il contatto con un bersaglio.
Altri esempi di email truffa simili sono Files Shared Using Google Drive Workspace, Pending Messages Awaiting Transfer e Clearing Inactive Email Accounts.
In che modo le campagne di spam infettano i computer?
I criminali informatici distribuiscono spesso malware allegando file dannosi alle email. Questi allegati possono assumere molte forme, tra cui file eseguibili, documenti Microsoft Office, file PDF, archivi come ZIP o RAR, JavaScript e tipi di file simili. L'apertura di un file di questo tipo, o l'attivazione di funzionalità incorporate come i comandi macro dannosi, può avviare l'installazione di un malware.
In alcuni casi, l'email contiene un link anziché un allegato. Tale link può portare direttamente al download di un file oppure a una pagina web progettata per indurre i visitatori a scaricare ed eseguire manualmente il malware. In entrambi i casi, è generalmente necessaria una qualche forma di interazione da parte dell'utente affinché l'infezione avvenga.
Come evitare l'installazione di malware?
Presti attenzione alle email non richieste, in particolare a quelle provenienti da mittenti sconosciuti. Non apra allegati né segua link presenti in messaggi sospetti, indipendentemente dal fatto che l'email affermi di provenire da un privato o da un'organizzazione nota.
Scarichi software e aggiornamenti solo da fonti ufficiali, come i siti web degli sviluppatori o app store affidabili. Eviti software piratato, strumenti di cracking non ufficiali e generatori di chiavi, poiché vengono comunemente utilizzati per nascondere malware.
Mantenga aggiornati il sistema operativo e tutte le applicazioni installate. Utilizzi un programma antivirus affidabile ed esegua regolarmente la scansione del dispositivo. Se ha già aperto un allegato sospetto, Le consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per rimuovere eventuali minacce.
Testo presentato nella lettera email «Vendor Registration And Partnership Process»:
Subject: Invitation to Participate in ExxonMobil Vendor Onboarding for 2025–2026 Sustainability Projects
Compliments of the day,
We are pleased to invite you to participate in the vendor registration and partnership process for the upcoming 2025/2026 projects of ExxonMobil Corporation. (EXXONMOBIL), located at 22777 Springwoods Village Parkway, Spring, TX 77389.
This registration aims to identify and pre-qualify both new and existing contractors/vendors who are interested in receiving Invitations to Tender (ITT) or Requests for Quotation (RFQ).
The objective is to assess your financial stability, technical capacity, and overall suitability to execute or supply for our upcoming projects.
To encourage broader participation, the projects will be divided across multiple packages.We believe that your esteemed organization is well-positioned to fulfill our requirements and respectfully request that you provide the following information.
- Company profile
- Relevant experience and track recordsParticipation is open to companies worldwide, and we encourage all qualified vendors to apply.
Should you have any questions or require further clarification, feel free to reach out via email or WhatsApp.
We appreciate your interest and look forward to your response.
Warm regards,
Dan Carrell
Vendor Coordinator
Group Procurement & Contracts Shared Services Center
EXXONMOBIL corporation
22777 Springwoods Village Parkway, Spring, TX 77389
Rimozione automatica istantanea dei malware:
La rimozione manuale delle minacce potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. Combo Cleaner è uno strumento professionale per la rimozione automatica del malware consigliato per eliminare il malware. Scaricalo cliccando il pulsante qui sotto:
SCARICA Combo CleanerScaricando qualsiasi software elencato in questo sito, accetti le nostre Condizioni di Privacy e le Condizioni di utilizzo. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Menu:
- Cos'è Vendor Registration And Partnership Process truffa di phishing?
- Tipologie di email dannose.
- Come individuare un'email dannosa?
- Cosa fare se si è vittima di una truffa via email?
Tipologie di email dannose:
 Phishing Email
Più comunemente, i criminali informatici utilizzano email ingannevoli per indurre gli utenti di Internet a divulgare le proprie informazioni private sensibili, ad esempio le informazioni di accesso a vari servizi online, account email o informazioni bancarie online.
Tali attacchi sono chiamati phishing. In un attacco di phishing, i criminali informatici di solito inviano un messaggio e-mail con il logo di un servizio popolare (ad esempio Microsoft, DHL, Amazon, Netflix), creano urgenza (indirizzo di spedizione errato, password scaduta, ecc.) e inseriscono un collegamento che sperano le loro potenziali vittime cliccheranno.
Dopo aver fatto clic sul collegamento presentato in tale messaggio di posta elettronica, le vittime vengono reindirizzate a un sito Web falso che sembra identico o estremamente simile a quello originale. Alle vittime viene quindi chiesto di inserire la password, i dettagli della carta di credito o altre informazioni rubate dai criminali informatici.
 Email con Allegati Pericolosi
Un altro popolare vettore di attacco è la posta indesiderata con allegati dannosi che infettano i computer degli utenti con malware. Gli allegati dannosi di solito contengono trojan in grado di rubare password, informazioni bancarie e altre informazioni sensibili.
In tali attacchi, l'obiettivo principale dei criminali informatici è indurre le loro potenziali vittime ad aprire un allegato di posta elettronica infetto. Per raggiungere questo obiettivo, i messaggi di posta elettronica di solito parlano di fatture, fax o messaggi vocali ricevuti di recente.
Se una potenziale vittima cade nell'esca e apre l'allegato, i suoi computer vengono infettati e i criminali informatici possono raccogliere molte informazioni sensibili.
Sebbene sia un metodo più complicato per rubare informazioni personali (filtri antispam e programmi antivirus di solito rilevano tali tentativi), in caso di successo, i criminali informatici possono ottenere una gamma molto più ampia di dati e possono raccogliere informazioni per un lungo periodo di tempo.
 Sextortion Email
Questo è un particolare tipo di phishing. In questo caso, gli utenti ricevono un'email in cui si afferma che un criminale informatico potrebbe accedere alla webcam della potenziale vittima e ha una registrazione video della propria masturbazione.
Per eliminare il video, alle vittime viene chiesto di pagare un riscatto (di solito utilizzando Bitcoin o un'altra criptovaluta). Tuttavia, tutte queste affermazioni sono false: gli utenti che ricevono tali email dovrebbero ignorarle ed eliminarle.
Come individuare un'email dannosa?
I criminali informatici cercano sempre di più di rendere credibili ed affidabili le loro email; ecco alcune cose a cui dovresti porre attenzione quando cerchi di individuare un'email di phishing:
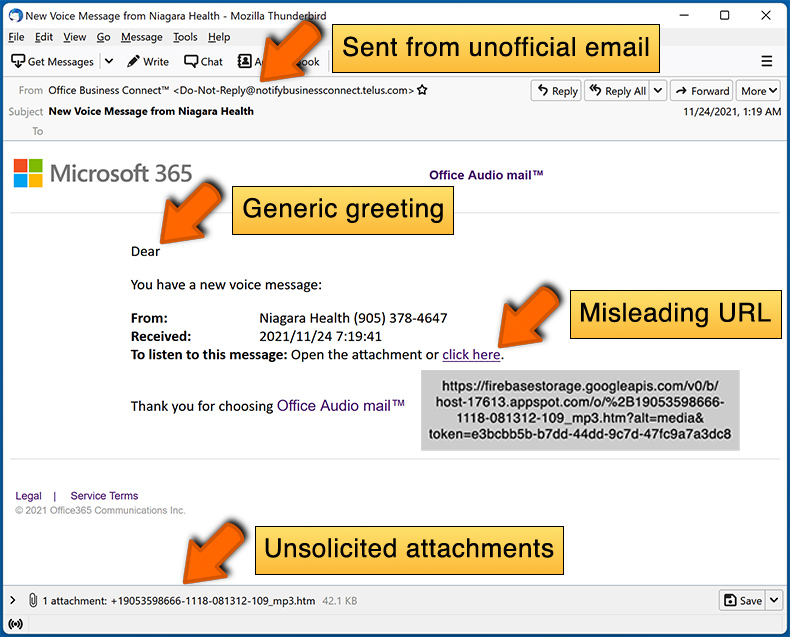
- Controlla l'indirizzo email del mittente ("da"): passa il mouse sull'indirizzo "da" e controlla se è legittimo. Ad esempio, se hai ricevuto un'email da Microsoft, assicurati di controllare se l'indirizzo email è @microsoft.com e non qualcosa di sospetto come @m1crosoft.com, @microsfot.com, @account-security-noreply.com, ecc.
- Controlla i saluti generici: se il messaggio di saluto nell'email è "Gentile utente", "Gentile @tuoemail.com", "Gentile cliente stimato", ciò dovrebbe destare sospetti. Più comunemente, le aziende ti chiamano per nome. La mancanza di queste informazioni potrebbe segnalare un tentativo di phishing.
- Controlla i collegamenti nell'email: passa il mouse sul collegamento presentato nell'email, se il collegamento che appare sembra sospetto, non fare clic su di esso. Ad esempio, se hai ricevuto un'email da Microsoft e il link nell'email mostra che andrà a firebasestorage.googleapis.com/v0... non dovresti fidarti. È meglio non fare clic su alcun collegamento nelle email, ma visitare il sito Web dell'azienda che ti ha inviato l'email.
- Non fidarti ciecamente degli allegati delle email: più comunemente, le aziende legittime ti chiederanno di accedere al loro sito Web e di visualizzare eventuali documenti sul sito; se hai ricevuto un'email con un allegato, è una buona idea scansionarla con un'applicazione antivirus. Gli allegati email infetti sono un vettore di attacco comune utilizzato dai criminali informatici.
Per ridurre al minimo il rischio di aprire email di phishing e di email dannose, ti consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
Esempi di email spam:
Cosa fare se si è vittima di una truffa via email?
- Se hai fatto clic su un collegamento in un'email di phishing e hai inserito la password, assicurati di modificare la password il prima possibile. Di solito, i criminali informatici raccolgono credenziali rubate e poi le vendono ad altri gruppi che le utilizzano per scopi dannosi. Se cambi la tua password in modo tempestivo, c'è la possibilità che i criminali non abbiano abbastanza tempo per fare danni.
- Se hai inserito i dati della tua carta di credito, contatta la tua banca il prima possibile e spiega la situazione. Ci sono buone probabilità che tu debba cancellare la tua carta di credito compromessa e ottenerne una nuova.
- Se noti segni di furto di identità, contatta immediatamente la Federal Trade Commission. Questa istituzione raccoglierà informazioni sulla tua situazione e creerà un piano di recupero personale.
- Se hai aperto un allegato dannoso, probabilmente il tuo computer è infetto, dovresti scansionarlo con un'applicazione antivirus affidabile. A questo scopo, consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
- Aiuta altri utenti di Internet - segnala le email di phishing ad: Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Domande frequenti (FAQ)
Perché ho ricevuto questa email?
Le email truffa come questa vengono inviate contemporaneamente a un gran numero di destinatari, non in modo mirato a singole persone. I truffatori raccolgono gli indirizzi email attraverso vari metodi, tra cui violazioni di dati, siti web falsi e fonti simili.
Ho fornito le mie informazioni personali dopo essere stato ingannato da questa email, cosa devo fare?
Modifichi tutte le password che potrebbero essere state esposte. Se ha condiviso dati bancari, informazioni finanziarie aziendali o documenti d'identità, contatti al più presto le istituzioni o le autorità competenti.
Ho scaricato e aperto un file dannoso allegato a un'email, il mio computer è infetto?
I file eseguibili possono compromettere un sistema nel momento stesso in cui vengono aperti. I tipi di documento come PDF o file Word richiedono in genere un'interazione aggiuntiva, come l'abilitazione delle macro o l'esecuzione di un programma di installazione incorporato, prima che il malware possa attivarsi. Il livello di rischio dipende dal formato del file e dalle azioni dell'utente.
Ho letto l'email ma non ho aperto l'allegato, il mio computer è infetto?
La semplice lettura di un messaggio è sicura. L'infezione richiede un'interazione con il contenuto dell'email, come l'apertura di un allegato o il clic su un link dannoso. Il Suo computer non è a rischio se si è limitato a leggere il testo.
Combo Cleaner rimuoverà le infezioni da malware presenti negli allegati email?
Combo Cleaner è in grado di rilevare e rimuovere la stragrande maggioranza delle infezioni da malware conosciute. Si consiglia di eseguire una scansione completa del sistema, poiché le minacce avanzate potrebbero richiedere un'analisi più approfondita per essere completamente identificate ed eliminate.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione