
Che tipo di truffa è «DHL Express Parcel Is On Its Way»
TruffaConosciuto anche come: Sito di phishing DHL Express Parcel Is On Its Way

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di email è "DHL Express Parcel Is On Its Way"?
Abbiamo esaminato questa email e stabilito che si tratta di una truffa di phishing. Il messaggio è camuffato da notifica ufficiale di spedizione DHL Express, sostenendo che un pacco è attualmente in consegna. Cliccando sul link al suo interno si viene condotti a un sito web fraudolento progettato per rubare le credenziali di accesso alle email. Questa email dovrebbe essere ignorata.
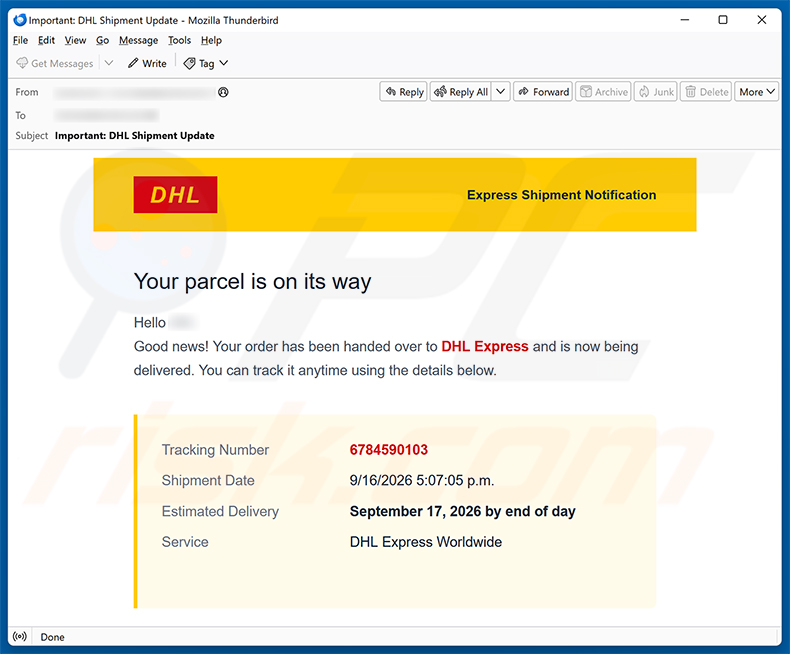
Panoramica della truffa via email «DHL Express Parcel Is On Its Way»
L'email arriva con l'oggetto «Important: DHL Shipment Update» e si presenta come una notifica di consegna da parte di DHL Express. Riporta un numero di tracciamento inventato, una data di spedizione e una scadenza di consegna stimata - tutto studiato per apparire legittimo. I destinatari vengono invitati a fare clic su un pulsante «Track Your Shipment».
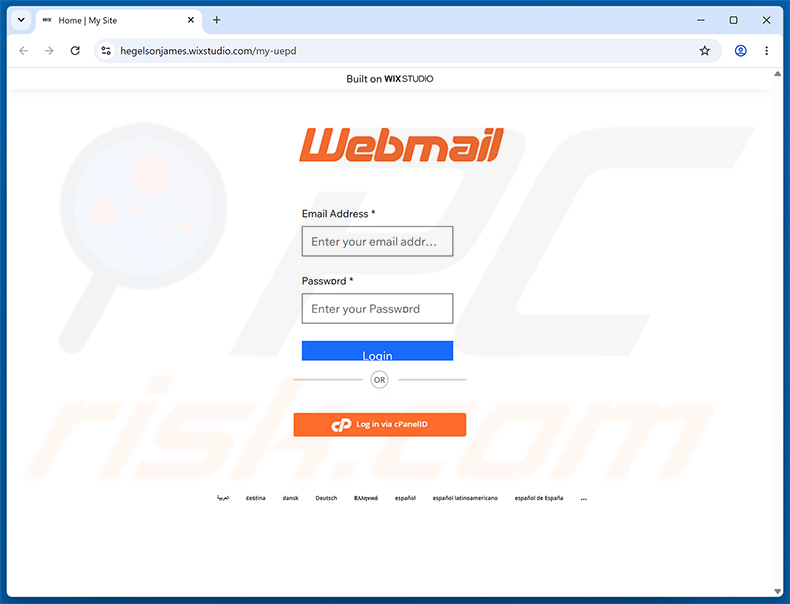
Quel pulsante conduce a una falsa pagina di accesso alla webmail ospitata su hegelsonjames.wixstudio[.]com. Il sito mostra un modulo di accesso con il marchio «Webmail» dotato di campi per un indirizzo email e una password, insieme a un'opzione per accedere tramite cPanelID.
Qualsiasi credenziale inserita in quella pagina viene inviata direttamente ai truffatori. Un account email rubato consente ai criminali informatici di accedere ai servizi collegati, alla corrispondenza privata e a una piattaforma pronta per lanciare ulteriori attacchi.
Con il controllo della casella di posta di una vittima, gli aggressori possono anche reimpostare le password di altri account registrati con lo stesso indirizzo, ampliando rapidamente la portata del danno.
Vale la pena notare che le campagne di phishing DHL conducono più comunemente a false pagine di tracciamento DHL o di pagamento di tariffe. Questa particolare variante è insolita - punta invece alle credenziali email tramite un portale webmail contraffatto.
DHL non ha alcun legame con questa truffa. I criminali informatici sfruttano il nome e il marchio dell'azienda senza la sua conoscenza o autorizzazione.
| Nome | Sito di phishing DHL Express Parcel Is On Its Way |
| Tipo Di Minaccia | Phishing, Truffa, Ingegneria sociale, Frode |
| Falsa Affermazione | Un pacco da DHL Express è in arrivo e può essere tracciato utilizzando il link fornito nell'email |
| Travestimento | Notifica di spedizione DHL Express |
| Dominio Correlato | hegelsonjames.wixstudio[.]com |
| Stato Della Minaccia (Sito Di Phishing) | PCrisk Risultati Website Scanner |
| Sintomi | Acquisti online non autorizzati, password di account online modificate, furto di identità, accesso illegale al computer. |
| Metodi Di Distribuzione | Email ingannevoli, annunci pop-up online fraudolenti, tecniche di avvelenamento dei motori di ricerca, domini scritti in modo errato. |
| Danno | Perdita di informazioni private sensibili, perdita economica, furto di identità. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Email truffa simili in generale
In conclusione, questa email è una truffa di phishing camuffata da notifica di spedizione DHL Express. Il suo scopo è rubare le credenziali email tramite una falsa pagina di accesso alla webmail. I destinatari dovrebbero ignorare il messaggio ed evitare di inserire qualsiasi dato personale per proteggersi dal furto dell'account e dalla frode d'identità. Le campagne di questo tipo occasionalmente distribuiscono anche malware.
Altri esempi di email truffa che impersonano marchi e servizi affidabili per rubare dati di accesso o informazioni personali sono DocuSign - Confidential Document Was Shared, Santander Bank - Personal Data Confirmation e CMA CGM Bill Of Lading.
Come fanno le campagne di spam a infettare i computer?
I criminali informatici diffondono comunemente malware tramite email allegando file dannosi o incorporando link a siti web pericolosi. Questi file possono assumere molte forme, tra cui programmi eseguibili, archivi, documenti PDF, file Office e script. L'apertura di questi file - o l'attivazione di funzioni come i comandi macro dannosi - può provocare un'infezione da malware.
Alcune campagne evitano gli allegati e si basano interamente su link che portano gli utenti a siti in cui il malware viene scaricato automaticamente o è camuffato da qualcosa di legittimo. Nella maggior parte dei casi, è richiesta una qualche forma di azione da parte dell'utente prima che il sistema venga compromesso.
Come evitare l'installazione di malware?
Trattare con cautela le email inaspettate, in particolare quelle provenienti da mittenti sconosciuti che contengono link o file allegati. I truffatori spesso impersonano aziende e servizi noti per apparire credibili. Quando un'email spinge a fare clic su un link, andare invece direttamente al sito web ufficiale di quell'azienda.
Scaricare software solo da siti web ufficiali e app store legittimi. Programmi piratati, generatori di chiavi e strumenti di attivazione non ufficiali sono comuni metodi di distribuzione del malware. Anche mantenere aggiornati il sistema operativo e tutte le applicazioni installate aiuta a colmare le note lacune di sicurezza.
Utilizzare un software antivirus affidabile e mantenerlo aggiornato. Evitare di concedere autorizzazioni per le notifiche a siti web sconosciuti. Se ha già aperto un allegato sospetto o fatto clic su un link discutibile, esegua una scansione con Combo Cleaner Antivirus per Windows per rilevare e rimuovere automaticamente eventuali malware.
Testo presentato nell'email «DHL Express Parcel Is On Its Way»:
Subject: Important: DHL Shipment Update
DHL Express Shipment Notification
Your parcel is on its way
Hello ********.
Good news! Your order has been handed over to DHL Express and is now being delivered. You can track it anytime using the details below.
Tracking Number: 6784590103
Shipment Date: 9/16/2026 5:07:05 p.m.
Estimated Delivery: September 17, 2026 by end of day
Service: DHL Express WorldwidePicked up & in transit: 9/16/2026 5:07:05 p.m.
Out for delivery: 9/16/2026 5:07:05 p.m.
Delivered: Expected Sep 17[TRACK YOUR SHIPMENT]
You are receiving this email because a shipment was sent to the address on your order.
This is an automated message from Example Store Inc. — DHL is the delivery carrier for this order.
Example Store Inc. · 123 Main Street, Suite 400 · Business Registration No. 123-45-67891
Un falso sito web webmail utilizzato in questa truffa:
Rimozione automatica istantanea dei malware:
La rimozione manuale delle minacce potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. Combo Cleaner è uno strumento professionale per la rimozione automatica del malware consigliato per eliminare il malware. Scaricalo cliccando il pulsante qui sotto:
SCARICA Combo CleanerScaricando qualsiasi software elencato in questo sito, accetti le nostre Condizioni di Privacy e le Condizioni di utilizzo. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Menu:
- Cos'è Sito di phishing DHL Express Parcel Is On Its Way?
- Tipologie di email dannose.
- Come individuare un'email dannosa?
- Cosa fare se si è vittima di una truffa via email?
Tipologie di email dannose:
 Phishing Email
Più comunemente, i criminali informatici utilizzano email ingannevoli per indurre gli utenti di Internet a divulgare le proprie informazioni private sensibili, ad esempio le informazioni di accesso a vari servizi online, account email o informazioni bancarie online.
Tali attacchi sono chiamati phishing. In un attacco di phishing, i criminali informatici di solito inviano un messaggio e-mail con il logo di un servizio popolare (ad esempio Microsoft, DHL, Amazon, Netflix), creano urgenza (indirizzo di spedizione errato, password scaduta, ecc.) e inseriscono un collegamento che sperano le loro potenziali vittime cliccheranno.
Dopo aver fatto clic sul collegamento presentato in tale messaggio di posta elettronica, le vittime vengono reindirizzate a un sito Web falso che sembra identico o estremamente simile a quello originale. Alle vittime viene quindi chiesto di inserire la password, i dettagli della carta di credito o altre informazioni rubate dai criminali informatici.
 Email con Allegati Pericolosi
Un altro popolare vettore di attacco è la posta indesiderata con allegati dannosi che infettano i computer degli utenti con malware. Gli allegati dannosi di solito contengono trojan in grado di rubare password, informazioni bancarie e altre informazioni sensibili.
In tali attacchi, l'obiettivo principale dei criminali informatici è indurre le loro potenziali vittime ad aprire un allegato di posta elettronica infetto. Per raggiungere questo obiettivo, i messaggi di posta elettronica di solito parlano di fatture, fax o messaggi vocali ricevuti di recente.
Se una potenziale vittima cade nell'esca e apre l'allegato, i suoi computer vengono infettati e i criminali informatici possono raccogliere molte informazioni sensibili.
Sebbene sia un metodo più complicato per rubare informazioni personali (filtri antispam e programmi antivirus di solito rilevano tali tentativi), in caso di successo, i criminali informatici possono ottenere una gamma molto più ampia di dati e possono raccogliere informazioni per un lungo periodo di tempo.
 Sextortion Email
Questo è un particolare tipo di phishing. In questo caso, gli utenti ricevono un'email in cui si afferma che un criminale informatico potrebbe accedere alla webcam della potenziale vittima e ha una registrazione video della propria masturbazione.
Per eliminare il video, alle vittime viene chiesto di pagare un riscatto (di solito utilizzando Bitcoin o un'altra criptovaluta). Tuttavia, tutte queste affermazioni sono false: gli utenti che ricevono tali email dovrebbero ignorarle ed eliminarle.
Come individuare un'email dannosa?
I criminali informatici cercano sempre di più di rendere credibili ed affidabili le loro email; ecco alcune cose a cui dovresti porre attenzione quando cerchi di individuare un'email di phishing:
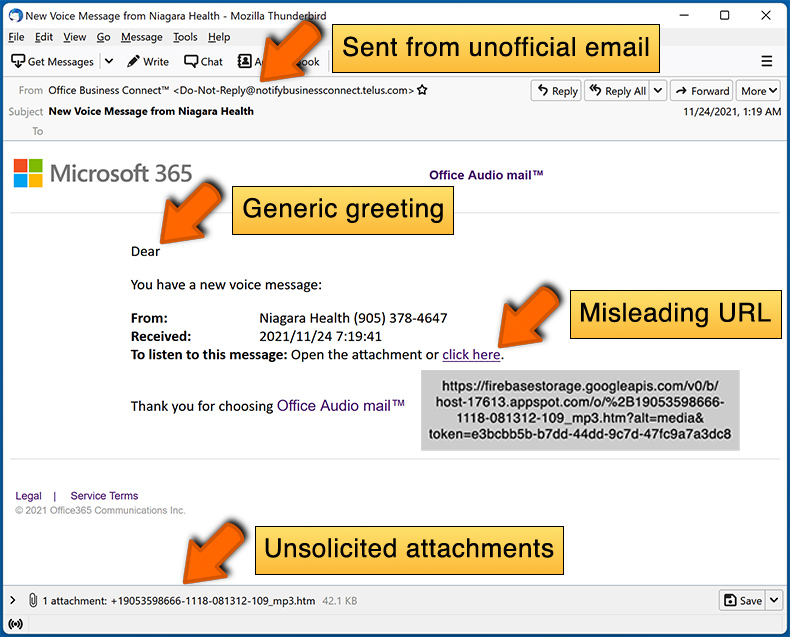
- Controlla l'indirizzo email del mittente ("da"): passa il mouse sull'indirizzo "da" e controlla se è legittimo. Ad esempio, se hai ricevuto un'email da Microsoft, assicurati di controllare se l'indirizzo email è @microsoft.com e non qualcosa di sospetto come @m1crosoft.com, @microsfot.com, @account-security-noreply.com, ecc.
- Controlla i saluti generici: se il messaggio di saluto nell'email è "Gentile utente", "Gentile @tuoemail.com", "Gentile cliente stimato", ciò dovrebbe destare sospetti. Più comunemente, le aziende ti chiamano per nome. La mancanza di queste informazioni potrebbe segnalare un tentativo di phishing.
- Controlla i collegamenti nell'email: passa il mouse sul collegamento presentato nell'email, se il collegamento che appare sembra sospetto, non fare clic su di esso. Ad esempio, se hai ricevuto un'email da Microsoft e il link nell'email mostra che andrà a firebasestorage.googleapis.com/v0... non dovresti fidarti. È meglio non fare clic su alcun collegamento nelle email, ma visitare il sito Web dell'azienda che ti ha inviato l'email.
- Non fidarti ciecamente degli allegati delle email: più comunemente, le aziende legittime ti chiederanno di accedere al loro sito Web e di visualizzare eventuali documenti sul sito; se hai ricevuto un'email con un allegato, è una buona idea scansionarla con un'applicazione antivirus. Gli allegati email infetti sono un vettore di attacco comune utilizzato dai criminali informatici.
Per ridurre al minimo il rischio di aprire email di phishing e di email dannose, ti consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
Esempi di email spam:
Cosa fare se si è vittima di una truffa via email?
- Se hai fatto clic su un collegamento in un'email di phishing e hai inserito la password, assicurati di modificare la password il prima possibile. Di solito, i criminali informatici raccolgono credenziali rubate e poi le vendono ad altri gruppi che le utilizzano per scopi dannosi. Se cambi la tua password in modo tempestivo, c'è la possibilità che i criminali non abbiano abbastanza tempo per fare danni.
- Se hai inserito i dati della tua carta di credito, contatta la tua banca il prima possibile e spiega la situazione. Ci sono buone probabilità che tu debba cancellare la tua carta di credito compromessa e ottenerne una nuova.
- Se noti segni di furto di identità, contatta immediatamente la Federal Trade Commission. Questa istituzione raccoglierà informazioni sulla tua situazione e creerà un piano di recupero personale.
- Se hai aperto un allegato dannoso, probabilmente il tuo computer è infetto, dovresti scansionarlo con un'applicazione antivirus affidabile. A questo scopo, consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
- Aiuta altri utenti di Internet - segnala le email di phishing ad: Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Domande frequenti (FAQ)
Perché ho ricevuto questa email?
Le email truffa di questo tipo vengono inviate in grandi lotti, non indirizzate a persone specifiche. I criminali informatici raccolgono indirizzi email tramite violazioni di dati, falsi moduli di iscrizione e altri mezzi, per poi distribuire lo stesso messaggio a molti destinatari contemporaneamente.
Ho fornito le mie informazioni personali dopo essere stato ingannato da questa email, cosa devo fare?
Se ha inserito la password della sua email, la cambi immediatamente e aggiorni qualsiasi altro account che condivide credenziali uguali o simili. Se sono stati divulgati anche dettagli finanziari, contatti la sua banca o l'emittente della carta il prima possibile.
Ho scaricato e aperto un file dannoso allegato a un'email, il mio computer è infetto?
L'esito dipende dal tipo di file. Gli eseguibili possono iniziare a infettare un dispositivo nel momento stesso in cui vengono aperti. Documenti come file Word o PDF sono generalmente meno pericolosi nell'immediato, ma possono comunque attivare malware se l'utente abilita le macro o esegue un installer incorporato.
Ho letto l'email ma non ho aperto l'allegato, il mio computer è infetto?
No. Leggere un'email non espone il computer a infezioni. Il malware si attiva solo quando un utente compie un'azione come aprire un allegato, fare clic su un link dannoso o eseguire un file scaricato.
Combo Cleaner rimuoverà le infezioni malware presenti nell'allegato dell'email?
Combo Cleaner è in grado di rilevare e rimuovere la maggior parte delle infezioni malware note. L'esecuzione di una scansione completa del sistema è l'approccio consigliato, poiché le minacce più avanzate potrebbero richiedere un'ispezione più approfondita per essere completamente identificate ed eliminate.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione