
Che tipo di malspam è «IRS Account Detail Verification»
TruffaConosciuto anche come: IRS Account Detail Verification malspam

Ottieni una scansione gratuita e controlla se il tuo computer è infetto.
RIMUOVILO SUBITOPer utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Che tipo di email è «IRS Account Detail Verification»?
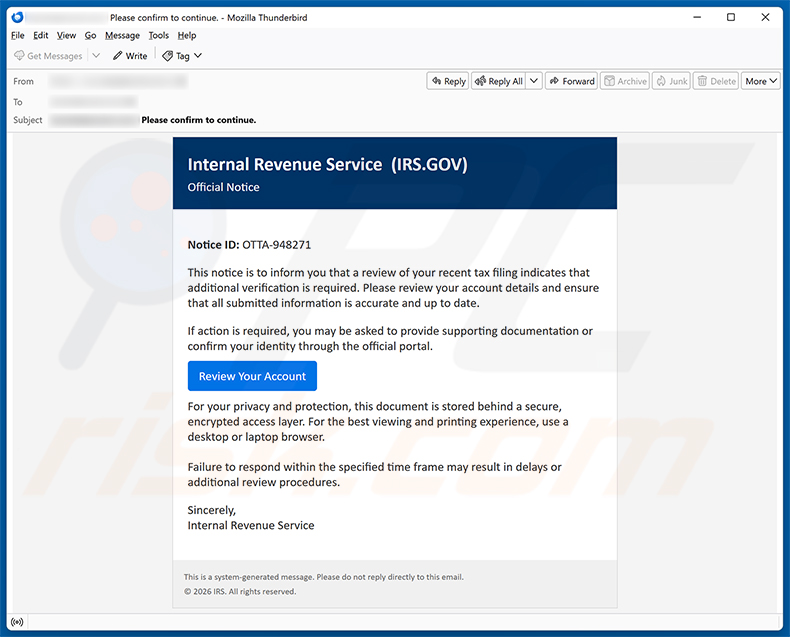
Abbiamo esaminato questa email e abbiamo stabilito che si tratta di malspam. Il messaggio impersona l'Internal Revenue Service e afferma che la recente dichiarazione dei redditi del destinatario richiede un'ulteriore verifica dell'identità. Cliccando sul link all'interno si viene indirizzati a un sito web dannoso che scarica automaticamente un'applicazione di accesso remoto trojanizzata. Questa email dovrebbe essere ignorata ed eliminata.
Panoramica del virus email «IRS Account Detail Verification»
L'email si presenta come una comunicazione ufficiale dell'Internal Revenue Service (IRS), citando un falso ID di notifica e affermando che la revisione della recente dichiarazione dei redditi del destinatario richiede un'ulteriore verifica. È incluso un pulsante «Review Your Account», che crea un senso di urgenza e spinge il destinatario ad agire immediatamente.
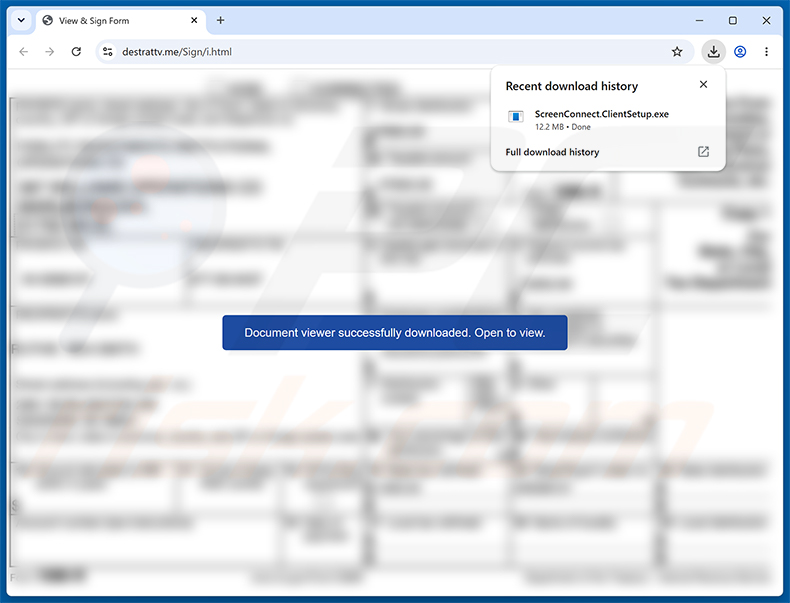
Facendo clic su quel pulsante, il destinatario viene indirizzato a un sito web fraudolento presentato come un portale sicuro per la consultazione di documenti. La pagina mostra un modulo sfocato e invita i visitatori a installare quello che definisce un «document viewer». In realtà, il sito scarica automaticamente un file eseguibile denominato ScreenConnect.ClientSetup.exe.
ScreenConnect, noto anche come ConnectWise ScreenConnect, è un'applicazione legittima di desktop remoto ampiamente utilizzata nell'assistenza IT. La versione distribuita attraverso questa campagna è stata modificata e preconfigurata dai criminali informatici in modo da connettersi ai server controllati dagli aggressori nel momento in cui viene eseguita.
Una volta installato, l'aggressore ottiene accesso completo allo schermo e ai file della vittima. Può sfogliare documenti, rubare password e credenziali bancarie salvate, accedere agli account online, avviare trasferimenti di fondi e installare ulteriore malware sul computer.
Il vero IRS non contatta i contribuenti via email per richiedere l'installazione di software o l'accesso remoto ai loro computer. Chiunque abbia già eseguito il file scaricato dovrebbe disconnettersi da internet, contattare immediatamente la propria banca ed eseguire una scansione antivirus completa.
| Nome | IRS Account Detail Verification malspam |
| Tipo Di Minaccia | Malspam, spam dannoso, trojan, trojan di accesso remoto. |
| Falsa Affermazione | La recente dichiarazione dei redditi del destinatario richiede un'ulteriore verifica dell'identità da parte dell'IRS. |
| Travestimento | Comunicazione ufficiale dell'Internal Revenue Service (IRS). |
| File Dannoso Distribuito | ScreenConnect.ClientSetup.exe |
| Payload | ScreenConnect trojanizzato (trojan di accesso remoto) |
| Sintomi | I trojan sono progettati per infiltrarsi furtivamente nel computer della vittima e rimanere silenziosi, pertanto su una macchina infetta non sono chiaramente visibili sintomi particolari. |
| Metodi Di Distribuzione | Email ingannevoli, ingegneria sociale. |
| Danni | Password e informazioni bancarie rubate, furto di identità, accesso remoto non autorizzato al computer della vittima, frode finanziaria. |
| Rimozione dei malware (Windows) |
Per eliminare possibili infezioni malware, scansiona il tuo computer con un software antivirus legittimo. I nostri ricercatori di sicurezza consigliano di utilizzare Combo Cleaner. Scarica Combo CleanerLo scanner gratuito controlla se il tuo computer è infetto. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk. |
Esempi di campagne malspam
In sintesi, questa email è una frode progettata per impersonare l'IRS e indurre i destinatari a installare uno strumento di accesso remoto trojanizzato. Il sito dannoso maschera il programma di installazione come un innocuo visualizzatore di documenti, rendendo la minaccia meno evidente per l'utente medio.
Social Security Administration Document, Notice Of Payment e Proposed Contract Changes sono alcuni esempi di malspam simili che abbiamo esaminato. Le email di spam vengono regolarmente utilizzate dai criminali informatici per diffondere malware di ogni tipo, quindi qualsiasi email inaspettata che solleciti un'azione immediata sull'account dovrebbe essere trattata con sospetto.
In che modo le campagne di spam infettano i computer?
Le campagne di spam diffondono malware attraverso allegati o link dannosi inseriti nelle email. Gli allegati possono assumere molte forme - documenti, fogli di calcolo, archivi, eseguibili, file di script e altro ancora - e possono contenere malware nascosto che viene eseguito quando il file viene aperto o quando l'utente abilita determinate funzioni, come i comandi macro.
I link presenti in queste email spesso reindirizzano a siti web falsi che avviano download automatici o invitano l'utente a eseguire manualmente un file. Questa campagna ha utilizzato il secondo metodo, camuffando il programma di installazione di uno strumento di accesso remoto come un normale «document viewer» per abbassare le difese del destinatario.
Come evitare l'installazione di malware?
Prestare attenzione a qualsiasi email inaspettata che afferma di provenire da un'agenzia governativa, una banca o un'istituzione nota. L'IRS comunica con i contribuenti tramite posta ufficiale, non tramite link email che richiedono l'installazione di software. Qualsiasi messaggio che crea urgenza riguardo all'accesso a un account o alla revisione di documenti merita un attento esame prima di intraprendere qualsiasi azione.
Scaricare software solo da fonti ufficiali e verificate. Non eseguire mai file eseguibili ottenuti tramite link contenuti in email indesiderate, indipendentemente da come li etichetti la pagina. Mantenere aggiornati il sistema operativo e il software installato riduce inoltre l'esposizione a vulnerabilità note che gli aggressori sfruttano.
Un programma antivirus affidabile dovrebbe essere sempre mantenuto attivo e aggiornato. Se avete già eseguito un file promosso tramite un'email sospetta, consigliamo di eseguire una scansione con Combo Cleaner Antivirus per Windows per eliminare automaticamente qualsiasi malware che potrebbe essere stato installato.
Testo presentato nella lettera email «IRS Account Detail Verification»:
Subject: [********]: Please confirm to continue.
Internal Revenue Service (IRS.GOV)
Official NoticeNotice ID: OTTA-948271
This notice is to inform you that a review of your recent tax filing indicates that additional verification is required. Please review your account details and ensure that all submitted information is accurate and up to date.
If action is required, you may be asked to provide supporting documentation or confirm your identity through the official portal.
[Review Your Account]
For your privacy and protection, this document is stored behind a secure, encrypted access layer. For the best viewing and printing experience, use a desktop or laptop browser.
Failure to respond within the specified time frame may result in delays or additional review procedures.
Sincerely,
Internal Revenue ServiceThis is a system-generated message. Please do not reply directly to this email.
© 2026 IRS. All rights reserved.
Screenshot del sito web dannoso promosso da questa campagna di spam:
Rimozione automatica istantanea dei malware:
La rimozione manuale delle minacce potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. Combo Cleaner è uno strumento professionale per la rimozione automatica del malware consigliato per eliminare il malware. Scaricalo cliccando il pulsante qui sotto:
SCARICA Combo CleanerScaricando qualsiasi software elencato in questo sito, accetti le nostre Condizioni di Privacy e le Condizioni di utilizzo. Per utilizzare tutte le funzionalità, è necessario acquistare una licenza per Combo Cleaner. Hai a disposizione 7 giorni di prova gratuita. Combo Cleaner è di proprietà ed è gestito da RCS LT, società madre di PCRisk.
Menu:
- Cos'è IRS Account Detail Verification malspam?
- Tipologie di email dannose.
- Come individuare un'email dannosa?
- Cosa fare se si è vittima di una truffa via email?
Tipologie di email dannose:
 Phishing Email
Più comunemente, i criminali informatici utilizzano email ingannevoli per indurre gli utenti di Internet a divulgare le proprie informazioni private sensibili, ad esempio le informazioni di accesso a vari servizi online, account email o informazioni bancarie online.
Tali attacchi sono chiamati phishing. In un attacco di phishing, i criminali informatici di solito inviano un messaggio e-mail con il logo di un servizio popolare (ad esempio Microsoft, DHL, Amazon, Netflix), creano urgenza (indirizzo di spedizione errato, password scaduta, ecc.) e inseriscono un collegamento che sperano le loro potenziali vittime cliccheranno.
Dopo aver fatto clic sul collegamento presentato in tale messaggio di posta elettronica, le vittime vengono reindirizzate a un sito Web falso che sembra identico o estremamente simile a quello originale. Alle vittime viene quindi chiesto di inserire la password, i dettagli della carta di credito o altre informazioni rubate dai criminali informatici.
 Email con Allegati Pericolosi
Un altro popolare vettore di attacco è la posta indesiderata con allegati dannosi che infettano i computer degli utenti con malware. Gli allegati dannosi di solito contengono trojan in grado di rubare password, informazioni bancarie e altre informazioni sensibili.
In tali attacchi, l'obiettivo principale dei criminali informatici è indurre le loro potenziali vittime ad aprire un allegato di posta elettronica infetto. Per raggiungere questo obiettivo, i messaggi di posta elettronica di solito parlano di fatture, fax o messaggi vocali ricevuti di recente.
Se una potenziale vittima cade nell'esca e apre l'allegato, i suoi computer vengono infettati e i criminali informatici possono raccogliere molte informazioni sensibili.
Sebbene sia un metodo più complicato per rubare informazioni personali (filtri antispam e programmi antivirus di solito rilevano tali tentativi), in caso di successo, i criminali informatici possono ottenere una gamma molto più ampia di dati e possono raccogliere informazioni per un lungo periodo di tempo.
 Sextortion Email
Questo è un particolare tipo di phishing. In questo caso, gli utenti ricevono un'email in cui si afferma che un criminale informatico potrebbe accedere alla webcam della potenziale vittima e ha una registrazione video della propria masturbazione.
Per eliminare il video, alle vittime viene chiesto di pagare un riscatto (di solito utilizzando Bitcoin o un'altra criptovaluta). Tuttavia, tutte queste affermazioni sono false: gli utenti che ricevono tali email dovrebbero ignorarle ed eliminarle.
Come individuare un'email dannosa?
I criminali informatici cercano sempre di più di rendere credibili ed affidabili le loro email; ecco alcune cose a cui dovresti porre attenzione quando cerchi di individuare un'email di phishing:
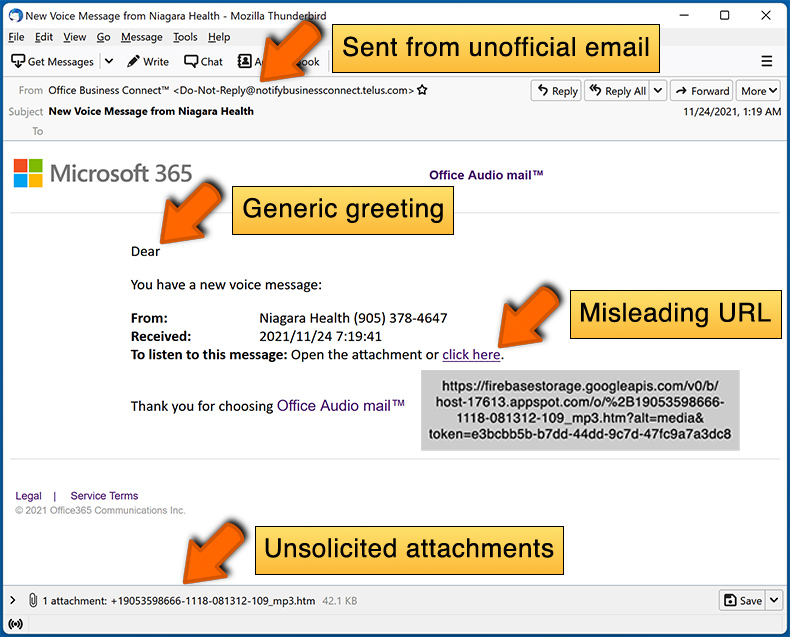
- Controlla l'indirizzo email del mittente ("da"): passa il mouse sull'indirizzo "da" e controlla se è legittimo. Ad esempio, se hai ricevuto un'email da Microsoft, assicurati di controllare se l'indirizzo email è @microsoft.com e non qualcosa di sospetto come @m1crosoft.com, @microsfot.com, @account-security-noreply.com, ecc.
- Controlla i saluti generici: se il messaggio di saluto nell'email è "Gentile utente", "Gentile @tuoemail.com", "Gentile cliente stimato", ciò dovrebbe destare sospetti. Più comunemente, le aziende ti chiamano per nome. La mancanza di queste informazioni potrebbe segnalare un tentativo di phishing.
- Controlla i collegamenti nell'email: passa il mouse sul collegamento presentato nell'email, se il collegamento che appare sembra sospetto, non fare clic su di esso. Ad esempio, se hai ricevuto un'email da Microsoft e il link nell'email mostra che andrà a firebasestorage.googleapis.com/v0... non dovresti fidarti. È meglio non fare clic su alcun collegamento nelle email, ma visitare il sito Web dell'azienda che ti ha inviato l'email.
- Non fidarti ciecamente degli allegati delle email: più comunemente, le aziende legittime ti chiederanno di accedere al loro sito Web e di visualizzare eventuali documenti sul sito; se hai ricevuto un'email con un allegato, è una buona idea scansionarla con un'applicazione antivirus. Gli allegati email infetti sono un vettore di attacco comune utilizzato dai criminali informatici.
Per ridurre al minimo il rischio di aprire email di phishing e di email dannose, ti consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
Esempi di email spam:
Cosa fare se si è vittima di una truffa via email?
- Se hai fatto clic su un collegamento in un'email di phishing e hai inserito la password, assicurati di modificare la password il prima possibile. Di solito, i criminali informatici raccolgono credenziali rubate e poi le vendono ad altri gruppi che le utilizzano per scopi dannosi. Se cambi la tua password in modo tempestivo, c'è la possibilità che i criminali non abbiano abbastanza tempo per fare danni.
- Se hai inserito i dati della tua carta di credito, contatta la tua banca il prima possibile e spiega la situazione. Ci sono buone probabilità che tu debba cancellare la tua carta di credito compromessa e ottenerne una nuova.
- Se noti segni di furto di identità, contatta immediatamente la Federal Trade Commission. Questa istituzione raccoglierà informazioni sulla tua situazione e creerà un piano di recupero personale.
- Se hai aperto un allegato dannoso, probabilmente il tuo computer è infetto, dovresti scansionarlo con un'applicazione antivirus affidabile. A questo scopo, consigliamo di utilizzare Combo Cleaner Antivirus per Windows.
- Aiuta altri utenti di Internet - segnala le email di phishing ad: Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Domande frequenti (FAQ)
Perché ho ricevuto questa email?
Le email di spam come questa non sono mirate personalmente. I criminali informatici inviano messaggi identici a un gran numero di indirizzi raccolti tramite violazioni di dati, elenchi acquistati o siti web estratti. I destinatari vengono scelti casualmente, non a causa di una specifica attività da parte loro.
Ho fornito le mie informazioni personali dopo essere stato ingannato da questa email, cosa devo fare?
Contattate immediatamente la vostra banca o l'istituto finanziario competente se avete condiviso dettagli finanziari. Cambiate le password di tutti gli account le cui credenziali potrebbero essere state esposte e valutate di avvisare le autorità competenti.
Ho scaricato e aperto un file promosso da questa email di spam, il mio computer è infetto?
Se si è verificata un'infezione dipende dal fatto che abbiate effettivamente eseguito il file scaricato. Il semplice fatto che ScreenConnect.ClientSetup.exe compaia nella cartella dei download non è di per sé dannoso.
Se avete eseguito il file, il vostro computer è probabilmente compromesso. Disconnettetevi da internet, contattate la vostra banca ed eseguite quanto prima una scansione antivirus completa.
Ho letto l'email ma non ho fatto clic sul link, il mio computer è infetto?
No. Leggere l'email senza interagire con il suo contenuto non può innescare un'infezione. Il rischio inizia solo se fate clic sul link, scaricate il file e poi lo eseguite.
Combo Cleaner rimuoverà le infezioni malware presenti nell'allegato email?
Sì, Combo Cleaner è in grado di rilevare e rimuovere la maggior parte dei malware noti, inclusi i trojan di accesso remoto. Eseguire una scansione completa del sistema è importante, poiché le minacce di questo tipo possono annidarsi in profondità nel sistema per evitare il rilevamento.
Condividi:
 Facebook
 X.com
 LinkedIn
 Copia link
Tomas Meskauskas
Esperto ricercatore nel campo della sicurezza, analista professionista di malware
Sono appassionato di sicurezza e tecnologia dei computer. Ho un'esperienza di oltre 10 anni di lavoro in varie aziende legate alla risoluzione di problemi tecnici del computer e alla sicurezza di Internet. Dal 2010 lavoro come autore ed editore per PCrisk. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online.
Il portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
DonazioneIl portale di sicurezza PCrisk è offerto dalla società RCS LT.
I ricercatori nel campo della sicurezza hanno unito le forze per aiutare gli utenti di computer a conoscere le ultime minacce alla sicurezza online. Maggiori informazioni sull'azienda RCS LT.
Le nostre guide per la rimozione di malware sono gratuite. Tuttavia, se vuoi sostenerci, puoi inviarci una donazione.
Donazione
▼ Mostra Discussione